Das Wichtigste in Kürze
- Die DSGVO verlangt keinen Speicherort in Deutschland. Ein Ortsgebot gibt es nur für Sozialdaten und für Gesundheitsdaten in der gesetzlichen Krankenversicherung, etwa bei Kassenärzten und Krankenkassen, und dort heißt es Inland, EU oder ein Land mit Angemessenheitsbeschluss (§ 393 SGB V, § 80 SGB X). Firmendaten ohne Personenbezug, etwa Zeichnungen, regelt die DSGVO nicht. Dort zählen deine Verträge und der Schutz von Geschäftsgeheimnissen.
- Schon ein Support-Mitarbeiter der US-Gesellschaft des Anbieters, der nur auf einen Bildschirm schaut, gilt nach den Leitlinien der europäischen Datenschutzbehörden als Übermittlung ins Ausland, so als würden die Daten dorthin geschickt. Ein Rechenzentrum in Frankfurt sagt dir nur, wo die Daten liegen. Offen bleibt, wer von wo zugreift und wem der Anbieter gehört.
- Von 20 geprüften Anbietern nennen 15 Deutschland als Speicherort. Wählen und im Vertrag festhalten kannst du es bei weniger: Microsoft verlangt für neue Umgebungen ein Zusatzprodukt, das für Dynamics keine Speicherzusage gibt, Pipedrive teilt Frankfurt oder Dublin zu, und bei Bitrix24 entscheidet die Domain. „Ausschließlich Deutschland“ steht im Vertrag über die Datenverarbeitung (Auftragsverarbeitungsvertrag) nur bei TecArt, soweit wir die Verträge finden konnten.
- Ein deutscher Anbieter schließt Drittländer nicht automatisch aus. weclapp und Scopevisio erlauben in ihren Verträgen Dienstleister in Drittländern, und die KI von cobra läuft auf Wunsch bei Anthropic in den USA. Wem ein Anbieter gehört, gehört bei jedem Anbieter in die Prüfung.
- Das Data Privacy Framework, der EU-Beschluss für Datenflüsse in die USA, gilt weiter. Das Gericht der EU hat die Klage dagegen am 3. September 2025 abgewiesen, das Rechtsmittel beim Europäischen Gerichtshof ist offen. Die US-Überwachungsvorschrift Section 702, die die Kommission 2023 in ihre Bewertung einbezogen hatte, ist am 12. Juni 2026 ausgelaufen. Laut Brennan Center läuft die Überwachung auf einer Genehmigung bis März 2027 weiter.
- Standardvertragsklauseln gelten heute als zweite Grundlage für Daten in die USA. Sie verlangen eine Prüfung der Rechtslage im Zielland (Transfer Impact Assessment) und schützen nicht vor dem CLOUD Act. Fällt das Framework, kann die Prüfung ergeben, dass auch sie nicht reichen, und du musst die Übermittlung beenden, bei einem CRM meist durch den Wechsel des Anbieters. Plane den Ausweg heute mit.
- Die KI-Funktionen eines CRM laufen oft außerhalb des gewählten Rechenzentrums. Bei Salesforce ist Account Intelligence, die Konten mit Firmeninformationen anreichert, für neue Kunden standardmäßig an und verarbeitet Daten bei AWS in den USA. Bei Microsoft leitet Flex routing KI-Anfragen bei hoher Last ins Ausland um, für Mandanten, die nach dem 25. März 2026 angelegt wurden, standardmäßig.
- In unserer Messung mit ChatGPT, Claude, Gemini und Perplexity stimmten von 134 geprüften Angaben zu Datenort, Sitz, Betreiber, Zertifikat und Vertrag 93, und 16 waren falsch, also etwa jede achte. Den Ort der KI-Verarbeitung nannte kein System.
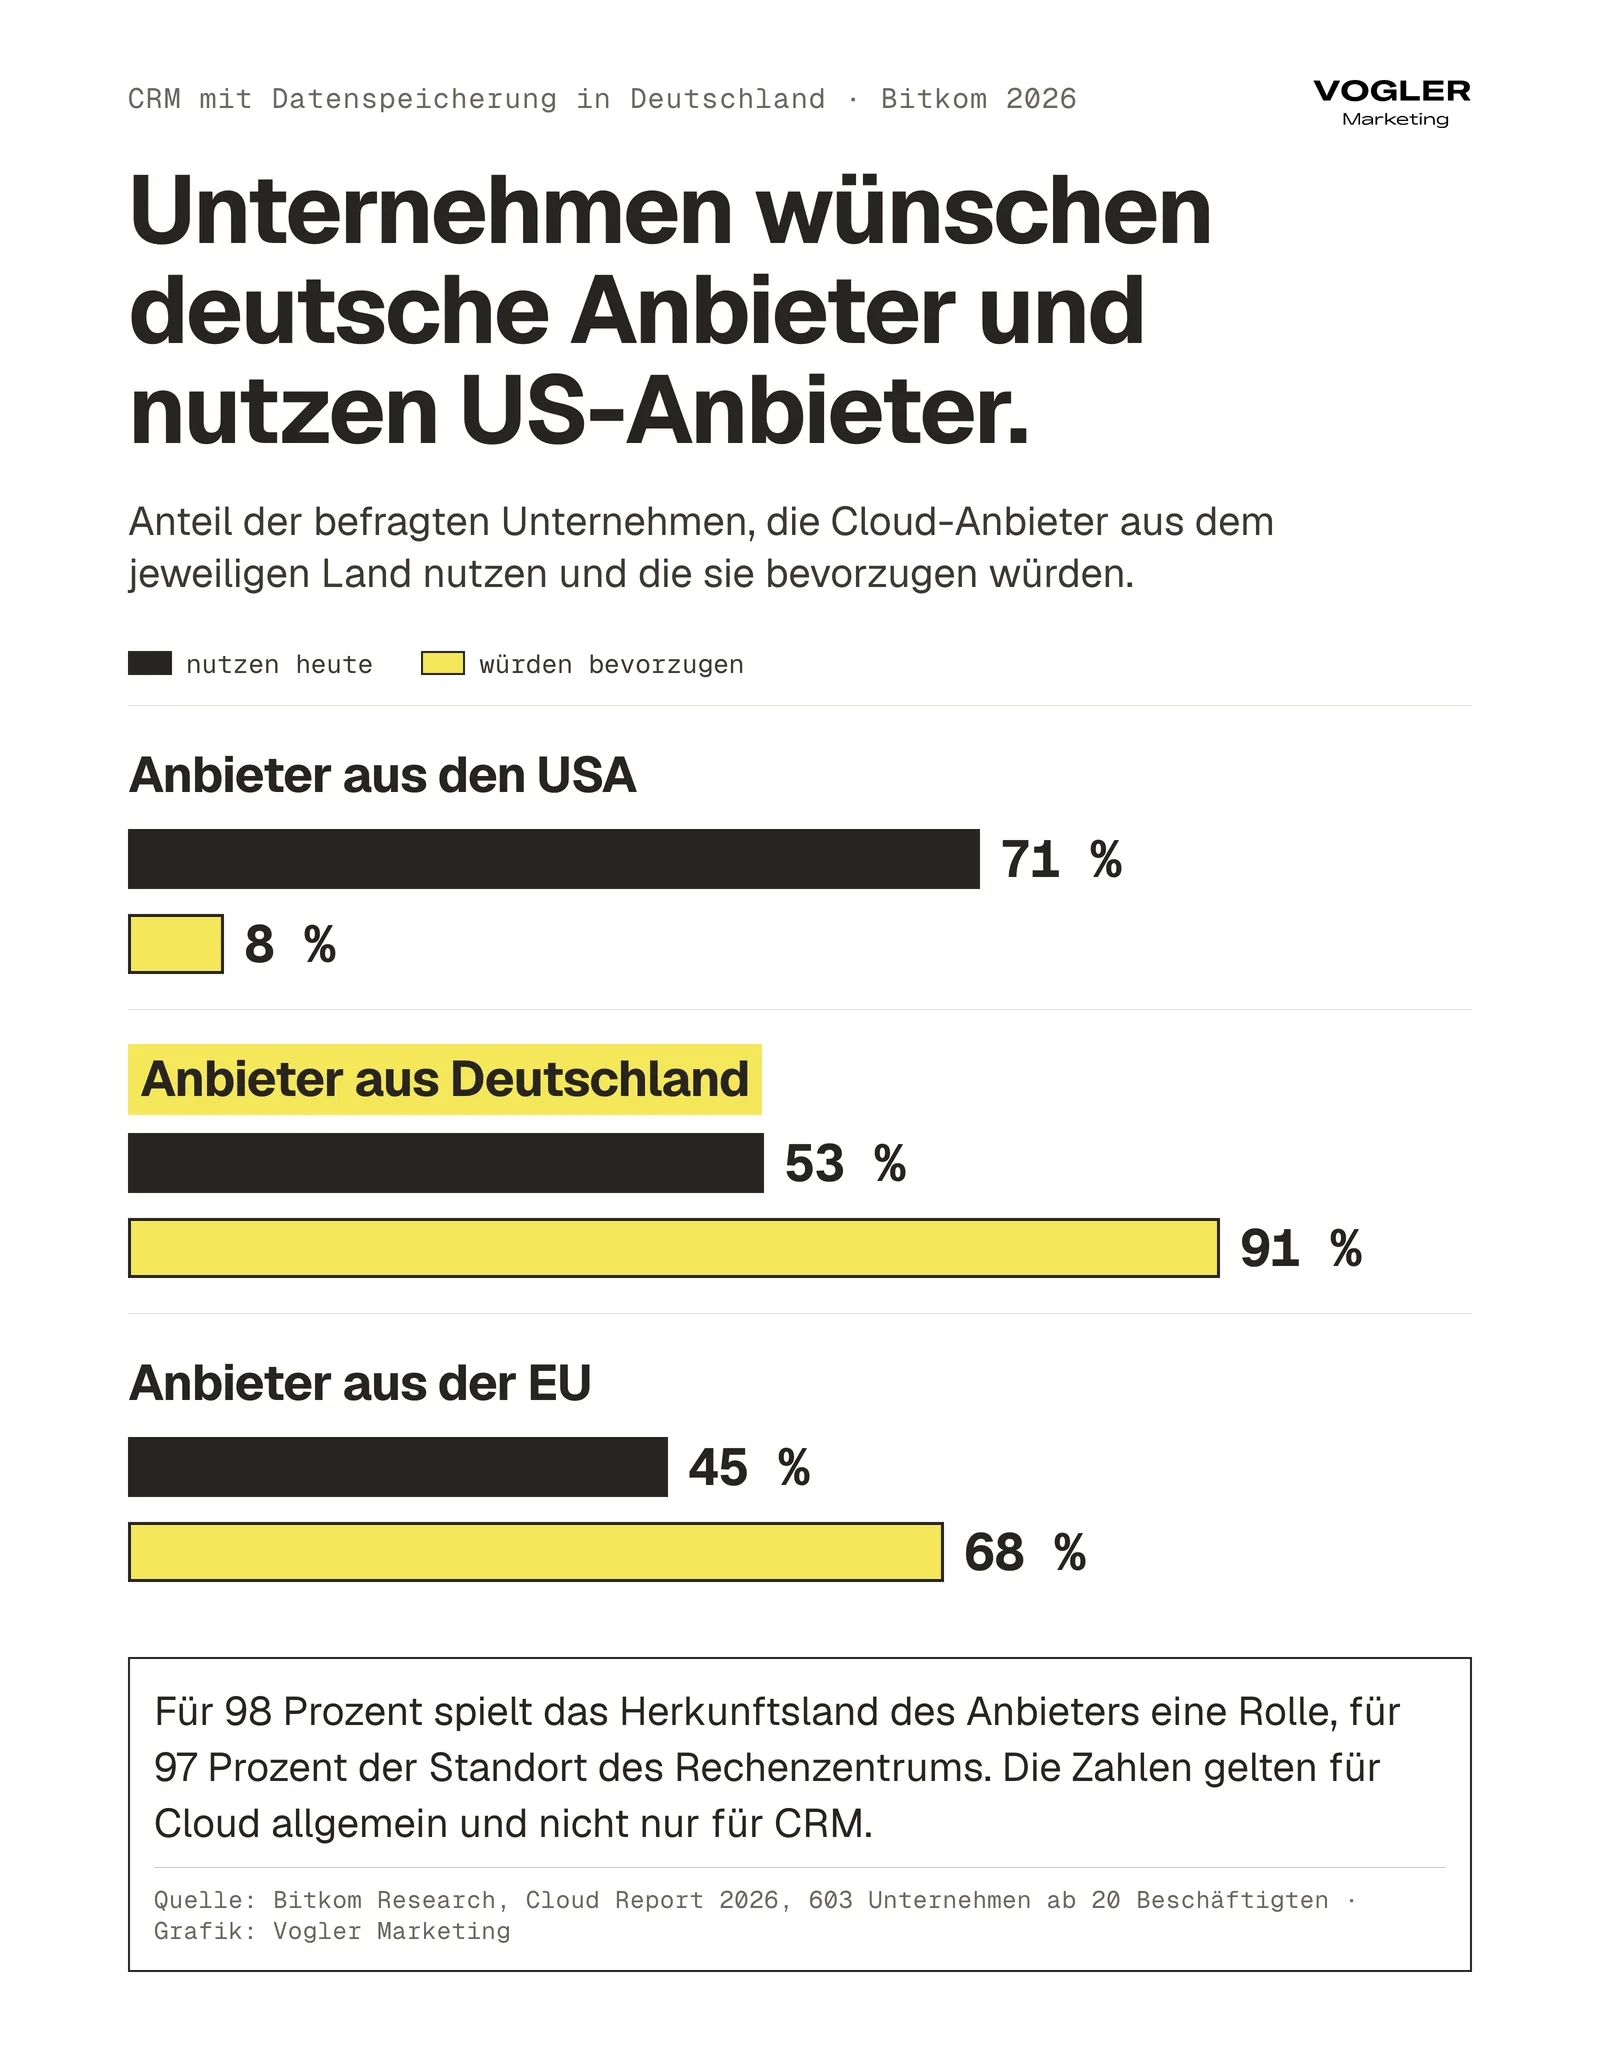
- 91 Prozent der Unternehmen würden einen Cloud-Anbieter aus Deutschland bevorzugen, 53 Prozent nutzen einen79. Nach „CRM aus Deutschland“ als Produkt sucht dagegen kaum jemand, nach „digitale Souveränität“ knapp 3.000 Mal im Monat89.
Dein Datenschutzbeauftragter sagt nein zu HubSpot oder Salesforce, ein Kunde verlangt im Rahmenvertrag „Daten in Deutschland“, oder du willst wissen, ob ein Rechenzentrum in Frankfurt schon reicht. Wir haben für 20 CRM-Anbieter am 19. November 2026 rund 200 Herstellerseiten selbst aufgerufen, darunter Auftragsverarbeitungsverträge, Listen der Unterauftragsverarbeiter und Sicherheitsseiten. Dazu kommen Gesetze, Urteile und Behördenschreiben im Wortlaut. Wie du auf eine Kundenklausel antwortest, steht im Abschnitt Kunde verlangt „Daten in Deutschland“. Die Preise der Systeme stehen im Artikel CRM Kosten, das Recht der KI-Funktionen im Artikel KI im CRM, die Auswahl nach Funktion im CRM-Vergleich für den Mittelstand.
Dieser Beitrag ist keine Rechtsberatung. Er gibt Gesetze, Urteile und Herstellerangaben mit Stand 19. November 2026 wieder. Dein Datenschutzbeauftragter berät dich, bei Berufsgeheimnis, Gesundheits- oder Finanzdaten zusätzlich ein Anwalt. Bei Zeichnungen und bei Klauseln in Kundenverträgen berät dein Vertragsjurist. Entscheiden musst du als Geschäftsführung. Die Risikostufen 1 bis 4 unten sind eine Einordnung von Vogler Marketing zur Orientierung und keine Rechtsregel.
Muss ein CRM nach DSGVO Daten in Deutschland speichern?
Nein. Die DSGVO schreibt keinen Speicherort vor, sie knüpft die Übermittlung personenbezogener Daten in Länder außerhalb der EU an Bedingungen. Personenbezogen sind Angaben zu einem Menschen, etwa Name, Mailadresse oder Gesprächsnotiz. Die Bedingungen stehen in Kapitel V der DSGVO, Artikel 44 bis 491.
Ein Drittland ist jedes Land außer den EU-Staaten, Island, Liechtenstein und Norwegen. Diese drei Länder bilden mit der EU den Europäischen Wirtschaftsraum (EWR). Eine Übermittlung liegt vor, wenn ein Empfänger in einem Drittland Daten erhält oder auf sie zugreifen kann. Artikel 44 erlaubt sie nur, wenn du als Firma, die über die Daten entscheidet (der „Verantwortliche“), die Bedingungen des Kapitels einhältst1. Zulässig wird sie durch einen Angemessenheitsbeschluss, durch geeignete Garantien oder durch eine Ausnahme:
- Angemessenheitsbeschluss (Artikel 45). Die EU-Kommission stellt fest, dass ein Land Daten gleichwertig schützt. Die Übermittlung braucht dann „keiner besonderen Genehmigung“ mehr. Für die USA gilt das für Firmen auf einer Liste (Data Privacy Framework, siehe unten).
- Geeignete Garantien (Artikel 46). Gemeint sind vor allem Standardvertragsklauseln, Vertragsmuster der EU-Kommission, die Anbieter und Kunde unterschreiben. Zusätzlich müssen die betroffenen Personen durchsetzbare Rechte und wirksame Rechtsbehelfe haben.
- Ausnahmen (Artikel 49). Einwilligung oder Vertragserfüllung sind „für bestimmte Fälle“ gedacht. Für ein CRM, in dem täglich Daten fließen, taugen sie nach unserer Lesart als Dauerlösung nicht1.
Mit dem CRM-Anbieter schließt du einen Auftragsverarbeitungsvertrag (AVV), weil er in deinem Auftrag Daten verarbeitet. Artikel 28 verlangt, dass der Anbieter die Daten nur auf deine dokumentierte Weisung verarbeitet, auch bei der Übermittlung in ein Drittland1.
Ein Ortsgebot kennt das deutsche Recht nur für Sozialdaten und für Gesundheitsdaten in der gesetzlichen Kranken- und Pflegeversicherung (§ 393 SGB V, § 80 SGB X, siehe Regeln für Branchen). Es verlangt dort Inland, EU oder ein Land mit Angemessenheitsbeschluss, nicht Deutschland. Für Daten ohne Personenbezug, etwa Preislisten, Konditionen oder Zeichnungen, verbietet eine EU-Verordnung den Mitgliedstaaten sogar, einen Speicherort vorzuschreiben, es sei denn, die öffentliche Sicherheit rechtfertigt ihn2.
Ist ein CRM mit Daten in der EU rechtlich genauso gut wie ein CRM in Deutschland?
Ja. Für die DSGVO liegen Frankfurt, Dublin und Amsterdam im selben Rechtsraum. Unterschiede entstehen erst durch Spezialgesetze, durch Kundenverträge und durch Ausschreibungen. Eine Kassenarztpraxis fällt unter § 393 SGB V (Regeln für Branchen). Ein Zulieferer, dessen Großkunde „Datenhaltung in Deutschland“ in den Rahmenvertrag schreibt, hält sich an diesen Vertrag (Kunde verlangt „Daten in Deutschland“).
Warum lehnt der Datenschutzbeauftragte HubSpot oder Salesforce ab, obwohl der Speicherort nicht vorgeschrieben ist?
Weil er mehr prüft als den Speicherort. Er fragt, wer aus welchem Land auf die Daten zugreifen kann, unter welchem Recht der Anbieter steht und ob du das dokumentiert hast. Er unterrichtet und berät dich und überwacht die Einhaltung der Vorschriften nach Artikel 391. Entscheiden musst du. Folgst du seinem Rat nicht, dokumentiere, warum.
Schon eine Gesellschaft des Anbieters in einem Drittland, die Daten aus der EU nur am Bildschirm liest, löst nach den Leitlinien des Europäischen Datenschutzausschusses (EDSA) eine Übermittlung aus. Der EDSA zählt den Fernzugriff aus einem Drittland ausdrücklich als Übermittlung, auch wenn ein Support-Mitarbeiter die Daten nur anzeigen lässt4. Das gilt, wenn der Zugriff von einer anderen Gesellschaft kommt, etwa der US-Mutter oder einem Unterauftragsverarbeiter des Anbieters. Die deutschen Aufsichtsbehörden in der Datenschutzkonferenz (DSK) sagen in ihren Anwendungshinweisen dasselbe: Schon die Möglichkeit, aus dem Ausland zuzugreifen, etwa für Administration oder Support, kann als Übermittlung zählen6.
Zur Dokumentation gehört bei Standardvertragsklauseln ein Transfer Impact Assessment, eine schriftliche Bewertung des Rechts im Empfängerland. Bei einem US-Anbieter auf der Liste des Data Privacy Framework entfällt sie laut dem Landesdatenschutzbeauftragten von Baden-Württemberg7. Die DSK hält sie bei Standardvertragsklauseln weiter für nötig, erlaubt aber, die Bewertungen der Kommission aus dem Angemessenheitsbeschluss dafür zu nutzen6. Dein Datenschutzbeauftragter hat mit seiner Vorsicht also oft recht, auch wenn die Begründung selten der Speicherort ist.
Ein Rechenzentrum in Deutschland schützt nicht vor einer Übermittlung, wenn Support, Entwickler oder Subunternehmer des Anbieters (Unterauftragsverarbeiter) aus einem Drittland auf die Daten zugreifen können. Frag bei jedem Anbieter nach den Ländern, aus denen Support und Unterauftragsverarbeiter zugreifen.
Wann braucht ein Unternehmen ein CRM mit Daten in Deutschland wirklich?
Wenn ein Gesetz, die Aufsicht oder ein Kunde es verlangt, oder wenn die Daten vor dem Zugriff fremder Behörden sicher sein müssen. In allen anderen Fällen reichen nach unserer Einordnung meist EU-Hosting, ein sauberer Auftragsverarbeitungsvertrag und eine Rechtsgrundlage für Zugriffe aus Drittländern.
Die Tabelle ordnet Firmen nach den Daten im CRM, von Stufe 1 (gewöhnliche Firmenkontakte) bis Stufe 4 (Schutz vor Behörden). Die höchste Stufe, die auf einen Teil deiner Daten zutrifft, gilt für das ganze CRM. Liegen Daten der Stufe 3 neben gewöhnlichen Firmenkontakten im selben System, gelten für das ganze System die strengeren Regeln.
| Stufe | Wer | Was dort gilt | Was du tust |
|---|---|---|---|
| 1 | Firmenkontakte im B2B ohne besonders geschützte Daten wie Gesundheit, Religion oder Gewerkschaftszugehörigkeit (Artikel 9 DSGVO), etwa Namen, Mailadressen, Telefonnummern, Gesprächsnotizen | Allgemeines Datenschutzrecht | EU-Hosting, Auftragsverarbeitungsvertrag, Data Privacy Framework oder Standardvertragsklauseln reichen meist |
| 2 | Kanzlei, Steuerberatung, Bank, Versicherung, Firma, die unter die EU-Sicherheitsrichtlinie NIS2 fällt (zum Beispiel Maschinenbau ab 50 Beschäftigten), Betrieb mit Ortsklausel im Kundenvertrag | Berufsgeheimnis, Finanzaufsicht, Lieferkettenpflichten oder Vertrag | Ort im Vertrag festschreiben, Drittland-Zugriffe einzeln prüfen, Branchenregel lesen |
| 3 | Gesundheits- und Sozialdaten bei Leistungserbringern und Kassen, etwa Arztpraxen und Krankenkassen, öffentliche Auftraggeber mit C5-Forderung | Ortsgebot (Gesundheit) oder Vorgabe der Ausschreibung | Inland, EU oder Land mit Angemessenheitsbeschluss, Niederlassung im Inland, C5-Typ-2-Testat (Prüfbericht eines Wirtschaftsprüfers nach dem Katalog C5 des BSI) |
| 4 | Daten, die vor fremdem Behördenzugriff sicher sein müssen | Keine gesetzliche Pflicht, du entscheidest nach Risiko | Anbieter ohne US-Kontrolle oder eigene Server |
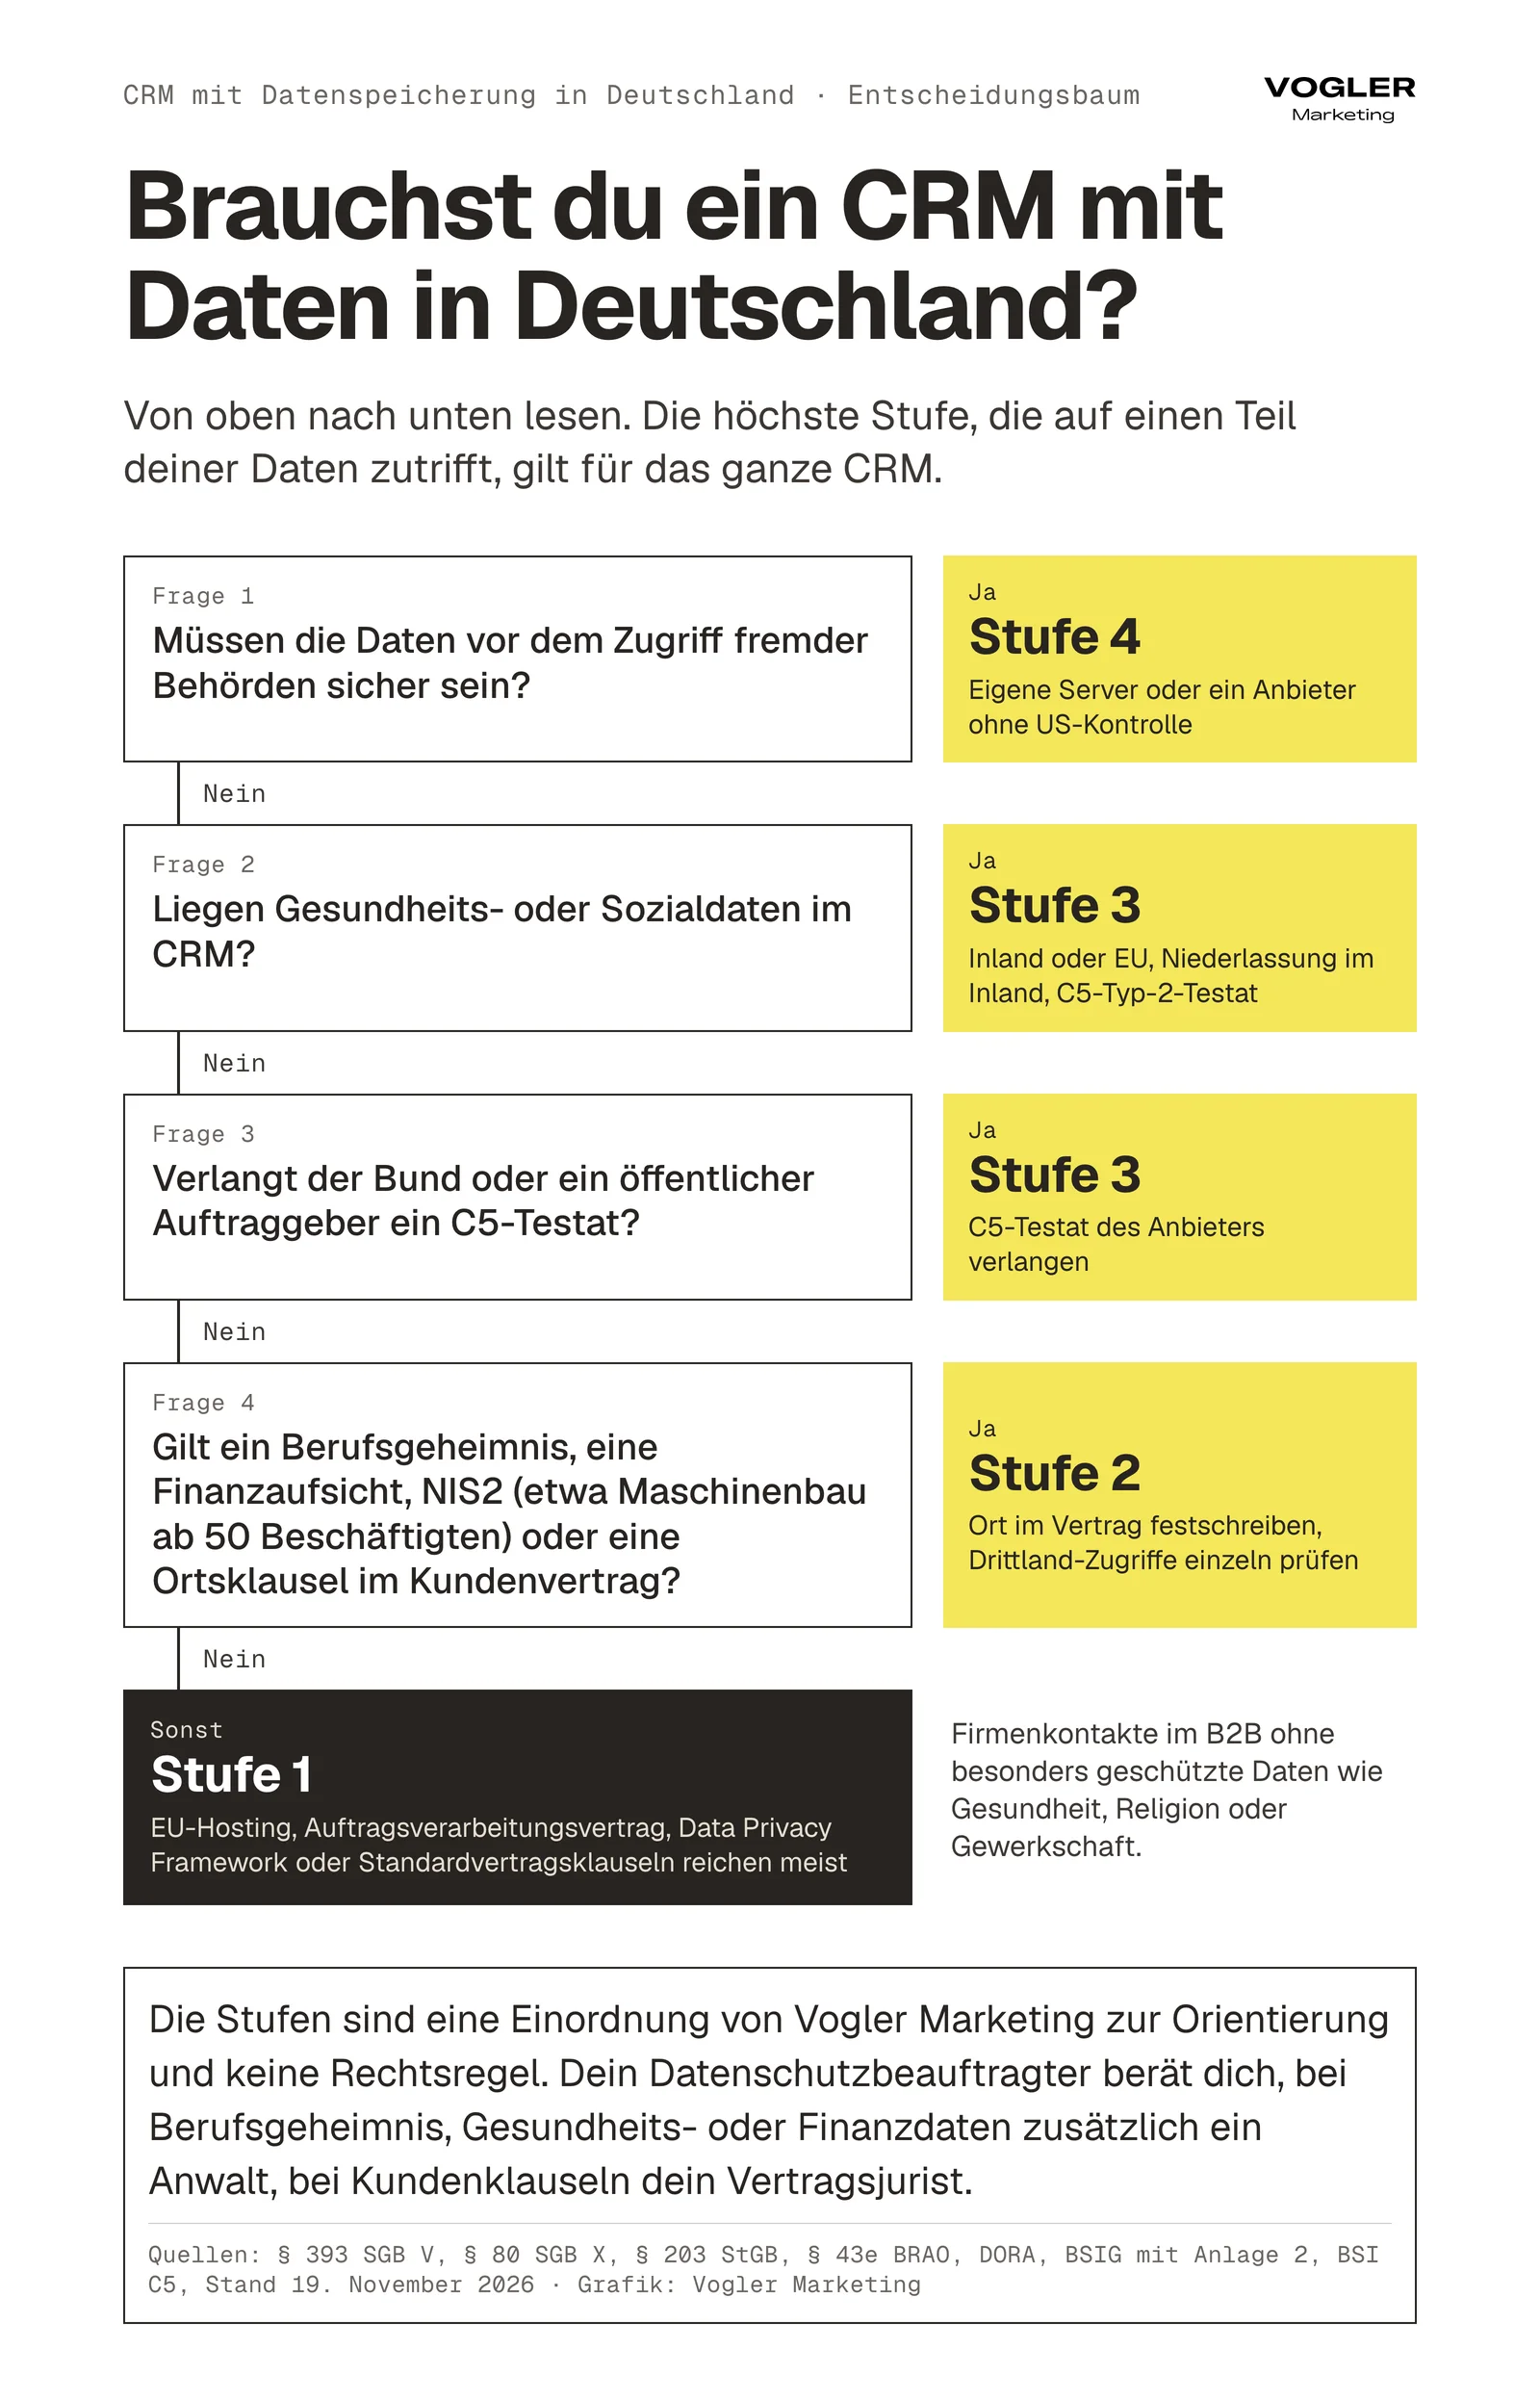
Die Stufen sind unsere Einordnung und keine Rechtsregel. Welche Stufe für dich gilt, klärst du mit deinem Datenschutzbeauftragten, bei Berufsgeheimnis, Gesundheits- oder Finanzdaten zusätzlich mit einem Anwalt.
Ein Beispiel aus der Industrie. Ein Maschinenbauer mit 120 Beschäftigten ist nach dem BSI-Gesetz eine wichtige Einrichtung, weil der Maschinenbau in Anlage 2 steht und die Schwelle bei 50 Beschäftigten liegt (NIS2 und kritische Anlagen). Damit liegt er in Stufe 2, auch wenn im CRM nur Firmenkontakte stehen. Verlangt ein Großkunde im Rahmenvertrag zusätzlich „Datenhaltung in Deutschland“, prüft sein Vertragsjurist, ob die Klausel das CRM erfasst, und der Maschinenbauer braucht die Ortszusage dann im Vertrag mit dem CRM-Anbieter (Kunde verlangt „Daten in Deutschland“). Was Lieferanten bei NIS2 und Sicherheitsnachweisen erwartet, steht im Artikel IT-Sicherheitsnachweis für Lieferanten. Wie wir Industriebetriebe bei der Sichtbarkeit unterstützen, zeigt unsere Seite Marketing für Industrie und Maschinenbau.
Was bedeutet der Cloud Act für ein CRM mit Rechenzentrum in Frankfurt?
Ein Anbieter unter US-Gerichtsbarkeit muss auf Anordnung einer US-Behörde auch Daten herausgeben, die in Frankfurt liegen. Der Cloud Act ist ein US-Gesetz von 2018, ausgeschrieben Clarifying Lawful Overseas Use of Data Act. Es zählt, ob der Anbieter die Daten besitzt, verwahrt oder kontrolliert. Wo sie liegen, spielt keine Rolle. Nach 18 U.S.C. § 2713 besteht die Pflicht „regardless of whether such communication, record, or other information is located within or outside of the United States“24.
Einen Antrag auf Aufhebung nach dem Cloud Act gibt es nur, wenn die Herausgabe gegen das Recht eines Staats verstößt, der ein Abkommen mit den USA geschlossen hat. Die EU hat keines, und die Verhandlungen sind laut EU-Kommission „currently on hold“25. Ohne Abkommen kann der Anbieter vor einem US-Gericht nur einwenden, das Recht der EU stehe entgegen. Wie oft das gelingt, halten der EDSA und der Europäische Datenschutzbeauftragte (EDSB) für unklar27. Die DSGVO zieht dagegen eine Grenze. Eine Anordnung aus einem Drittland erkennt die EU nur an, wenn sie auf ein internationales Abkommen gestützt ist (Artikel 48). Beide schrieben 2019 in einer gemeinsamen Einschätzung, eine Herausgabe auf Anordnung nach dem Cloud Act sei nur rechtmäßig, wenn eine Rechtsgrundlage nach Artikel 6 und Artikel 49 DSGVO besteht27. Der Anbieter steht damit zwischen zwei Pflichten. Ein Vertrag kann dir deshalb nicht zusichern, dass ein Anbieter unter US-Gerichtsbarkeit nie herausgibt. Er kann zusichern, dass er dich informiert und sich wehrt.
Wie ernst das ist, zeigt eine Aussage vor dem französischen Senat. Am 10. Juni 2025 fragte der Berichterstatter Dany Wattebled Anton Carniaux, Direktor für öffentliche und rechtliche Angelegenheiten bei Microsoft Frankreich, ob er garantieren könne, dass Daten französischer Bürger, die der Staat über seine Beschaffungsstelle Ugap bei Microsoft speichert, nie ohne ausdrückliche Zustimmung der französischen Behörden auf Anordnung der US-Regierung weitergegeben werden. Seine Antwort unter Eid lautete: „Non, je ne peux pas le garantir, mais, encore une fois, cela ne s'est encore jamais produit.“ Er konnte es also nicht garantieren, sagte aber, es sei noch nie vorgekommen28. Microsoft hat im April 2025 seine bestehende Zusage bekräftigt, Herausgabeverlangen von Behörden nach Daten von EU-Unternehmenskunden anzufechten, wo es dafür eine rechtliche Grundlage sieht, und nach Microsofts Angabe steht sie in den Kundenverträgen29. Die Zusage kommt vom Hersteller, an der Gesetzeslage ändert sie nichts.
Wie oft das vorkommt, können wir nicht beantworten. Microsoft sagt, europäische Unternehmen und öffentliche Stellen seien bisher nie betroffen gewesen. Zahlen zu Unternehmenskunden je Land haben wir nicht gefunden. Das US-Justizministerium (DOJ) rät Staatsanwälten, Daten von Unternehmen wo praktikabel direkt beim Unternehmen anzufordern, wenn das die Ermittlungen nicht gefährdet. Die Anfrage ginge dann direkt an dich als Kunde26. Kommt eine solche Anfrage zu dir, lass deinen Anwalt antworten.
Die EU Data Boundary von Microsoft regelt, wo Daten gespeichert und verarbeitet werden. Fernzugriff durch Personal außerhalb der Grenze schließt sie nicht aus, und zur Herausgabepflicht nach dem Cloud Act sagt sie nach unserer Lesart nichts30.
Gilt der Cloud Act auch für einen deutschen CRM-Anbieter, hinter dem Investoren stehen?
Ob ein deutscher Anbieter mit Investoren aus dem Ausland unter den Cloud Act fällt, hängt laut US-Justizministerium vom Einzelfall ab. Das DOJ schreibt, die US-Gerichtsbarkeit sei „not limited to U.S. corporations, U.S. headquartered companies, or companies owned by U.S. persons“. Ob eine Muttergesellschaft genug Kontrolle über Daten einer Tochter hat, sei eine „fact-dependent inquiry“, also eine Frage des Einzelfalls26.
Die Frage trifft deutsche wie ausländische Anbieter. weclapp sitzt in Kitzingen und gehört seit der Übernahme 2022 zur Exact Group in Delft. Exact gehört seit 2019 dem Finanzinvestor KKR, seit 2021 ist Silver Lake mit einer Minderheit beteiligt50. Bei Pipedrive hält die Beteiligungsgesellschaft Vista Equity Partners die Mehrheit36. Bei Odoo führten CapitalG, der Wachstumsfonds von Alphabet, und Sequoia Capital im November 2024 eine Transaktion über 500 Millionen Euro an, davor führte Summit Partners Runden 2019, 2021 und 202246. In welchen Ländern diese Investoren sitzen und welche Rechte sie über Daten haben, haben wir nicht geprüft, und ob der Cloud Act greift, lässt sich von außen nicht sagen. Frag jeden Anbieter, wer außer ihm Zugriff auf Systeme, Schlüssel und Daten hat und ob die Eigentümer Weisungsrechte haben.
Gilt das EU-US Data Privacy Framework 2026 noch, und was passiert mit dem CRM, wenn es fällt?
Es gilt, ist aber angefochten. Seit 2026 belasten es das Auslaufen einer US-Überwachungsvorschrift und ein Urteil des Obersten US-Gerichts. Das Data Privacy Framework (DPF) ist der Beschluss der EU-Kommission vom 10. Juli 2023, nach dem die USA ein angemessenes Schutzniveau bieten, und zwar für Daten, die an Firmen auf der Data Privacy Framework List des US-Handelsministeriums gehen89. Der Beschluss hat zwei Vorgänger, die der EuGH gekippt hat.
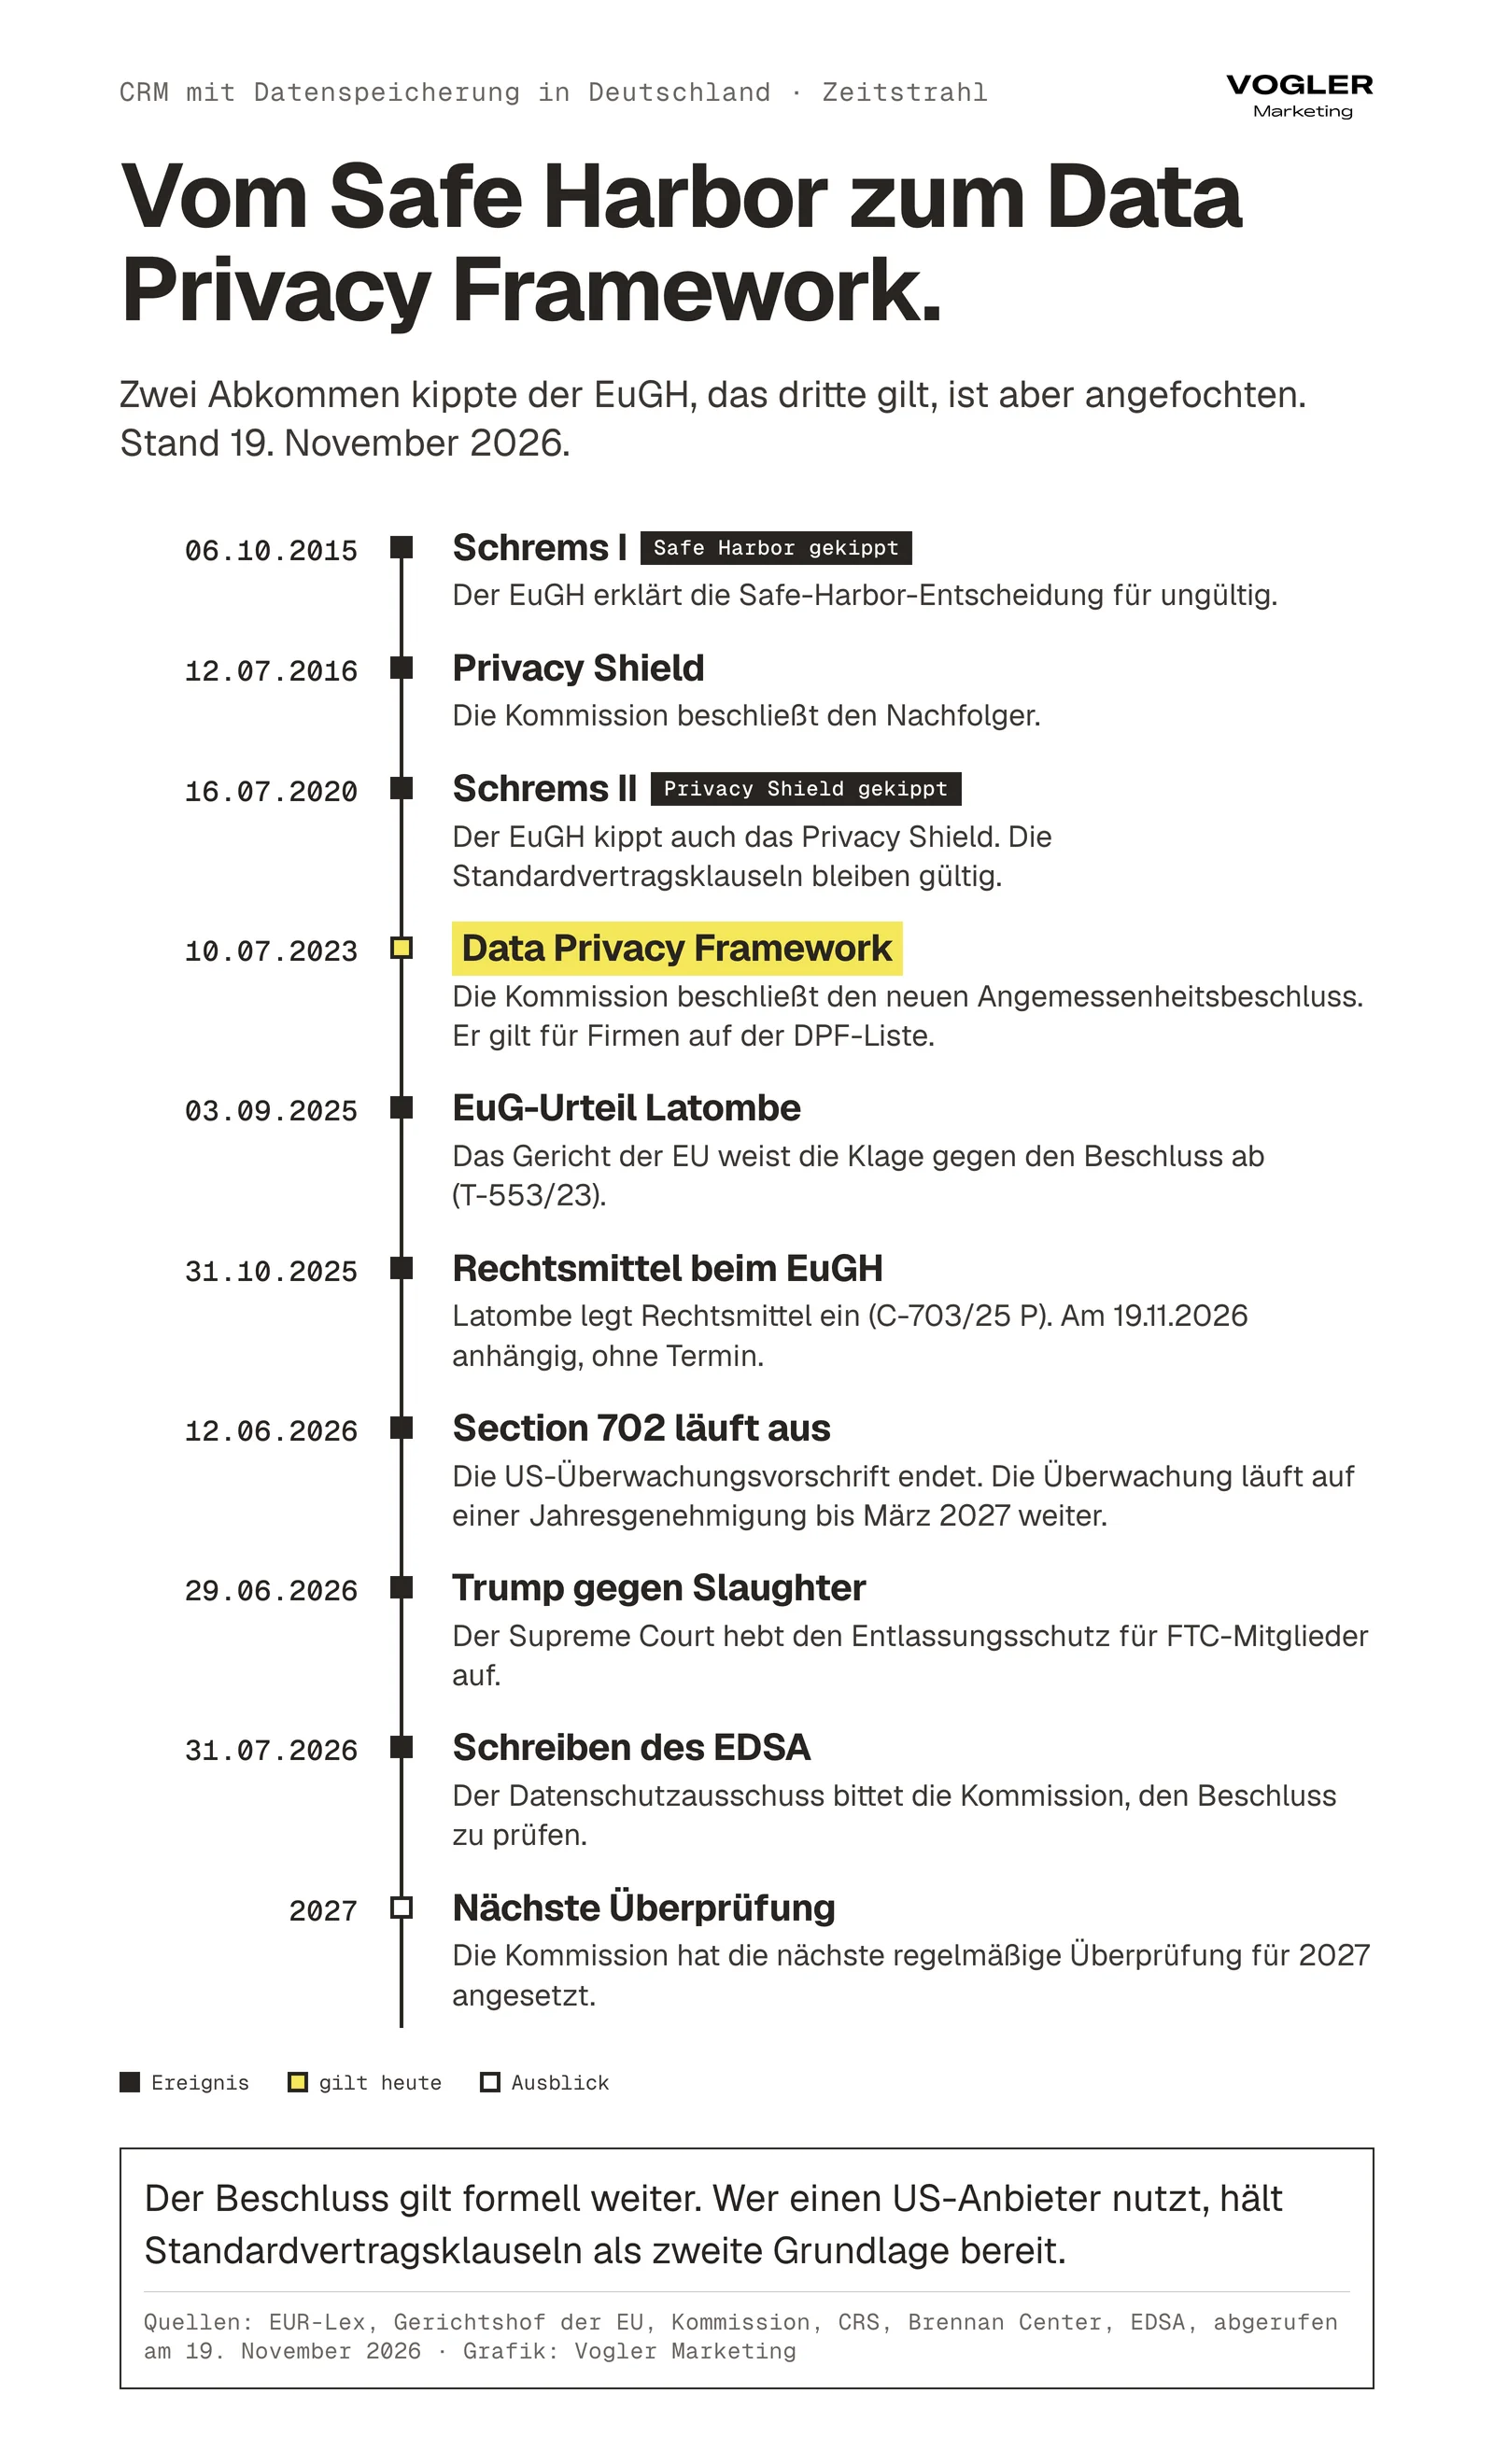
Der EuGH erklärte die Safe-Harbor-Entscheidung am 6. Oktober 2015 im Fall Schrems I für ungültig10. Den Nachfolger Privacy Shield11 erklärte er am 16. Juli 2020 im Fall Schrems II ebenfalls für ungültig und ließ die Standardvertragsklauseln bestehen12. Seit dem 10. Juli 2023 gilt das DPF.
Wie ist der Stand des Data Privacy Framework im November 2026?
Das Data Privacy Framework gilt formell weiter. Wir raten: Wer einen US-Anbieter nutzt, lässt Standardvertragsklauseln als zweite Grundlage im Vertrag stehen und plant den Ausweg heute mit. Geprüft haben wir den Stand am 19. November 2026.
Gericht. Das Gericht der EU (EuG) ist die erste Instanz, der Europäische Gerichtshof (EuGH) die höhere. Das EuG hat die Klage des französischen Abgeordneten Philippe Latombe gegen den Beschluss am 3. September 2025 abgewiesen (Rechtssache T-553/23). Es beurteilt die Gültigkeit nach der Rechtslage beim Erlass im Juli 2023. Spätere Entwicklungen ändern sie nicht. Ändert sich die US-Rechtslage, auf die der Beschluss gestützt ist, muss die Kommission das prüfen und den Beschluss erforderlichenfalls aussetzen, ändern, widerrufen oder einschränken1314. Latombe hat am 31. Oktober 2025 Rechtsmittel beim EuGH eingelegt (Rechtssache C-703/25 P). Im Register steht die Sache am 19. November 2026 als „anhängig“. Dort steht nur ein Beschluss vom 4. Juni 2026, dessen Inhalt nicht veröffentlicht ist, aber weder ein Urteil noch ein Verhandlungstermin15.
Section 702. Das ist die Vorschrift im US-Überwachungsgesetz FISA, die den Geheimdiensten erlaubt, Kommunikation von Ausländern im Ausland ohne Einzelanordnung zu erfassen. Die Kommission hat die FISA-Abschnitte 2023 in ihre Bewertung einbezogen8. Der Kongress verlängerte sie zuletzt bis zum 12. Juni 202617, an diesem Tag ist sie ausgelaufen. Das bestätigen der Wissenschaftliche Dienst des Kongresses18 und das Brennan Center19. Die Überwachung läuft trotzdem weiter. Laut Abgeordneten und Brennan Center hat das Überwachungsgericht FISC die Genehmigungen am 17. März 2026 für ein Jahr erteilt, also bis zum 17. März 2027, die Beschlüsse selbst sind geheim. Eine Neuregelung haben wir bis zum 19. November 2026 nicht gefunden. Der Wegfall macht den Beschluss nicht automatisch ungültig, die Kommission muss ihn aber im Licht der neuen Lage prüfen13.
Trump gegen Slaughter. Der Oberste Gerichtshof der USA hat am 29. Juni 2026 mit sechs zu drei Stimmen entschieden20. Laut dem Schreiben des EDSA vom 31. Juli 2026 hebt das Urteil die Entscheidung Humphrey's Executor auf, die Mitglieder der Handelsbehörde FTC vor Entlassung schützte. Auf die Unabhängigkeit dieser Behörde stützt sich der EU-Beschluss. Der EDSA bat die Kommission, zu prüfen, ob das den Beschluss berührt21. Die Datenschutzorganisation noyb weist darauf hin, dass der Beschluss formell in Kraft bleibt, bis die Kommission ihn widerruft oder der EuGH ihn aufhebt22. Laut noyb sank im Januar 2025 die Zahl der Mitglieder des US-Aufsichtsgremiums PCLOB, auf das sich das EuG stützt, unter die Grenze, ab der es beschließen kann, weil die US-Regierung die demokratischen Mitglieder abberufen hatte23. Wie das Gremium im November 2026 besetzt ist, konnten wir nicht prüfen.
Eine Prognose geben wir nicht. Die Kommission hält es im Überprüfungsbericht vom 9. Oktober 2024 für angemessen, die nächste Überprüfung nach drei Jahren durchzuführen, also 202716.
Muss ich mein CRM wegen des Data Privacy Framework jetzt wechseln, und wie bereite ich mich vor?
Nach heutigem Stand nein. Der Beschluss gilt, bis die Kommission ihn aufhebt oder der EuGH ihn kippt. Bis dahin sind Standardvertragsklauseln die Grundlage, auf der du weiterarbeitest. Sie sind keine Garantie. Wer sie einsetzt, muss das Recht im Zielland prüfen (Transfer Impact Assessment), und sie binden die Behörden eines Drittlands nicht, weil diese nicht Vertragspartei sind. Gegen eine Herausgabeanordnung nach dem Cloud Act schützen sie deshalb nicht5. Bereite die Klauseln als zweite Grundlage im Vertrag vor, lege ein Transfer Impact Assessment als Entwurf in die Schublade und kläre, wie du deine Daten aus dem System bekommst. Den Ausweg beschreibt der Artikel CRM wechseln.
Die großen Anbieter haben die zweite Grundlage in ihren Verträgen. Das Auftragsverarbeitungsvertragsmuster von HubSpot nennt das DPF und die Standardvertragsklauseln der Kommission35. Salesforce behandelt die Unterschrift unter dem Vertrag zugleich als Annahme der Standardvertragsklauseln und hat verbindliche konzerninterne Datenschutzvorschriften für Auftragsverarbeiter34.
Fällt das DPF, gilt wieder die Prüfung nach den Empfehlungen des EDSA. Muss der Anbieter die Daten im Klartext lesen können und gilt im Drittland problematisches Recht, kann sich der EDSA keine wirksame technische Schutzmaßnahme vorstellen, auch keine Verschlüsselung, wenn der Anbieter die Schlüssel hat5. Ein CRM braucht Kontaktdaten im Klartext, für Suche, Mailversand und Telefonie. Es fällt damit nach unserer Lesart in diesen Fall. Dann kann die Prüfung ergeben, dass auch die Standardvertragsklauseln nicht reichen. Findet sich keine geeignete Zusatzmaßnahme, musst du die Übermittlung beenden5, und das heißt bei einem CRM meist, den Anbieter zu wechseln. Plane den Ausweg deshalb schon heute.
Wie Behörden in der Zeit ohne Beschluss entschieden haben, zeigt Österreich. Die Datenschutzbehörde stellte am 22. Dezember 2021 fest, dass ein Website-Betreiber mit Google Analytics Artikel 44 DSGVO verletzt hatte, weil die Standardvertragsklauseln wegen FISA 702 keinen angemessenen Schutz boten. Google legte dagegen Beschwerde ein. Das Bundesverwaltungsgericht wies sie am 12. Mai 2023 zurück, weil Google in diesem Teil des Verfahrens keine Parteistellung hatte. Die Feststellung der Behörde blieb damit bestehen77. Der Fall betraf die Zeit vor dem DPF. Hohe Strafen gab es für Meta mit 1,2 Milliarden Euro wegen Übermittlungen auf Basis von Standardvertragsklauseln75 und für Uber mit 290 Millionen Euro, weil Uber Fahrerdaten über zwei Jahre ohne Übermittlungsinstrument in die USA schickte76. Uber kündigte 2024 Einspruch an. Eine Entscheidung darüber haben wir bis zum 19. November 2026 nicht gefunden. Bußgelder gegen CRM-Nutzer wegen Drittlandübermittlung haben wir in Deutschland nicht gefunden, wir haben aber nicht systematisch gesucht.
Viele Firmen haben die zweite Grundlage schon. Laut Bitkom stützen sich Firmen mit US-Übermittlung zu 80 Prozent auf Standardvertragsklauseln und zu 21 Prozent auf das DPF, 19 Prozent stellen gerade um oder diskutieren den Wegfall bisheriger Regelungen (Mehrfachnennungen)78. Wer heute auf Standardvertragsklauseln setzt, braucht nach Ansicht der DSK schon ein Transfer Impact Assessment. Fällt das DPF, kann er sich dafür nicht mehr auf die Bewertungen der Kommission stützen. Wer allein auf das DPF setzt, muss die Bewertung neu erstellen.
Speicherort, Zugriff, Eigentümer: Was bei einem CRM mit Daten in Deutschland zählt
Prüf getrennt, wo Daten und Backups liegen, wer von wo zugreift und wem der Anbieter gehört.
Vor jeder Unterschrift: Wo liegen Daten, Backups und Anhänge? Wer greift von wo zu, also Support, Unterauftragsverarbeiter und KI? Wem gehört der Anbieter und wem das Rechenzentrum?
Speicherort. Hier stehen Produktivdaten, Anhänge und Backups. Anbieter nennen oft nur einen Teil. Salesforce sichert die Daten aus Deutschland nach Frankreich, Odoo sichert in Frankreich, den Niederlanden und Schweden. Diese Backups liegen in der EU, außerhalb Deutschlands. Fragst du nach Deutschland „einschließlich Backups“, fällt die Antwort bei manchen Anbietern anders aus.
Zugriff. Dazu zählen Support, Entwickler, Unterauftragsverarbeiter und KI-Dienste. Jeder Zugriff des Anbieters, seiner Konzerngesellschaften oder Unterauftragsverarbeiter aus einem Drittland ist eine Übermittlung4. Die Liste der Unterauftragsverarbeiter mit Ländern zeigt, wie viele Wege es gibt. Prüf auch die Integrationen, die du selbst anschließt, etwa für Mailversand oder Telefonie. Sie stehen nicht in der Liste der Unterauftragsverarbeiter des Anbieters und können Daten in Drittländer schicken.
Eigentümer. Dazu gehören die Konzernmutter, die Investoren und der Betreiber des Rechenzentrums. Davon hängt ab, welches Recht auf den Anbieter zugreift. Bei einem Rechenzentrum, das einem US-Konzern gehört oder von ihm betrieben wird, gehört der Cloud Act in die Prüfung26.
Als Größe zum Planen zählen wir die Drittland-Wege eines Anbieters. Das sind die bestätigten Wege, auf denen Daten das gewählte Land oder die EU verlassen können, in vier Feldern: Support aus einem Drittland, ein Unterauftragsverarbeiter mit Sitz im Drittland, KI-Verarbeitung im Drittland und ein Eigentümer oder Rechenzentrums-Betreiber außerhalb der EU. Wege, die du nur auf Wunsch einschaltest, und Colocation-Betreiber, die nur Fläche im Rechenzentrum stellen, zählen wir nicht mit. Backups außerhalb der EU würden dazukommen. Wir haben nur eine Fundstelle: Odoo sichert Bestandskunden voraussichtlich bis Ende 2026 zusätzlich in Kanada. Was ein Anbieter nicht veröffentlicht, zählt als offen.
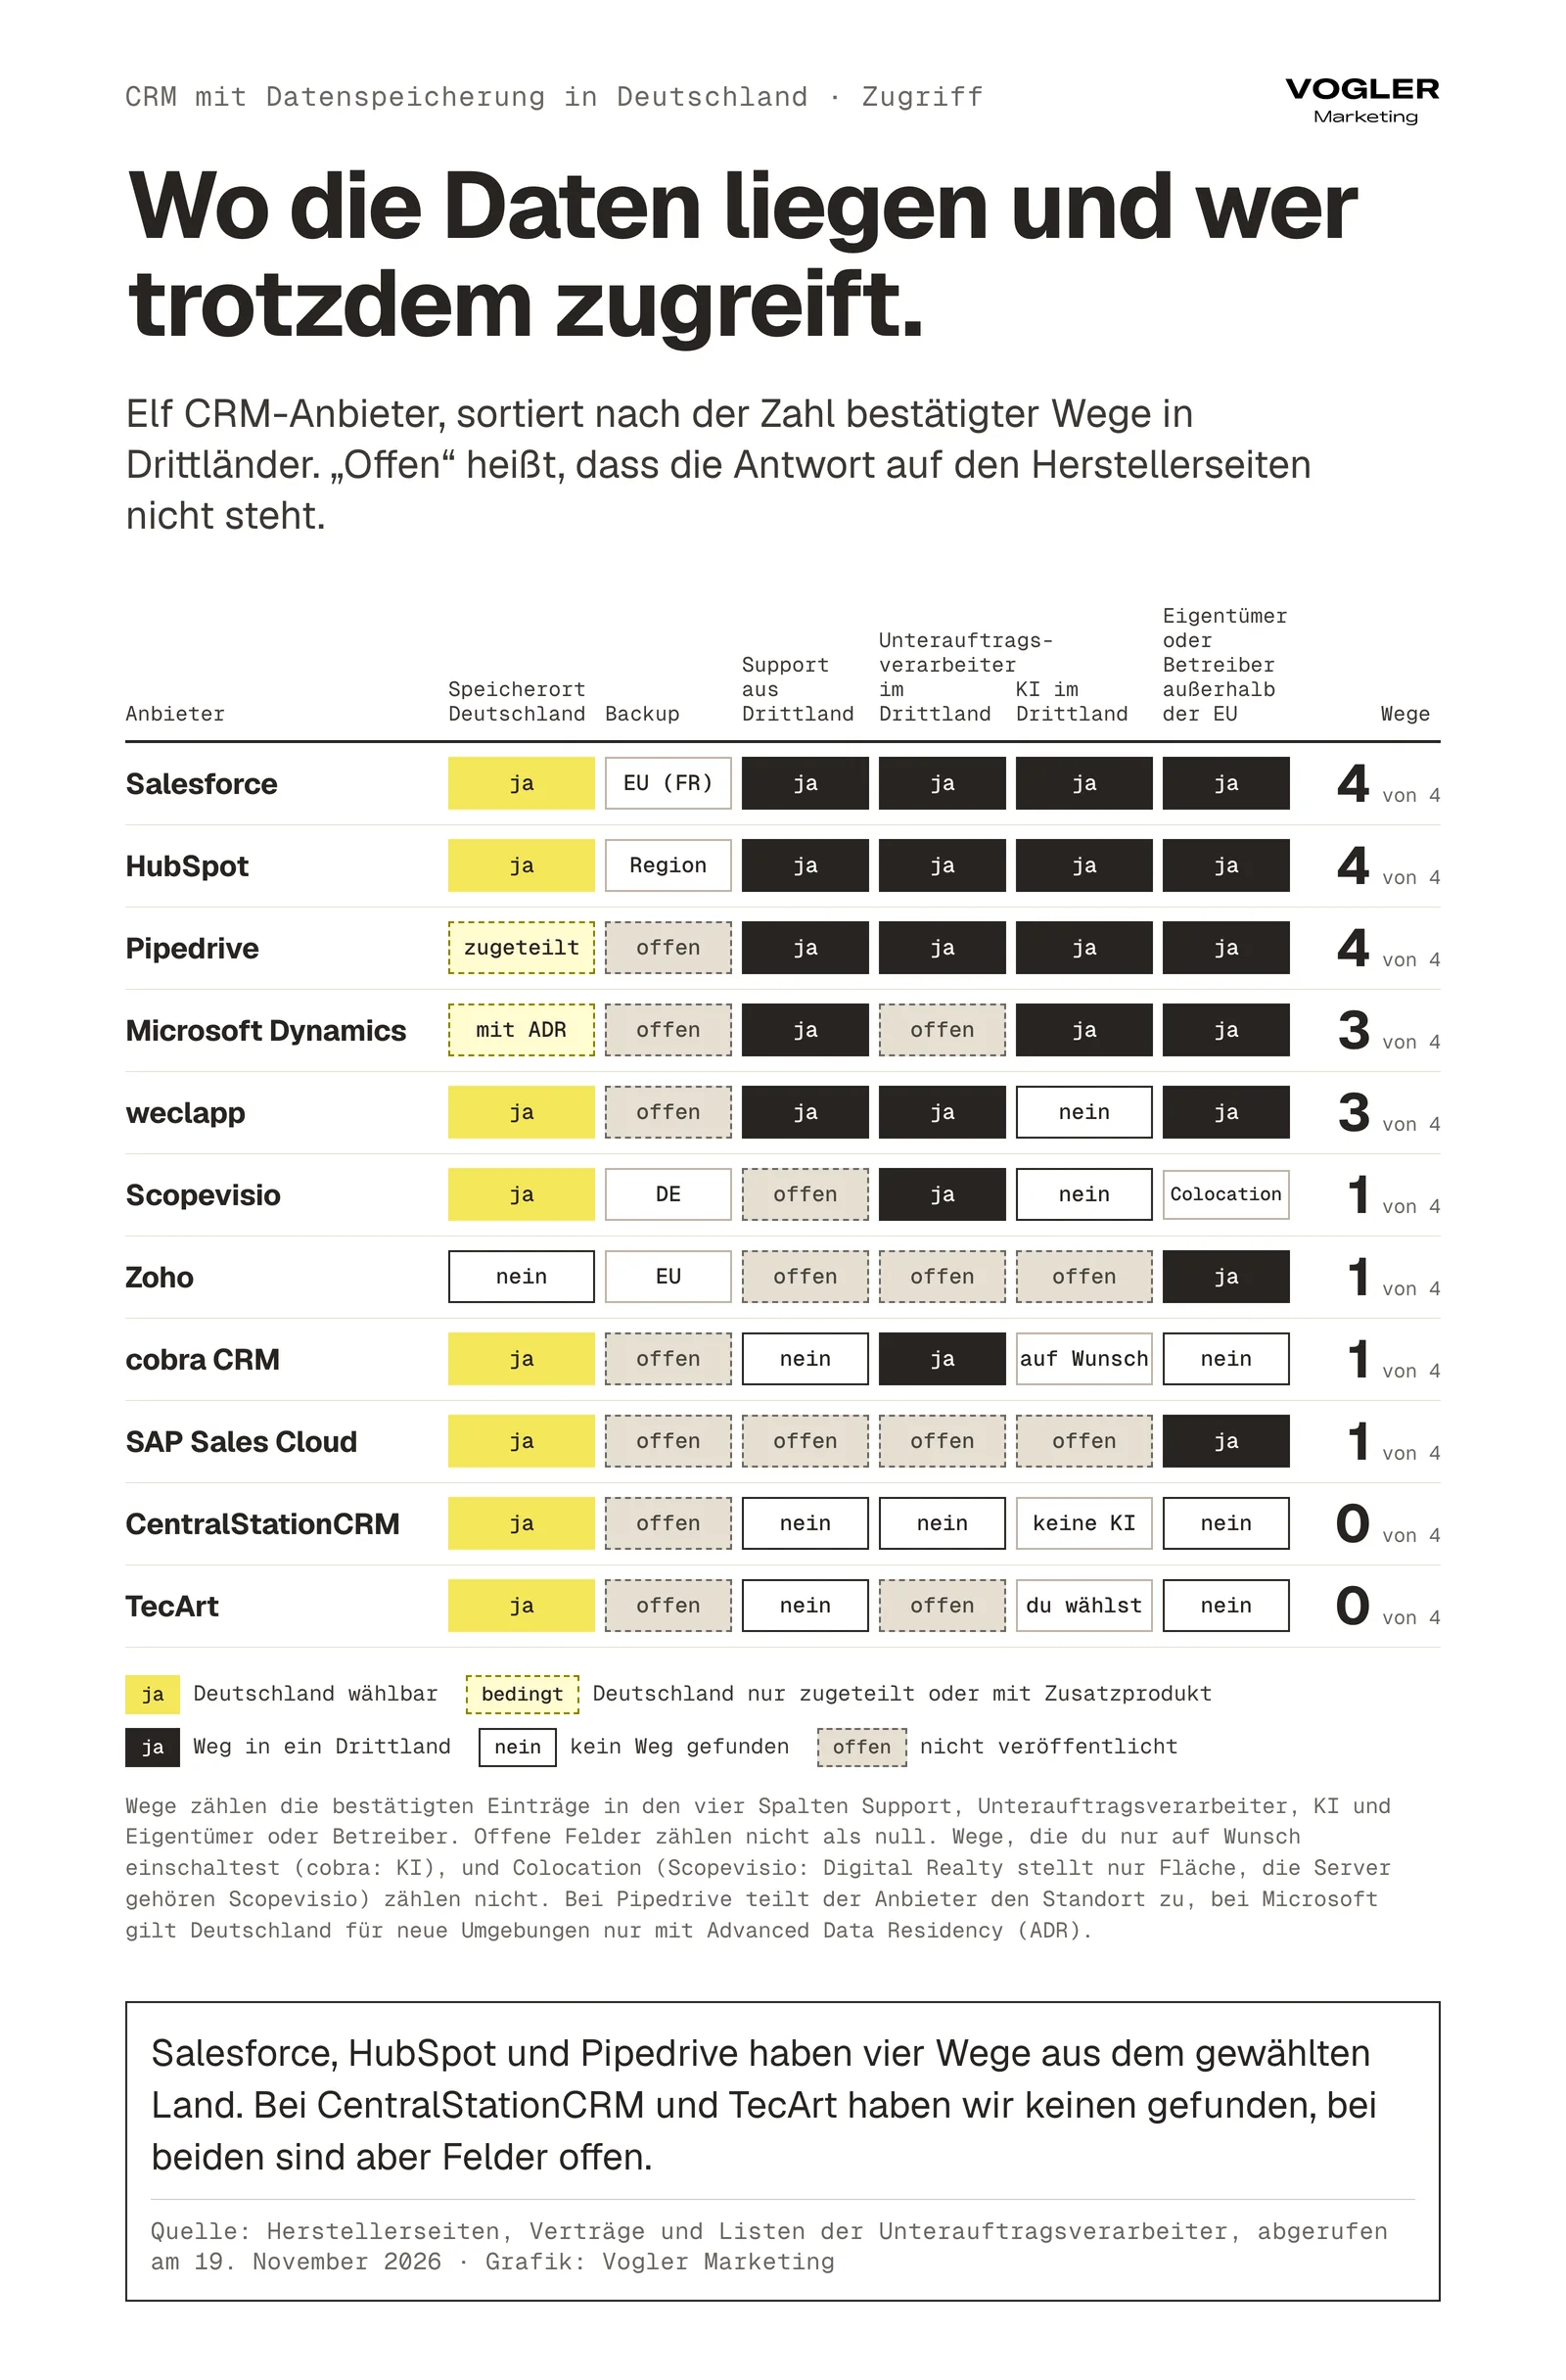
Die Matrix stammt aus den Tabellen im nächsten Abschnitt und aus dem Abschnitt zu den KI-Funktionen. Ein Eintrag „offen“ heißt, dass wir die Antwort auf den Herstellerseiten nicht gefunden haben. Frag genau dort nach, bevor du unterschreibst.
Welche CRM-Anbieter speichern Daten in Deutschland? Vergleich 2026
Von 20 geprüften Anbietern nennen 15 Deutschland als Speicherort, fünf speichern in anderen EU-Ländern. Wählen und im Vertrag festhalten kannst du Deutschland bei weniger. Bei Pipedrive teilt der Anbieter Frankfurt oder Dublin zu, bei Bitrix24 hängt der Ort von der Domain ab, bei HubSpot weist der Anbieter den Standort bei der Anmeldung zu, und bei Microsoft gilt Deutschland für neue Umgebungen nur mit einem Zusatzprodukt, das für Dynamics keine Speicherzusage gibt. In den anderen EU-Ländern liegen Zoho (Amsterdam, Dublin), Teamleader (Dublin), Odoo (Frankreich, Belgien), monday (EU-Region, Stadt nicht genannt) und 1CRM (Niederlande).
Die Tabellen zeigen, was am 19. November 2026 auf den Seiten der Hersteller stand. Eine Stadt nennen wir nur, wo der Hersteller sie nennt. „Nicht veröffentlicht“ bedeutet: Auf den geprüften Seiten steht die Antwort nicht. Ob der Anbieter sie auf Anfrage gibt, wissen wir nicht. Die Spalte „Stand“ nennt das Datum, das der Hersteller auf der Seite angibt, sonst das Datum unseres Abrufs. Wo die KI-Funktionen laufen, zeigt der Abschnitt KI-Funktionen.
Ein C5-Testat ist ein Prüfbericht eines Wirtschaftsprüfers nach dem Kriterienkatalog C5 des Bundesamts für Sicherheit in der Informationstechnik (BSI). Das BSI selbst vergibt kein Zertifikat und wertet die Berichte nicht aus69. ISO 27001 ist eine internationale Norm für Informationssicherheit, SOC 2 ein US-Prüfbericht zu Sicherheitskontrollen. Weitere ISO-Nummern in den Tabellen, etwa 27017, 27018 und 27701, ergänzen ISO 27001 für Cloud und Datenschutz. Für den Vergleich reichen ISO 27001 und C5. Wichtig ist, wer das Zertifikat trägt, der Anbieter selbst oder nur sein Rechenzentrum. Ein Eintrag auf der DPF-Liste bedeutet, dass eine bestimmte Gesellschaft des Anbieters am Data Privacy Framework teilnimmt59.
Salesforce, Microsoft Dynamics und HubSpot: CRM mit Rechenzentrum in Deutschland von US-Konzernen
Salesforce und HubSpot bieten Deutschland als Speicherort an, Microsoft lässt neue Umgebungen Deutschland nur mit einem Zusatzprodukt wählen, und bei allen dreien gibt es Support- und KI-Wege außerhalb der EU. Alle drei stehen mit einer Gesellschaft auf der DPF-Liste59. Die Unterschiede liegen bei Backup, KI und Wahlfreiheit.
| Anbieter | Speicherort | Betreiber | Sitz und Eigentümer | Zertifikate | AVV und Drittland-Dienstleister | Stand |
|---|---|---|---|---|---|---|
| Salesforce | Deutschland wählbar (Hyperforce bei AWS „Germany“, Stadt nicht genannt), ebenso Frankreich, Schweiz, Italien, Schweden. Backup von Deutschland nach Frankreich | AWS, Google Cloud, eigene Rechenzentren in Schweden, den Niederlanden, den USA und Japan | Salesforce, Inc., San Francisco (USA) | C5-Bericht für Hyperforce (Zeitraum 01.11.2025 bis 30.04.2026), ISO 27001:2022 | Vertrag mit Standardvertragsklauseln. Support-Gesellschaften u. a. in den USA, Argentinien und Indien | 17.11.202634 |
| Microsoft Dynamics 365 | Region „Germany“ besteht. Neue Umgebungen: nur Makroregion EU/EFTA wählbar, Deutschland gezielt nur mit Advanced Data Residency, die für Dynamics keine Speicherzusage gibt. Stadt und Backup nicht veröffentlicht | Microsoft (eigene Rechenzentren, Azure) | Microsoft Corporation, Redmond (USA) | C5-Bericht für Azure und Microsoft 365 Germany, für Dynamics 365 keiner gefunden | Products and Services DPA. Fernzugriff durch Personal außerhalb der EU Data Boundary, Support-Daten teils außerhalb | 03.11. und 18.11.202631 |
| HubSpot | EU = „Germany“ bei AWS, Stadt nicht genannt, keine Wahl einzelner EU-Länder. Zuordnung nach IP-Standort bei der Anmeldung. Backups in anderen Rechenzentren der Region | AWS, dazu Google und Snowflake (EU: Deutschland) | HubSpot, Inc., Cambridge (USA) | SOC 2 Typ II, SOC 1, SOC 3. Laut Hersteller „not currently ISO 27001 certified“, AWS ist es. Kein C5 gefunden | Vertrag vom 16.09.2026 mit DPF und Standardvertragsklauseln. Unterauftragsverarbeiter mit Verarbeitung in den USA, u. a. Twilio, Stripe, Mux, Litmus. Mitarbeiter greifen „from other regions“ zu | 24.07. und 16.09.202635 |
Bei Salesforce wählst du die Region, wenn du die Organisation anlegst. Hyperforce heißt die Infrastruktur von Salesforce bei großen Cloud-Anbietern, in Deutschland bei AWS. Sie kostet nichts extra. Auch ohne Hyperforce liegen die Daten nicht nur in den USA, denn Salesforce betreibt eigene Rechenzentren auch in Schweden und den Niederlanden34. Die Hyperforce Operating Zone, früher EU Operating Zone, hält Daten in Deutschland oder der Schweiz, mit Ausnahmen, die Salesforce in einem Anhang aufzählt. Dazu gehören administrative Daten wie Setup-Metadaten, Suchanfragen sowie Objekt- und Dateinamen, die in den USA liegen, und der Vorbehalt von AWS, auf Systeme mit verschlüsselten Daten zuzugreifen34. Die Operating Zone kostet extra.
Bei Microsoft behalten bestehende Umgebungen ihre Region. Wer neu anlegt, wählt die Makroregion und überlässt die Wahl des Rechenzentrums der Plattform. Ein Mandant ist dein Firmenkonto bei Microsoft, eine Umgebung eine Dynamics-Installation darin, und EFTA nennt sich die Freihandelszone mit Island, Liechtenstein, Norwegen und der Schweiz. Eine gezielte Auswahl Deutschlands erfordert Advanced Data Residency für alle Microsoft-365-Plätze im Mandanten, und diese Option macht für Dynamics 365 keine Zusage zur Speicherung ruhender Daten31. Die frühere Microsoft Cloud Deutschland mit Datentreuhänder (T-Systems International) hat Microsoft am 29. Oktober 2021 geschlossen und seit August 2018 keine Neukunden mehr aufgenommen33. Heute ist „Germany“ eine normale Region ohne Treuhänder.
Bei HubSpot weist das Unternehmen den Standort nach der IP-Adresse bei der Anmeldung zu. Ein Wechsel ist in den Tarifen Starter, Professional und Enterprise möglich35. Zum Support schreibt HubSpot: „HubSpot staff may access your data from other regions for support and development purposes“35.
Pipedrive, Zoho, monday, Teamleader und Bitrix24: Speichern diese CRM-Systeme in der EU?
Alle fünf haben EU-Rechenzentren. Ob alle Daten dort liegen, hängt bei monday vom Tarif und bei Bitrix24 von der Domain ab. Deutschland gibt es nur zum Teil. Bei Pipedrive teilt der Anbieter Frankfurt oder Dublin zu, und bei monday liegen nur bei Enterprise-Kunden alle Kundendaten in der EU. Zoho speichert in Amsterdam und Dublin, Teamleader in Dublin und Amsterdam.
| Anbieter | Speicherort | Betreiber | Sitz und Eigentümer | Zertifikate | AVV und Drittland-Dienstleister | Stand |
|---|---|---|---|---|---|---|
| Pipedrive | AWS Frankfurt oder Dublin, Pipedrive teilt den Standort zu. Backup-Ort nicht veröffentlicht | AWS | Pipedrive Inc., New York, Mehrheit bei Vista Equity Partners. EU-Vertragspartner Pipedrive OÜ, Tallinn | ISO 27001:2022, ISO 27701. Kein C5 gefunden | Standardvertragsklauseln. Unterauftragsverarbeiter in den USA, u. a. Twilio SendGrid, Zight und die KI-Anbieter. Support durch Pipedrive Inc. (USA) | 16.11.202636 |
| Zoho | Amsterdam (EU1) und Dublin (EU2), kein Deutschland. Zuordnung nach dem Land der Anmeldung | Zoho, eigene Rechenzentren | Zoho Corporation Pvt. Ltd., Indien. Keine Gesellschaft auf der DPF-Liste gefunden | ISO 27001, 27017, 27018, 27701, SOC 2 Typ 2. Kein C5 | Vertrag auf Anfrage, Standardvertragsklauseln in der Gruppenvereinbarung. 41 Unterauftragsverarbeiter, darunter OpenAI und Anthropic. Support-Ort nicht veröffentlicht | 17.11.202637 |
| monday.com | EU-Datenregion bei AWS. Stadt: Blog 2021 nennt Frankfurt, die Hilfeseite 2026 keine. Nur bei Enterprise liegen Kundendaten ausschließlich in der EU-Region | AWS, dazu Google Cloud und Microsoft | monday.com Ltd., Israel, und monday.com Inc., USA | ISO 27001, 27017, 27018, 27032, 27701, SOC 1 bis 3. Kein C5 | Vertrag und Standardvertragsklauseln. Bei Standard und Pro kann die Verarbeitung auch in den USA stattfinden. Twilio und Sentry (USA) | 04. und 10.11.202638 |
| Teamleader | Nur Irland (AWS Dublin) für Focus, Azure Amsterdam für Orbit | AWS, Azure | Teamleader NV, Gent (Belgien), laut Vertrag in der Visma-Gruppe | Nur Zertifikate von AWS genannt (ISO 27001, SOC, C5) | Vertrag mit Standardvertragsklauseln. Sentry, Mailgun, SendGrid, Twilio (USA) | Liste ohne Datum40 |
| Bitrix24 | EU-Domains (.de, .eu u. a.) in AWS Frankfurt. Für .com widersprechen sich Datenschutzerklärung und Helpdesk (USA oder Frankfurt) | AWS | Alaio Cloud Limited, Limassol (Zypern). Alaio Inc., Alexandria (USA) | Nur AWS-Zertifikate genannt. Die Sicherheitsseite ist veraltet und nennt Safe Harbor | Vertrag Teil der AGB. Liste der Unterauftragsverarbeiter nicht gefunden | 13.11.202639 |
Zoho hat in unserer Suche vom 19. November 2026 keine Gesellschaft auf der DPF-Liste59. Für die KI-Funktionen von Zoho CRM nennt Zoho OpenAI und Anthropic mit Verarbeitung in den USA, aber nur für Rechenzentren außerhalb der EU. Welcher KI-Weg für Konten in Amsterdam und Dublin gilt, steht in der Liste nicht. Frag Zoho danach37.
Deutsche CRM-Anbieter im Vergleich: Wer sagt Daten in Deutschland im Vertrag zu?
Alle deutschen Anbieter in unserem Vergleich, CentralStationCRM, weclapp, CAS, Scopevisio, cobra, TecArt, ADITO, combit und SAP, nennen Deutschland als Speicherort, aber nicht bei allen steht das im Vertrag. Von fünf deutschen Anbietern mit öffentlichem Vertrag schreibt nur TecArt „ausschließlich Deutschland“ hinein. Die Verträge von CAS, ADITO, combit und SAP haben wir auf den geprüften Seiten nicht gefunden.
| Anbieter | Speicherort | Betreiber | Sitz und Eigentümer | Zertifikate | AVV und Drittland-Dienstleister | Stand |
|---|---|---|---|---|---|---|
| CentralStationCRM | Nürnberg, eigene Hardware bei Core Backbone. Backups bei Hetzner, ab 01.12.2026 zusätzlich STACKIT | Core Backbone, Hetzner, STACKIT, alle deutsch | 42he GmbH, Köln. Laut Hersteller „nicht der US-Gesetzgebung“ unterworfen (Herstellerangabe, Einordnung im Abschnitt zum Cloud Act) | Keine genannt | Ort EU/EWR, Drittland nur mit deiner Zustimmung. Vier deutsche Unterauftragsverarbeiter. Support durch drei Festangestellte | 18.11.202647 |
| weclapp | AWS-Region Frankfurt | AWS | weclapp GmbH, Kitzingen. Teil der Exact Group, Delft, im Besitz von KKR, Minderheit Silver Lake | ISO 27001:2022 über das Managementsystem der Exact Group | Ort EU/EWR, Drittland erlaubt. Unterauftragsverarbeiter der Exact-Gruppe: Secureworks (USA, Sicherheitsüberwachung), DevOn (Verarbeitung in Indien), Splunk (US-Firma, Verarbeitung in Irland), DigitalOcean (US-Firma, Website und Wissensdatenbank in Frankfurt). Support: Überwachung aus den USA, Betrieb auch aus Indien | 08.10.2026, Vertrag 04/202449 |
| CAS genesisWorld und SmartWe | Deutschland, „zertifiziertes Rechenzentrum“ laut Hersteller. Stadt und Betreiber nicht veröffentlicht | Nicht veröffentlicht | CAS Software AG, Karlsruhe | Siegel „Software Made & Hosted in Germany“ laut Hersteller. Das Register des Verbands BITMi führt genesisWorld ohne Siegelart und Jahr. ISO-Zertifikat nicht gefunden | Vertrag und Unterauftragsverarbeiter nicht veröffentlicht | 19.11.202648 |
| Scopevisio | Zwei Rechenzentren in Frankfurt. Auf Wunsch C5-Umgebung bei AWS Frankfurt | Digital Realty (Colocation, Zentrale Austin, Texas), firstcolo, AWS auf Wunsch | Scopevisio AG, Bonn | ISO 27001 (eigenes Zertifikat), C5 Typ 2 für die Umgebung bei AWS laut Hersteller, Inhaber des Testats nicht genannt, IDW PS 880 | Ort EU/EWR, Drittland erlaubt mit Vorabinformation. Pendo und Atlassian (USA, Verarbeitung in der EU), Intercom (Dublin) | Vertrag 17.03.2026, Anhang 14.10.202651 |
| cobra CRM | Neunkirchen (Siegerland) bei Buhl Data Service. Cloud laut Vertrag EU/EWR | Buhl Data Service, deutsch. KI-Hosting bei IONOS (Montabaur) und Scaleway (Paris) | cobra GmbH, Konstanz, Unternehmen der Buhl Data Service GmbH | Eigene Zertifikate auf den geprüften Seiten nicht genannt | Ort EU/EWR, Drittland nur bei KI-Option, die dein Administrator in der Umgebung wählt (voreingestellt ist die datenschutzfreundlichere). Anthropic (USA), Conva Ventures (Kanada, Webanalyse), TeamViewer Germany (Fernwartung) | Vertrag 2.0 vom 11.09.202652 |
| TecArt | Deutschland, eigenes Rechenzentrum „ohne Nutzung von US-amerikanischen Cloud-Anbietern“. Stadt nicht genannt | TecArt selbst | TecArt GmbH, Erfurt, inhabergeführt | ISO 27001:2022 seit Ende 2024. Betrieb des Rechenzentrums „BSI-Grundschutz zertifiziert nach ISO 27001“ | Ort „ausschließlich innerhalb der Bundesrepublik Deutschland“. EU/EWR bei abweichender Regelung im Hauptvertrag, Drittland nur mit deiner Zustimmung, verbundene Unternehmen in Ländern mit Angemessenheitsbeschluss auch ohne. Support ausschließlich in Deutschland. Unterauftragnehmer-Liste nicht veröffentlicht | 19.11.2026, Vertrag ohne Datum, Ziffer 1.253 |
| ADITO | Deutschland (Hetzner) | Hetzner, deutsch | ADITO Software GmbH, Geisenhausen | ISO 27001:2022, ISO 9001. Hetzner mit C5-Typ-2-Testat | ADITO schließt den Vertrag mit jedem Kunden ab, der Text ist nicht veröffentlicht | 19.11.202654 |
| combit CRM | Private Cloud bei der WORTMANN AG in Hüllhorst | WORTMANN AG, deutsch | combit GmbH, Konstanz, laut Hersteller eigenfinanziert „ohne amerikanische Beteiligung“ | ISO 27001:2022 der WORTMANN AG, nicht von combit | Vertrag und Unterauftragsverarbeiter nicht veröffentlicht | 19.11.202655 |
| SAP Sales Cloud V2 | Frankfurt (AWS), wählbar neben Sydney, N. Virginia und São Paulo | AWS | SAP SE, Walldorf. Vertragspartner in Deutschland: SAP Deutschland SE & Co. KG | C5-Bericht und SOC-Berichte im Trust Center, die Berichte nur nach Anmeldung | Vertragsort und Unterauftragsverarbeiter nicht öffentlich gefunden | Bericht 2024 H244 |
Ein Rechenzentrum in Frankfurt im Prospekt ist keine Zusage im Vertrag. cobra und CentralStationCRM schreiben EU/EWR in den Vertrag, weclapp und Scopevisio erlauben Dienstleister in Drittländern. Lass dir die Ortsklausel im Auftragsverarbeitungsvertrag zeigen und frag, ob „ausschließlich Deutschland“ möglich ist.
Selbst bei TecArt lässt der Vertrag Abweichungen zu, über den Hauptvertrag und für verbundene Unternehmen in Ländern mit Angemessenheitsbeschluss. Die deutschen Anbieter unterscheiden sich weniger beim Speicherort als bei Betreiber und KI.
Betreiber. weclapp läuft auf AWS in Frankfurt, einer Infrastruktur des US-Konzerns Amazon49. Scopevisio mietet bei Digital Realty (Zentrale Austin, Texas) Fläche im Rechenzentrum und stellt eigene Server hinein51. Bei CentralStationCRM und TecArt nennt der Hersteller ausschließlich deutsche Betreiber4753.
KI bei cobra. Auf der Produktseite schreibt cobra, die KI laufe „sicher auf deutschen Servern“. Die Liste der Unterauftragnehmer nennt dafür IONOS in Montabaur, Scaleway und Mistral in Paris und optional Anthropic in den USA. Ohne die Option Anthropic bleibt die KI in der EU52.
Odoo, Creatio und 1CRM: CRM mit Rechenzentrum in Europa
Odoo speichert in Frankreich und Belgien. Creatio nennt ein Rechenzentrum in Deutschland, die Stadt Frankfurt steht nur in einer Mitteilung von 2021.
| Anbieter | Speicherort | Betreiber | Sitz und Eigentümer | Zertifikate | AVV und Drittland-Dienstleister | Stand |
|---|---|---|---|---|---|---|
| Odoo | Region Europa: Frankreich und Belgien. Backups in Frankreich, den Niederlanden und Schweden, Bestandskunden bis Q4 2026 zusätzlich Kanada. Backup-Ort nicht wählbar | Google Cloud (Alphabet, USA), OVH | Odoo S.A., Belgien. Investoren u. a. Summit Partners (größter institutioneller Aktionär), CapitalG (Wachstumsfonds von Alphabet), Sequoia Capital | Zertifikate der Betreiber, kein eigenes auf der geprüften Seite | Zugriff durch Niederlassungen in anderen Ländern mit Standardvertragsklauseln. Wortlaut des Vertrags nicht geprüft | gültig ab 24.09.202645, Investoren 20.11.202446 |
| Creatio | Laut Creatio „Germany“ unter elf Rechenzentren weltweit, ohne Stadt. Frankfurt nennt eine Pressemitteilung vom 03.05.2021 | AWS und Microsoft Azure. Welcher Betreiber Deutschland stellt, nicht veröffentlicht | Creatio EMEA Ltd, Nikosia (Zypern), Vertragspartner in Europa. Verbundene US-Gesellschaft Creatio Americas Inc., Boston | ISO 27001 (Fassung 2013), SOC 2 Typ II laut Plattform-Plänen43, Bericht nicht veröffentlicht. Kein C5 | Standardvertragsklauseln laut Datenschutzerklärung vom 01.09.2026. Keine Gesellschaft auf der DPF-Liste gefunden. Personal außerhalb Europas auch im Support. Aktuelle Unterauftragsverarbeiter-Liste nicht gefunden | 23.12.202541 und 03.05.202142 |
| 1CRM | Hersteller-Cloud für EU-Kunden in den Niederlanden. Der deutsche Partner visual4 hostet in Stuttgart | Nicht geprüft | 1CRM Systems Corp., Kanada | Nicht geprüft | Hosting laut Datenschutzerklärung in den USA, Kanada, Singapur, Australien und der EU. Die Erklärung nennt noch den Privacy Shield | 19.11.202656 |
CRM auf eigenen Servern (On-Premises): Für wen lohnt sich das?
Für Firmen der Stufe 4 und für Firmen mit eigener IT. Auf eigenen Servern kommt der Anbieter nur an deine Daten, wenn du ihm Fernzugriff gibst. Dafür bist du selbst für Updates, Sicherung und Betrieb zuständig. On-Premises heißt, das CRM läuft auf deinen Servern oder in deinem eigenen Rechenzentrum.
Für eigene Server bieten die Hersteller:
- Odoo in der Community- und der Enterprise-Edition45.
- CAS genesisWorld, cobra CRM One (On-Premise), combit CRM und TecArt, jeweils neben der Cloud-Variante48525553.
- ADITO als Appliance, die mindestens drei virtuelle Server mittlerer Größe braucht (je acht Kerne und 32 GB Arbeitsspeicher). Frag deine IT, ob ihr das stellen könnt54.
- SuiteCRM als Open-Source-Software zum Herunterladen57.
- Creatio ab der Stufe Enterprise laut Plattform-Plänen43.
- Microsoft Dynamics 365 Customer Engagement in der Version 9.1 vor Ort, mit Standardsupport bis Januar 2029 und erweitertem Support bis Januar 203158.
- weclapp führte 2016 mit weclappON eine Variante für eigene Server ein. Heute nennt weclapp für Großunternehmen „cloudbasiert oder On-Premise“, Bedingungen und Preise dafür stehen auf den geprüften Seiten nicht49.
Ein Hersteller-Support mit Fernzugriff auf dein System gehört dann in dieselbe Prüfung wie bei der Cloud4.
Welche CRM-Anbieter kommen für 150 Mitarbeiter mit Daten in Deutschland infrage?
Die Frage unserer KI-Messung lautete, welche Anbieter für ein Unternehmen mit 150 Mitarbeitern infrage kommen. Unsere Tabellen ordnen die 15 Anbieter mit Deutschland als Speicherort so ein. Ob ein System für 150 Nutzer ausgelegt ist, haben wir nur geprüft, wo der Hersteller eine Grenze nennt.
| Gruppe | Anbieter | Was offen bleibt |
|---|---|---|
| Deutschland im öffentlichen Vertrag zugesagt | TecArt („ausschließlich innerhalb der Bundesrepublik Deutschland“, mit den Ausnahmen aus Ziffer 1.2) | Eine Obergrenze für Nutzer nennt die Seite nicht, TecArt gibt es ab fünf Nutzern53 |
| EU/EWR im Vertrag, Drittland nur mit deiner Zustimmung oder Option | CentralStationCRM, cobra | Für 150 Nutzer nicht gedacht: CentralStationCRM endet bei 40 Nutzern47, die cobra Cloud richtet sich laut Hersteller an „CRM-Einsteiger, Start-ups und kleine Teams“52 |
| EU/EWR im Vertrag, Drittland erlaubt | weclapp, Scopevisio | Nutzerzahl nicht geprüft, Drittland-Wege einzeln prüfen |
| Deutschland laut Hersteller, Ortsklausel im Vertrag nicht gefunden | CAS, ADITO, combit, SAP Sales Cloud V2, Creatio | Vertrag und Unterauftragsverarbeiter anfordern, Nutzerzahl nicht geprüft |
| Deutschland wählbar bei US-Konzernen | Salesforce, HubSpot | Support-, KI- und Eigentümer-Wege prüfen |
| Deutschland nur zugeteilt oder bedingt | Microsoft Dynamics 365, Pipedrive, Bitrix24 | Zuteilung, Zusatzprodukt oder Domain klären |
Zoho, Teamleader, Odoo, monday und 1CRM speichern in anderen EU-Ländern. Die Auswahl nach Funktion und Größe findest du im Artikel CRM-Vergleich für 100 bis 500 Mitarbeiter.
Wo laufen die KI-Funktionen eines CRM mit Daten in Deutschland?
Oft an einem anderen Ort als das Rechenzentrum, das du gewählt hast. Bei Salesforce, Pipedrive und Microsoft läuft die KI zum Teil in den USA oder außerhalb der EU. Die Regeln rund um KI-Agenten, Kennzeichnungspflicht und Datenschutz-Folgenabschätzung stehen im Artikel KI im CRM.
| Anbieter | Wo die KI-Verarbeitung läuft | Hinweis zur Voreinstellung | Stand |
|---|---|---|---|
| Salesforce | Account Intelligence (Account News, Account Logos, Account Autofill) sowie Einstein Opportunity Scoring und Deal Insights bei AWS in den USA. Generative KI über OpenAI (USA), Azure OpenAI u. a. in Deutschland, Google und AWS, bei Ausfall teils Umleitung in die USA | Account Intelligence ist für neue Kunden standardmäßig an | 17.11.202634 |
| Microsoft Dynamics 365 | Azure OpenAI in der EU Data Boundary. Bei Lastspitzen kann die KI ihre Antwort außerhalb der EU berechnen (Flex routing, in der Fachsprache Inferenz), die zugehörigen pseudonymisierten Daten, also ohne Namen, können dann ebenfalls außerhalb liegen | Flex routing ist für Mandanten, die nach dem 25.03.2026 entstanden sind, standardmäßig an | 18.11.202632 |
| HubSpot | AWS, Google, OpenAI in EWR-Regionen, Websuche in den USA | KI-Eingaben und -Ausgaben gehen laut Bedingungen an KI-Dienstleister | 16.09.202635 |
| Pipedrive | Anthropic (USA), AWS (USA), OpenAI Ireland | Alle Kundendaten, die in KI-Funktionen laufen | 16.11.202636 |
| Zoho | OpenAI und Anthropic, Verarbeitung USA, laut Liste für Rechenzentren außerhalb der EU. Für das EU-Rechenzentrum nicht genannt | Funktionen in den Editionen ab Professional | 17.11.202637 |
| monday | OpenAI, Anthropic u. a. | Die Liste gilt für alle Datenregionen | 04.11.202638 |
| Creatio | Azure OpenAI in der Region der Instanz | Creatio hat kein eigenes Sprachmodell | 19.11.202641 |
| Scopevisio | Amazon Bedrock, Geo-Region EU | Betrifft Support-Anfragen und Scopevisio Intelligence | 14.10.202651 |
| cobra | IONOS, Scaleway, Mistral (EU), optional Anthropic (USA) | Dein Administrator wählt die Option in der Umgebung, voreingestellt ist die datenschutzfreundlichere | 11.09.202652 |
| weclapp | Kein KI-Anbieter in der Liste der Unterauftragsverarbeiter, nur Texterkennung in der EU | Nicht geprüft | 08.10.202649 |
| CAS | Eigene KI „AIA“, Modellanbieter nicht veröffentlicht | Nicht geprüft | 19.11.202648 |
| ADITO | Eigene KI, in Deutschland gehostet, Modell nicht genannt | Nicht geprüft | 19.11.202654 |
| SAP Sales Cloud V2 | Joule in Rechenzentren EU10 und EU11 (AWS, Frankfurt), EU20 (Azure, Amsterdam) und EU30 (Google, Frankfurt), laut SAP für Joule allgemein. Welches für Sales Cloud V2 gilt und welches Modell dahinter steht, nicht geprüft | Nicht geprüft | 19.11.202644 |
| Odoo | ChatGPT (OpenAI) und Gemini, Ort nicht angegeben | Nicht geprüft | gültig ab 24.09.202645 |
| Teamleader, Bitrix24, 1CRM | Anbieter und Ort auf den Herstellerseiten nicht genannt oder nicht geprüft | Nicht geprüft | 19.11.2026403956 |
| CentralStationCRM, TecArt, combit | Keine eingebaute KI oder du wählst Anbieter und Ort selbst | Du bindest die KI an | 19.11.2026475355 |
KI-Funktionen sind bei einzelnen Anbietern standardmäßig an und laufen außerhalb des Rechenzentrums, das du gewählt hast. Salesforce schaltet Account Intelligence für neue Kunden ein, Microsoft Flex routing für Mandanten, die nach dem 25. März 2026 entstanden sind. Frag vor dem Start, welche Funktionen eingeschaltet sind, wo sie laufen und wer sie ausschaltet.
Bei Microsoft schaltet ein Administrator Flex routing an zwei Stellen ab. Im Microsoft 365 Admin Center geht er auf „Copilot“, dann „Settings“, dann „View all“, öffnet „Flex routing during peak load periods“ und wählt „Do not allow flex routing“. Im Power Platform Admin Center öffnet er unter „Manage“ und „Environments“ die Umgebung, klickt bei „Generative AI features“ auf „Edit“ und entfernt das Häkchen bei „Allow flex routing during periods of peak load“. Die Einstellung im Power Platform Admin Center folgt der im Microsoft 365 Admin Center, außer sie ist im Power Platform Admin Center schon strenger. Bei Lastspitzen läuft die Inferenz sonst in den USA, Kanada oder Australien3231.
Bei Salesforce führt die Liste der Unterauftragsverarbeiter Account Intelligence als „on by default for all new Customers“34. Einen Abschaltweg beschreibt die Liste nicht. Frag deinen Salesforce-Partner, welche dieser Funktionen in deinem Konto an sind, und lass dir das Abschalten vor dem ersten Datenimport schriftlich bestätigen.
Welche Regeln gelten für Kanzleien, Arztpraxen, Banken, Industrie und kritische Anlagen beim CRM?
Ein gesetzliches Ortsgebot gibt es nur für Sozialdaten und für Gesundheitsdaten in der gesetzlichen Kranken- und Pflegeversicherung. Für Kanzleien, Steuerberatungen, Banken, Industriebetriebe und Betreiber kritischer Anlagen gelten andere Regeln, die keinen Ort vorschreiben, aber Anforderungen an den Dienstleister stellen. Der Datenschutzbeauftragte berät dich dazu, bei Berufsgeheimnis, Gesundheits- und Finanzdaten ein Anwalt, bei Kundenklauseln dein Vertragsjurist. Entscheiden musst du als Geschäftsführung.
Darf eine Kanzlei oder Steuerberatung ein CRM mit Datenspeicherung außerhalb Deutschlands nutzen?
Ja, unter Bedingungen. Ein Dienstleister im Ausland ist für Kanzleien und Steuerberatungen nur zulässig, wenn der Geheimnisschutz dort dem deutschen vergleichbar ist.
Kanzleien dürfen einen IT-Dienstleister einsetzen, wenn sie ihn in Textform zur Verschwiegenheit verpflichten und auf die Strafbarkeit hinweisen. Das Strafgesetzbuch erlaubt Berufsgeheimnisträgern in § 203 Absatz 3, Geheimnisse an „sonstige mitwirkende Personen“ wie IT- und Cloud-Dienstleister weiterzugeben, soweit das erforderlich ist. Strafbar macht sich der Berufsgeheimnisträger, wenn der Dienstleister ein Geheimnis unbefugt offenbart und er nicht dafür gesorgt hat, dass der Dienstleister zur Geheimhaltung verpflichtet war60. Für Rechtsanwälte verlangt § 43e BRAO einen Vertrag in Textform, in dem du den Dienstleister unter Belehrung über die strafrechtlichen Folgen zur Verschwiegenheit verpflichtest. Bei Dienstleistungen, die im Ausland erbracht werden, darf der Anwalt den Zugang zu fremden Geheimnissen nur eröffnen, wenn der dort bestehende Schutz dem Schutz im Inland vergleichbar ist, es sei denn, der Schutz der Geheimnisse gebietet das nicht. Dient die Leistung einem einzelnen Mandat, muss außerdem der Mandant einwilligen. Das Datenschutzrecht gilt daneben61. Für Steuerberater enthält § 62a StBerG die gleiche Regel62.
Ob ein Rechenzentrum in Deutschland mit Support-Zugriff aus den USA eine Dienstleistung im Ausland im Sinne dieser Vorschriften ist, haben wir nicht geklärt und lassen es offen. Das beantworten die Rechtsanwaltskammer, die Steuerberaterkammer und ein Anwalt. Wie wir Kanzleien zu Mandanten verhelfen, beschreibt unsere Seite Marketing für Anwaltskanzleien.
Welche CRM-Datenspeicherung verlangt das Gesundheitswesen?
Für Sozialdaten und für Gesundheitsdaten bei Leistungserbringern und Kassen gilt ein Ortsgebot mit C5-Typ-2-Testat. § 393 SGB V erlaubt die Verarbeitung in der Cloud nur im Inland, in einem Mitgliedstaat der EU oder in einem Drittstaat mit Angemessenheitsbeschluss, und der Anbieter braucht eine Niederlassung im Inland. Er braucht außerdem ein aktuelles C5-Testat. Bis zum 30. Juni 2025 genügte ein Testat vom Typ 1, seit dem 1. Juli 2025 gilt Typ 2, die strengere Prüfung über einen Zeitraum. Für Systeme, die nach dem 30. Juni 2025 erstmals in Verkehr gebracht werden, genügt in den ersten 18 Monaten Typ 1. Adressaten sind Leistungserbringer im Sinne des Vierten Kapitels, etwa Vertragsärzte und zugelassene Krankenhäuser, Kranken- und Pflegekassen und ihre Auftragsverarbeiter63. Für Sozialdaten allgemein verlangt § 80 SGB X denselben Kreis von Orten und eine Anzeige bei der Aufsichtsbehörde vorab63. Ob dein Betrieb Leistungserbringer im Sinne des Vierten Kapitels ist, klärt dein Anwalt.
Fällt das Data Privacy Framework, fällt für Gesundheitsdaten auch der US-Weg. § 393 SGB V lässt Drittstaaten nur mit Angemessenheitsbeschluss zu, und für die USA gilt der Beschluss nur für zertifizierte Anbieter63. Wer Gesundheitsdaten bei einem US-Anbieter pflegt, braucht deshalb einen Ausweg und klärt vorab mit einem Anwalt, ob das Modell trägt.
Was verlangen DORA, NIS2 und der Bund beim CRM-Standort?
Banken müssen den Ort im Vertrag mit dem CRM-Anbieter festhalten. Unter NIS2 prüfst du deine Dienstleister auf Sicherheit. Einen Speicherort in der EU schreibt keines der beiden Gesetze vor.
Banken und Versicherer. Die EU-Verordnung DORA gilt seit dem 17. Januar 2025. Sie verlangt ein Register über alle Verträge mit IT-Drittdienstleistern, auch über ein CRM als Software aus der Cloud, nach Artikel 2864. Im Vertrag müssen die Standorte stehen, an denen die Dienstleistung erbracht und Daten verarbeitet werden, einschließlich des Speicherorts, und der Dienstleister muss das Finanzunternehmen vorab informieren, wenn er den Standort ändern will. Das steht in Artikel 30 Absatz 2 Buchstabe b64. Bei einer wesentlichen Auslagerung an ein Unternehmen im Drittstaat muss das Institut nach § 25b KWG vertraglich sicherstellen, dass der Anbieter einen inländischen Zustellungsbevollmächtigten benennt, also eine Person in Deutschland, an die Behörden Schreiben zustellen können65. Die Aufsichtsmitteilung der BaFin vom Februar 2024 verlangt, dass die Risikoanalyse Speicherort, Sitz des Anbieters, geopolitische Lage und anwendbare Gesetze bewertet. Zum Ort der Rechenzentren genügt grundsätzlich die Nennung der Stadt66. Eine Neufassung der Mitteilung seit DORA haben wir nicht gefunden.
NIS2 und kritische Anlagen. Das BSI-Gesetz vom 2. Dezember 2025 gilt seit dem 6. Dezember 2025 und setzt die EU-Richtlinie NIS2 um. Es unterscheidet „besonders wichtige“ und „wichtige“ Einrichtungen. Besonders wichtig sind Betreiber kritischer Anlagen und Unternehmen aus den Sektoren der Anlage 1, etwa Energie, Verkehr, Finanzwesen und Gesundheit, ab 250 Beschäftigten oder mit über 50 Millionen Euro Umsatz und über 43 Millionen Euro Bilanzsumme. Wichtig sind Unternehmen der Anlagen 1 und 2 ab 50 Beschäftigten oder mit Umsatz und Bilanzsumme von jeweils über 10 Millionen Euro (§ 28 BSIG). Der Maschinenbau steht in Anlage 2 unter Nummer 5.4: Unternehmen mit einer Tätigkeit nach Abschnitt C Abteilung 28 der Wirtschaftszweigsystematik NACE Rev. 2, im Sektor „Verarbeitendes Gewerbe/Herstellung von Waren“. Ein Maschinenbauer mit 120 Beschäftigten ist damit eine wichtige Einrichtung, wenn der Maschinenbau im Verhältnis zur gesamten Geschäftstätigkeit nicht vernachlässigbar ist67. Wichtige Einrichtungen müssen sich spätestens drei Monate, nachdem sie als solche gelten, beim BSI registrieren (§ 33 BSIG). Das BSI bietet eine Betroffenheitsprüfung an und schreibt auf seiner Seite, die gesetzliche Registrierungsfrist sei bereits abgelaufen69. Zu den Pflichten zählt nach § 30 Absatz 2 die Sicherheit der Lieferkette, auch gegenüber Diensteanbietern. Ein Speicherort steht im Maßnahmenkatalog nicht. Das KRITIS-Dachgesetz vom 11. März 2026 regelt nach seinem Titel die physische Resilienz kritischer Anlagen und den Ort von Daten nicht68. Was Lieferanten dazu nachweisen müssen, steht im Artikel IT-Sicherheitsnachweis für Lieferanten.
Bund und öffentliche Auftraggeber. Das BSI hat den Katalog C5:2026 Ende März 2026 final veröffentlicht. Testate ab dem 1. Juni 2027 müssen ihn anwenden, früher ist freiwillig möglich. Ein Cloud-Anbieter muss dabei unter anderem den Ort der Datenverarbeitung offenlegen69. Für die Bundesverwaltung gilt der Mindeststandard „Nutzung externer Cloud-Dienste“, seit dem 6. Dezember 2025 mit der Rechtsgrundlage § 44 BSIG69. Die EU-Kommission hat am 3. Juni 2026 mit dem Cloud and AI Development Act (COM(2026) 502) einen einheitlichen Bewertungsrahmen für Cloud-Souveränität vorgeschlagen, den die öffentliche Hand bei der Beschaffung nutzen soll. Das ist ein Vorschlag und kein geltendes Recht70.
Was gilt, wenn ein Kunde „Daten in Deutschland“ im Vertrag verlangt?
Die Pflicht kommt aus dem Vertrag mit deinem Kunden. Die DSGVO erfasst nur Personendaten, Zeichnungen und Stücklisten fallen nicht darunter. Eine Klausel wie „Datenhaltung in Deutschland“ ist eine Zusage, die du deinem Kunden gegeben hast oder geben sollst. Was sie umfasst, liest du im Wortlaut der Klausel nach. Daneben berühren das Geschäftsgeheimnisgesetz, die Dual-Use-Verordnung und der Data Act Konstruktionsdaten in der Cloud. Wir haben ihren Wortlaut auf den Seiten des Gesetzgebers gelesen73743.
Welche Normen berühren Konstruktionsdaten in der Cloud?
| Quelle | Was im Wortlaut steht | Was das für dein CRM heißt |
|---|---|---|
| Kundenvertrag | Der Wortlaut der Klausel, etwa „Datenhaltung in Deutschland“ | Du schuldest, was dort steht. Ob die Klausel auch Backups, Zugriffe aus dem Ausland und Unterauftragnehmer erfasst, klärt dein Vertragsjurist, im Zweifel fragst du den Kunden |
| Geschäftsgeheimnisgesetz, § 2 Nummer 1 Buchstabe b | Ein Geschäftsgeheimnis ist eine Information, die „Gegenstand von den Umständen nach angemessenen Geheimhaltungsmaßnahmen durch ihren rechtmäßigen Inhaber ist“ | Das Gesetz schreibt weder Maßnahmen noch einen Ort vor. Konstruktionsdaten brauchen Schutzmaßnahmen, die den Umständen nach angemessen sind und die du belegen kannst |
| Dual-Use-Verordnung (EU) 2021/821, Artikel 2 Nummer 2 Buchstabe d und Artikel 3 Absatz 1 | Als Ausfuhr gilt auch das Bereitstellen von Technologie „in elektronischer Form für natürliche oder juristische Personen oder für Personenvereinigungen außerhalb des Zollgebiets der Union“. Genehmigungspflichtig ist die Ausfuhr der in Anhang I aufgeführten Güter | Das betrifft nur Technologie aus Anhang I, der Liste der Güter mit doppeltem Verwendungszweck. Ob deine Daten dort stehen und ob ein Zugriff des Anbieters aus einem Drittland darunter fällt, klärt dein Exportkontrollbeauftragter |
| Data Act, Verordnung (EU) 2023/2854, Artikel 32, seit 12. September 2025 | Anbieter von Datenverarbeitungsdiensten treffen „alle angemessenen technischen, organisatorischen und rechtlichen Maßnahmen, einschließlich Verträgen“, um den staatlichen Zugang zu in der Union gespeicherten nicht-personenbezogenen Daten im internationalen Umfeld zu verhindern, wenn dies im Widerspruch zum Unionsrecht oder zum nationalen Recht des Mitgliedstaats stünde. Vor einer Herausgabe teilen sie dem Kunden das Verlangen mit, außer bei Strafverfolgung | Die Pflicht trifft den Cloud-Anbieter, nicht dich. Ein CRM aus der Cloud zählt nach unserer Lesart dazu, weil Erwägungsgrund 81 Software-as-a-Service ausdrücklich nennt. Du kannst dir die Maßnahmen im Vertrag zusagen lassen. Einen Speicherort schreibt die Norm nicht vor |
Was antwortest du deinem Kunden?
- Wortlaut klären. Was genau soll in Deutschland liegen: Speicherung, Verarbeitung oder Abruf? Gilt die Klausel auch für Backups, für Zugriffe aus dem Ausland und für Unterauftragnehmer? Steht dazu nichts im Vertrag, frag deinen Kunden, was er meint. Das prüft dein Vertragsjurist, bei Zeichnungen ist der Datenschutzbeauftragte nicht zuständig.
- Systeme sammeln. Schreib auf, wo Daten dieses Kunden liegen, etwa im CRM, in E-Mail und Kalender, in der Dateiablage, im ERP, in der Konstruktionsdatenverwaltung (PDM), im Ticketsystem und im Chat. Die Klausel trifft oft mehr als das CRM.
- Konstruktionsdaten abtrennen. Liegen Zeichnungen oder Stücklisten im CRM nur als Anhang, nimm sie heraus und verlinke auf das System, in dem sie liegen. Dann musst du die Klausel im CRM nur für Kontakt- und Angebotsdaten einhalten.
- Beim Anbieter schriftlich anfordern. Speicherort mit Backups und Anhängen, die Länder von Support und Unterauftragsverarbeitern, KI-Funktionen mit Ort und die Ortsklausel im Vertrag. Die zwölf Punkte stehen im Abschnitt Was muss im Vertrag stehen.
- Exportkontrolle und Geheimhaltung prüfen. Frag deinen Exportkontrollbeauftragten, ob Technologie aus Anhang I der Dual-Use-Verordnung im System liegt und ob Zugriffe aus Drittländern darunter fallen. Halte fest, welche Schutzmaßnahmen du für Geschäftsgeheimnisse getroffen hast.
- Deinem Kunden antworten. Schriftlich und mit konkreten Angaben, zum Beispiel so: „Unser CRM speichert Daten und Backups in [Ort]. Der Support greift aus [Land] zu, die Unterauftragsverarbeiter nennt die Anlage. Konstruktionsdaten liegen in [System] in [Ort].“
- Wenn dein CRM die Klausel nicht erfüllt. Informiere den Kunden, verhandle eine Übergangsfrist, nimm sensible Anhänge aus dem CRM und plane den Wechsel. Wie ein Wechsel abläuft, steht im Artikel CRM wechseln.
Was kostet ein CRM mit Daten in Deutschland mehr?
Das hängt vom Anbieter ab. Bei Salesforce kostet die Operating Zone extra, die Daten in Deutschland oder der Schweiz hält, bei Microsoft die gezielte Wahl Deutschlands, die für Dynamics 365 aber keine Speicherzusage enthält. Einen Preis nennt keiner von beiden. Als Ortszusage bezeichnen wir die Zusage eines Anbieters, dass Daten an einem bestimmten Ort bleiben. Die Preise der Systeme selbst stehen im Artikel CRM Kosten.
Salesforce schreibt auf seiner Hyperforce-Seite, die Hyperforce-Infrastruktur koste nichts extra, die Hyperforce Operating Zone sei dagegen ein kostenpflichtiges Angebot. Einen Preis nennt Salesforce nicht34. Bei Microsoft braucht ein Mandant, der in einer neuen Umgebung gezielt Deutschland wählen will, laut der Ankündigung MC1444064 vom 31. Juli 2026 das Zusatzprodukt Advanced Data Residency31. Auch dafür fanden wir keinen Preis. Bei den deutschen Anbietern nennen die Preisseiten keinen Aufschlag für den Speicherort.
Die Mehrkosten im Jahr rechnest du als 12 × Nutzer × (Preis mit Ortszusage minus Preis ohne) plus einmaliger Prüfaufwand für Vertrag, Transfer Impact Assessment und Datenschutz-Folgenabschätzung. Der Prüfaufwand ist nicht gemessen, frag deinen Datenschutzbeauftragten danach. Ein Rechenbeispiel zeigt die Größenordnung. Ein Team mit 25 Personen zahlt für ein CRM zu 90 Euro pro Person bei jährlicher Zahlung 2.250 Euro im Monat. Schlägt die Ortszusage 10 bis 20 Prozent auf, eine Spanne, die Bitkom abgefragt hat und die zwölf Prozent der Firmen für eine souveräne deutsche Cloud zahlen würden79, sind das 225 bis 450 Euro im Monat und 2.700 bis 5.400 Euro im Jahr. Das ist eine Annahme zum Rechnen und kein Angebot.
Die Bereitschaft zum Aufpreis ist laut Bitkom gestiegen und bleibt eine Minderheit. 12 Prozent der Unternehmen würden für eine souveräne deutsche Cloud einen Preisaufschlag von 10 bis 20 Prozent zahlen (2025: 7 Prozent), 58 Prozent würden keinen der abgefragten Nachteile hinnehmen7980. Firmen, die personenbezogene Daten außerhalb der EU verarbeiten, erwarten bei einem Verzicht darauf höhere Kosten (75 Prozent) und einen Wettbewerbsnachteil gegenüber Firmen außerhalb der EU (71 Prozent)78.
Wie zuverlässig sind ChatGPT, Claude, Gemini und Perplexity bei CRM mit Daten in Deutschland?
Die Systeme liefern eine brauchbare Namensliste, aber etwa jede achte Angabe zu Datenort, Sitz, Zertifikat oder Vertrag ist falsch. Wir haben am 18. November 2026 über die Programmierschnittstellen vier Systeme mit aktivierter Websuche gefragt, ChatGPT, Claude, Gemini (mit Google-Suche) und Perplexity, je zwei Läufe, also acht Antworten. Ein Gemini-Lauf nutzte trotz eingeschalteter Suche keine Quelle. Die Frage lautete: „Wir müssen ein CRM einführen, das DSGVO-konform ist und die Daten in Deutschland speichert. Welche Anbieter kommen für ein Unternehmen mit 150 Mitarbeitern infrage? Nenne konkrete Anbieter.“ Am 19. November 2026 haben wir jede Angabe zu Speicherort, Betreiber, Sitz und Eigentümer, Zertifikat oder Vertrag gegen die Herstellerquellen geprüft88. Gezählt haben wir eine Angabe je Antwort, Anbieter und Merkmal (Ort, Betreiber, Sitz oder Rechtsraum, Zertifikat, Vertrag), Pauschalaussagen über „deutsche“ oder „US-Anbieter“ je Antwort einmal, reine Ratschläge nicht.
| System | Geprüfte Angaben | Stimmt | Teilweise | Falsch | Nicht belegbar |
|---|---|---|---|---|---|
| ChatGPT | 15 | 14 | 0 | 0 | 1 |
| Perplexity | 28 | 22 | 2 | 2 | 2 |
| Claude | 54 | 33 | 8 | 10 | 3 |
| Gemini | 37 | 24 | 7 | 4 | 2 |
| Zusammen | 134 | 93 | 17 | 16 | 8 |
Von 134 geprüften Angaben in acht KI-Antworten stimmten 93, 17 stimmten teilweise, 16 waren falsch und 8 ließen sich nicht belegen. „Teilweise“ heißt, dass der Kern stimmt und Ort oder Umfang ungenau sind, etwa „Salesforce hostet über AWS in Frankfurt“, wo Salesforce nur „Germany“ nennt. Das Ergebnis ist eine Momentaufnahme mit einer Frage an einem Tag. Andere Prüfer würden einzelne Angaben anders einstufen.
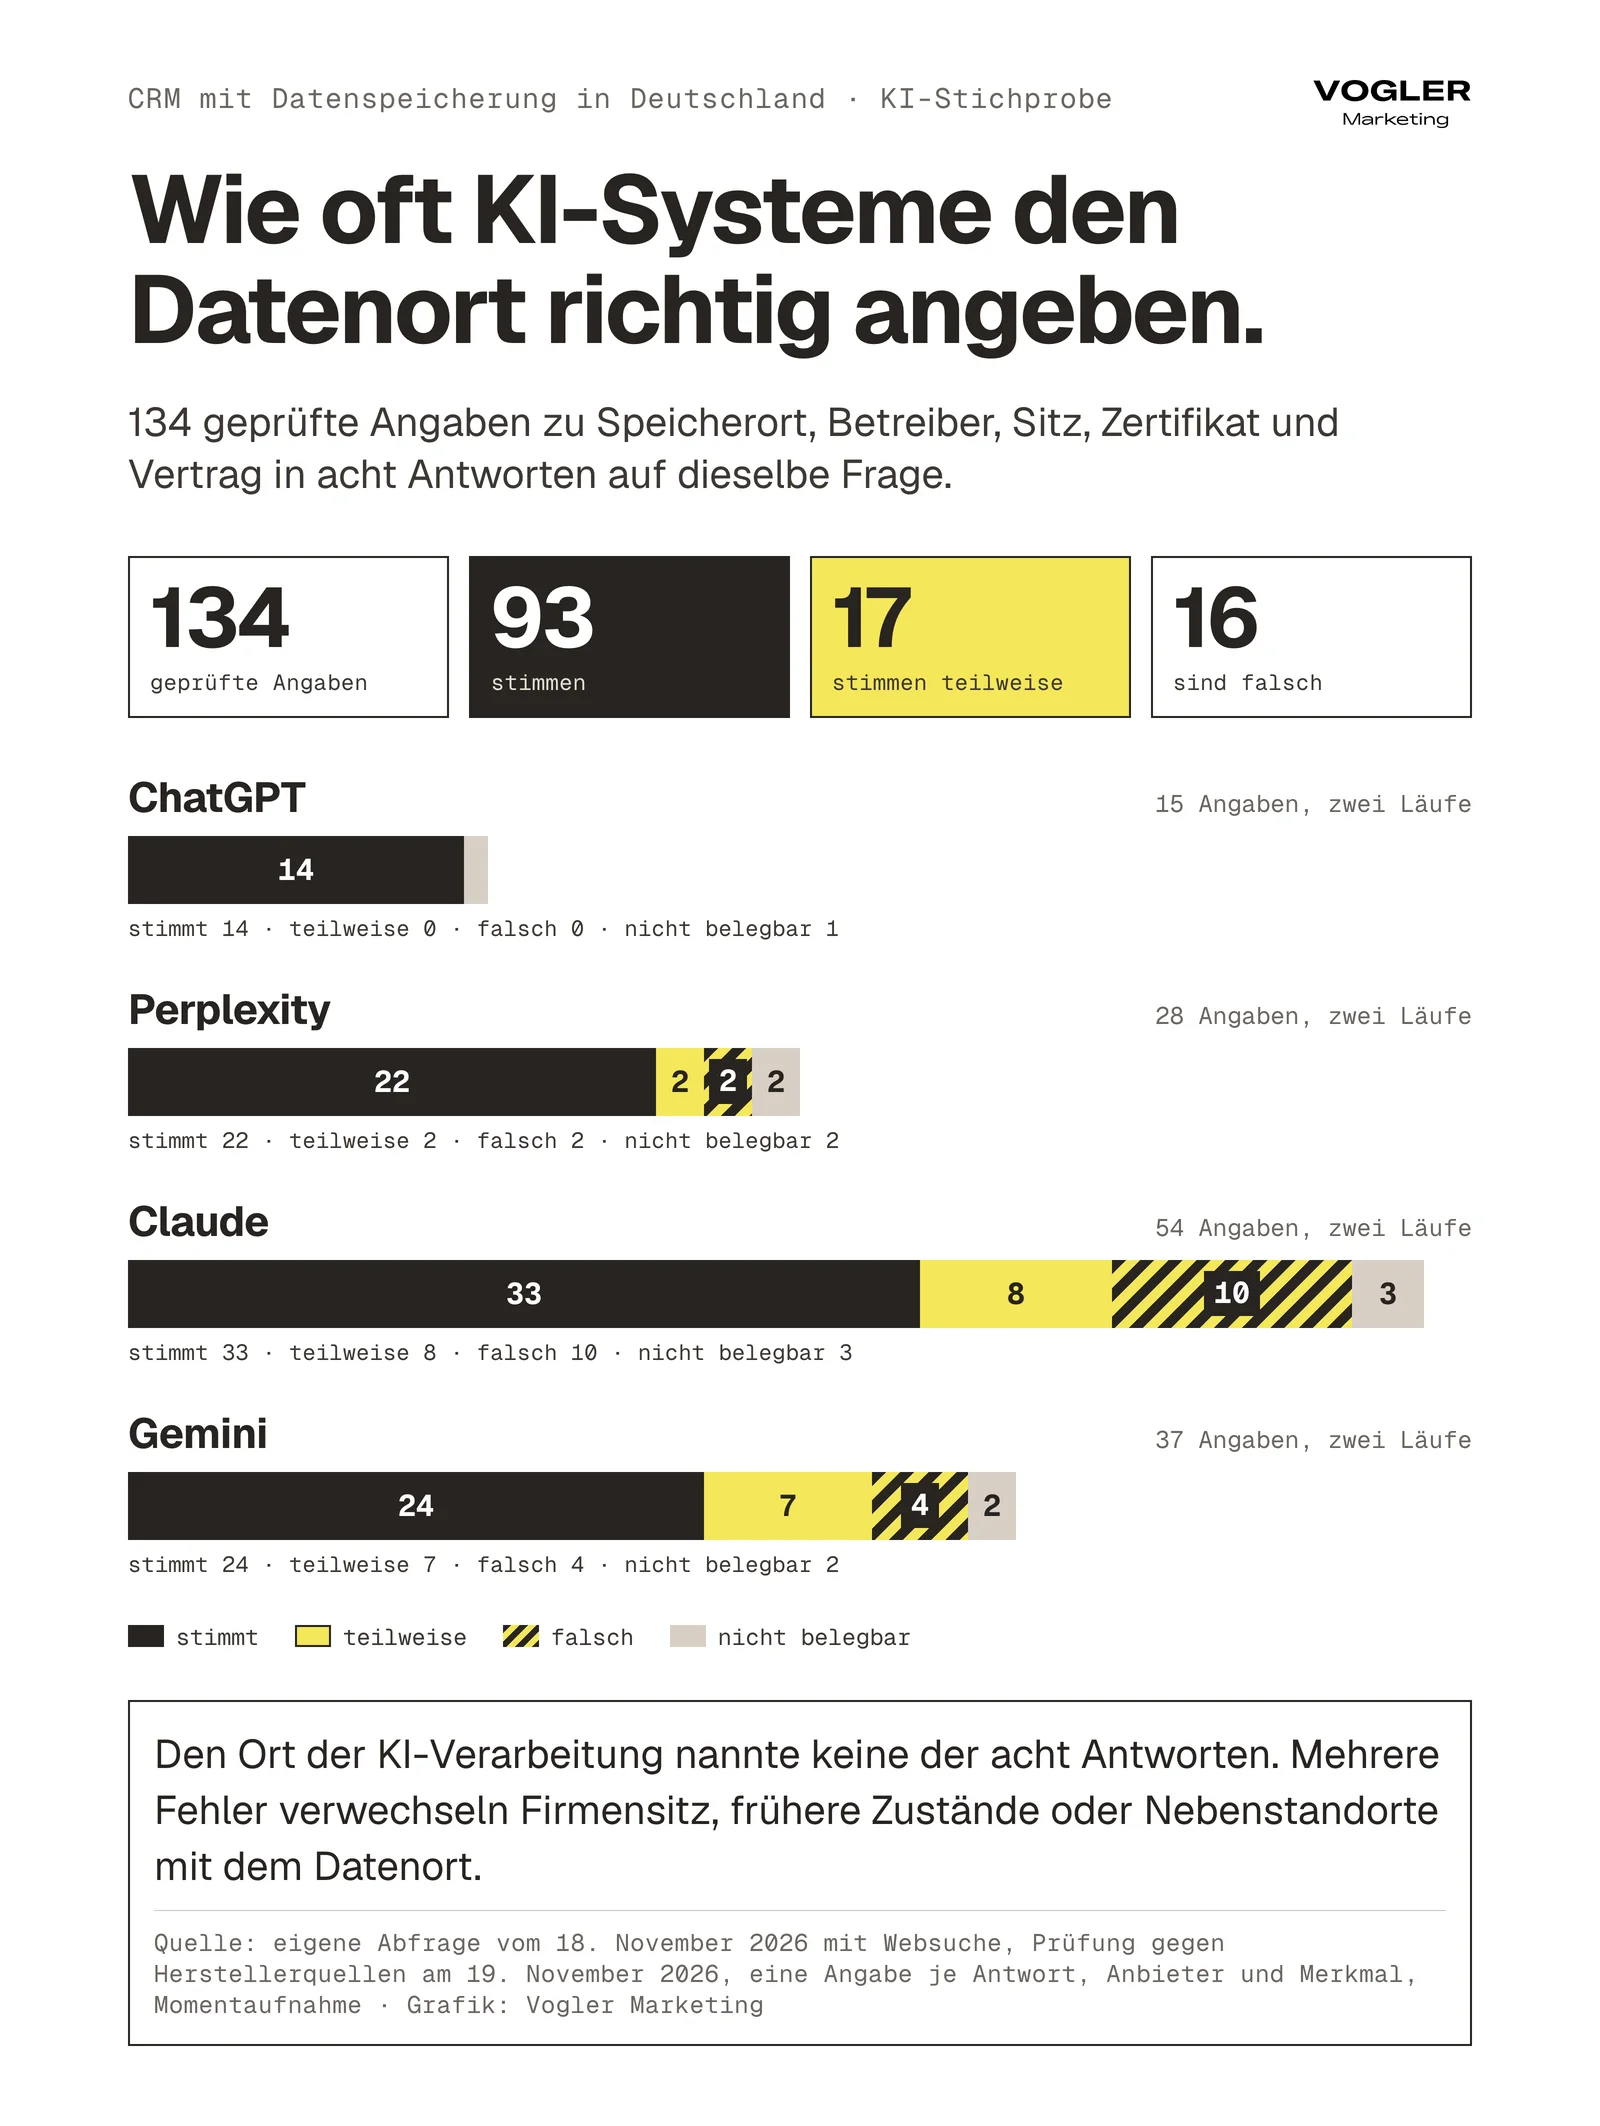
Falsch waren zum Beispiel diese Angaben:
- HubSpot speichere EU-Kundendaten in „Frankfurt/Dublin“ oder „Frankfurt und Dublin“ (Perplexity in beiden Läufen, Claude in einem). HubSpot nennt für die EU nur „Germany“, Dublin kommt bei einem Chat-Dienstleister vor35.
- Dynamics 365 biete „die Microsoft Cloud Deutschland“ an (Gemini). Sie ist seit dem 29. Oktober 2021 geschlossen33.
- Pipedrive habe seinen Hauptsitz in Estland und sei ein europäischer Anbieter (Gemini). Der Hauptsitz ist New York, Mehrheitseigner ist Vista Equity Partners, aus Estland kommt nur der EU-Vertragspartner Pipedrive OÜ36.
- CentralStationCRM habe „Server in Köln“ oder im „Hetzner-Rechenzentrum Gunzenhausen“ (Claude). Köln ist der Firmensitz, die Produktivserver stehen in Nürnberg, Sicherungen liegen bei Hetzner47.
- 1CRM hoste „ausschließlich in deutschen Rechenzentren“ (Claude in beiden Läufen). EU-Kunden der Hersteller-Cloud liegen in den Niederlanden56.
- Deutsche Anbieter „unterliegen ausschließlich europäischem Recht“ und man sei „nur mit einem europäischen/deutschen Hersteller auf der absolut sicheren Seite“ (Gemini in beiden Läufen). Claude schreibt, man vermeide mit deutschen Herstellern „die Drittlandfrage komplett“. Das US-Justizministerium sieht die Gerichtsbarkeit nicht auf US-Firmen beschränkt26. Das stimmt nur für Anbieter, die keine Dienstleister in Drittländern einsetzen, und weclapp, Scopevisio und cobra tun das495152.
- Zoho stehe auf der DPF-Liste (Claude, ein Lauf). Wir haben keine Gesellschaft von Zoho auf der Liste gefunden59.
- Die Standard-Cloud von Salesforce liege in den USA (Claude, ein Lauf). Salesforce betreibt auch eigene Rechenzentren in Schweden und den Niederlanden34.
Richtig liegen die Systeme bei den Warnungen. In sechs der acht Antworten steht, dass ein Rechenzentrum in Deutschland allein nicht reicht und Vertrag, Unterauftragnehmer oder Zugriffe aus Drittländern geprüft werden müssen. Vier Antworten nennen den Cloud Act bei US-Konzernen, zwei weitere warnen allgemein vor Zugriffen nach US-Recht. Wo die KI-Funktionen eines CRM rechnen, sagt keine der acht Antworten.
CAS und weclapp nannten alle acht Antworten, TecArt sieben. Creatio, Bitrix24 und Teamleader nannte keine. CentralStationCRM taucht in fünf Antworten für ein Unternehmen mit 150 Mitarbeitern auf, obwohl das größte Paket 40 Nutzer umfasst. Die Antworten räumen meist selbst ein, dass die Eignung bei dieser Größe zu prüfen ist.
Nimm die Namensliste als Anregung und lass jede Ortsangabe vom Hersteller bestätigen. Die Links stehen in den Anbietertabellen oben. Unsere Antwort auf die gestellte Frage nach 150 Mitarbeitern steht im Abschnitt CRM-Anbieter für 150 Mitarbeiter.
Wie gefragt ist ein CRM aus Deutschland? Nachfrage 2024 bis 2026
Wonach Firmen suchen, haben wir am 19. November 2026 im Google Keyword Planner gemessen, über 25 Monate von Oktober 2024 bis Oktober 2026 in Deutschland, Österreich und der Schweiz. Mehr Menschen suchen nach digitaler Souveränität, nach einem CRM aus Deutschland als Produkt suchen nur wenige. „Digitale Souveränität“ stieg in Deutschland von durchschnittlich 2.400 Suchen im Monat in den Monaten August bis Oktober 2025 auf 2.967 im selben Zeitraum 2026, in der Schweiz auf das 1,9-Fache. Nach „CRM aus Deutschland“ (43 Suchen im Monat) und „deutsches CRM“ (20) suchen in Deutschland nur wenige. Weil der Planner so kleine Werte in Stufen ausgibt, lesen wir daraus keinen Trend.
| Suchbegriff | Land | Ø Suchen je Monat Aug. bis Okt. 2025 | Ø Suchen je Monat Aug. bis Okt. 2026 | Faktor | Gebot für obere Anzeigenpositionen (hoher Wert) |
|---|---|---|---|---|---|
| digitale Souveränität | Deutschland | 2.400 | 2.967 | ×1,2 | 12 € |
| digitale Souveränität | Schweiz (deutschsprachig) | 183 | 340 | ×1,9 | 7 € |
| digitale Souveränität | Österreich | 157 | 240 | ×1,5 | 6 € |
| Cloud Act | Deutschland | 920 | 720 | ×0,8 | 5 € |
| Data Privacy Framework | Deutschland | 967 | 720 | ×0,7 | 7 € |
| Schrems III | Deutschland | 70 | 100 | ×1,4 | kein Gebot |
| CRM aus Deutschland | Deutschland | 113 | 43 | kein Trend | 14 € |
| deutsches CRM | Deutschland | 60 | 20 | kein Trend | 26 € |
| HubSpot DSGVO | Deutschland | 70 | 30 | kein Trend | 20 € |
Quelle: Google Keyword Planner, eigene Messung vom 19. November 2026. Der Planner liefert gerundete Monatswerte, der Faktor ist das Verhältnis der Dreimonatsmittel. Die letzte Spalte ist der hohe Wert der Gebotsspanne für Anzeigen oben auf der Seite, wie ihn der Planner in Euro ausgibt. Vier von fünf Geboten liegen darunter. Werte von 10 bis 50 sind Stufen des Planners. Bei „deutsches CRM“, „CRM aus Deutschland“ und „HubSpot DSGVO“ lesen wir deshalb keinen Trend.
Firmen suchen das Thema offenbar als Souveränitäts- und Rechtsfrage und kaum als Produkt89. Für einen Klick auf „deutsches CRM“ nennt der Planner Gebote bis etwa 26 Euro und für „CRM aus Deutschland“ bis etwa 14 Euro. Die Zahl der Suchenden ist klein, ihre Absicht kaufnah.
Wie sich Wunsch und Wirklichkeit unterscheiden, zeigt der Cloud Report 2026 des Branchenverbands Bitkom, für den Bitkom Research 603 Unternehmen ab 20 Beschäftigten befragt hat. 71 Prozent nutzen Cloud-Anbieter aus den USA und nur 8 Prozent würden sie bevorzugen. Anbieter aus Deutschland nutzen 53 Prozent, bevorzugen würden sie 91 Prozent, Anbieter aus der EU nutzen 45 Prozent und bevorzugen 68 Prozent. Die Anteile beim Nutzen gelten für Firmen, die die Cloud nutzen, planen oder diskutieren, beim Wunsch für Firmen, denen das Herkunftsland wichtig ist. Für 98 Prozent spielt das Herkunftsland des Anbieters eine Rolle, für 97 Prozent der Standort des Rechenzentrums. Dass Deutschland zu abhängig von US-Anbietern sei, sagen 85 Prozent (Vorjahr 78 Prozent), und 64 Prozent der Cloud-Nutzer überdenken wegen der US-Politik ihre Strategie (Vorjahr 50 Prozent)79. Die Zahlen beziehen sich auf Cloud allgemein und gelten für CRM nur als Anhaltspunkt. Ein CRM in der Cloud nutzen 33 Prozent der Befragten heute, 51 Prozent finden es in fünf Jahren interessant79.
Wie regeln andere Länder den Datenstandort im CRM?
In keinem der geprüften Länder fanden wir ein Speicherortgebot für das CRM einer Firma. Unterschiede liegen im Weg, auf dem Daten in die USA gelangen, und in den Sonderregeln für Berufsgeheimnisse und Staat.
| Land | Speicherortgebot für Firmen-CRM | Weg für Daten in die USA | Sonderregel |
|---|---|---|---|
| Deutschland | Nein, außer Gesundheit und Soziales (§ 393 SGB V, § 80 SGB X) | Data Privacy Framework, Standardvertragsklauseln | BaFin erwartet, dass Banken den Ort der Rechenzentren kennen, die Stadt genügt grundsätzlich. Berufsgeheimnis nach § 203 StGB |
| Österreich | Nein, es gilt die DSGVO | Data Privacy Framework, Standardvertragsklauseln | Die Datenschutzbehörde entschied 2021 zu Google Analytics gegen die Übermittlung, und das Bundesverwaltungsgericht wies die Beschwerde von Google 2023 aus formalen Gründen zurück77 |
| Schweiz | Nein, Datenschutzgesetz Artikel 16 | Swiss-US Data Privacy Framework (Empfänger zertifiziert, seit 15.09.2024) oder Standarddatenschutzklauseln, die der Datenschutzbeauftragte des Bundes anerkannt hat81 | Berufsgeheimnis nach Artikel 321 Strafgesetzbuch, FINMA-Rundschreiben 2018/3 für Banken82 |
| Großbritannien | Nein | UK-US Data Bridge seit 12.10.202383 | Die EU erkennt das britische Schutzniveau bis 27.12.2031 an84. Der Data (Use and Access) Act hat das britische Datenschutzrecht 2025 geändert85 |
| USA | Kein föderales Gebot gefunden | Nicht zutreffend | Seit 08.04.2025 verbietet oder beschränkt eine Regel des Justizministeriums den Zugriff von sechs Staaten auf große Mengen sensibler US-Personendaten86 |
| Frankreich | Für staatliche Systeme mit besonders sensiblen Daten | Data Privacy Framework | SecNumCloud und Schutz vor außereuropäischem Recht87 |
In der Schweiz dürfen Personendaten in die USA, wenn der Empfänger nach dem Swiss-US Data Privacy Framework zertifiziert ist oder anerkannte Standarddatenschutzklauseln gelten. Auftragsbearbeitung ist nur zulässig, wenn keine Geheimhaltungspflicht sie verbietet (Artikel 9 DSG). Banken dürfen nach dem FINMA-Rundschreiben ins Ausland auslagern, wenn Einsichts- und Prüfrechte durchsetzbar bleiben und die nötigen Informationen jederzeit in der Schweiz zugänglich sind8182. In den USA richtet sich die Regel von 2025 gegen den Abfluss großer Datenmengen nach China, Kuba, Iran, Nordkorea, Russland und Venezuela. Die Schwellen reichen von Genomdaten über mehr als 100 Personen bis zu Kennungen von mehr als 100.000 Personen, für Gesundheitsdaten liegt sie bei mehr als 10.00086. Datenkontrolle ist damit kein europäischer Sonderweg. In Frankreich verlangt die Doktrin „cloud au centre“ von 2021 für besonders sensible Staatsdaten ein Cloud-Angebot mit der Qualifikation SecNumCloud der Behörde ANSSI, das gegen außereuropäisches Recht „immunisée“ ist87. Die Fassung von 2023 konnten wir nicht abrufen.
Was muss im Auftragsverarbeitungsvertrag für ein CRM mit Daten in Deutschland stehen?
Der Speicherort im Prospekt gilt erst, wenn er im Auftragsverarbeitungsvertrag steht. Die Liste ist eine Arbeitsliste für deinen Datenschutzbeauftragten und deinen Vertragsjuristen. Du kannst jeden Punkt beim Anbieter anfordern, bevor du unterschreibst. Die letzte Spalte zeigt, was Artikel 28 DSGVO ohnehin verlangt und was eine Empfehlung von uns ist.
| Nr | Was im Vertrag stehen sollte | Woran du es erkennst | Grundlage |
|---|---|---|---|
| 1 | Speicherort von Produktivdaten, Anhängen, Protokollen und Backups, mit Land oder Stadt | Eine Ortsklausel im Vertrag | Empfehlung, bei Banken Artikel 30 DORA |
| 2 | Die Ortsklausel selbst: „ausschließlich Deutschland“ oder „EU/EWR“, und ob Drittländer erlaubt sind | TecArt schreibt „ausschließlich Deutschland“, cobra und CentralStationCRM EU/EWR, weclapp und Scopevisio erlauben Drittländer | Empfehlung. Pflicht ist, dass der Anbieter nur auf deine Weisung in ein Drittland übermittelt (Artikel 28 Absatz 3 Buchstabe a) |
| 3 | Liste der Unterauftragsverarbeiter mit Land und Verarbeitungsort | Eine aktuelle, datierte Liste, wie sie die meisten Anbieter in unseren Tabellen führen | Pflicht ist die Genehmigung von Unterauftragsverarbeitern (Artikel 28 Absatz 2), Länder sind eine Empfehlung |
| 4 | Support-Zugriff: wer, aus welchem Land, mit welcher Berechtigung | Gesellschaften mit Ländern | Empfehlung |
| 5 | KI-Funktionen: welche standardmäßig an sind, wo sie laufen, wer sie ausschaltet | Eine Einstellung mit Ort | Empfehlung |
| 6 | Rechtsgrundlage für Drittland-Zugriffe: Name der Gesellschaft auf der DPF-Liste und Standardvertragsklauseln als zweite Grundlage | Beide stehen im Vertrag, wie bei HubSpot und Salesforce | Kapitel V DSGVO |
| 7 | Umgang mit Anordnungen von Behörden: Information an dich, Anfechtung wo möglich, nur die nötige Datenmenge | Eine ausdrückliche Klausel, wie sie Microsoft 2025 öffentlich zugesagt hat | Empfehlung, bei nicht personenbezogenen Daten Artikel 32 Data Act |
| 8 | Zertifikate: eigenes Testat des Anbieters (ISO 27001, C5 Typ 2) und Zertifikate des Rechenzentrums getrennt, mit Prüfzeitraum | Ein Bericht mit Zeitraum und Umfang, bei Salesforce zum Beispiel 01.11.2025 bis 30.04.2026 | Empfehlung |
| 9 | Eigentümer: Konzernmutter, Investoren, Pflicht zur Meldung bei Verkauf oder Wechsel der Kontrolle | Eine Meldefrist und ein Sonderkündigungsrecht. Das ist ein Wunsch, den du verhandeln kannst, bei keinem geprüften Anbieter haben wir ihn öffentlich gefunden | Empfehlung |
| 10 | Rückgabe der Daten nach Kündigung: Format, Anhänge, Verlauf, Frist, Löschbestätigung | Ein Exportformat und eine Frist in Tagen | Löschung oder Rückgabe: Artikel 28 Absatz 3 Buchstabe g. Format und Frist sind eine Empfehlung |
| 11 | Prüfrechte und Meldefrist bei Datenpannen | Audit-Recht oder aktueller Prüfbericht, Frist in Stunden | Artikel 28 Absatz 3 Buchstabe h und Artikel 33 Absatz 2 |
| 12 | Ankündigung neuer Unterauftragsverarbeiter und neuer Standorte, mit Widerspruchsrecht | Eine Frist von mehreren Wochen und ein Kündigungsrecht | Einspruchsrecht bei neuen Unterauftragsverarbeitern: Artikel 28 Absatz 2. Neue Standorte sind eine Empfehlung, bei Banken Artikel 30 DORA |
| 13 | Integrationen, die du selbst anschließt, etwa für Mailversand und Telefonie | Jede Integration einzeln mit Ort, weil sie nicht in der Liste des Anbieters stehen | Empfehlung |
Für Banken und Versicherer schreibt Artikel 30 DORA den Ort aus Punkt 1 vor und aus Punkt 12 die Vorabinformation bei neuen Standorten64. Für Kanzleien und Steuerberatungen kommt die Verpflichtung des Dienstleisters zur Verschwiegenheit hinzu6162.
Was muss ein Unternehmen vor dem Kauf eines CRM mit Datenspeicherung in Deutschland selbst entscheiden?
Beantworte zuerst, welche Daten im CRM liegen, und wähle danach den Anbieter.
Welche Risikostufe haben unsere CRM-Daten? Entscheide nach den sensibelsten Daten im System. Pflegst du als Arztpraxis, Krankenhaus oder Krankenkasse Gesundheitsdaten im CRM, gilt Stufe 3 für das ganze System. Andere Firmen notieren Krankheiten von Kontakten am besten gar nicht, denn Gesundheitsdaten sind nach Artikel 9 DSGVO besonders geschützt.
Verlangen unsere Kunden oder Ausschreibungen einen Ort? Lies die Vertragsklauseln deiner drei größten Kunden. Steht dort „Datenhaltung in Deutschland“, lass deinen Vertragsjuristen prüfen, ob die Klausel auch dein CRM, deine Mails und deine Dateiablage erfasst, und frag im Zweifel den Kunden, was er genau meint. Den Ablauf beschreibt der Abschnitt Kunde verlangt „Daten in Deutschland“.
Wollen wir den Ausweg heute bezahlen oder erst, wenn das Data Privacy Framework fällt? Vergleiche die Kosten eines Wechsels unter Zeitdruck mit den Mehrkosten heute. Der Artikel CRM wechseln zeigt, wie aufwendig ein Wechsel ist.
Wie viele Nutzer braucht das CRM in drei Jahren? Eine Auswahl für 150 Nutzer zeigt der Abschnitt CRM-Anbieter für 150 Mitarbeiter, für 100 bis 500 Nutzer der Artikel CRM für 100 bis 500 Mitarbeiter.
Wollen wir KI-Funktionen nutzen, und wo dürfen sie laufen? Ab Stufe 2 empfehlen wir KI nur in der EU oder abgeschaltet, weil der Ort der Verarbeitung bei KI-Funktionen oft nicht im Vertrag steht, wie die KI-Tabelle oben zeigt. Die Entscheidung gehört in den Vertrag.
Eigene Server oder Cloud? Entscheide nach der Frage, ob du Updates, Sicherung und Überwachung selbst tragen willst und kannst. Ohne eigene IT ist die Cloud meist die bessere Wahl, und welcher Betreiber passt, hängt von deiner Stufe ab.
Wer entscheidet bei uns? Entscheiden musst du als Geschäftsführung. Der Datenschutzbeauftragte berät, bei Kundenklauseln dein Vertragsjurist, bei eigenen Servern deine IT, und der Betriebsrat redet mit, sobald das CRM Leistung je Person messbar macht71. Hol alle vor der Auswahl an den Tisch.
Muss der Betriebsrat der CRM-Einführung zustimmen?
Ein CRM, das Aktivitäten und Abschlüsse je Mitarbeiter auswertet, löst die Mitbestimmung des Betriebsrats aus. § 87 Absatz 1 Nummer 6 des Betriebsverfassungsgesetzes betrifft technische Einrichtungen, die dazu bestimmt sind, Verhalten oder Leistung der Arbeitnehmer zu überwachen71. „Bestimmt“ bedeutet nach dem Bundesarbeitsgericht, dass die Einrichtung dazu objektiv geeignet ist. Die Absicht des Arbeitgebers spielt keine Rolle72. Aktivitätsprotokolle, Abschlussstatistiken und Anrufauswertungen je Person fallen darunter. Hol den Betriebsrat vor der Auswahl an den Tisch und leg ihm die Liste der Auswertungen vor, die das System kann.
Welche Fragen stellst du einer Agentur zum CRM mit Datenspeicherung in Deutschland?
Eine gute Agentur nennt zu jedem Punkt Stadt oder Land und verlinkt die Herstellerseite. Sie kann Unterlagen beschaffen und abgleichen und die Fragen an den Anbieter formulieren. Über die Zulässigkeit entscheidet die Agentur nicht. Dich berät dein Datenschutzbeauftragter, bei Berufsgeheimnis, Gesundheits- oder Finanzdaten und bei Kundenklauseln zusätzlich ein Anwalt, entscheiden musst du.
| # | Frage | Woran du eine gute Antwort erkennst |
|---|---|---|
| 1 | Wo liegen bei dem System, das ihr empfehlt, Daten, Backups und Anhänge? | Stadt oder Land je Punkt mit Link zum Hersteller, nicht „in der EU“. |
| 2 | Wer kann von außerhalb der EU zugreifen? | Die Agentur nennt Support-Gesellschaften und Unterauftragsverarbeiter mit Ländern aus der aktuellen Liste. |
| 3 | Steht der Speicherort im Auftragsverarbeitungsvertrag oder nur im Prospekt? | Sie zitiert die Ortsklausel, etwa „EU/EWR“ oder „ausschließlich Deutschland“. |
| 4 | Welche KI-Funktionen sind standardmäßig an, und wo laufen sie? | Sie nennt die Einstellung und den Ort und bietet an, die Funktionen vor dem Start abzuschalten. |
| 5 | Wem gehört der Anbieter, gibt es eine Muttergesellschaft oder Investoren außerhalb der EU? | Sie nennt Eigentümer, unterscheidet Investor und Konzernmutter und behauptet nichts zum Cloud Act ohne Beleg. |
| 6 | Was passiert mit unserem CRM, wenn das Data Privacy Framework fällt? | Sie nennt die Standardvertragsklauseln im Vertrag, den Aufwand für das Transfer Impact Assessment und den Ausweg, falls die Prüfung negativ ausfällt. |
| 7 | Welche Regel gilt für unsere Branche, und wer prüft sie? | Sie nennt die Norm (§ 43e BRAO, § 393 SGB V, DORA Artikel 30) und verweist für die Bewertung an Datenschutzbeauftragten oder Anwalt. |
| 8 | Unser Kunde verlangt „Daten in Deutschland“. Welche unserer Systeme betrifft das? | Sie fragt nach dem Wortlaut der Klausel, listet CRM, E-Mail, Dateiablage und Konstruktionsdaten einzeln auf und schlägt vor, den Vertragsjuristen einzubinden. |
| 9 | Habt ihr ein Interesse am empfohlenen Anbieter, etwa Partnerprovision oder bezahlte Nennung? | Die Agentur sagt es offen, bevor ihr das System wählt. |
Häufige Fragen zu CRM mit Datenspeicherung in Deutschland
Muss ein CRM in Deutschland speichern, damit es DSGVO-konform ist?
Nein. Die DSGVO schreibt keinen Speicherort vor und knüpft nur die Übermittlung in Länder außerhalb der EU an Bedingungen. Ein Ortsgebot gilt für Sozialdaten und für Gesundheitsdaten bei Leistungserbringern und Kassen (§ 393 SGB V, § 80 SGB X), und dort heißt es Inland, EU oder ein Land mit Angemessenheitsbeschluss, nicht Deutschland. „DSGVO-konform“ heißt bei einem CRM, dass es einen Auftragsverarbeitungsvertrag gibt, Zugriffe aus Drittländern eine Rechtsgrundlage haben und du das dokumentiert hast163.
Ist HubSpot DSGVO-konform?
HubSpot bietet für die EU einen Speicherort „Germany“ bei AWS und einen Auftragsverarbeitungsvertrag mit dem Data Privacy Framework und Standardvertragsklauseln. Mitarbeiter greifen für Support und Entwicklung „from other regions“ zu, und einzelne Unterauftragsverarbeiter und KI-Dienste verarbeiten in den USA. Ob das für dich genügt, hängt von deiner Risikostufe ab35.
Darf ich Salesforce als Kanzlei nutzen?
Das haben wir nicht geklärt. Salesforce bietet Deutschland als Speicherort, hat aber Support-Gesellschaften in den USA, Argentinien und Indien und ist ein US-Konzern. Für Kanzleien gilt, dass ein Dienstleister im Ausland nur zulässig ist, wenn der Geheimnisschutz dem deutschen vergleichbar ist (§ 43e BRAO). Frag die Rechtsanwaltskammer und einen Anwalt3461.
Ist Pipedrive ein europäischer Anbieter?
Der EU-Vertragspartner ist die estnische Pipedrive OÜ in Tallinn, der Hauptsitz ist New York, und Mehrheitseigner ist die Beteiligungsgesellschaft Vista Equity Partners. Die Daten liegen bei AWS in Frankfurt oder Dublin36.
Reicht ein Rechenzentrum in Frankfurt?
Was passiert mit meinen CRM-Daten, wenn das Data Privacy Framework fällt?
Dann brauchst du für US-Anbieter Standardvertragsklauseln und ein Transfer Impact Assessment. Die großen Anbieter haben die Klauseln bereits in ihren Verträgen. Die Klauseln schützen nicht vor dem CLOUD Act. Fällt die Bewertung negativ aus, musst du die Übermittlung beenden, bei einem CRM meist durch den Wechsel des Anbieters. Plane den Ausweg deshalb heute. Bei Gesundheitsdaten fällt zusätzlich der US-Weg nach § 393 SGB V3534635.
Gibt es die Microsoft Cloud Deutschland noch?
Was ist ein C5-Testat und brauche ich es?
Ein C5-Testat ist der Prüfbericht eines Wirtschaftsprüfers nach dem Kriterienkatalog C5 des BSI für Cloud-Dienste. Pflicht ist es für Gesundheitsdaten nach § 393 SGB V, dort als Typ 26963. Ein C5-Testat für das CRM selbst haben wir bei Salesforce (für Hyperforce) und SAP gefunden. Scopevisio nennt eines für seine Umgebung bei AWS, ob es Scopevisio selbst oder nur AWS gilt, steht auf der Seite nicht344451.
Mein Kunde verlangt „Datenhaltung in Deutschland“ im Vertrag. Was muss ich tun?
Lass deinen Vertragsjuristen den Wortlaut der Klausel prüfen: Erfasst sie nur das CRM oder auch E-Mail, Dateiablage und Konstruktionsdaten? Hol vom Anbieter Speicherort, Backups, Support-Länder, Unterauftragsverarbeiter und KI-Orte schriftlich und antworte deinem Kunden mit diesen Angaben. Die Pflicht kommt aus dem Vertrag. Für Geschäftsgeheimnisse verlangt das Gesetz angemessene Geheimhaltungsmaßnahmen, einen Ort nennt es nicht, bei Technologie aus Anhang I der Dual-Use-Verordnung kommt die Exportkontrolle dazu, und der Data Act verpflichtet den Cloud-Anbieter, nicht-personenbezogene Daten gegen unrechtmäßigen Behördenzugriff aus Drittländern zu schützen73743.
Muss der Betriebsrat der CRM-Einführung zustimmen?
Gibt es ein kostenloses CRM aus Deutschland?
CentralStationCRM bietet das Paket Starter für drei Personen und 200 Kontakte kostenlos an, danach kostet das Paket Team für drei Personen und 3.000 Kontakte 25 Euro im Monat zuzüglich Mehrwertsteuer. Das gilt für kleine Teams bis drei Personen. Weitere Preise stehen im Artikel CRM Kosten47.
Ist ein deutscher Anbieter automatisch sicherer?
Beim Speicherort meistens, beim Rest nicht automatisch. „Ausschließlich Deutschland“ steht im öffentlichen Vertrag nur bei TecArt, cobra und CentralStationCRM schreiben EU/EWR hinein. weclapp und Scopevisio erlauben in ihren Verträgen Dienstleister in Drittländern, weclapp setzt Unterauftragsverarbeiter in den USA und Indien ein, und die KI von cobra kann bei Anthropic in den USA laufen4951525347.
Quellen
- DSGVO (2016): Verordnung (EU) 2016/679, Artikel 28, 33, 35, 39, 44 bis 49, Artikel 9 und Erwägungsgrund 101, eur-lex.europa.eu, abgerufen am 19. November 2026.
- Datenflussverordnung (2018): Verordnung (EU) 2018/1807 über einen Rahmen für den freien Verkehr nicht personenbezogener Daten, Artikel 4, eur-lex.europa.eu, abgerufen am 19. November 2026.
- Data-Act (2023): Verordnung (EU) 2023/2854 vom 13. Dezember 2023 über harmonisierte Vorschriften für einen fairen Datenzugang und eine faire Datennutzung (Datenverordnung), Artikel 2 Nummer 8, Artikel 32 und 50 sowie Erwägungsgrund 81, gilt seit dem 12. September 2025, eur-lex.europa.eu, abgerufen am 19. November 2026.
- EDSA (2023): Europäischer Datenschutzausschuss, Leitlinien 05/2021 zum Zusammenspiel von Artikel 3 und Kapitel V, Version 2.0 vom 14. Februar 2023, Seite 8 und Beispiele 11 und 12.
- Zusatzmaßnahmen (2021): Europäischer Datenschutzausschuss, Empfehlungen 01/2020 zu Maßnahmen zur Ergänzung von Übermittlungsinstrumenten, Version 2.0 vom 18. Juni 2021, Zusammenfassung, Erwägung 4, Randnummern 19, 23, 53, 94 und 95.
Alle 89 Quellen anzeigen
- DSK (2023): Datenschutzkonferenz, Anwendungshinweise zum EU-US Data Privacy Framework vom 4. September 2023, Seiten 4 und 30 bis 31.
- LfDI (2023): Landesbeauftragter für den Datenschutz und die Informationsfreiheit Baden-Württemberg, „Neue Angemessenheitsentscheidung für die USA“, 28. Juli 2023.
- Angemessenheitsbeschluss (2023): Durchführungsbeschluss (EU) 2023/1795 der Kommission vom 10. Juli 2023 über die Angemessenheit des Datenschutzrahmens EU-USA, eur-lex.europa.eu, abgerufen am 19. November 2026.
- Kommission (2023): Europäische Kommission, Pressemitteilung „Data Protection: European Commission adopts new adequacy decision for safe and trusted EU-US data flows“, 10. Juli 2023, abgerufen am 19. November 2026.
- Schrems (2015): Urteil des Gerichtshofs (Große Kammer) vom 6. Oktober 2015, Maximillian Schrems gegen Data Protection Commissioner, C-362/14, und Pressemitteilung des Gerichtshofs Nr. 117/15, abgerufen am 19. November 2026.
- Datenschutzschild (2016): Durchführungsbeschluss (EU) 2016/1250 der Kommission vom 12. Juli 2016 über die Angemessenheit des vom EU-US-Datenschutzschild gebotenen Schutzes, und Pressemitteilung der Kommission vom 12. Juli 2016, abgerufen am 19. November 2026.
- Schrems (2020): Urteil des Gerichtshofs (Große Kammer) vom 16. Juli 2020, Data Protection Commissioner gegen Facebook Ireland und Maximillian Schrems, C-311/18, und Pressemitteilung des Gerichtshofs Nr. 91/20, abgerufen am 19. November 2026.
- Latombe (2025): Urteil des Gerichts (Zehnte erweiterte Kammer) vom 3. September 2025, Philippe Latombe gegen Europäische Kommission, T-553/23, Randnummern 22, 56 bis 58 und 145, eur-lex.europa.eu, abgerufen am 19. November 2026.
- Curia (2025): Gerichtshof der Europäischen Union, Pressemitteilung Nr. 106/25 vom 3. September 2025 zum Urteil T-553/23, abgerufen am 19. November 2026.
- Rechtsmittel (2025): Rechtssache C-703/25 P, Latombe gegen Kommission, Rechtsmittel vom 31. Oktober 2025, Amtsblatt C/2025/6610 vom 22. Dezember 2025, und Register InfoCuria, Stand 19. November 2026.
- Überprüfungsbericht (2024): Bericht der Kommission über die erste regelmäßige Überprüfung des Datenschutzrahmens EU-USA, COM(2024) 451 vom 9. Oktober 2024, eur-lex.europa.eu.
- Public-Law (2026): Public Law 119-84 vom 18. April 2026 und Public Law 119-87 vom 30. April 2026, Verlängerung von Title VII des Foreign Intelligence Surveillance Act bis zum 12. Juni 2026, govinfo.gov, abgerufen am 19. November 2026.
- CRS (2026): Congressional Research Service, Legal Sidebar LSB11444 „The Impact of FISA Section 702's Repeal“, 22. Juni 2026, abgerufen am 19. November 2026.
- Brennan (2026): Brennan Center for Justice, „Section 702 Surveillance Authority Will Not Lapse if Reauthorized by March 2027“, undatiert, laut Dateiname 22. September 2026, abgerufen am 19. November 2026.
- Supreme (2026): Supreme Court of the United States, Trump v. Slaughter, No. 25-332, Urteil vom 29. Juni 2026, Docket abgerufen am 19. November 2026.
- Datenschutzausschuss (2026): Schreiben der Vorsitzenden des Europäischen Datenschutzausschusses an Kommissar McGrath zum Urteil Trump v. Slaughter vom 31. Juli 2026.
- noyb (2026): noyb, „US Supreme Court just blew up EU-US data transfers“, 29. Juni 2026, abgerufen am 19. November 2026.
- noyb (2025): noyb, Meldung zum Vorgehen gegen das PCLOB vom 23. Januar 2025, abgerufen am 19. November 2026, Sekundärquelle.
- CLOUD-Act (2018): 18 U.S.C. § 2713 und § 2703(h), eingefügt durch Public Law 115-141 vom 23. März 2018, law.cornell.edu, abgerufen am 19. November 2026.
- Verhandlungen (2026): Europäische Kommission, Generaldirektion Migration und Inneres, „International cooperation against cybercrime“, abgerufen am 19. November 2026.
- DOJ (2019): U.S. Department of Justice, „Promoting Public Safety, Privacy, and the Rule of Law Around the World: The Purpose and Impact of the CLOUD Act“, White Paper, April 2019, Fragen 21 und 24 bis 26.
- Ersteinschätzung (2019): Gemeinsame Antwort von EDSA und Europäischem Datenschutzbeauftragten zum US CLOUD Act, Juli 2019, Anlage, Seite 3.
- Senat (2025): Sénat, Commission d'enquête sur la commande publique, Compte rendu vom 10. Juni 2025, Anhörung von Anton Carniaux, Microsoft France.
- Microsoft-Zusagen (2025): Microsoft, „Microsoft announces new European digital commitments“, 30. April 2025, Herstellerangabe.
- EUDB (2026): Microsoft Learn, „EU Data Boundary for the Microsoft Cloud“, Stand 22. Juli 2026, und Seiten zu Datenübermittlungen, abgerufen am 19. November 2026.
- Dynamics (2026): Microsoft Learn, „Macro regions“, Stand 3. November 2026, „New datacenter regions“ und „Move data across regions for Copilots, AI agents, and generative AI features“, Stand 18. November 2026, Ankündigung MC1444064 vom 31. Juli 2026 über einen Spiegel des Message Center, abgerufen am 19. November 2026.
- Flex-Routing (2026): Microsoft Learn, „Flex routing (EU and EFTA)“, abgerufen am 19. November 2026.
- Azure-Germany (2020): Microsoft Learn, „Azure Germany: Welcome“, Stand 16. Oktober 2020, Ankündigung der Schließung zum 29. Oktober 2021.
- Salesforce (2026): Salesforce Infrastructure and Sub-processors, veröffentlicht am 17. November 2026, Data Processing Addendum Revision August 2026, compliance.salesforce.com (C5, ISO 27001) und salesforce.com/eu/hyperforce, abgerufen am 19. November 2026.
- HubSpot (2026): Cloud Infrastructure and Data Hosting FAQ (Stand 24. Juli 2026), Sub-Processors und Data Processing Agreement (Stand 16. September 2026), Product Specific Terms, abgerufen am 19. November 2026.
- Pipedrive (2026): Sub-processors (Stand 16. November 2026), About, Terms of Service Ziffer 14.1, Newsroom zur ISO-Zertifizierung, abgerufen am 19. November 2026.
- Zoho (2026): Rechenzentren, Compliance, Datenschutzerklärung und Sub-Processors (Stand 17. November 2026), abgerufen am 19. November 2026.
- monday (2026): Data residency (Stand 10. November 2026), Sub-processors (Stand 4. November 2026), Trust Center, abgerufen am 19. November 2026.
- Bitrix24 (2026): Datenschutzerklärung (Stand 13. November 2026), Sicherheitsseite, Helpdesk und DSGVO-Seite, abgerufen am 19. November 2026.
- Teamleader (2026): Datenschutz, Sub-processors Teamleader Focus und Auftragsverarbeitungsvertrag, abgerufen am 19. November 2026.
- Creatio (2025): Pressemitteilung vom 23. Dezember 2025, Sicherheitsseite, Datenschutzerklärung (Stand 1. September 2026) und Creatio Academy „Data privacy“, abgerufen am 19. November 2026.
- Creatio (2021): Pressemitteilung vom 3. Mai 2021 zum Rechenzentrum in Frankfurt.
- Creatio (2026): Plattform-Pläne (PDF, Stand 1. November 2026).
- SAP (2026): SAP Sales Cloud Version 2, Trust-Center-Seiten zu SOC 1 (2024 H2) und C5 (2024 H1), help.sap.com zu Joule, abgerufen am 19. November 2026.
- Odoo (2026): Datenschutzrichtlinie (gültig ab 24. September 2026), Seite „Hosting types“ und Dokumentation zu KI-Schlüsseln, abgerufen am 19. November 2026.
- Odoo (2024): Odoo S.A., Pressemitteilung „Odoo S.A. kündigt eine Transaktion in Höhe von 500 Millionen Euro an …“ vom 20. November 2024, odoo.com, abgerufen am 19. November 2026.
- CentralStationCRM (2026): Blog „Was ist Datensouveränität“ (Stand 18. November 2026), Auftragsverarbeitungsvertrag, Preisseite und Blog zu KI, abgerufen am 19. November 2026.
- CAS (2026): Produktseiten genesisWorld und SmartWe, Seite Datensicherheit und Register der BITMi, abgerufen am 19. November 2026.
- weclapp (2026): Zertifizierung, Auftragsverarbeitungsvertrag (Stand April 2024), Unterauftragsverarbeiter (Stand 8. Oktober 2026) und Impressum, abgerufen am 19. November 2026.
- weclapp (2022): Pressemitteilung zur Übernahme durch die Exact Group vom 3. September 2022.
- Scopevisio (2026): Trust Center, Auftragsverarbeitungsvertrag (Stand 17. März 2026) und Anhang II (Stand 14. Oktober 2026), abgerufen am 19. November 2026.
- cobra (2026): Auftragsverarbeitungsvertrag Version 2.0 vom 11. September 2026, Unterauftragnehmer, Seite zur KI und Cloud, abgerufen am 19. November 2026.
- TecArt (2026): Auftragsverarbeitungsvertrag (Online-Formular ohne Versionsangabe, Ziffer 1.2), Trust Center und Seite Hosting, abgerufen am 19. November 2026.
- ADITO (2026): Sicherheit und Compliance und Cloud-FAQ, abgerufen am 19. November 2026.
- combit (2026): FAQ, Seite „CRM aus Deutschland“, Editionen und Seite zur KI, abgerufen am 19. November 2026.
- 1CRM (2026): Privacy Policy und Seite des Vertriebspartners visual4, abgerufen am 19. November 2026.
- SuiteCRM (2026): Produktseite suitecrm.com, abgerufen am 19. November 2026.
- Lifecycle (2026): Microsoft Learn, Lifecycle für Dynamics 365 for Customer Engagement Apps, Version 9.x on-premises, abgerufen am 19. November 2026.
- DPF-Liste (2026): Data Privacy Framework List des US-Handelsministeriums, Suche vom 19. November 2026 nach Salesforce, Microsoft, HubSpot, Pipedrive, monday, Alaio, Zoho, Creatio und Teamleader.
- StGB (2026): § 203 Absatz 3 und 4 Strafgesetzbuch, gesetze-im-internet.de, abgerufen am 19. November 2026.
- BRAO (2026): § 43e Bundesrechtsanwaltsordnung, gesetze-im-internet.de, abgerufen am 19. November 2026.
- StBerG (2026): § 62a Steuerberatungsgesetz, gesetze-im-internet.de, abgerufen am 19. November 2026.
- SGB (2026): § 393 Fünftes Buch Sozialgesetzbuch und § 80 Zehntes Buch Sozialgesetzbuch, gesetze-im-internet.de, abgerufen am 19. November 2026.
- DORA (2022): Verordnung (EU) 2022/2554, Artikel 28 bis 30 und 64, eur-lex.europa.eu, abgerufen am 19. November 2026.
- KWG (2026): § 25b Kreditwesengesetz, gesetze-im-internet.de, abgerufen am 19. November 2026.
- BaFin (2024): Aufsichtsmitteilung „Auslagerung an Cloud-Anbieter“, Februar 2024, Seiten 2, 11 und 18.
- BSIG (2025): BSI-Gesetz vom 2. Dezember 2025 (BGBl. 2025 I Nr. 301), §§ 28, 30 und 33 sowie Anlagen 1 und 2, gesetze-im-internet.de, abgerufen am 19. November 2026.
- KRITIS-Dachgesetz (2026): Gesetz vom 11. März 2026 (BGBl. 2026 I Nr. 66), gesetze-im-internet.de, abgerufen am 19. November 2026.
- BSI (2026): Bundesamt für Sicherheit in der Informationstechnik, Seiten zu C5, C5:2026 und C5-FAQ, Mindeststandard „Nutzung externer Cloud-Dienste“ und Seite „NIS-2-regulierte Unternehmen“ mit Betroffenheitsprüfung, abgerufen am 19. November 2026.
- CADA (2026): Europäische Kommission, Vorschlag für das Cloud and AI Development Act, COM(2026) 502 vom 3. Juni 2026, digital-strategy.ec.europa.eu, abgerufen am 19. November 2026.
- BetrVG (2026): § 87 Absatz 1 Nummer 6 Betriebsverfassungsgesetz, gesetze-im-internet.de, abgerufen am 19. November 2026.
- BAG (2016): Bundesarbeitsgericht, Beschluss vom 13. Dezember 2016, 1 ABR 7/15, Randnummer 22, Volltext über lexetius.com.
- GeschGehG (2026): § 2 Nummer 1 Gesetz zum Schutz von Geschäftsgeheimnissen, gesetze-im-internet.de, abgerufen am 19. November 2026.
- Dual-Use-VO (2021): Verordnung (EU) 2021/821 des Europäischen Parlaments und des Rates vom 20. Mai 2021 über eine Unionsregelung für die Kontrolle der Ausfuhr, der Vermittlung, der technischen Unterstützung der Durchfuhr und der Verbringung betreffend Güter mit doppeltem Verwendungszweck (Neufassung), Erwägungsgrund 11, Artikel 2 Nummer 2 und Artikel 3 Absatz 1, eur-lex.europa.eu, abgerufen am 19. November 2026.
- DPC (2023): Data Protection Commission Irland, Pressemitteilung zur Entscheidung gegen Meta Ireland, 22. Mai 2023.
- Autoriteit (2024): Autoriteit Persoonsgegevens, Pressemitteilung zur Geldbuße gegen Uber, 26. August 2024.
- BVwG (2023): Bundesverwaltungsgericht Österreich, Erkenntnis vom 12. Mai 2023, W245 2252208, und Datenschutzbehörde, Teilbescheid vom 22. Dezember 2021, ris.bka.gv.at.
- Datenschutzstudie (2026): Bitkom, „Data Protection in the German Economy“, Befragung 2025, Bericht März 2026, 603 Unternehmen.
- Bitkom (2026): Bitkom Research, Cloud Report 2026, 603 Unternehmen ab 20 Beschäftigten, bitkom.org.
- Bitkom (2025): Bitkom, Presseinformation „Wirtschaft ruft nach deutscher Cloud“ vom 11. Juni 2025, 604 Unternehmen.
- DSG (2023): Schweizer Datenschutzgesetz Artikel 9 und 16 und Datenschutzverordnung Anhang 1, in Kraft seit 1. September 2023, fedlex.admin.ch, abgerufen am 19. November 2026.
- FINMA (2018): FINMA-Rundschreiben 2018/3 „Outsourcing“, letzte Änderung 4. November 2020, finma.ch.
- UK-Bridge (2023): The Data Protection (Adequacy) (United States of America) Regulations 2023, SI 2023/1028, in Kraft seit 12. Oktober 2023, legislation.gov.uk, abgerufen am 19. November 2026.
- Kommission (2025): Europäische Kommission, Pressemitteilung IP/25/3059 zur Erneuerung der Angemessenheitsbeschlüsse für das Vereinigte Königreich, abgerufen am 19. November 2026.
- DUAA (2025): Data (Use and Access) Act 2025, c. 18, Royal Assent am 19. Juni 2025, legislation.gov.uk, abgerufen am 19. November 2026.
- Bulk-Data (2025): 28 CFR Part 202, Rechtsgrundlage Executive Order 14117, in Kraft seit 8. April 2025, ecfr.gov, abgerufen am 19. November 2026.
- Circulaire (2021): Premier ministre, Circulaire Nr. 6282-SG vom 5. Juli 2021 zur Doktrin „cloud au centre“, und ANSSI, Seite zu SecNumCloud.
- Stichprobe (2026): eigene KI-Abfrage bei ChatGPT, Claude, Gemini und Perplexity vom 18. November 2026, Prüfung der Angaben zu Datenort, Betreiber, Sitz, Zertifikat und Vertrag gegen Herstellerquellen am 19. November 2026, 134 Einzelangaben nach der Zählregel im Text.
- Keyword-Planner (2026): eigene Messung im Google Keyword Planner, 25 Monate von Oktober 2024 bis Oktober 2026, Deutschland, Österreich und Schweiz, 19. November 2026.