Stell dir vor, dein wichtigster Kunde schreibt dir: Wir befragen unsere Lieferanten zur Informationssicherheit, bitte füllen Sie den beiliegenden Fragebogen bis Monatsende aus. Oder dein Einkäufer fragt am Telefon, ob du ein ISO-27001-Zertifikat hast. Du weißt nicht genau, was verlangt wird, warum gerade jetzt und ob dein Auftrag davon abhängt.
Meist steckt ein neues Gesetz zur Cybersicherheit dahinter, das NIS-2-Umsetzungsgesetz. Es verpflichtet viele Firmen, auch die Sicherheit ihrer Lieferanten im Blick zu behalten. Oft kommt der Datenschutz dazu, manchmal ein Branchenstandard.
Für den Nachweis gibt es mehrere Wege, vom Interview mit einem IT-Dienstleister bis zum Zertifikat nach einem externen Audit. Welcher Weg für dich passt, hängt davon ab, was dein Kunde akzeptiert. Ein Sicherheits-Check von außen belegt davon nur einen Teil.
Wir sind eine Marketingagentur und keine Kanzlei und kein IT-Dienstleister. Dieser Artikel ist keine Rechtsberatung. Pflichten nennen wir nur dort, wo wir sie im Gesetz oder bei einer Behörde nachlesen konnten. Für die Auslegung im Einzelfall brauchst du einen Anwalt oder deinen Datenschutzbeauftragten.
Das Wichtigste in Kürze
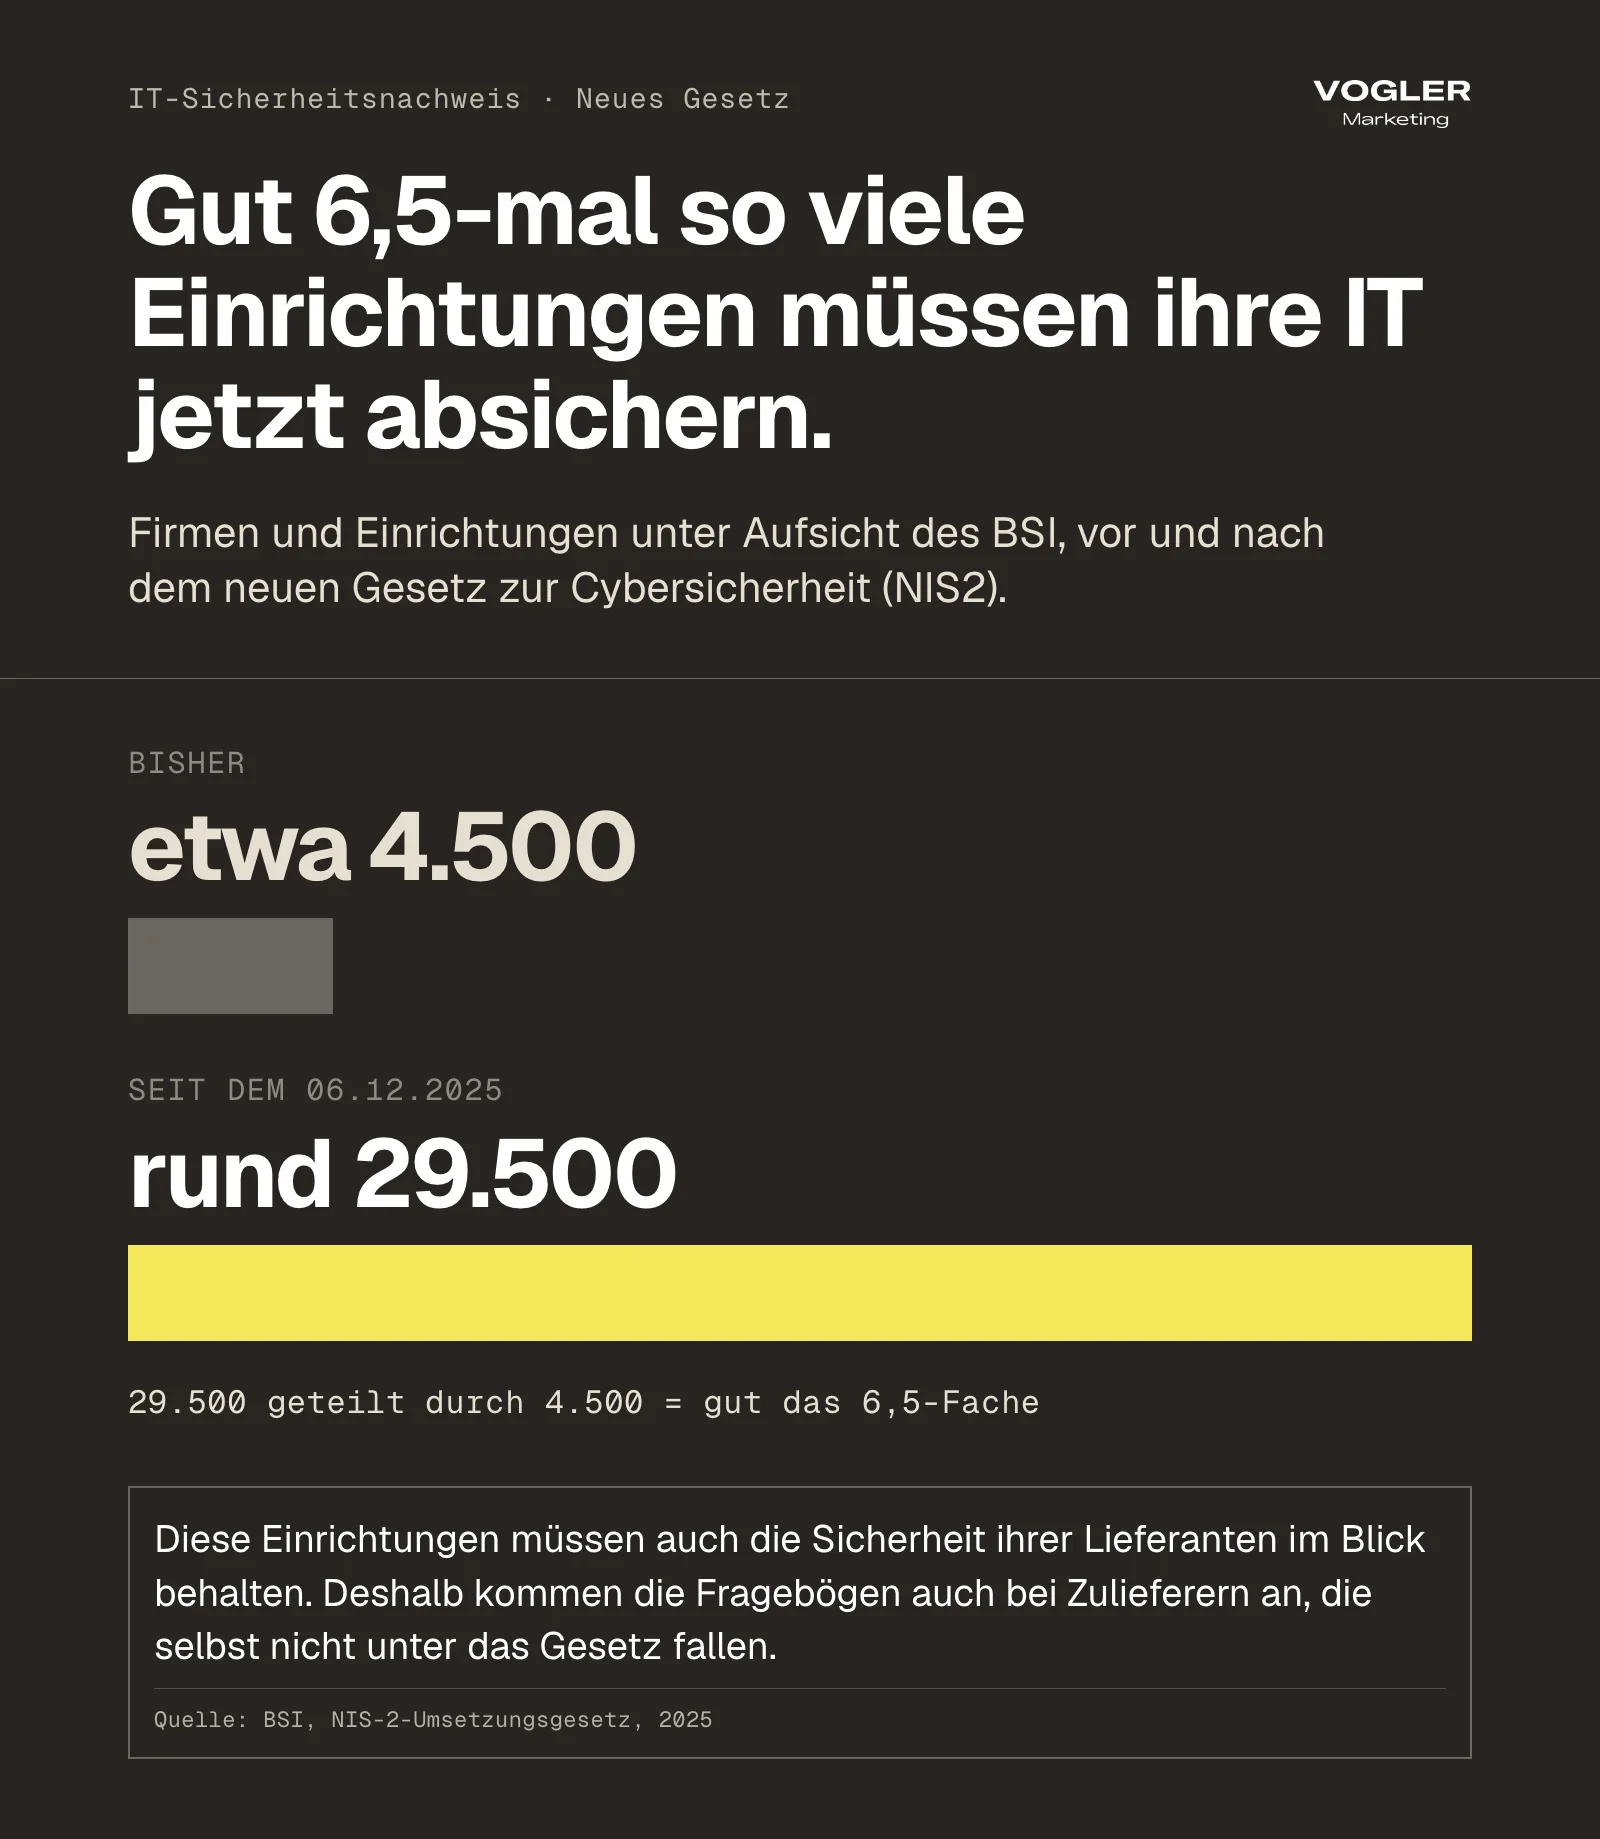
- Seit dem 06.12.2025 gilt das NIS-2-Umsetzungsgesetz zur Cybersicherheit. Das BSI beaufsichtigt dadurch rund 29.500 Einrichtungen statt bisher etwa 4.500.
- Als Zulieferer fällst du nicht automatisch unter das Gesetz. Fällt dein Kunde darunter, muss er aber die Sicherheit seiner Lieferkette absichern (§ 30 BSIG). Das tut er meist über Verträge und Fragebögen.
- Ein allgemeines Zertifikat, das alle Anforderungen belegt, gibt es nach dem BSI nicht. Frag deshalb deinen Kunden, welchen Nachweis er akzeptiert.
- Die gängigen Nachweise unterscheiden sich in Aufwand, Prüftiefe und Zielgruppe. Sie reichen vom Interview mit einem IT-Dienstleister (CyberRisikoCheck) über VdS 10000 bis zum Zertifikat nach externem Audit (ISO 27001, TISAX). Der CyberRisikoCheck ist nach dem BSI keine Zertifizierung.
- Ein Sicherheits-Check von außen belegt nur, was jeder von außen sieht, also E-Mail-Absender, Website und Domain. Er ist weder ein DIN-Check noch eine NIS-2-Bestätigung.
Für wen dieser Artikel ist: Geschäftsführung, Vertrieb, Datenschutzbeauftragte und IT-Verantwortliche in Zulieferbetrieben, die von einem Kunden einen Fragebogen zur Informationssicherheit oder die Frage nach einem Zertifikat bekommen haben.
Warum verlangt dein Kunde plötzlich einen IT-Sicherheitsnachweis?
Meist steckt das neue Gesetz zur Cybersicherheit dahinter, oft auch der Datenschutz oder ein Branchenstandard. Häufig wirken mehrere Gründe zusammen.
Das neue Gesetz zur Cybersicherheit verpflichtet deinen Kunden (NIS2)
NIS2 ist eine EU-Richtlinie zur Cybersicherheit. Deutschland hat sie mit dem NIS-2-Umsetzungsgesetz übernommen. Das Gesetz trat am 06.12.2025 in Kraft, einen Tag nach der Verkündung. Das BSI beaufsichtigt dadurch rund 29.500 Einrichtungen, bisher waren es etwa 4.5001.
Das ist gut das 6,5-Fache (29.500 geteilt durch 4.500). Diese Einrichtungen müssen sich registrieren, erhebliche Sicherheitsvorfälle melden und Maßnahmen gegen Sicherheitsrisiken umsetzen und dokumentieren, im Gesetz Risikomanagementmaßnahmen genannt1.
Dein Kunde muss auch seine Lieferanten absichern
Zu diesen Maßnahmen zählt das BSI-Gesetz (BSIG) die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“. So steht es in § 30 Abs. 2 Nr. 4 BSIG9. Wer als Kunde unter das Gesetz fällt, muss also auf seine Lieferanten schauen.
Das nimmt dein Kunde ernst, weil das Gesetz die Leitung persönlich in die Pflicht nimmt. Die Geschäftsleitung der Einrichtung muss diese Maßnahmen umsetzen und überwachen, und sie haftet bei schuldhafter Pflichtverletzung nach dem Gesellschaftsrecht (§ 38 BSIG).
Ergreift eine Einrichtung die Maßnahmen nicht, kann das BSI Geldbußen von bis zu zehn Millionen Euro bei besonders wichtigen und bis zu sieben Millionen Euro bei wichtigen Einrichtungen verhängen. So regelt es § 65 BSIG9.
Das BSI empfiehlt dafür vertragliche Vereinbarungen mit Zulieferern und Dienstleistern zu Risikomanagement, Vorfallbewältigung und Patchmanagement, also dem Einspielen von Sicherheitsupdates. Als weitere Mittel nennt es die Prüfung der Wirksamkeit von Maßnahmen, Audits und gemeinsame Krisenübungen3.
Der Datenschutz verlangt Nachweise von Dienstleistern
Verarbeitest du personenbezogene Daten im Auftrag deines Kunden, zum Beispiel als Hoster, Newsletter-Versender oder Agentur, gilt Artikel 28 der Datenschutz-Grundverordnung (Art. 28 DSGVO). Dein Kunde darf nur mit Auftragsverarbeitern arbeiten, die „hinreichend Garantien“ für geeignete technische und organisatorische Maßnahmen bieten.
Du musst ihm „alle erforderlichen Informationen zum Nachweis der Einhaltung“ zur Verfügung stellen und Überprüfungen einschließlich Inspektionen ermöglichen10.
Auch Art. 32 DSGVO verlangt ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit der Maßnahmen10. Dieser Grund gilt unabhängig von NIS2.
In der Autoindustrie gilt ein eigenes Prüfverfahren (TISAX)
In der Automobilbranche gibt es mit TISAX ein einheitliches Prüfverfahren. Die ENX Association verwaltet es, Hersteller, Zulieferer und Audit-Anbieter entwickeln es gemeinsam weiter11. Ob dein Kunde es verlangt, steht in seinem Vertrag. Andere Branchen haben eigene Vorgaben, die wir hier nicht vollständig aufzählen.
Wie viele Zulieferer solche Anfragen bekommen
Eine belastbare Zahl dafür, wie viele Mittelständler schon Fragebögen bekommen haben, haben wir nicht gefunden. Das BSI schreibt nur, dass „eine große Anzahl von Unternehmen als Lieferant oder Dienstleister dieser Einrichtungen indirekt betroffen“ ist3.
Wir folgern daraus, dass mit der Zahl der Einrichtungen unter Aufsicht des BSI auch die Zahl der Kunden wächst, die einen Anlass haben, ihre Lieferanten zu fragen.
Die Transferstelle Cybersicherheit im Mittelstand, ein vom Bundesministerium für Wirtschaft und Energie gefördertes Projekt, bestätigt das. Betroffene Unternehmen müssen ihre Lieferketten absichern und sollen sich einen Überblick über alle Zulieferer und deren Zulieferer verschaffen.
Kleine Unternehmen, die größere beliefern, können dadurch selbst betroffen sein23. Das BSI schreibt im Lagebericht 2025 dasselbe. Auch Unternehmen mit weniger als 50 Beschäftigten können im Rahmen der Lieferkettensicherheit betroffen sein22.
Dein Kunde fragt selten aus Misstrauen. Meist muss er selbst nachweisen, dass er seine Lieferkette im Blick hat, und gibt diese Pflicht an dich weiter.
Bist du als Lieferant von NIS2 betroffen?
Nicht automatisch, aber vielleicht über deinen Kunden. Direkt betroffen bist du nur in bestimmten Branchen ab einer bestimmten Größe. Indirekt betroffen bist du, wenn ein Kunde seine Pflichten an dich weitergibt.
Wann das Gesetz dich direkt verpflichtet
Direkt betroffen bist du, wenn deine Firma zu einer Einrichtungsart aus den Anlagen 1 und 2 des Gesetzes gehört und zugleich eine bestimmte Größe erreicht. Beides regelt § 28 BSIG.
- Besonders wichtige Einrichtung ist zum Beispiel, wer in Anlage 1 fällt und mindestens 250 Mitarbeiter beschäftigt oder einen Jahresumsatz von über 50 Millionen Euro und eine Bilanzsumme von über 43 Millionen Euro hat.
- Wichtige Einrichtung ist, wer in die Anlagen 1 oder 2 fällt und mindestens 50 Mitarbeiter beschäftigt oder einen Jahresumsatz und eine Bilanzsumme von jeweils über 10 Millionen Euro hat9.
Anlage 1 nennt Sektoren wie Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser und digitale Infrastruktur. Anlage 2 nennt unter anderem das verarbeitende Gewerbe mit Maschinenbau, Herstellung von elektrischen Ausrüstungen sowie von Kraftwagen und Kraftwagenteilen9.
Betreibst du einen Mittelstandsbetrieb in einem dieser Bereiche mit 50 oder mehr Beschäftigten, lohnt sich die Prüfung.
Wann dein Kunde seine Pflichten an dich weitergibt
Indirekt betroffen bist du, wenn ein direkt betroffener Kunde seine Pflichten an dich weitergibt. Das BSI schreibt, das Gesetz verpflichte nicht alle Zulieferer direkt, viele seien aber indirekt betroffen.
Kunden könnten möglicherweise nicht mit jedem Zulieferer weiterarbeiten, ohne Pflichtverstöße zu riskieren. Das BSI nennt die Wahl des Lieferanten eine wirtschaftliche Entscheidung3.
In den häufigen Fragen zu NIS-2 schreibt das BSI außerdem, für Unternehmen, die selbst nicht betroffen sind, aber betroffene Unternehmen beliefern, könne es sich anbieten, die interne Einhaltung der Risikomanagementmaßnahmen zu prüfen4.
Wie du prüfst, ob das Gesetz für dich gilt
Das BSI bietet eine Betroffenheitsprüfung an, mit der du das prüfen kannst. Sie dient nach dem BSI „lediglich als Orientierungshilfe“, ihr Ergebnis ist „rechtlich nicht bindend“, und sie ersetzt die Prüfung zur Selbst-Identifizierung nicht5.
Ob du nach dem Gesetz betroffen bist, entscheidest also du, im Zweifel mit rechtlicher Beratung.
Auch wenn du direkt nicht betroffen bist, kann dein Kunde Pflichten verlangen. Was du liefern musst, steht dann in seinem Vertrag. Lies deshalb jeden Fragebogen und jede Vertragsanlage, die dein Kunde schickt.
Ob das Gesetz dich direkt betrifft, hängt von deiner Branche und deiner Größe ab (§ 28 BSIG). Welche Nachweise dein Kunde fordert, steht in seinem Vertrag.
Was steht in einem Lieferanten-Fragebogen zur Informationssicherheit?
Es gibt keinen einheitlichen Fragebogen. Das BSI schreibt in seinen häufigen Fragen, es begrüße Bemühungen der Wirtschaft, einen einheitlichen Fragenkatalog für Lieferanten zu erarbeiten, der die Erfüllung der Anforderungen belegt.
Eigene Vorlagen für Verträge stellt das BSI nicht zur Verfügung4. Jeder Kunde formuliert deshalb eigene Fragen.
Welche Themen ein Fragebogen abdeckt
Die Themen folgen aber meist demselben Raster, nämlich den zehn Bereichen, die das Gesetz in § 30 Abs. 2 BSIG nennt. Dein Kunde muss sie für sich selbst abdecken und prüft deshalb, ob du sie für dich ebenfalls abdeckst.
Die Beispielfragen in der Tabelle formulieren wir in Alltagssprache. Sie stammen nicht aus einem bestimmten Fragebogen. Die Bereiche und den Wortlaut des Gesetzes haben wir aus § 30 Abs. 2 BSIG übernommen9.
| Worum es geht | Beispielfrage in Alltagssprache | So nennt es das Gesetz (gekürzt) |
|---|---|---|
| Regeln und Verantwortliche für die Sicherheit | Hat die Firma eine schriftliche Regelung zur Informationssicherheit, und wer verantwortet sie? | Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik (Nr. 1) |
| Umgang mit Vorfällen | Was passiert bei einem Vorfall, und wer informiert uns wann? | Bewältigung von Sicherheitsvorfällen (Nr. 2) |
| Weiterarbeiten nach einem Ausfall und Datensicherung | Wie oft sichert ihr Daten, und habt ihr die Wiederherstellung getestet? | Aufrechterhaltung des Betriebs, Backup-Management, Wiederherstellung, Krisenmanagement (Nr. 3) |
| Eure eigenen Zulieferer | Wie prüft ihr eure eigenen Zulieferer? | Sicherheit der Lieferkette (Nr. 4) |
| Updates und Schwachstellen | Wie schnell spielt ihr Sicherheitsupdates ein? | Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen, Umgang mit Schwachstellen (Nr. 5) |
| Prüfung, ob die Maßnahmen wirken | Wie prüft ihr, ob eure Maßnahmen wirken? | Verfahren zur Bewertung der Wirksamkeit der Maßnahmen (Nr. 6) |
| Schulungen | Wer hat wann eine Schulung zur Informationssicherheit bekommen? | Grundlegende Schulungen und Sensibilisierung (Nr. 7) |
| Verschlüsselung | Welche Daten verschlüsselt ihr auf dem Transportweg und beim Speichern? | Konzepte für kryptographische Verfahren (Nr. 8) |
| Zugriffsrechte und Personal | Wer darf worauf zugreifen, und wie entzieht ihr Rechte, wenn jemand geht? | Sicherheit des Personals, Zugriffskontrolle, Verwaltung von Systemen (Nr. 9) |
| Zweiter Nachweis bei der Anmeldung und sichere Kommunikation | Wo nutzt ihr einen zweiten Faktor bei der Anmeldung? | Multi-Faktor-Authentifizierung, gesicherte Kommunikation, Notfallkommunikation (Nr. 10) |
Was das BSI zum zweiten Faktor bei der Anmeldung empfiehlt
Zur Frage nach dem zweiten Faktor empfiehlt das BSI in seinem Infopaket für NIS-2-pflichtige Unternehmen eine Multi-Faktor-Authentisierung mit geeigneten Wissens- und Besitzfaktoren. Gemeint ist eine Anmeldung mit etwas, das man weiß, wie einem Passwort, und etwas, das man besitzt, wie einem Handy.
Passkeys, also Anmeldeschlüssel, die das Passwort ersetzen, nennt das BSI „eine sehr sichere Lösung der Authentisierung“. Das BSIG verlangt sie aber nicht27.
Was der CyberRisikoCheck abfragt
Der CyberRisikoCheck, ein kurzes Prüfverfahren für kleine Firmen nach der Norm DIN SPEC 27076, gliedert sich ähnlich, aber enger. Er nennt sechs Themenbereiche.
- Organisation und Sensibilisierung
- Identitäts- und Berechtigungsmanagement, also wer worauf zugreifen darf
- Datensicherung
- Patch- und Änderungsmanagement, also Updates und Änderungen an Systemen
- Schutz vor Schadprogrammen
- IT-Systeme und Netzwerke14
Die meisten dieser Fragen betreffen die Innenseite deiner Firma, also Abläufe, Rechte und Technik im Haus.
Warum jede Antwort einen Beleg braucht
Eine Antwort zählt nur, wenn du sie belegen kannst. Das BSI nennt Audits als Mittel der Prüfung, und Art. 28 DSGVO verlangt Nachweise und Inspektionen310.
Auch die Transferstelle rät Kunden, bei der Auswahl ihrer Partner zu prüfen, ob diese über Zertifizierungen verfügen, und die Partner regelmäßig zu überprüfen24.
Viele Firmen tun sich mit den Nachweisen schwer
Mit der Last bist du nicht allein. In einer Umfrage des Verbands eco unter 100 IT-Sicherheitsfachleuten nannten 54 % Nachweispflichten und Audits als eine der größten Herausforderungen bei NIS2.
Das ist der am häufigsten genannte Punkt, vor Meldepflichten mit 42 % und Risikomanagement mit 40 %16. Die Stichprobe ist klein, und die Umfrage lief größtenteils vor Inkrafttreten des Gesetzes.
Ein Fragebogen fragt vor allem nach Regeln, Zugriffsrechten, Datensicherung, Schulungen und Notfällen im Haus. Jede Antwort darauf solltest du belegen können.
Was tust du in den ersten Tagen, wenn der Fragebogen im Postfach liegt?
Atme durch und gehe der Reihe nach vor. Die Reihenfolge ist unser Vorschlag. Sie stützt sich auf die Aussagen des BSI und die Pflichten aus der DSGVO und ist keine Vorgabe einer Behörde.
- Klär den Anlass. Frag deinen Kunden, warum er fragt und worauf er sich stützt, also auf NIS2, den Datenschutz oder seinen Vertrag. Frag nach der Frist und danach, welchen Nachweis er akzeptiert. Das BSI schreibt, dass es kein allgemeines Zertifikat zum Nachweis der Anforderungen gibt und dass jede Einrichtung eine ISO-27001-Zertifizierung individuell einordnen muss4. Dein Kunde entscheidet also selbst, was ihm genügt.
- Verteile die Fragen. Gib Fragen zu Technik an deinen IT-Dienstleister, Fragen zu Auftragsverarbeitung an deinen Datenschutzbeauftragten und Fragen zu Richtlinien und Notfällen an die Geschäftsführung. Wer alles allein beantwortet, rät.
- Beantworte nur, was du belegen kannst. Dein Kunde darf nach dem BSI die Wirksamkeit prüfen und auditieren, also durch einen Prüfer kontrollieren lassen. Art. 28 DSGVO verlangt Nachweise und Inspektionen310. Eine Antwort, die du bei einer Prüfung nicht belegen kannst, schadet dir mehr als ein ehrliches Nein.
- Schreib zu jedem Nein einen Plan. Nenne eine Maßnahme, einen Verantwortlichen und einen Termin. Das ist ein Vorschlag von uns und keine Vorgabe.
- Leg eine Nachweismappe an. Sammle Richtlinien, Berichte, Verträge zur Auftragsverarbeitung und Zertifikate an einem Ort. Die nächste Anfrage kommt bestimmt, und die Mappe spart dir die Arbeit.
- Bewahre deine Antworten auf. Notiere, wann du was an wen geschickt hast. Dein Kunde kann nachfragen oder prüfen, und die Antworten sind die Grundlage.
Warum ein Zertifikat den Fragebogen nicht automatisch ersetzt
Das BSI sagt zwar, dass ISO 27001 oder IT-Grundschutz, die Sicherheitsmethode des BSI, den Nachweis erleichtern kann. Es hält aber fest, dass eine Unternehmenszertifizierung allein nicht ausreicht, um sämtliche Anforderungen des BSIG zu erfüllen. Sie kann ein Baustein sein4.
Das gilt für die Einrichtung selbst. Als Lieferant kann dir ein Zertifikat Türen öffnen. Die Antworten im Fragebogen ersetzt es aber nicht automatisch.
Wer in deiner Firma Antworten freigibt
Die Rollen in deiner Firma kannst du schon heute klären. Wer darf im Namen der Firma Antworten freigeben, wer hat Zugriff auf Richtlinien, und wer verwaltet die Zugänge?
Die Frage, wer noch Zugang hat, obwohl er die Firma verlassen hat, behandeln wir im Artikel Der Ex-Mitarbeiter oder die alte Agentur hat noch Zugang.
Beantworte nur, was du belegen kannst, und schreib zu jedem Nein eine Maßnahme, einen Verantwortlichen und einen Termin.
Welche Nachweise gibt es, vom Interview bis zum Zertifikat? CyberRisikoCheck, VdS 10000, ISO 27001 und TISAX im Vergleich
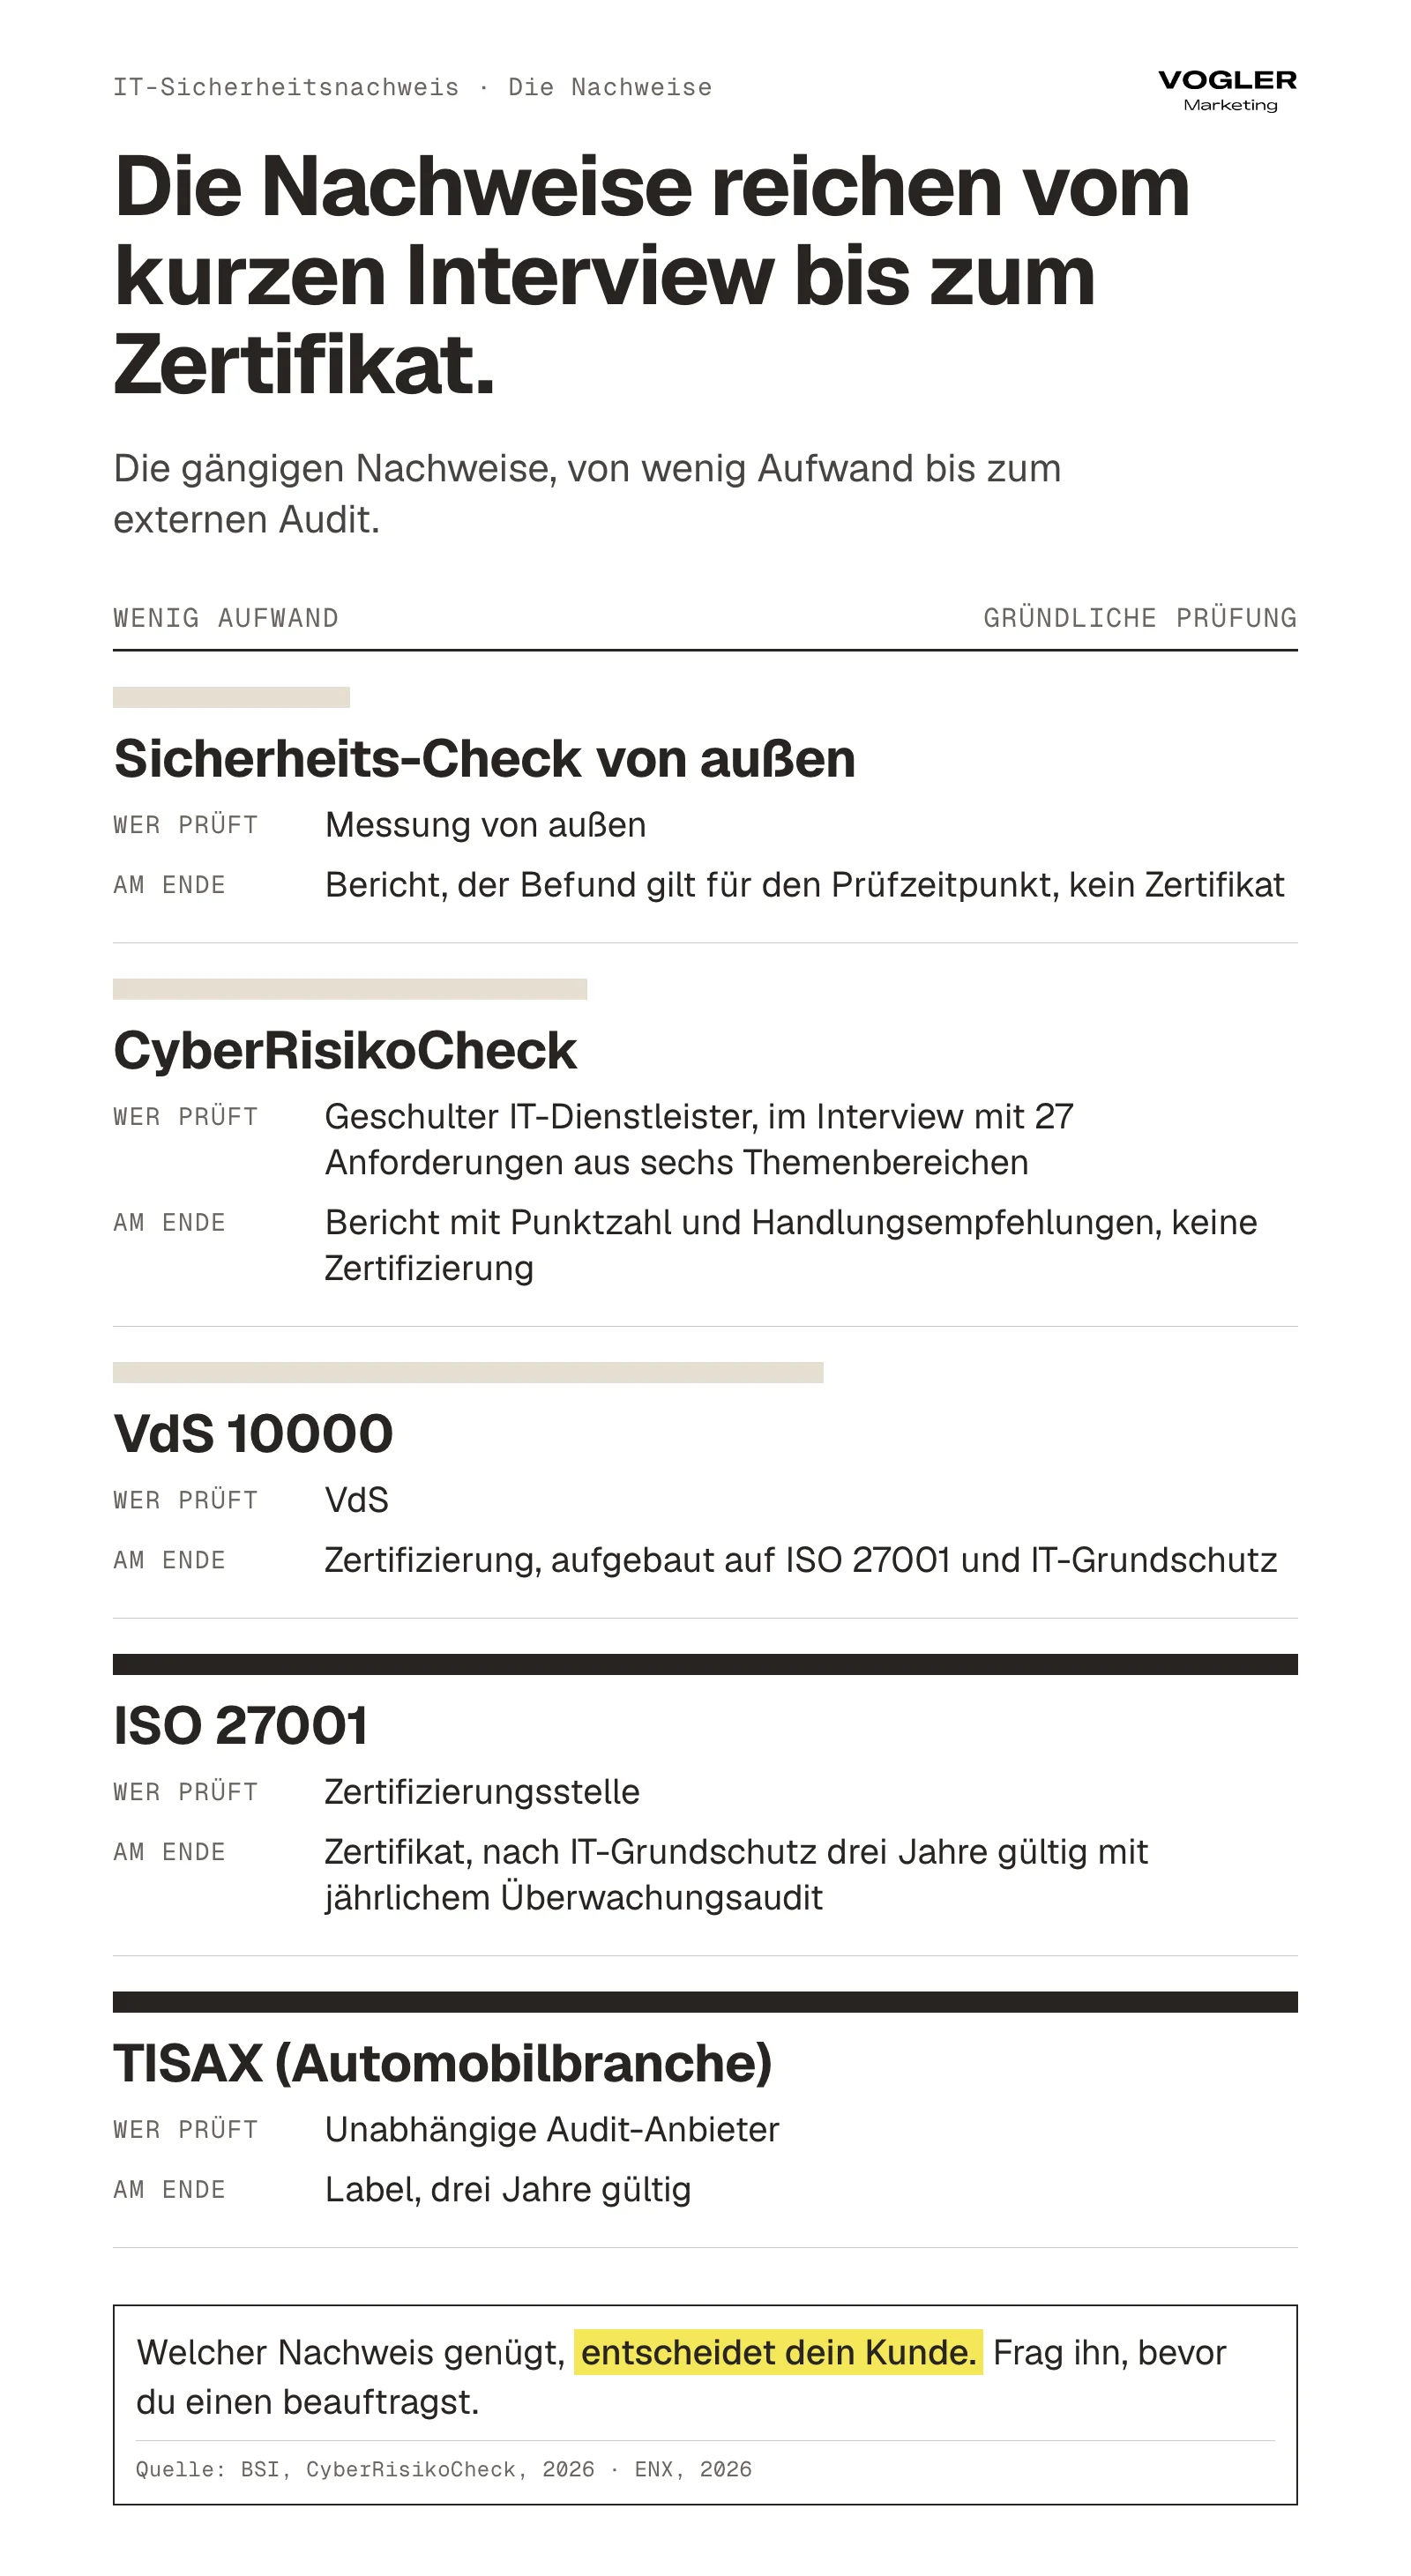
In der Praxis tauchen der Sicherheits-Check von außen, der CyberRisikoCheck, VdS 10000, ISO 27001 und TISAX auf. Sie unterscheiden sich stark in Aufwand, Prüftiefe und Zielgruppe.
Die Nachweise im Überblick
| Nachweis | Was geprüft wird | Wer prüft | Für wen | Was du am Ende bekommst |
|---|---|---|---|---|
| Sicherheits-Check von außen (Vogler Marketing) | Öffentlich sichtbare Außenseite mit E-Mail-Absender, Website, Domain und DNS, auf Wunsch Konten im Videotermin | Messung von außen | Firmen jeder Größe, als Teilbeleg | Bericht, Befund gilt für den Prüfzeitpunkt, kein Zertifikat |
| CyberRisikoCheck nach DIN SPEC 27076 | 27 Anforderungen aus sechs Themenbereichen im Interview | Geschulter IT-Dienstleister | Unternehmen mit weniger als 50 Beschäftigten (BSI) | Bericht mit Punktzahl und Handlungsempfehlungen, nach dem BSI keine Zertifizierung2 |
| VdS 10000 | Maßnahmenkatalog für ein Managementsystem der Informationssicherheit, also für feste Regeln und Abläufe zur Sicherheit | VdS | Kleine und mittlere Unternehmen sowie Kommunen | Zertifizierung, aufgebaut auf ISO 27001 und IT-Grundschutz12 |
| ISO 27001 | Managementsystem für Informationssicherheit, Zertifizierung möglich | Zertifizierungsstelle, bei IT-Grundschutz ein vom BSI anerkannter Auditor | Organisationen jeder Größe | Zertifikat, bei der IT-Grundschutz-Variante drei Jahre gültig mit jährlichem Überwachungsaudit8 |
| TISAX | Selbstbewertung nach dem Fragenkatalog VDA ISA des Verbands der Automobilindustrie, dann externes Audit | Unabhängige Audit-Anbieter | Automobilbranche | Label, drei Jahre gültig, Ergebnisse über das ENX-Portal geteilt, nicht öffentlich11 |
Was die Herausgeber selbst über ihre Nachweise schreiben
Die Angaben in der Tabelle stammen von den Stellen, die die Nachweise herausgeben oder beschreiben.
- CyberRisikoCheck. Das BSI nennt das Interview mit 27 Anforderungen aus sechs Themenbereichen, die Zielgruppe unter 50 Beschäftigte und den Bericht mit Punktzahl und Handlungsempfehlung für jede nicht erfüllte Anforderung2.
- VdS 10000. VdS nennt einen „speziell auf KMU zugeschnittenen Maßnahmenkatalog für ein Managementsystem“ auf der Basis von ISO 27001 und BSI-Grundschutz12.
- ISO 27001. Das BSI beschreibt die Norm als internationale Norm zum Management von Informationssicherheit, die auch eine Zertifizierung ermöglicht8. Bei ISO 27001 auf der Basis von IT-Grundschutz gilt ein Zertifikat drei Jahre und braucht ein jährliches Überwachungsaudit durch einen vom BSI anerkannten Auditor6.
- TISAX. ENX nennt die Selbstbewertung nach dem ISA-Katalog, das externe Audit durch unabhängige Audit-Anbieter, die Gültigkeit von drei Jahren und die Weitergabe über das ENX-Portal11.
Die Tabelle sagt nichts darüber, welcher Nachweis „besser“ ist. Das hängt von deinem Kunden ab. Ein Zertifikat, das dein Kunde nicht kennt, hilft dir wenig, und ein Nachweis, den er verlangt, ist kein Luxus.
Welcher Nachweis für dich passt, hängt davon ab, welchen dein Kunde akzeptiert. Frag ihn, bevor du einen beauftragst.
Was prüft der CyberRisikoCheck für kleine Firmen (DIN SPEC 27076), und was leistet er nicht?
Wie der CyberRisikoCheck abläuft
Der CyberRisikoCheck ist ein standardisiertes Verfahren, mit dem ein geschulter IT-Dienstleister den Stand der IT-Sicherheit eines kleinen Unternehmens einschätzt. Das BSI beschreibt ihn als „niedrigschwelliges, standardisiertes Verfahren zur Einschätzung und Verbesserung der IT-Sicherheitslage“7.
Die Grundlage ist die DIN SPEC 27076 „IT-Sicherheitsberatung für Klein- und Kleinstunternehmen“ von Mai 2023, die das BSI gemeinsam mit dem Mittelstandsverband BVMW und DIN entwickelt hat13.
Ein IT-Dienstleister befragt dich in einem ein- bis zweistündigen Interview zu 27 Anforderungen aus sechs Themenbereichen. Du bekommst einen Bericht mit der Punktzahl und für jede nicht erfüllte Anforderung eine Handlungsempfehlung, nach Dringlichkeit sortiert2.
Einen technischen Scan macht der Dienstleister dabei nicht. Er fragt den Ist-Zustand ab15.
Wo die Grenzen des CyberRisikoCheck liegen
- Er ist keine Zertifizierung. Das BSI schreibt wörtlich, er sei „keine IT-Sicherheitszertifizierung“. Er ermögliche „eine Positionsbestimmung des eigenen IT-Sicherheitsniveaus“2.
- Er reicht für NIS2 nicht aus. Das BSI schreibt auf seiner Seite zur Lieferkette, eine NIS-2-Konformität könne ein Unternehmen mit dem CyberRisikoCheck nicht erreichen. Er sei nur eine erste Einschätzung, weil mehrere gesetzliche Anforderungen fehlen3. Er eignet sich als Einstieg.
- Er richtet sich an kleine Unternehmen. Das BSI nennt Unternehmen mit weniger als 50 Beschäftigten, für die bestehende Standards wie IT-Grundschutz oder ISO 27001 nicht optimal geeignet seien2.
Wer den CyberRisikoCheck durchführt
Nur geschulte IT-Dienstleister führen den Check durch15. Sie nutzen dafür eine Webanwendung, die das BSI kostenlos bereitstellt2. Im Juni 2025 hatte das BSI den 1.000. IT-Dienstleister dafür qualifiziert7.
Wir führen keinen CyberRisikoCheck durch. Dafür wendest du dich an einen geschulten IT-Dienstleister in deiner Nähe.
Wie kleine Firmen im CyberRisikoCheck abschneiden
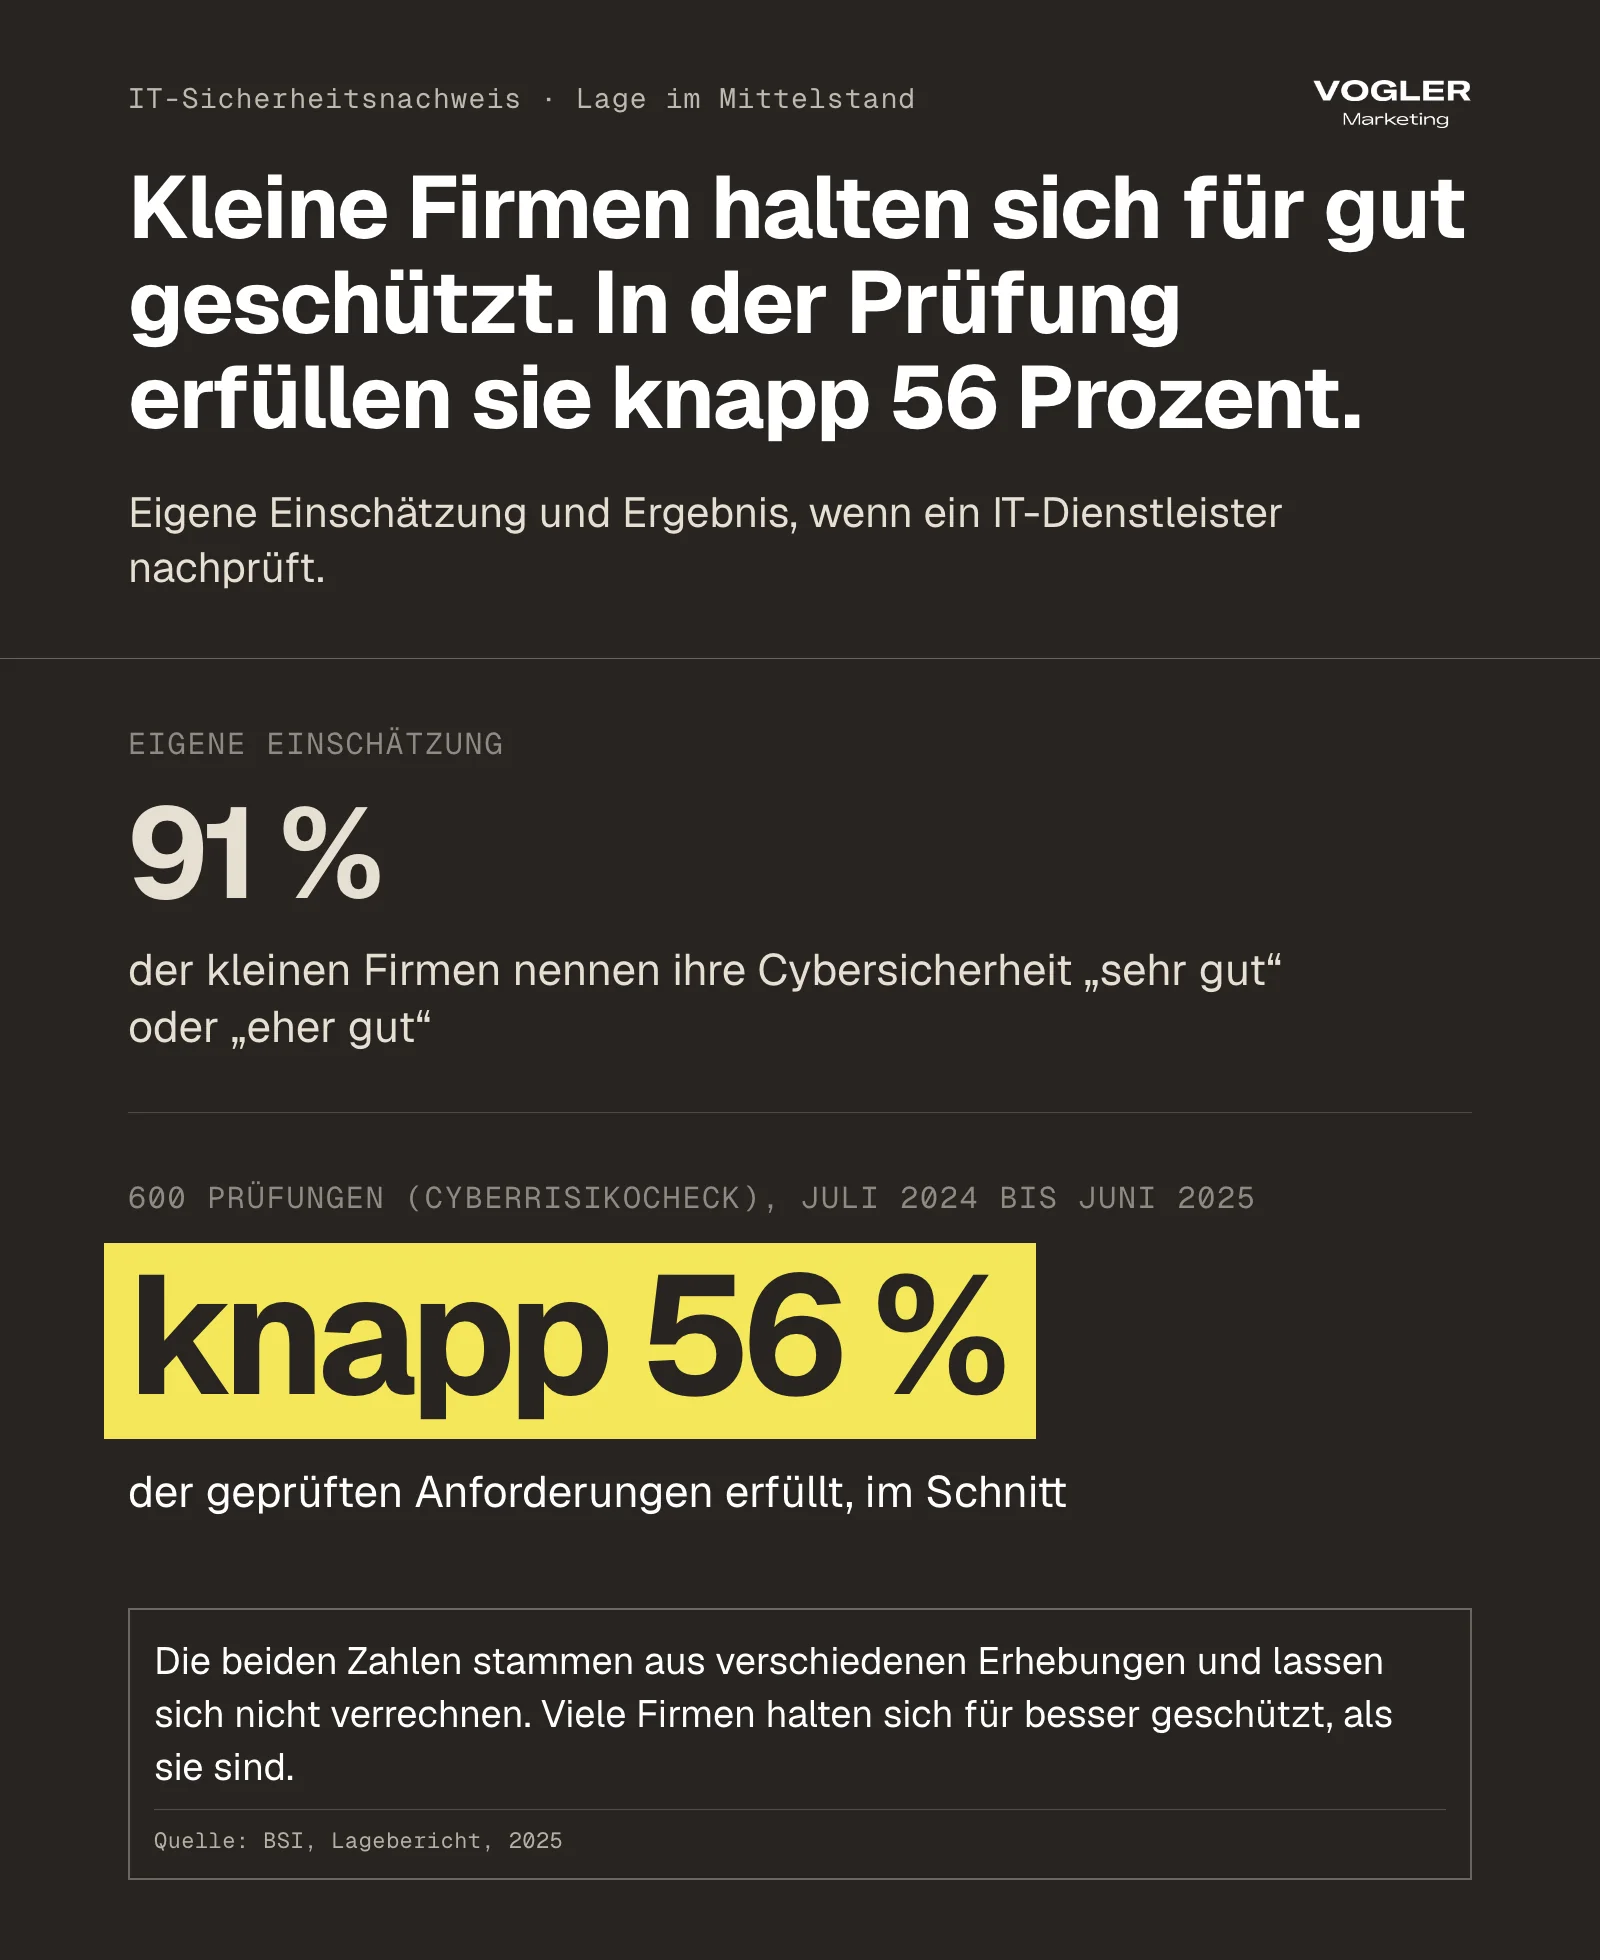
Im Lagebericht 2025 schreibt das BSI, dass IT-Dienstleister im Berichtszeitraum Juli 2024 bis Juni 2025 600 CyberRisikoChecks durchführten. Die Unternehmen erfüllten im Schnitt nur knapp 56 Prozent der geprüften Anforderungen22.
Eine Studie des TÜV-Verbands, die das BSI nennt, zeigt die Selbstwahrnehmung. 91 Prozent der kleinen und 90 Prozent der mittleren Unternehmen bewerten ihre Cybersicherheit mit „sehr gut“ oder „eher gut“22.
Das BSI schreibt dazu, Unternehmen hielten sich fälschlicherweise für ausreichend gut geschützt. Für Unternehmen ohne eigene IT-Abteilung nennt es den CyberRisikoCheck den geeigneten Einstieg in die Umsetzung der NIS-2-Richtlinie22.
Das passt zu seiner Aussage auf der Lieferkettenseite, nach der der Check ein Einstieg ist und allein nicht ausreicht3.
Der CyberRisikoCheck zeigt dir in einem Interview von ein bis zwei Stunden, wo du stehst. Eine Zertifizierung ist er nach dem BSI nicht, und für NIS2 reicht er allein nicht aus.
Wann lohnt sich ein Zertifikat wie VdS 10000, ISO 27001 oder TISAX?
Wenn dein Kunde einen bestimmten Nachweis nennt
Dann gilt, was er schreibt. Nennt er TISAX, kommst du an TISAX nicht vorbei. Das Verfahren beginnt mit einer Selbstbewertung nach dem ISA-Katalog und endet in einem externen Audit11.
Nennt er ISO 27001, frag nach, ob eine Zertifizierung nötig ist oder ob eine Selbstauskunft genügt. Wie viel ihm ein ISO-Zertifikat wert ist, entscheidet nach dem BSI jede Einrichtung selbst4.
Wenn dein Kunde keinen Nachweis nennt
Dann ist der CyberRisikoCheck der niedrigste Einstieg, wenn du weniger als 50 Beschäftigte hast. VdS 10000 ist der Mittelweg. VdS schreibt, die Richtlinien seien eine reine Teilmenge der Anforderungen der ISO 27001 und böten etwa 80 % des Schutzniveaus bei etwa 20 % des Aufwands12.
Das ist eine Angabe des Herausgebers und keine unabhängige Messung. Für Betreiber kritischer Infrastrukturen (KRITIS) empfiehlt VdS eine Zertifizierung nach ISO 27001 als Endziel12.
Wenn dein Kunde ein Zertifikat fordert, das du nicht hast
Dann entscheidet der Aufwand. Beim BSI heißt es, die Zertifizierung belege in besonderer Weise das Bemühen um Informationssicherheit und beruhe auf den Anforderungen der ISO 27001 sowie der nachgewiesenen Umsetzung des IT-Grundschutzes6.
Ein solches Projekt übergibst du einem IT-Dienstleister oder Berater. Wie lange es dauert, nennen die Quellen nicht, deshalb nennen wir keine Zeit.
Für welche Firmen ISO 27001 und IT-Grundschutz gedacht sind
Das BSI schreibt im Lagebericht, das IT-Grundschutz-Kompendium und die Norm ISO 27001 eigneten sich eher für Unternehmen mit eigenständigem IT-Betrieb. Das treffe auf den überwiegenden Teil der Unternehmen mit weniger als 50 Beschäftigten nicht zu.
Wer bereits ein Informationssicherheits-Managementsystem nach ISO 27001 oder IT-Grundschutz umgesetzt hat, also ein festes System aus Regeln und Abläufen für die Sicherheit, ist laut BSI für NIS-2 schon heute gut aufgestellt22.
Gegen blinden Aktionismus spricht der Satz des BSI, nach dem eine Zertifizierung allein nicht sämtliche Anforderungen des BSIG erfüllt4. Ein Zertifikat ist nützlich und deckt trotzdem nur einen Teil ab.
Mehr zur Rolle von Zugängen und Passwörtern, die in fast jedem Fragebogen auftauchen, findest du in Passwörter eurer Leute sind im Netz.
Ein Zertifikat lohnt sich, wenn dein Kunde es schriftlich verlangt oder akzeptiert. Lass dir das bestätigen, bevor du ein Projekt beauftragst.
Was belegt ein Sicherheits-Check von außen, und was nicht?
Wir prüfen von außen, was jeder Fremde über deine Firma sehen kann. Dazu gehören der E-Mail-Absender mit SPF, DKIM und DMARC, also den Einträgen, mit denen Empfänger echte Absender erkennen, außerdem die Website, Domain und DNS, Werbe- und Social-Konten mit allen Zugängen, Firmenadressen in bekannten Datenlecks und ähnlich aussehende Domains.
Wir lesen nur, was öffentlich sichtbar ist. Konten schauen wir nur über Ansichten an, die du uns freigibst.
Das ist ein Außen-Check. Er belegt nur den Außenteil. Er ist kein CyberRisikoCheck nach DIN SPEC 27076, kein Zertifikat und keine Bestätigung für NIS2. Der Bericht gilt für den Tag der Prüfung und ersetzt kein Audit.
Wenn ein Kunde ein Zertifikat verlangt, kann dieser Check es nicht liefern. Wenn ein Kunde Auskünfte zur Außenseite braucht, kann er einen Teil der Antworten belegen.
Welche Fragen des Fragebogens ein Außen-Check abdeckt
„Ja“ heißt in der Tabelle, dass ein Außen-Check zu einem Bereich eine Aussage treffen kann. „Teilweise“ heißt, dass er nur den sichtbaren Ausschnitt abdeckt. „Nein“ heißt, dass die Frage die Innenseite betrifft. Die Themen sind dieselben wie in der Tabelle zum Fragebogen oben.
| Thema im Fragebogen | Kann ein Außen-Check dazu etwas belegen? | Was genau |
|---|---|---|
| Schutz eures E-Mail-Absenders vor Fälschung (SPF, DKIM, DMARC) | Ja | Die Einträge sind öffentlich im DNS lesbar. Wir prüfen Vorhandensein, Strenge und Auswertung. |
| Domain und ihre Einstellungen (DNS) | Ja | Inhaber, Sperren, Einträge, ähnlich aussehende Domains |
| Verschlüsselung der Website | Teilweise | Zertifikat und Verbindung der Website. Verschlüsselung im Haus nein. |
| Updates und Schwachstellen der Website | Teilweise | Nur das, was von außen sichtbar ist. Keine Prüfung von Servern und Rechnern. |
| Zugänge und zweiter Faktor bei Werbe- und Social-Konten | Teilweise | Werbe- und Social-Konten, die du freigibst. Interne Systeme nein. |
| Firmenadressen in Datenlecks | Teilweise | Bekannte Leaks. Das sagt nichts über den Umgang mit Passwörtern im Haus. |
| Regeln, Verantwortliche und Prüfung, ob die Maßnahmen wirken | Nein | Interne Dokumente |
| Umgang mit Vorfällen, Weiterarbeiten nach einem Ausfall, Datensicherung | Nein | Prozesse und Tests im Haus |
| Eure eigenen Zulieferer | Nein | Deine eigenen Zulieferer |
| Schulungen | Nein | Das liegt bei IT-Dienstleistern und Schulungsanbietern |
Wo ein Außen-Check beim E-Mail-Schutz an seine Grenze kommt
Google verlangt seit dem 01.02.2024 von Absendern mit mehr als 5.000 Nachrichten täglich an Gmail-Adressen SPF, DKIM und DMARC18. Das ist ein Außenteil, den ein Check von außen belegen kann.
DMARC schützt aber nur deine eigene Domain. Der DMARC-Standard schreibt ausdrücklich, er behandle weder den Missbrauch optisch ähnlicher Domainnamen noch den Missbrauch des Anzeigenamens19. Wir können ähnliche Domains finden, aber DMARC hält sie nicht ab. Mehr dazu im Artikel Jemand verschickt Mails mit eurer Adresse.
Wie du den Bericht im Fragebogen nutzt
Mit dem Bericht kannst du die Fragen zu E-Mail-Absenderschutz, Domain, Verschlüsselung der Website und zu Zugängen auf Werbekonten beantworten. Alle anderen Fragen beantwortest du auf anderem Weg. Ob dein Kunde einen Bericht dieser Art akzeptiert, entscheidet dein Kunde. Frag ihn.
Nach dem Check bieten wir einzeln buchbare Umsetzung je Problem und eine monatlich kündbare Überwachung an. Alles zum Ablauf findest du im Sicherheits-Check von außen.
Ein Außen-Check belegt, was jeder von außen über deine Firma sehen kann. Den CyberRisikoCheck und ein Zertifikat ersetzt er nicht.
Was die Zahlen aus Gesetz, Statistik und Suche zusammen zeigen
Wir haben unsere eigene Messung der Suchanfragen neben Zahlen der Behörden und Verbände gelegt.
| Was die Zahl beschreibt | Zahl |
|---|---|
| Einrichtungen unter Aufsicht des BSI | rund 29.500, bisher etwa 4.5001 |
| Von NIS2 verpflichtete Einrichtungen, zweite Angabe | rund 29.00020 |
| Von NIS2 verpflichtete Einrichtungen, dritte Angabe | rund 30.00023 |
| Anteil der direkt NIS-2-pflichtigen Firmen an der deutschen Wirtschaft, Angabe des BSI | knapp 1 %22 |
| Durchschnittlich erfüllte Anforderungen beim CyberRisikoCheck, 600 Checks von Juli 2024 bis Juni 2025 | knapp 56 %22 |
| Kleine und mittlere Unternehmen, die ihre Cybersicherheit mit „sehr gut“ oder „eher gut“ bewerten, Studie des TÜV-Verbands | 91 % der kleinen, 90 % der mittleren22 |
| Rechtliche Einheiten in Deutschland, Berichtsjahr 2024 | 3.543.865, davon 84.701 mit 50 bis 250 und 18.632 mit 250 und mehr Beschäftigten17 |
| Nachweispflichten und Audits unter den größten NIS2-Herausforderungen (am häufigsten genannt) | 54 % von 100 befragten IT-Sicherheitsfachleuten16 |
| Suchen pro Monat „iso 27001“ | 18.10021 |
| Suchen pro Monat „tisax“ | 4.40021 |
| Suchen pro Monat „nis2 beratung“ | 72021 |
| Suchen pro Monat „din spec 27076“ und „cyberrisikocheck“ | 210 und 14021 |
| Suchen pro Monat „nis2 betroffen“ | 2021 |
| Was Anbieter pro Klick auf ihre Anzeige zu „nis2 beratung“ bieten | 19,29 bis 82,05 €21 |
| Was Anbieter pro Klick auf ihre Anzeige zu „tisax zertifizierung kosten“ bieten | 6,08 bis 80,46 €21 |
| Was Anbieter pro Klick auf ihre Anzeige zu „cyberrisikocheck“ bieten | 2,55 bis 10,40 €21 |
Wie viele Firmen das Gesetz direkt betrifft
Rund 29.500 Einrichtungen stehen unter der Aufsicht des BSI1. Die Deutsche Industrie- und Handelskammer nennt rund 29.00020, beide Angaben sind Schätzungen in derselben Größenordnung.
Von den 3.543.865 rechtlichen Einheiten in Deutschland sind das 0,83 %. Setzt du sie nur ins Verhältnis zu den 103.333 Einheiten mit mindestens 50 Beschäftigten (84.701 plus 18.632), sind es 28,5 %.
Beide Rechnungen sind grob, weil Einrichtungen und rechtliche Einheiten nicht dasselbe sind und weil auch Betriebe unter 50 Beschäftigten unter das Gesetz fallen können. Die Größenordnung stimmt aber. Die weit überwiegende Mehrheit der Firmen ist nicht direkt betroffen117.
Das BSI erwartet nach seinem Lagebericht 2025, dass nur knapp 1 Prozent der deutschen Wirtschaft unter die direkte NIS-2-Regulierung fällt22. Die Transferstelle nennt nach dem Inkrafttreten rund 30.000 Unternehmen23.
Alle Angaben liegen also bei 29.000 bis 30.000 Einrichtungen, und unsere Rechnung mit 0,83 % bestätigt die Größenordnung des BSI.
Wie viele Lieferanten an diesen Einrichtungen hängen
Hier fehlt eine Messung. Ein Rechenbeispiel mit einer Annahme zeigt die Größenordnung. Nimmt jede Einrichtung nur 10 Lieferanten vertraglich in die Pflicht, sind das 295.000 Lieferbeziehungen (29.500 mal 10).
Das ist eine Annahme und keine Zahl aus einer Quelle. Sie zeigt, warum das BSI von einer großen Zahl mittelbar betroffener Unternehmen spricht3.
Wonach Firmen bei Google suchen
Nach „iso 27001“ suchen 18.100 Menschen im Monat, nach „din spec 27076“ und „cyberrisikocheck“ zusammen 350. Das ist rund das 52-Fache (18.100 geteilt durch 350). Nach „nis2 beratung“ suchen 720, nach „nis2 betroffen“ nur 20, also das 36-Fache.
Die Fragen, wie ein Geschäftsführer sie stellt, haben in unserer Messung fast kein Volumen. Die zehn Begriffe in Alltagssprache zu Fragebogen und Nachweis kommen auf 0 Suchen, die fünf NIS2-Begriffe zusammen auf 20 (nur „nis2 betroffen“).
Wir lesen daraus, dass die Frage im Postfach entsteht und kaum bei Google. Wer googelt, hat sich meist schon für einen Weg entschieden (ISO, TISAX, Beratung).
Wir nehmen an, dass hinter „iso 27001“ und „tisax“ überwiegend Fachleute für Compliance, also für die Einhaltung von Regeln, und für IT stehen. Der Geschäftsführer, der gerade einen Fragebogen bekommen hat, sucht dort vermutlich selten.
Was ein Klick auf Anzeigen zu Beratung und Check kostet
Anbieter bieten für „nis2 beratung“ bis zu 82,05 € pro Klick, für „cyberrisikocheck“ bis zu 10,40 €. Das ist das 7,9-Fache (82,05 geteilt durch 10,40).
Wir lesen daraus, dass Beratung und Zertifizierung das hochpreisige Ende des Marktes bilden und der CyberRisikoCheck den niedrigschwelligen Einstieg. Das passt zum Ziel des BSI, einen niedrigschwelligen Einstieg zu schaffen7.
Warum es keinen Nachweis gibt, den alle Kunden akzeptieren
Laut eco nennen 54 % der Befragten Nachweispflichten und Audits als eine der größten Herausforderungen, häufiger als jeden anderen Punkt16. Das BSI schreibt, dass es kein allgemeines Zertifikat gibt4.
Beides zusammen erklärt, warum viele Kunden eigene Fragebögen bauen. Einen Standardnachweis, den alle akzeptieren, gibt es nicht.
Für wen der CyberRisikoCheck gedacht ist und wen das Gesetz trifft
Der CyberRisikoCheck richtet sich an Unternehmen mit weniger als 50 Beschäftigten2. Die Beschäftigtenschwelle in § 28 BSIG liegt bei 509.
Der Check ist also für Firmen gedacht, die typischerweise nicht direkt unter NIS2 fallen, aber Kunden haben, die es tun. Wer wegen des Umsatzes direkt betroffen ist, fällt trotz weniger Beschäftigter unter das Gesetz, und dann reicht der Check nicht.
Wie Firmen ihre Sicherheit einschätzen und wie sie im Check abschneiden
Nach einer Studie des TÜV-Verbands, die das BSI im Lagebericht nennt, bewerten 91 Prozent der kleinen und 90 Prozent der mittleren Unternehmen ihre Cybersicherheit mit „sehr gut“ oder „eher gut“. Beim CyberRisikoCheck erfüllten die Unternehmen im Schnitt nur knapp 56 Prozent der geprüften Anforderungen22.
Beide Zahlen messen Verschiedenes. Die Studie fragt nach dem Eindruck, der Check misst 27 Anforderungen. Du kannst sie deshalb nicht miteinander verrechnen. Sie zeigen aber eine Lücke zwischen Eindruck und Befund.
Das BSI nennt das eine Fehleinschätzung. Unternehmen hielten sich fälschlicherweise für ausreichend gut geschützt22.
Wir lesen daraus, dass Kunden deshalb belegte Antworten wollen und sich mit einer bloßen Selbstauskunft nicht zufriedengeben. Beide Zahlen haben wir nur beim BSI gefunden, eine zweite Erhebung dazu fehlt.
Direkt fällt nur knapp ein Prozent der deutschen Wirtschaft unter das Gesetz, mittelbar über ihre Kunden aber viele Firmen mehr. Einen einheitlichen Nachweis, den alle akzeptieren, gibt es nicht.
Was kostet ein Sicherheitsnachweis, und wie lange gilt er?
Verlässliche Preise sind selten, weil jedes Projekt anders ausfällt.
- CyberRisikoCheck. Es gibt keine amtliche Preisvorgabe. Als Richtwert nennt ein Anbieterportal etwa einen Beratertag. Festpreise von Anbietern beginnen laut diesem Portal bei rund 500 Euro und reichen in den niedrigen vierstelligen Bereich15. Cybairbag ist selbst Anbieter, und eine zweite Quelle für die Preise haben wir nicht.
- VdS 10000. VdS nennt keine Preise auf den geprüften Seiten und verweist auf ein individuelles Angebot. Als Größenordnung nennt VdS etwa 20 % des Aufwands von ISO 2700112.
- ISO 27001. Die geprüften Quellen nennen keine Preise. Der Aufwand hängt vom Geltungsbereich ab, den du festlegst.
- TISAX. ENX nennt keine Kosten11.
Wie lange ein Nachweis gilt
Ein TISAX-Label gilt drei Jahre11, ein ISO-27001-Zertifikat auf der Basis von IT-Grundschutz ebenfalls drei Jahre mit jährlichem Überwachungsaudit6. Für den CyberRisikoCheck nennen die geprüften Seiten keine Gültigkeitsdauer, denn er ist kein Zertifikat.
Die Klickpreise in der Tabelle oben zeigen, wie viel Anbieter für Aufträge zahlen. Was der Nachweis selbst kostet, sagen sie nicht.
Welche Förderung es für den CyberRisikoCheck gibt
Der Bericht zum CyberRisikoCheck nennt nach dem BSI auch Fördermaßnahmen von Bund, Ländern und Kommunen, die für dein Unternehmen in Frage kommen2. Ob eine davon zu deinem Vorhaben passt, klärst du vor der Beauftragung mit der jeweiligen Förderstelle.
Eine Übersicht über Förderprogramme von EU, Bund und Ländern führt die Transferstelle Cybersicherheit im Mittelstand, Stand 5. Juni 2026. Das Bundesprogramm go-digital ist danach am 31.12.2024 ausgelaufen25.
Der BSI-Lagebericht 2025 nennt eine Bundesförderung von 50 Prozent für den CyberRisikoCheck, ohne das Programm zu benennen22. Die Übersicht der Transferstelle führt kein Bundesprogramm auf, das den Check ausdrücklich fördert.
Die Quellen passen nicht zusammen, und die Förderlage ändert sich. Wir nennen deshalb keinen Fördersatz.
Frag zuerst, welchen Nachweis dein Kunde akzeptiert, und hol erst dann Angebote ein. Ohne diese Antwort vergleichst du Preise für Nachweise, die er vielleicht gar nicht verlangt.
Was kannst du diese Woche tun, bevor der nächste Fragebogen kommt?
Du musst nicht jede Norm kennen. Du brauchst eine Liste, einen Verantwortlichen und eine Mappe.
- Frag deine fünf wichtigsten Kunden, ob sie Nachweise zur Informationssicherheit erwarten und welche sie akzeptieren.
- Prüfe, ob du Auftragsverarbeiter bist. Verarbeitest du Daten im Auftrag, brauchst du Verträge nach Art. 28 DSGVO und einen Stand der Maßnahmen.
- Lass die Betroffenheitsprüfung des BSI durchlaufen, wenn du in einem der Sektoren arbeitest und 50 oder mehr Beschäftigte hast. Der kostenfreie FitNIS2-Navigator der Transferstelle beantwortet dieselbe Frage und zeigt nächste Schritte23.
- Leg eine Nachweismappe an mit Richtlinien, Verträgen, Berichten und Zertifikaten.
- Bestimme eine Person, die Fragebögen entgegennimmt und verteilt.
- Kläre mit deinem IT-Dienstleister, ob ein CyberRisikoCheck sinnvoll ist, wenn du weniger als 50 Beschäftigte hast. Als kostenfreie erste Selbsteinschätzung gibt es außerdem den CYBERsicher Check der Transferstelle26.
- Prüfe die Außenseite. E-Mail-Absender, Website, Domain und Konten sind der Teil, den ein Kunde zuerst von außen prüfen kann. Wie ein Vorfall auf der Website aussieht, beschreiben wir in Website gehackt: Woran du es erkennst und was du jetzt tust.
Punkt 7 übernehmen wir, den Ablauf findest du im Sicherheits-Check von außen. Alle anderen Punkte liegen bei dir, deinem IT-Dienstleister und deinem Datenschutzbeauftragten. Das ist die ehrliche Aufteilung.
Starte mit Punkt 1. Eine Antwort deiner Kunden spart dir mehr Arbeit als jede Norm.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Frag deinen Kunden, worauf er sich stützt, bis wann er die Antworten braucht und welchen Nachweis er akzeptiert | du |
| ☐ | Frag deine fünf wichtigsten Kunden, ob sie Nachweise zur Informationssicherheit erwarten und welche sie akzeptieren | du |
| ☐ | Prüf mit der Betroffenheitsprüfung des BSI oder dem FitNIS2-Navigator der Transferstelle, ob das Gesetz für euch direkt gilt | du |
| ☐ | Prüf, ob ihr Daten im Auftrag eurer Kunden verarbeitet und dafür Verträge zur Auftragsverarbeitung braucht | du |
| ☐ | Gib Fragen zu Technik an deinen IT-Dienstleister, Fragen zur Auftragsverarbeitung an den Datenschutzbeauftragten und Fragen zu Richtlinien und Notfällen an die Geschäftsführung | du |
| ☐ | Beantworte nur, was du belegen kannst, und schreib zu jedem Nein eine Maßnahme, einen Verantwortlichen und einen Termin | du |
| ☐ | Bestimme eine Person, die Fragebögen entgegennimmt und verteilt, und leg fest, wer Antworten freigibt | Geschäftsführung |
| ☐ | Leg eine Nachweismappe mit Richtlinien, Verträgen zur Auftragsverarbeitung, Berichten und Zertifikaten an | du |
| ☐ | Notiere, wann du welche Antwort an wen geschickt hast | du |
| ☐ | Kläre, ob ein CyberRisikoCheck sinnvoll ist, wenn ihr weniger als 50 Beschäftigte habt | du und IT-Dienstleister |
| ☐ | Mach als erste Selbsteinschätzung den kostenfreien CYBERsicher Check der Transferstelle | du |
| ☐ | Lass dir schriftlich bestätigen, welches Zertifikat dein Kunde verlangt oder akzeptiert, bevor du ein Projekt beauftragst | du |
| ☐ | Kläre vor der Beauftragung mit der Förderstelle, ob eine Förderung zu deinem Vorhaben passt | du |
| ☐ | Prüf die Außenseite mit E-Mail-Absender, Website und Domain | wir (Sicherheits-Check) |
FAQ
Bin ich als Lieferant von NIS2 betroffen?
Nicht automatisch. Direkt betroffen bist du nur, wenn du in § 28 BSIG vorkommst, also in einem Sektor der Anlagen 1 oder 2 arbeitest und eine Größe erreichst, zum Beispiel mindestens 50 Mitarbeiter oder über 10 Millionen Euro Umsatz und Bilanzsumme. Das BSI schreibt, dass viele Lieferanten indirekt betroffen sind, weil ihre Kunden Pflichten per Vertrag weitergeben. Das BSI schreibt im Lagebericht 2025 außerdem, dass auch Unternehmen mit weniger als 50 Beschäftigten im Rahmen der Lieferkettensicherheit betroffen sein können22. Die BSI-Betroffenheitsprüfung ist unverbindlich95.
Welche Fragen stehen in einem Lieferanten-Fragebogen zur Informationssicherheit?
Es gibt keinen einheitlichen Fragebogen, aber ein Raster. Die Themen folgen § 30 Abs. 2 BSIG. Dazu zählen Richtlinien und Verantwortliche, Vorfälle, Backup und Wiederherstellung, Updates, Schulung, Verschlüsselung, Zugriffsrechte, Lieferkette und Zwei-Faktor-Anmeldung. Die meisten Fragen betreffen die Innenseite der Firma. Das BSI begrüßt Bemühungen der Wirtschaft um einen einheitlichen Katalog, stellt aber selbst keine Vorlagen bereit. Dein Kunde darf die Antworten später prüfen, deshalb beantwortest du nur, was du belegen kannst94.
Was ist der Unterschied zwischen CyberRisikoCheck und ISO 27001?
Der CyberRisikoCheck ist ein Interview von ein bis zwei Stunden mit 27 Anforderungen für Unternehmen mit weniger als 50 Beschäftigten, geführt von einem geschulten IT-Dienstleister, und nach dem BSI keine Zertifizierung. Du bekommst einen Bericht mit Punktzahl und Handlungsempfehlungen. ISO 27001 beschreibt dagegen ein Managementsystem für Informationssicherheit, das eine Zertifizierung ermöglicht. Der CyberRisikoCheck ist ein Einstieg, ISO 27001 ein größeres Projekt. VdS 10000, eine Teilmenge davon, kommt laut VdS mit etwa 20 % des Aufwands aus2812. Das BSI hält ISO 27001 eher für Unternehmen mit eigenständigem IT-Betrieb geeignet22.
Ersetzt ein Sicherheits-Check von außen den CyberRisikoCheck?
Nein. Ein Außen-Check misst, was öffentlich sichtbar ist, zum Beispiel E-Mail-Absender, Website, Domain und Konten. Der CyberRisikoCheck befragt dich dagegen zu Richtlinien, Rechten, Backups und Schulungen im Haus, also zur Innenseite. Ein Außen-Check ist weder ein DIN-Check noch eine NIS-2-Bestätigung, und er ist keine Zertifizierung. Er kann einzelne Fragen zur Außenseite belegen, mehr nicht. Ob dein Kunde einen solchen Bericht akzeptiert, entscheidet dein Kunde, deshalb frag ihn vorher4.
Was bedeutet TISAX?
TISAX steht für ein einheitliches Prüfverfahren zur Informationssicherheit in der Automobilbranche. Die ENX Association verwaltet es, den Katalog veröffentlicht der Verband der Automobilindustrie (VDA). Im Ablauf bewertest du dich zuerst selbst nach dem ISA-Katalog, dann prüft ein unabhängiger Audit-Anbieter. Das Ergebnis ist ein Label, das drei Jahre gilt und das du über das ENX-Portal mit ausgewählten Partnern teilst. Die Ergebnisse sind nicht öffentlich. Ob dein Kunde TISAX verlangt, steht in seinem Vertrag. Bei ENX findest du dazu keine Angabe11.
Was sind die drei Grundsätze der Informationssicherheit?
Die drei Schutzziele heißen Vertraulichkeit, Integrität und Verfügbarkeit. § 30 Abs. 1 BSIG nennt sie, wenn er verlangt, Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme zu vermeiden. Vertraulichkeit schützt Daten vor Unbefugten, Integrität vor unbemerkter Veränderung, und Verfügbarkeit stellt sicher, dass Systeme laufen, wenn du sie brauchst. Fragebögen fragen im Kern, wie du diese drei Ziele für deine Firma und für die Daten deines Kunden schützt9.
Quellen
- BSI: „Cybersicherheitsrecht: NIS-2-Umsetzungsgesetz ab morgen in Kraft, Pressemitteilung vom 05.12.2025“ (2025), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251205_NIS-2-Umsetzungsgesetz_in_Kraft.html, Abruf 31.10.2026
- BSI: „CyberRisikoCheck nach DIN SPEC 27076“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/KMU/CyberRisikoCheck/CyberRisikoCheck_node.html, Abruf 31.10.2026
- BSI: „#nis2know Sichere Lieferkette“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Lieferkette/NIS-2-Lieferkette_node.html, Abruf 31.10.2026
- BSI: „Allgemeine FAQ zu NIS-2“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-FAQ/NIS-2-FAQ-allgemein/FAQ-zu-NIS-2.html, Abruf 31.10.2026
- BSI: „NIS-2-Betroffenheitsprüfung“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/BSI-Portal/NIS-2-Betroffenheitspruefung/nis-2-betroffenheitspruefung_node.html, Abruf 31.10.2026
Alle 27 Quellen anzeigen
- BSI: „Zertifizierung nach ISO 27001 auf der Basis von IT-Grundschutz, Lerneinheit 9.5“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/Zertifizierte-Informationssicherheit/IT-Grundschutzschulung/Online-Kurs-IT-Grundschutz/Lektion_9_Aufrechterhaltung/Lektion_9_05/Lektion_9_05_node.html, Abruf 31.10.2026
- BSI: „1.000. IT-Dienstleister für den CyberRisikoCheck qualifiziert, Pressemitteilung vom 06.06.2025“ (2025), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/250606_1000_IT-Dienstleister_CyberRisikoCheck.html, Abruf 31.10.2026
- BSI: „ISMS.1 Sicherheitsmanagement, IT-Grundschutz-Kompendium, Stand Februar 2021“ (2021), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2022/01_ISMS_Sicherheitsmanagement/ISMS_1_Sicherheitsmanagement_Edition_2022.pdf?__blob=publicationFile&v=3, Abruf 31.10.2026
- BSIG: „Gesetz über das Bundesamt für Sicherheit in der Informationstechnik und über die Sicherheit in der Informationstechnik von Einrichtungen, §§ 28, 30, 38 und 65 sowie Anlagen 1 und 2“ (2025), https://www.gesetze-im-internet.de/bsig_2025/__28.html, https://www.gesetze-im-internet.de/bsig_2025/__30.html, https://www.gesetze-im-internet.de/bsig_2025/__38.html, https://www.gesetze-im-internet.de/bsig_2025/__65.html, https://www.gesetze-im-internet.de/bsig_2025/anlage_1.html und https://www.gesetze-im-internet.de/bsig_2025/anlage_2.html, Abruf 31.10.2026
- Europäische Union: „Verordnung (EU) 2016/679, Datenschutz-Grundverordnung, Artikel 28 und 32“ (2016), https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32016R0679, Abruf 31.10.2026
- ENX: „TISAX“ (o. J., Abruf 2026), https://enx.com/en-US/TISAX/, Abruf 31.10.2026
- VdS: „VdS 10000, Informationssicherheit für KMU“ und „Faktencheck VdS 10000“ (o. J., Abruf 2026), https://vds.de/cyber/vds10000 und https://vds.de/kompetenzen/cyber-security/faktencheck-vds-10000, Abruf 31.10.2026
- DIN Media: „DIN SPEC 27076:2023-05, IT-Sicherheitsberatung für Klein- und Kleinstunternehmen“ (2023), https://www.dinmedia.de/de/technische-regel/din-spec-27076/365252629, Abruf 31.10.2026
- e-recht24: „CyberRisikoCheck, Stand 08.04.2026“ (2026), https://www.e-recht24.de/datenschutz/13516-cyberrisikocheck.html, Abruf 31.10.2026
- cybairbag: „Cyber-Risiko-Check nach DIN SPEC 27076, Artikel vom 03.07.2026“ (2026), https://www.cybairbag.de/magazin/cyber-risiko-check-din-spec-27076/, Abruf 31.10.2026
- eco: „Umfrage 2026 der Kompetenzgruppe Sicherheit, berichtet von Security-Insider am 22.10.2026“ (2026), https://www.security-insider.de/eco-umfrage-2026-cybervorfaelle-nis2-notfallplaene-a-52cebb7dd422c4af5899b8014cdf6e65/, Abruf 31.10.2026
- Statistisches Bundesamt: „Rechtliche Einheiten und abhängig Beschäftigte nach Beschäftigtengrößenklassen und Wirtschaftsabschnitten im Berichtsjahr 2024, Stand 1. Dezember 2025“ (2025), https://www.destatis.de/DE/Themen/Branchen-Unternehmen/Unternehmen/Unternehmensregister/Tabellen/unternehmen-beschaeftigtengroessenklassen-wz08.html, Abruf 31.10.2026
- Google: „Anforderungen an Absender, Google Workspace-Administratorhilfe“ (o. J., Abruf 2026), https://support.google.com/a/answer/81126, Abruf 31.10.2026
- IETF: „RFC 9989, Domain-Based Message Authentication, Reporting, and Conformance (DMARC), Abschnitt 2.2“ (2026), https://www.rfc-editor.org/rfc/rfc9989, Abruf 31.10.2026
- DIHK: „NIS-2: So unterstützt das BSI betroffene Unternehmen“ (o. J., Abruf 2026), https://www.dihk.de/de/themenfelder/innovation/nis-2-so-unterstuetzt-das-bsi-betroffene-unternehmen-158530, Abruf 31.10.2026
- Vogler Marketing: „Auswertung Google Keyword Planner, Land DE, 12-Monats-Mittel“ (2026), eigene Messung, nicht öffentlich, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025 (Lagebericht), Kapitel IT-Sicherheit auch für KMU, Gefährdungslage der kleinen und mittleren Unternehmen sowie Zusammenfassung und Bewertung“ (2025), https://medien.bsi.bund.de/lagebericht/de/it-sicherheit-fuer-kmus/, https://medien.bsi.bund.de/lagebericht/de/gefaehrdungslage-der-kleinen-und-mittleren-unternehmen/ und https://medien.bsi.bund.de/lagebericht/de/zusammenfassung-und-bewertung/, Abruf 31.10.2026
- Transferstelle Cybersicherheit im Mittelstand: „NIS2: Was jetzt wichtig ist, aktualisiert am 08.12.2025“ (2025), https://transferstelle-cybersicherheit.de/nis2-was-jetzt-wichtig-ist/, Abruf 31.10.2026
- Transferstelle Cybersicherheit im Mittelstand: „Lieferkettensicherheit: So schützen Sie sich vor Supply Chain Attacken, aktualisiert am 18.02.2026“ (2026), https://transferstelle-cybersicherheit.de/lieferkettensicherheit-so-schuetzen-sie-sich/, Abruf 31.10.2026
- Transferstelle Cybersicherheit im Mittelstand: „Förderung für IT-Sicherheit: Programme und Kredite im Überblick, aktualisiert am 05.06.2026“ (2026), https://transferstelle-cybersicherheit.de/foerderprogramme/, Abruf 31.10.2026
- Transferstelle Cybersicherheit im Mittelstand: „CYBERsicher Check“ und „Häufig gestellte Fragen zur Transferstelle“ (o. J., Abruf 2026), https://transferstelle-cybersicherheit.de/cybersicher-check/ und https://transferstelle-cybersicherheit.de/faq-haeufig-gestellte-fragen-zur-transferstelle-cybersicherheit-im-mittelstand/, Abruf 31.10.2026
- BSI: „#nis2know: Multi-Faktor-Authentisierung, kontinuierliche Authentifizierung und gesicherte Kommunikation“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-MFA/NIS-2-MFA_node.html, Abruf 31.10.2026