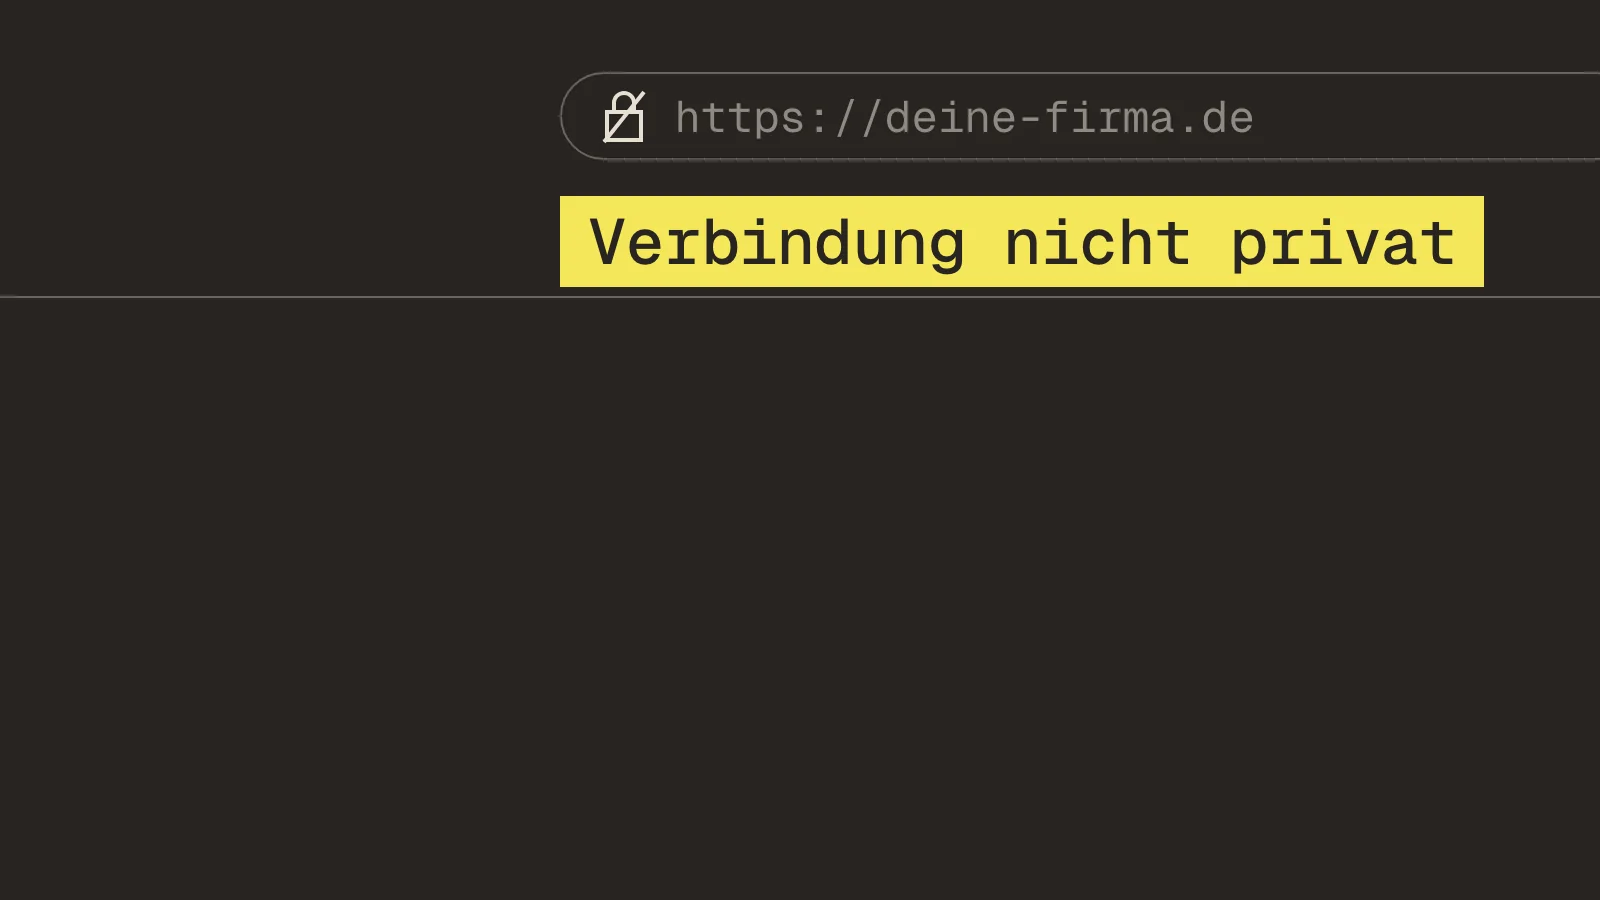
Am Montagmorgen ruft ein Kunde an. Er habe versucht, auf eure Seite zu kommen, und der Browser habe gewarnt: „Ihre Verbindung ist nicht privat.“ Du öffnest die Website und siehst dieselbe Warnung. Seit wann geht das so? Niemand weiß es. Das Zertifikat ist am Freitag abgelaufen, und die Anzeigen liefen das ganze Wochenende weiter.
Hinter so einem Ausfall steckt selten ein Angriff oder ein Datenleck. Meist läuft eine Frist ab, jemand ändert eine Einstellung, oder ein Anbieter ändert etwas, und die Seite fehlt.
Teuer wird der Ausfall, weil niemand hinsieht. Solange keine Überwachung läuft, merkst du ihn erst, wenn ein Kunde anruft oder ein Mitarbeiter es zufällig sieht.
Websites fallen aus vielen Gründen aus. Ein abgelaufenes Zertifikat, also die digitale Bescheinigung für die verschlüsselte Verbindung, schreckt Besucher mit einer Warnseite ab, während die Anzeigen weiter Geld kosten. Mit offenen Annahmen rechnest du die Kosten selbst durch. Eine Überwachung meldet dir den Ausfall nach Minuten statt nach Tagen.
Das Wichtigste in Kürze
- Eine Website fällt aus vielen Gründen aus. Die Domain oder das Zertifikat ist abgelaufen, der Server meldet einen Fehler, eine Firewall sperrt den Zugriff, eine Weiterleitung ist falsch, oder ein Anbieter, den du nicht steuerst, hat Probleme.
- Ist das Zertifikat abgelaufen, sehen Besucher eine Warnung. Browser können sogar jede Fortsetzung blockieren. Zertifikate laufen künftig schneller ab. Seit März 2026 gelten sie höchstens 200 Tage, bis 2029 sinkt die Höchstdauer auf 47 Tage.
- Google Ads lehnt Anzeigen ab, die auf eine nicht funktionierende Seite führen, nennt aber keine Frist für die Prüfung. Bis dahin zahlst du weiter für Klicks auf eine Seite, die nichts liefert.
- Du prüfst Erreichbarkeit und Zertifikat mit zwei Befehlen oder einem Online-Test. Dauerhaft überwacht sie ein Dienst, der alle fünf Minuten nachsieht und zwei Personen alarmiert.
- Frag Hosting-Anbieter und Agentur vor allem, wer das Zertifikat erneuert und wer die Warnung bekommt. Die Frage „Läuft alles?“ hilft dir wenig.
Für wen dieser Artikel ist: Geschäftsführung, Marketing mit Anzeigen bei Google, Meta oder LinkedIn und IT-Verantwortliche in Firmen mit Unternehmenswebsite, Landingpages (eigenen Zielseiten für Anzeigen) und bezahlter Werbung, die Ausfälle früh bemerken wollen.
Woran merkst du, dass deine Website nicht erreichbar ist?
Meistens merkst du es, weil dir jemand Bescheid gibt. Das ist ein Kunde, ein Vertriebsmitarbeiter oder die Person, die gerade eine Anzeige angeklickt hat.
Welche Meldungen du auf der Seite siehst
- Eine Warnseite des Browsers, zum Beispiel „Ihre Verbindung ist nicht privat“. Das Zertifikat ist abgelaufen, falsch ausgestellt oder passt nicht zur Adresse.
- Eine Fehlerseite des Servers mit einem Code im Bereich 500 bis 599. Der Server, also der Rechner, auf dem deine Website liegt, hat eine Anfrage nicht verarbeitet.
- Der Hinweis, dass der Browser die Seite nicht findet, dass die Adresse nicht existiert oder dass der Server nicht antwortet. Dann fehlt oft die Domain, die DNS-Einträge oder der Server selbst. Die Domain ist deine Adresse im Netz, etwa deine-firma.de. Die DNS-Einträge sind ihr Telefonbuch und führen Besucher zum richtigen Server.
Ob nur dein Rechner betroffen ist oder alle
Als Erstes klärst du, ob nur dein Rechner betroffen ist. Öffne die Seite im Mobilfunknetz, mit ausgeschaltetem WLAN, auf deinem Handy. Zeigt sie sich dort normal, liegt das Problem in deinem Netz. Zeigt sie sich auch dort nicht, ist sie für alle ausgefallen.
Die Hilfe von Google für Chrome nennt als eine Ursache von Ladefehlern ausdrücklich „Websiteprobleme: Serverausfall oder Wartung“, neben Geräteeinstellungen, Netzwerk und Browser20.
Teste Ausfälle immer von außen, etwa über das Mobilfunknetz deines Handys. Im Büronetz siehst du nur, ob die Seite für dein Büro erreichbar ist.
Warum ist deine Website nicht erreichbar? Die häufigsten Ursachen
Google beschreibt in der Hilfe zu Anzeigenzielen eine Liste von Fehlern, die der Google-Crawler bei Zielseiten findet. Der Crawler ist ein Programm, das Seiten automatisch abruft. Die Liste zeigt zugleich, wo Websites ausfallen können1.
Dazu kommen das abgelaufene Zertifikat, das Google dort nicht ausdrücklich nennt, und Ausfälle bei Anbietern.
Die Ursachen im Überblick
| Was ausfällt | Was Besucher sehen | Woran du es erkennst |
|---|---|---|
| Die Domain ist abgelaufen oder nicht registriert | „Seite nicht gefunden“, keine Verbindung | Google nennt „Ihre Webdomain ist nicht offiziell registriert oder abgelaufen“1. Siehe auch Die Domain ist weg |
| Die DNS-Einträge zeigen auf die falsche Adresse | Server nicht gefunden | Die Einstellungen führen nicht zur richtigen IP-Adresse des Servers, also zu seiner Nummer im Netz |
| Das Zertifikat ist abgelaufen | Warnseite des Browsers | Der Browser meldet ein Zertifikat, das nach seiner Uhr abgelaufen oder noch nicht gültig ist5 |
| Der Server meldet einen Fehler (Code 500 bis 599) | Fehlerseite | Der Server meldet einen unerwarteten Fehler1 |
| Eine Firewall, also ein Filter für den Datenverkehr, sperrt | Verbindungsfehler | Eine Firewall auf dem Server oder im Netzwerk blockiert den Zugriff1 |
| Eine Weiterleitung ist fehlerhaft | Endlosschleife oder Fehlermeldung | Weiterleitungs-URL zu lang, leer oder ungültig1 |
| Ein Anbieter fällt aus | Fehlerseite des Anbieters | Statusseite des Anbieters (seine öffentliche Seite zu Störungen), Meldungen in den Medien |
| Ein Angreifer überlastet die Seite (DDoS) | Seite lädt nicht oder sehr langsam | Ungewöhnlich viele Anfragen in den Protokollen des Servers |
Wenn ein großer Anbieter ausfällt
Am 18. November 2025 begannen bei Cloudflare um 11:20 UTC (Weltzeit) erhebliche Fehler bei der Auslieferung von Datenverkehr. Cloudflare leitet für viele Firmen den Datenverkehr zu ihren Websites. Besucher sahen eine Fehlerseite statt der Kundenseiten.
Als Auslöser nennt Cloudflare eine Änderung der Berechtigungen in einer Datenbank, eine Cyberattacke war es laut Bericht von Cloudflare nicht. Die Änderung ließ eine Konfigurationsdatei, also eine Datei mit Einstellungen, auf die doppelte Größe anwachsen.
Die Software, die sie las, scheiterte an ihrer Grenze. Der Datenverkehr lief gegen 14:30 UTC weitgehend wieder, die Fehlerquote normalisierte sich um 17:06 UTC14.
Am 19. und 20. Oktober 2025 meldete Amazon Web Services Fehler in der Region Nord-Virginia. Das Ereignis begann am 19. Oktober um 23:48 Uhr Pazifischer Zeit und endete am 20. Oktober um 14:20 Uhr.
Auslöser war laut Bericht von Amazon ein Fehler in der DNS-Verwaltung des Datenbankdienstes DynamoDB. Er ließ die Adresse des Dienstes in der Region ohne gültige DNS-Einträge zurück15.
Wenn jemand bei Google fragt „Warum sind gerade viele Internetseiten nicht erreichbar?“, stehen meist solche Vorfälle dahinter. Deine eigene Website kann dabei in Ordnung sein und trotzdem fehlen.
Wenn ein Angreifer die Seite mit Anfragen überlastet
Bei Diensten, die nicht erreichbar sind, unterscheidet das BSI (Bundesamt für Sicherheit in der Informationstechnik) diese Gründe.
- Der Dienst ist physisch nicht erreichbar.
- Das System ist ungewollt überlastet.
- Ein Täter greift mutwillig an.
Bei der mutwilligen Überlastung, kurz DDoS, schließt der Täter zuvor gekaperte IT-Systeme zu einem Botnetz zusammen, also zu einem Netz ferngesteuerter Rechner, und lässt sie gleichzeitig auf das Ziel los. Die Webseiten sind dann für legitime Nutzer nur mit starken Verzögerungen erreichbar, wenn überhaupt26.
Als Folgen nennt das BSI finanzielle Schäden für Dienstleister und Online-Shops, die nicht erreichbar sind, und Imageschäden24. Mehr dazu steht auf der Seite des BSI zu DDoS-Angriffen.
Wie oft solche Angriffe vorkommen
- Bundeslagebild Cybercrime 2025. Es nennt 36.706 DDoS-Angriffe im Jahr, 25 % mehr als im Vorjahr. Die Zahl stammt von der Deutschen Telekom und zählt Angriffe auf Ziele in ihrem Netz. Alle Angriffe in Deutschland erfasst sie nicht. Die häufigsten Ziele waren (Bundes-)Behörden, öffentliche Verwaltungen, Verkehrsunternehmen und Logistikdienstleister2316.
- Lagebericht des BSI. Das BSI wertet ebenfalls Angriffe im Netz der Telekom aus, das Fachleute das autonome System AS3320 nennen. Der Zeitraum von Juli 2024 bis Juni 2025 war laut BSI der längste mit deutlich erhöhten Angriffszahlen seit Beginn der Aufzeichnungen. Im Februar 2025, zur Bundestagswahl und zur Münchner Sicherheitskonferenz, gab es 52 Prozent mehr Angriffe als im langjährigen Durchschnitt24.
- Zahl von Link11. Das BKA nennt sie aus einer weiteren Quelle. Der IT-Sicherheitsdienstleister Link11 zählte in Europa einen Anstieg von über 75 Prozent gegenüber dem Vorjahr23.
BKA und BSI bestätigen sich nur eingeschränkt, denn beide stützen sich auf das Netz der Telekom. Die Link11-Zahl gilt für Europa und stammt von einem Dienstleister. Alle drei Zahlen zeigen aber in dieselbe Richtung, zu mehr Angriffen. Das ist unsere Einordnung.
Wie schwer die Angriffe wiegen
Bei der Bewertung gehen BSI und BKA leicht auseinander. Das BSI überschreibt den Abschnitt mit „hohe Angriffszahlen bei geringer Schadwirkung“ und begründet das mit überwiegend durchschnittlichen Bandbreiten24. Die Bandbreite ist die Datenmenge, mit der ein Angriff anrollt.
Das BKA schreibt, sinkende Bandbreite und Dauer seien nicht mit einer sinkenden Bedrohung gleichzusetzen. Viele Angriffe mit niedriger Bandbreite entfalten in kürzerer Zeit ihre Wirkung23.
Im Monatsbericht für September 2026 schreibt das BSI, die Wirkung der Angriffe der prorussischen Gruppe NoName057(16) auf deutsche Ziele bleibe niedrig. Doch auch Kommunen und kleine und mittlere Unternehmen könnten auf deren Angriffsliste landen26.
Für eine typische Mittelstandswebsite ist das nicht die erste Ursache, die du prüfst. Eine belastbare Statistik, wie oft deutsche Mittelstandswebsites aus welchem Grund ausfallen, haben wir nicht gefunden.
Prüfe bei einem Ausfall zuerst Domain, Zertifikat, Server und Weiterleitungen. Danach schaust du auf die Statusseiten deiner Anbieter und zuletzt auf einen möglichen Angriff.
Was bedeutet „Ihre Verbindung ist nicht privat“, und was machen Besucher damit?
Die Meldung heißt, dass der Browser nicht sicher sein kann, ob er mit dem richtigen Server spricht. Laut Quelltext von Chrome bedeutet der Fehler CERT_DATE_INVALID, dass der Server ein Zertifikat geschickt hat, das nach der Uhr des Browsers entweder noch nicht gültig oder abgelaufen ist.
Woher die Warnung kommen kann
- Ein Angreifer legt ein altes Zertifikat vor, dessen Schlüssel er besitzt.
- Der Server ist falsch eingerichtet.
- Die Uhr des Besuchers geht falsch5.
Der Browser unterscheidet diese Fälle nicht und warnt immer. Deine Besucher sehen eine rote Seite statt deiner Website. Was sie dann tun, hängt vom Browser und von deiner Konfiguration ab.
Wenn deine Seite HSTS nutzt, kommt niemand weiter
HSTS ist eine Einstellung, mit der eine Website dem Browser dauerhaft mitteilt, dass sie nur verschlüsselt erreichbar ist. Bei solchen Websites bietet der Browser bei einem Zertifikatsfehler keine Möglichkeit, die Warnung zu umgehen6. Die Besucher kommen nicht auf die Seite, auch wenn sie wollten.
Ohne HSTS entscheidet der Besucher
Die Studie „Alice in Warningland“ von Akhawe und Felt wertete 2013 über 25 Millionen Warnungen in Firefox und Chrome aus. Bei Chrome klickten Nutzer bei abgelaufenen Zertifikaten in 57,4 % der Fälle weiter, bei Zertifikaten einer unbekannten Stelle in 81,8 %7.
Über alle SSL-Warnungen, also Warnungen zur verschlüsselten Verbindung, lag die Rate bei Chrome bei 70,2 % und bei Firefox bei 33,0 %7.
Das ist eine einzige Studie, sie ist über zehn Jahre alt, und die Browser haben ihre Warnungen seitdem umgestaltet. Sie belegt keine heutigen Werte. Sie zeigt nur, dass ein relevanter Teil der Besucher abbricht.
Wie stark die Gestaltung der Warnung wirkt
Eine Folgestudie von Google-Forschern zeigt, wie stark die Gestaltung der Warnung wirkt. Nach der Umgestaltung der Chrome-Warnung in Version 37 stieg der Anteil der Nutzer, die der Warnung folgten, von 37 % auf 62 %22. Umgekehrt klickten danach nur noch rund 38 % weiter.
Die Zahl gilt für alle Zertifikatswarnungen zusammen und nicht nur für abgelaufene Zertifikate. Auch sie ist über zehn Jahre alt. Neuere veröffentlichte Messungen haben wir nicht gefunden.
Mit welchen Werten wir rechnen
Für die Rechnung weiter unten nutzen wir deshalb zwei Grenzfälle und einen Zwischenwert.
- Alle Besucher brechen ab (HSTS).
- Rund 38 % klicken weiter (Chrome nach 2015).
- 57,4 % klicken weiter (Chrome 2013).
Eine Warnseite ist für Besucher kein kleiner Schönheitsfehler. Sie liest sich wie ein Hinweis auf einen Betrug, und manche Browser lassen kein Weiterklicken zu.
Warum laufen Zertifikate ab, obwohl die Erneuerung automatisch laufen soll?
Ein Zertifikat ist die digitale Bescheinigung, dass eine Website zu ihrer Adresse gehört. Es hat ein Ablaufdatum. Den Austausch erledigt heute meist ein automatisches Verfahren.
Das Verfahren fällt aus, wenn niemand es pflegt. Die Erneuerung scheitert, ein Cron-Job läuft nicht mehr, jemand hat die Domain umgezogen, oder der Anbieter hat eine Einstellung geändert. Ein Cron-Job ist ein Auftrag, den der Server nach festem Zeitplan selbst startet.
Let’s Encrypt verschickt keine Warnmails mehr
Let’s Encrypt ist eine weit verbreitete kostenlose Zertifizierungsstelle, also eine Stelle, die Zertifikate ausstellt. Sie hat die Ablauf-Mails am 4. Juni 2025 eingestellt.
Als Gründe nennt Let’s Encrypt, dass immer mehr Nutzer eine zuverlässige Automatisierung haben, dass die Mails zehntausende Dollar im Jahr kosten und dass die Dienstleistung Let’s Encrypt zwingt, Millionen Adressen zu speichern.
Als Ersatz empfiehlt Let’s Encrypt eine Überwachung durch Dritte, zum Beispiel Red Sift Certificates Lite, das bis zu 250 Zertifikate kostenlos überwacht8.
Zertifikate gelten immer kürzer
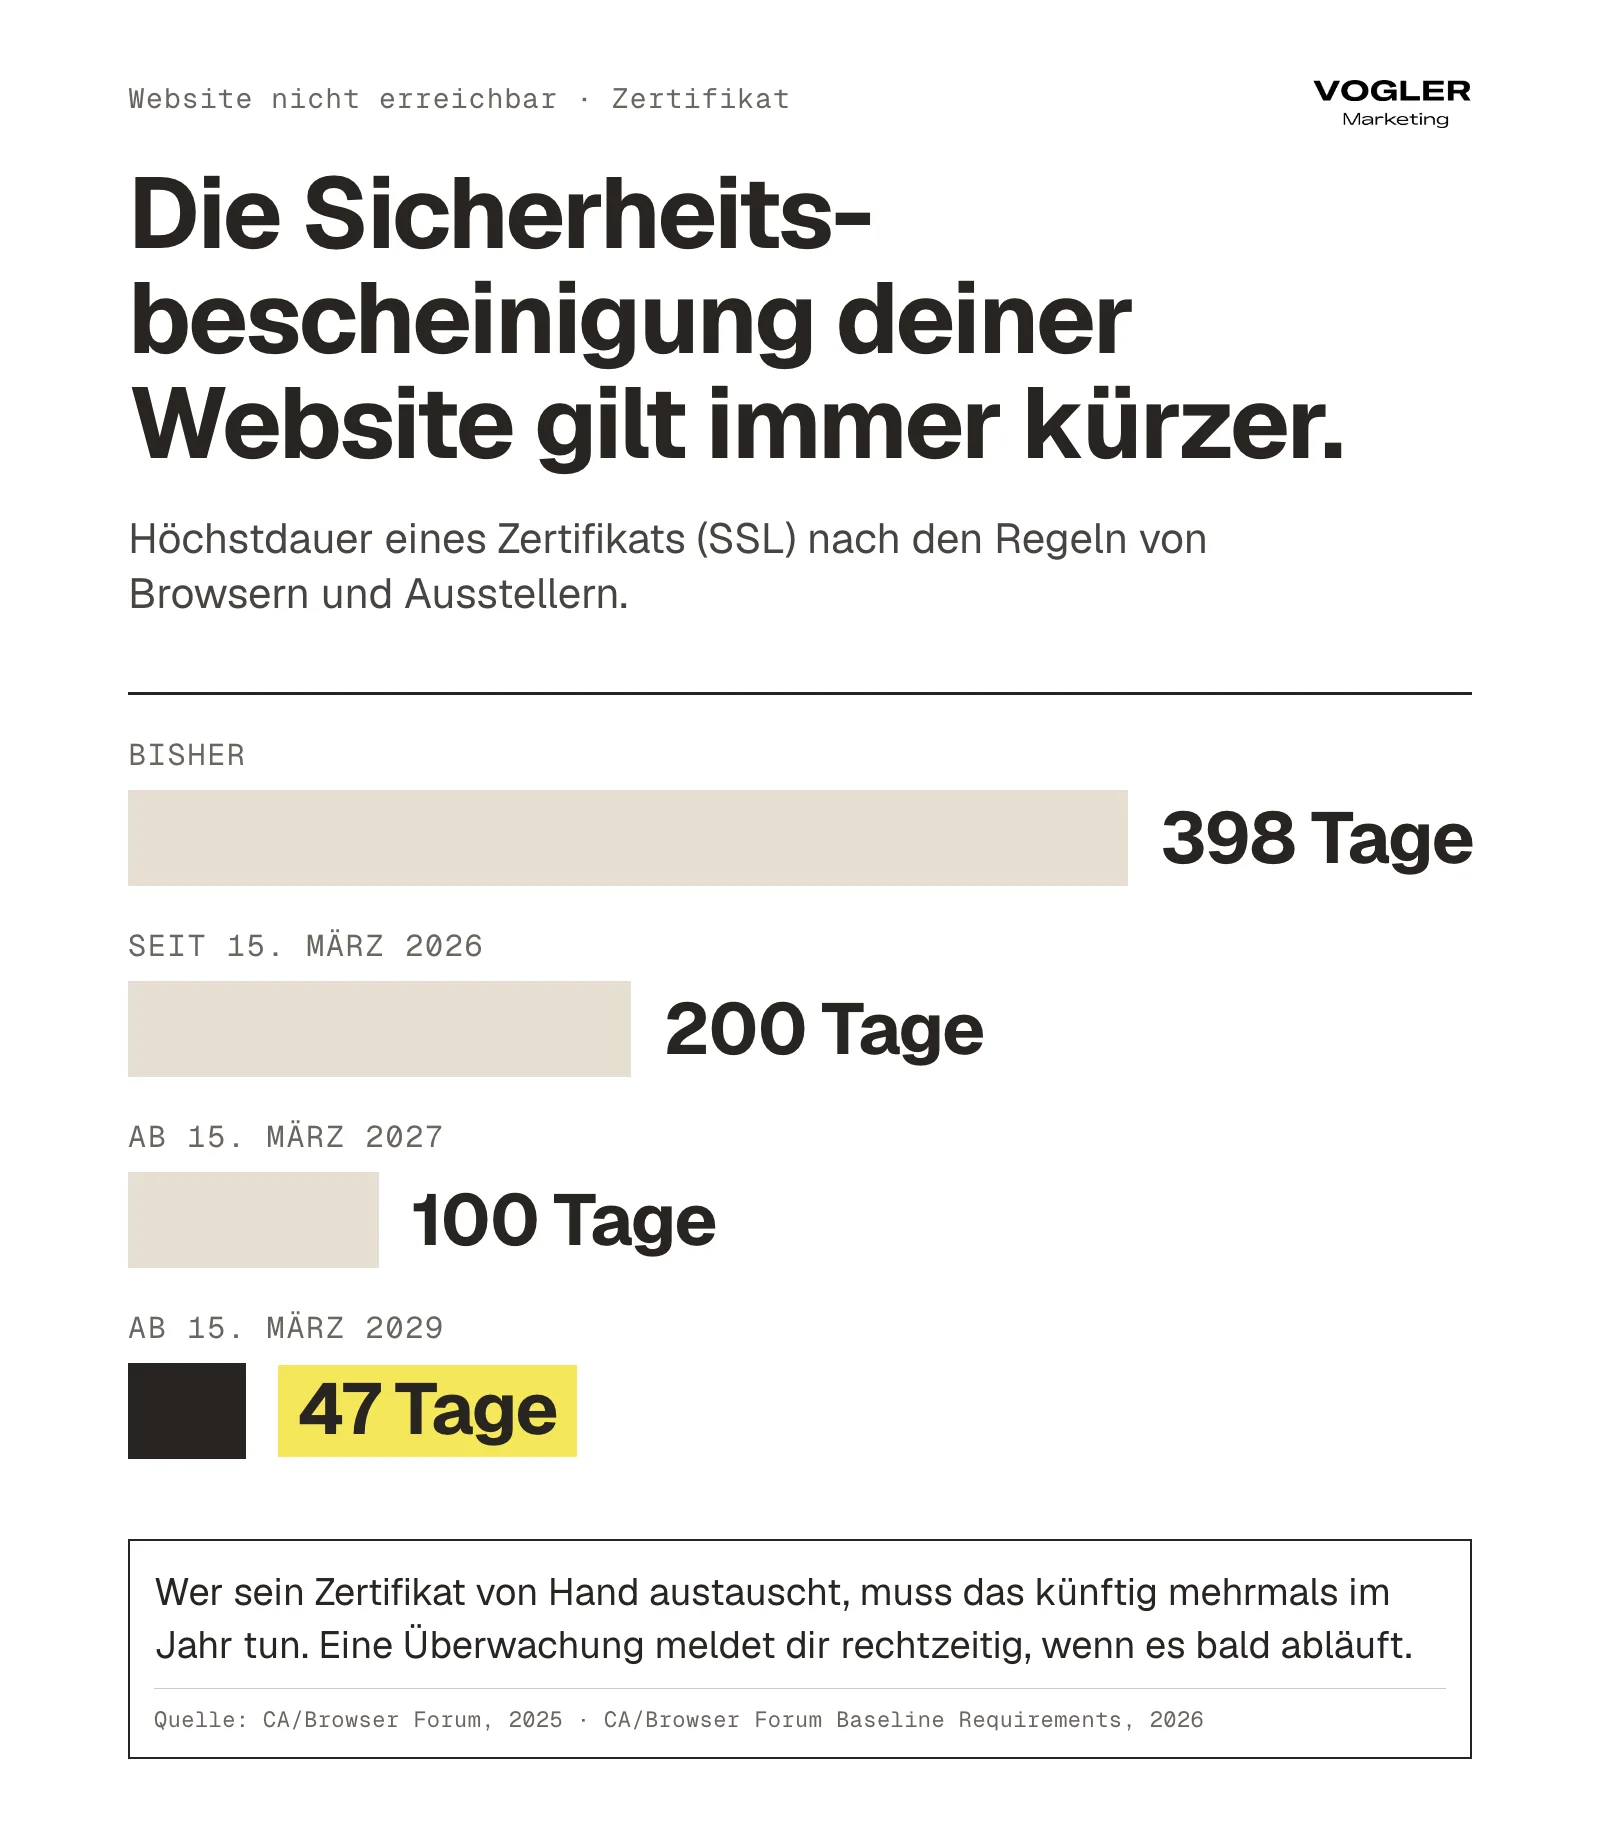
Das CA/Browser Forum, in dem Zertifizierungsstellen und Browser-Hersteller die Regeln festlegen, hat in der Abstimmung Ballot SC-081v3 einen Fahrplan beschlossen. Die Höchstdauer sinkt schrittweise von 398 auf 47 Tage10.
Die geltenden Grundregeln des Forums (Baseline Requirements) nennen diese Stufen11.
- Höchstens 200 Tage seit dem 15. März 2026.
- 100 Tage ab dem 15. März 2027.
- 47 Tage ab dem 15. März 2029.
Let’s Encrypt plant dazu, ab dem 10. Februar 2027 mit der Standard-Variante 64-Tage-Zertifikate auszustellen. Bis 2028 sinkt die Laufzeit auf 45 Tage. Ein fest eingestelltes Erneuerungsintervall von 60 Tagen reicht dann nicht mehr9. DigiCert, ein Anbieter von Zertifikaten, nennt dieselbe Entwicklung. Bis 2029 erzwingen die großen Browser 47-Tage-Zertifikate12.
Die Erneuerung läuft öfter und kann öfter scheitern
Wer heute einmal im Jahr ein Zertifikat kauft und einträgt, muss das künftig mehrmals im Jahr tun oder die Automatisierung dauerhaft pflegen.
Wie oft Zertifikate Ausfälle auslösen
Zwei Umfragen von Anbietern solcher Verwaltungssoftware zeigen, wie oft Ausfälle durch Zertifikate vorkommen.
- DigiCert berichtet im Juli 2025, dass 45 % der befragten Unternehmen im letzten Jahr einen Ausfall durch Zertifikatsprobleme hatten. 37,5 % führten Ausfälle ausdrücklich auf abgelaufene Zertifikate zurück. Mehr als die Hälfte erlebte Ausfälle von 5 bis 24 Stunden, 15,4 % von mindestens 25 Stunden12.
- CyberArk meldet 72 % mit mindestens einem Ausfall im letzten Jahr13.
Beide Umfragen kommen von Anbietern, die Zertifikatsverwaltung verkaufen, und erfassen Großunternehmen mit tausenden Zertifikaten. Du kannst sie nicht auf den Mittelstand übertragen. Sie widersprechen sich auch in der Höhe, 45 % gegen 72 %, weil sie unterschiedliche Gruppen befragt und unterschiedliche Fragen gestellt haben.
Zertifikate laufen immer schneller ab, und die Warnmail von Let’s Encrypt gibt es nicht mehr. Deshalb braucht die Erneuerung eine Person, die sie überwacht.
Was passiert mit deinen Anzeigen, wenn die Zielseite nicht erreichbar ist?
Hier entsteht der Schaden, der über das Wegbleiben von Besuchern hinausgeht. Anzeigen bei Google, Meta und LinkedIn führen auf eine Zielseite. Fällt sie aus, bezahlst du weiter für Reichweite und Klicks, und kein Besucher wird zur Anfrage.
Was Google Ads bei einer toten Zielseite berechnet
Bei klickbasierten Geboten zahlst du für jeden Klick, auch wenn die Seite danach nicht lädt. Das maximale CPC-Gebot ist der Höchstbetrag, den du für einen Klick auf deine Anzeige zu zahlen bereit bist2. CPC steht für Kosten pro Klick.
Außerdem lässt Google laut Hilfe täglich mehr Klicks zu, als dein durchschnittliches Tagesbudget vorsieht, weil nicht jeder Tag gleich viele Zugriffe bringt. Google nennt das Mehrauslieferung3. An einzelnen Tagen kann der Verbrauch also über dem Tagesbudget liegen.
Wann Google die Anzeige ablehnt
Laut der Google-Richtlinie zu Anzeigenzielen müssen Anzeigenziele mit gängigen Browsern und Geräten funktionieren. Liefert ein Ziel für den Google-Crawler AdsBot einen Fehlercode wie 403, 404 oder 500, lehnt Google die Anzeige wegen der Richtlinie „Nicht funktionierendes Ziel“ ab1.
Als Ursache für DNS-Fehler nennt die Tabelle dort auch eine abgelaufene Domain.
Was Google zur Frist nicht sagt
- Ein abgelaufenes Zertifikat nennt die Tabelle nicht als eigenen Grund. Welche Wirkung es auf die Prüfung hat, steht dort nicht.
- Eine Frist, nach der Google den Fehler findet, nennt die Seite nicht. Du weißt also nicht, ob Google die Anzeige nach Minuten oder nach Stunden ablehnt.
Die Richtlinie von Meta zu Zielseiten haben wir nicht abrufen können und zitieren sie deshalb nicht. Prüfe sie selbst im Werberichtlinien-Bereich von Meta, bevor du dich auf sie verlässt.
Was die Google-Suche bei einem Ausfall tut
Auch die Google-Suche reagiert. Bei Serverfehlern mit einem Code von 500 bis 599 bremsen die Crawler von Google das Crawling, also den automatischen Abruf deiner Seiten. Bereits indexierte Adressen, also Seiten im Verzeichnis der Suchergebnisse, behält Google vorerst im Index, entfernt sie aber schließlich.
Gibt eine Adresse dauerhaft einen Serverfehler zurück, entfernt Google sie laut Google Search Central aus dem Index4. Wie viele Tage „schließlich“ sind, nennt die Seite nicht.
Wir schließen daraus, dass ein kurzer Ausfall die Seite vorerst im Index lässt und ein langer sie gefährdet. Wo die Grenze liegt, sagt Google nicht.
Anzeigen, die auf eine tote Seite führen, kosten dich Geld und Vertrauen. Die Frist, bis Google die Anzeige ablehnt, kennst du nicht. Deshalb überwachst du die Zielseite selbst.
Was kostet ein Ausfall? Ein Rechenbeispiel mit offenen Annahmen
Eine belastbare Zahl für deine Firma kennt nur dein eigenes Konto. Die folgende Rechnung zeigt dir den Weg. Alle Werte sind Annahmen, die du durch deine ersetzt.
Die Annahmen, frei gewählt und nicht gemessen
- A1. Google-Ads-Tagesbudget 60 Euro bei 2,50 Euro Klickpreis. Das ergibt 24 Klicks pro Tag, also einen Klick pro Stunde.
- A2. 4 % der Klicks führen auf der funktionierenden Seite zu einer Anfrage. Das sind 0,96 Anfragen pro Tag.
- A3. Eine Anfrage hat für deine Firma einen Wert von 300 Euro (ungefährer Deckungsbeitrag nach Abschluss).
- A4. Die Anzeigen laufen während des gesamten Ausfalls weiter. Das ist der ungünstige Fall.
- A5. Ohne Website entsteht keine Anfrage. Anrufe und Mails bleiben außer Betracht.
- A6. Wer trotz Browserwarnung weiterklickt, fragt genauso oft an wie ein Besucher ohne Warnung.
So rechnest du
- Klicks auf die tote Seite = Ausfall in Stunden × 1.
- Ausgabe ins Leere = Klicks × 2,50 Euro.
- Entgangene Anfragen = Klicks × 4 %.
- Entgangener Wert = Anfragen × 300 Euro.
Was ein Ausfall je nach Dauer kostet
| Dauer des Ausfalls | Klicks auf die tote Seite | Werbeausgaben ins Leere | Entgangene Anfragen | Entgangener Wert |
|---|---|---|---|---|
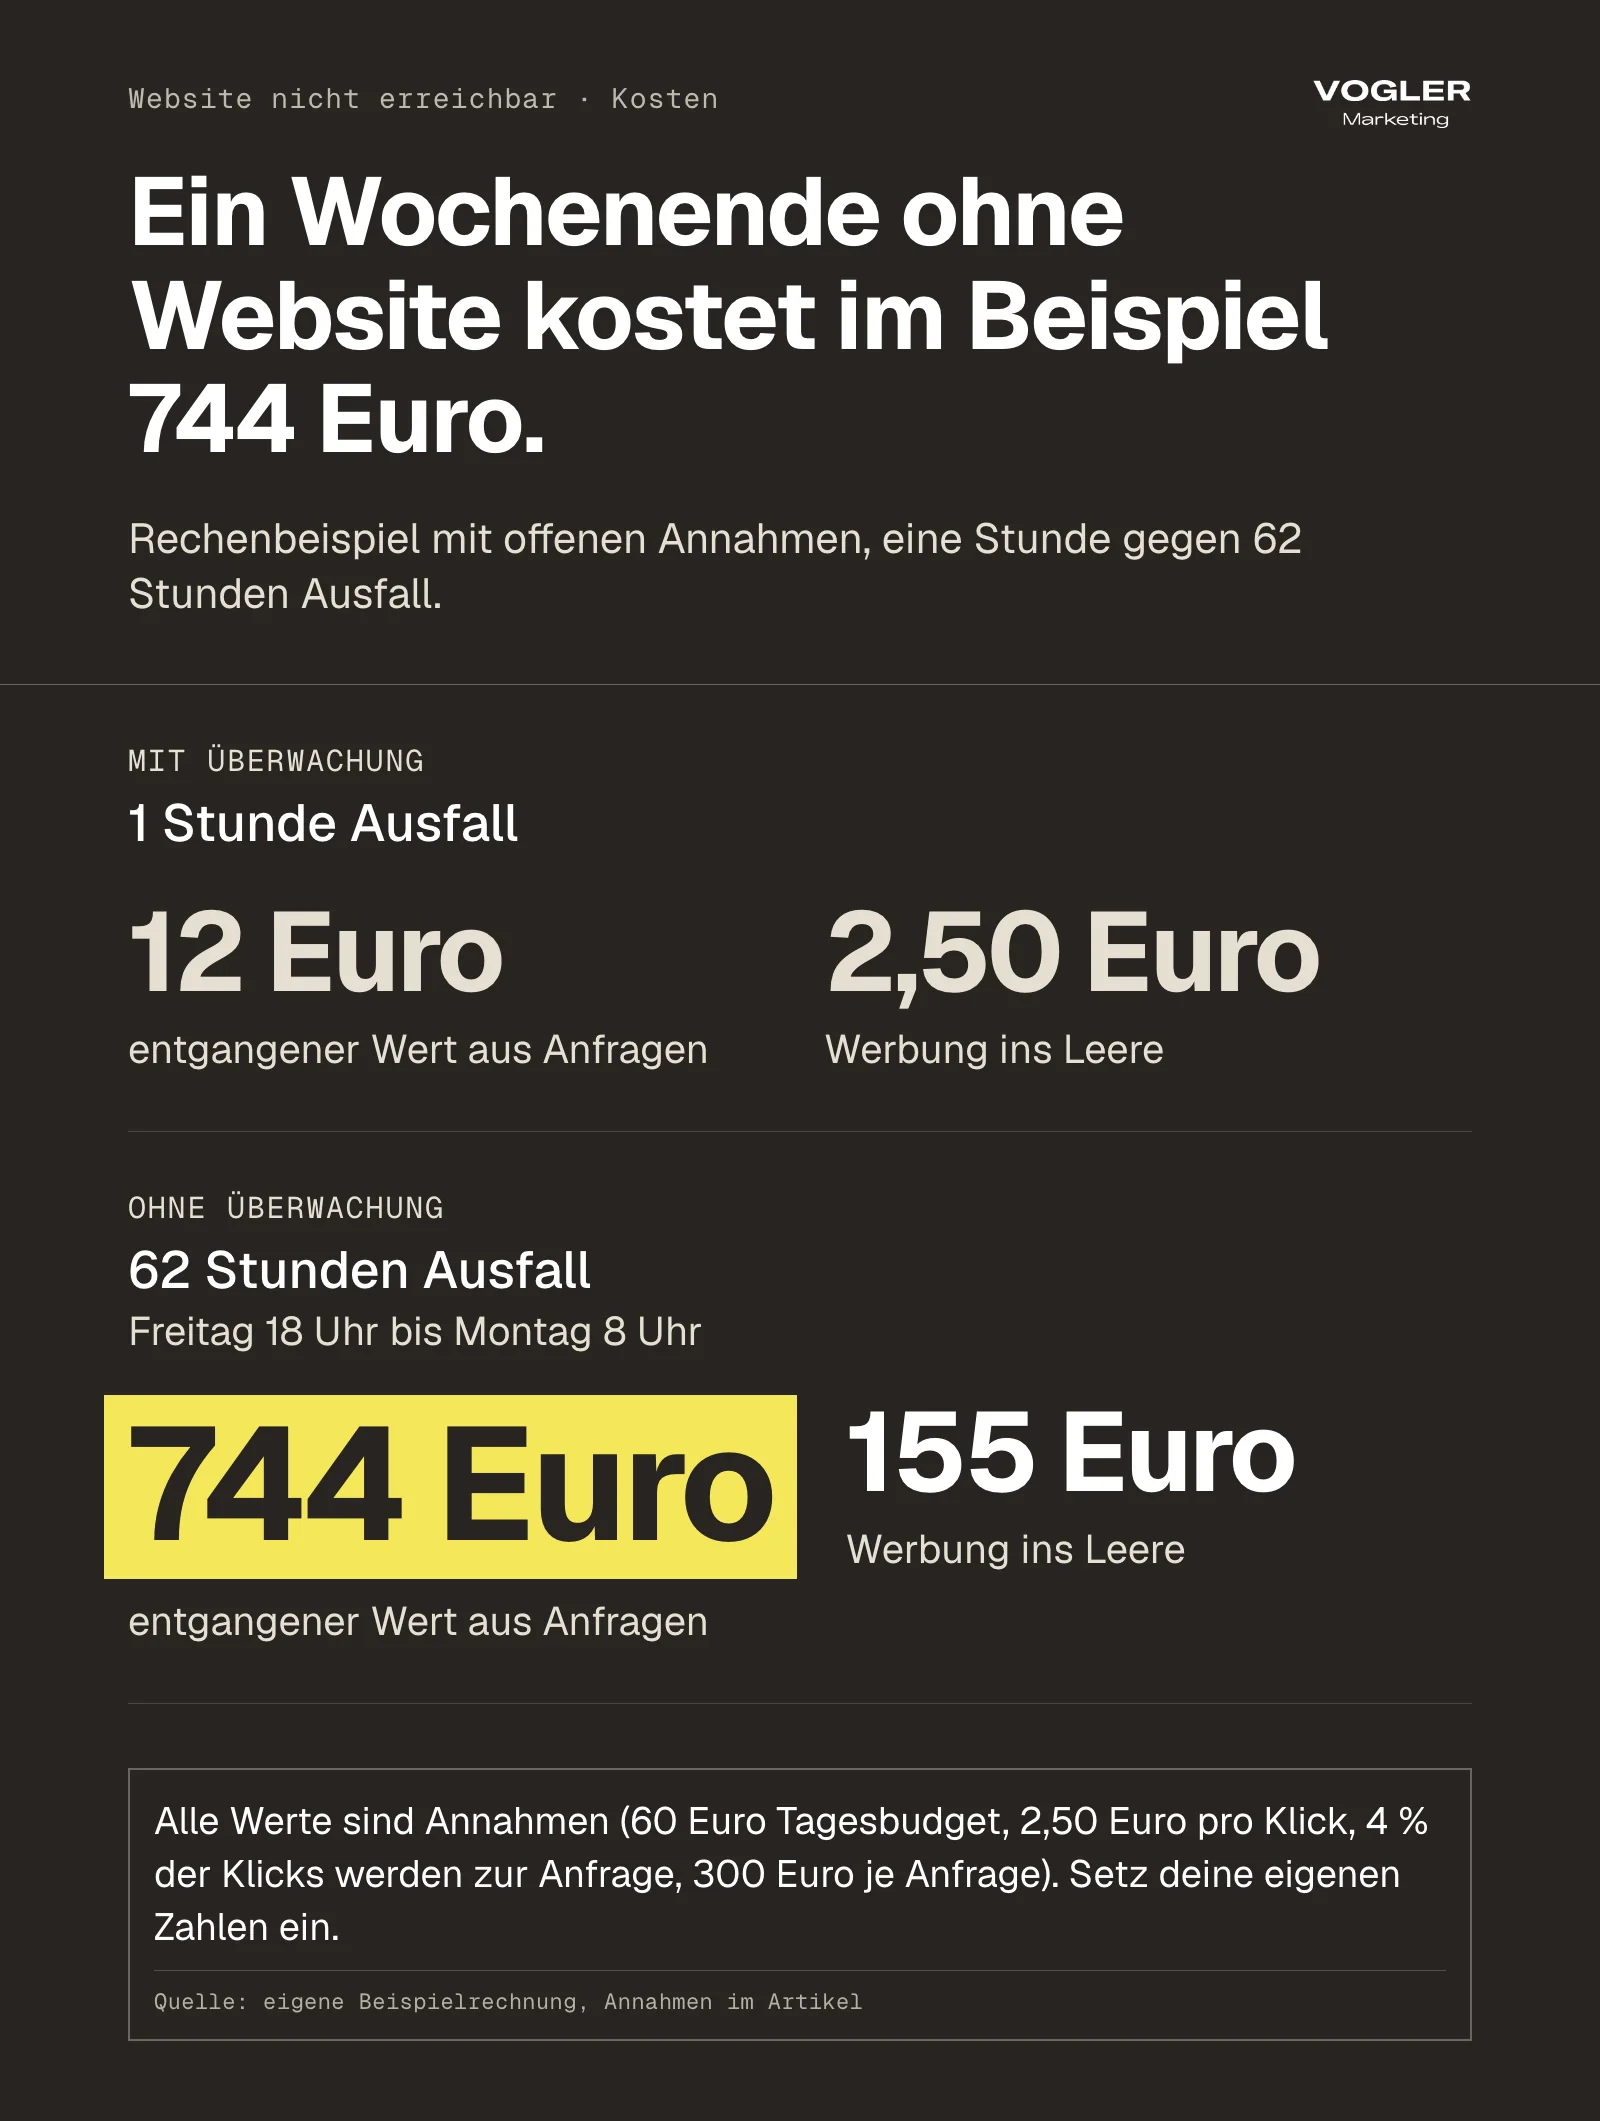
| 1 Stunde (mit Überwachung und schneller Reaktion) | 1 | 2,50 Euro | 0,04 | 12 Euro |
| 4 Stunden | 4 | 10 Euro | 0,16 | 48 Euro |
| 62 Stunden (Freitag 18 Uhr bis Montag 8 Uhr) | 62 | 155 Euro | 2,48 | 744 Euro |
| 7 Tage (168 Stunden) | 168 | 420 Euro | 6,72 | 2.016 Euro |
Was ein abgelaufenes Zertifikat kostet
Die Tabelle oben gilt für eine Seite, die gar nicht antwortet. Bei einem abgelaufenen Zertifikat sehen die Besucher die Seite nur, wenn sie die Warnung wegklicken. Dann kommt es darauf an, welcher Anteil weiterklickt. Die nächste Tabelle rechnet die 62 Stunden mit den drei Werten aus den Studien.
| Wie viele die Warnung wegklicken | Klicks, die die Seite erreichen | Entgangene Anfragen | Entgangener Wert |
|---|---|---|---|
| 0 % (HSTS blockiert jede Fortsetzung) | 0 von 62 | 2,48 | 744 Euro |
| rund 38 % (Chrome nach der Umgestaltung, Studie von 2015) | rund 24 von 62 | 1,54 | 461 Euro |
| 57,4 % (Wert aus der Chrome-Studie von 2013) | rund 36 von 62 | 1,06 | 317 Euro |
In der zweiten Zeile ergeben 62 Klicks mal 62 % Abbrecher rund 38 Klicks, mal 4 % gleich 1,54 Anfragen, mal 300 Euro gleich 461 Euro.
In der dritten Zeile ergeben 62 Klicks mal 42,6 % Abbrecher rund 26 Klicks, mal 4 % gleich 1,06 Anfragen, mal 300 Euro gleich 317 Euro. Die Werbeausgaben von 155 Euro fallen in allen drei Fällen an, weil jeder Klick bezahlt ist.
Warum die Dauer entscheidet
Entscheidend ist die Dauer. Zwischen einer Stunde und 62 Stunden Ausfall liegen in diesem Beispiel 732 Euro entgangener Wert und 152,50 Euro Werbeausgaben ins Leere. Die Überwachung kostet im Verhältnis wenig (siehe unten).
Besucher aus der Suche, direkte Besucher, Bewerber, Mails und der Ruf stehen nicht in der Rechnung. Sie machen den Schaden größer, ohne dass wir ihn beziffern können.
Wie teuer ein Ausfall wird, hängt vor allem an seiner Dauer. Eine Überwachung verkürzt sie in diesem Beispiel von 62 Stunden auf eine Stunde.
Wie prüfst du selbst, ob Website und Zertifikat in Ordnung sind?
Die Prüfung dauert fünf Minuten. Du brauchst ein Terminal auf Mac oder Linux, also das Fenster, in das du Befehle tippst.
Ohne Terminal prüfst du Zertifikat und Konfiguration mit dem kostenlosen SSL Server Test von Qualys SSL Labs unter ssllabs.com/ssltest. Setz dort den Haken „Do not show the results on the boards“, wenn das Ergebnis nicht öffentlich erscheinen soll21.
1. Die Seite von außen aufrufen
curl -sS -o /dev/null -w '%{http_code} %{time_total}s\n' https://beispiel-firma.de/
Das Programm curl ruft die Seite auf. Die Ausgabe zeigt den Statuscode, also die Antwortnummer des Servers, und die Antwortzeit.
- Bei 200 antwortet die Seite.
- Bei 301 oder 302 leitet sie weiter.
- Bei 500 bis 599 meldet der Server einen Fehler.
Bei einem abgelaufenen Zertifikat bricht curl mit „SSL certificate problem: certificate has expired“ ab. Wir haben das am 31.10.2026 mit der Testseite expired.badssl.com geprüft.
2. Das Ablaufdatum des Zertifikats lesen
echo | openssl s_client -connect beispiel-firma.de:443 -servername beispiel-firma.de 2>/dev/null | openssl x509 -noout -enddate
Das Programm openssl liest das Zertifikat aus. Die Ausgabe lautet zum Beispiel notAfter=Dec 12 15:22:24 2026 GMT. Das ist der letzte Tag der Gültigkeit. Trag ihn in den Kalender ein, mit Erinnerungen 30, 14 und 7 Tage vorher.
3. Alle Adressen prüfen, die Besucher sehen
Prüf die Variante mit und ohne „www“, die Zielseiten deiner Anzeigen, Formular- und Terminseiten und jede Unterdomain, die Kunden erreichen, zum Beispiel für Bewerbung, Shop oder Kundenportal. Jede Adresse hat ein eigenes Zertifikat oder gehört zu einem gemeinsamen.
4. Die Domain prüfen
Wann läuft sie ab, wer ist Inhaber, welche Sperren hat dein Anbieter gesetzt? Das erklärt der Artikel Die Domain ist weg.
5. Die Zielseiten deiner Anzeigen einzeln aufrufen
Öffne in Google Ads unter „Anzeigen“ die erweiterte URL jeder Anzeige. Google weist darauf hin, dass sie sich vom angezeigten Ziel unterscheiden kann1. Prüf neben der Startseite immer auch die erweiterte URL.
Auch Mailserver haben Zertifikate
Setzt du MTA-STS ein, prüfen sendende Server die Zertifikate deiner Mailserver19. MTA-STS ist ein Verfahren, mit dem deine Domain verschlüsselte Zustellung von Mails verlangt. Ein abgelaufenes Zertifikat dort kann also Mails stoppen.
Das BSI beschreibt in der Technischen Richtlinie TR-03108 neben MTA-STS ein zweites Verfahren, DANE. Dabei prüft der sendende Server das Zertifikat des Zielservers gegen einen Fingerabdruck im DNS.
Besteht die Prüfung nicht, schickt der sendende Server die Mail nicht ab, und sie bleibt vorerst beim Absender27. Das ist ein Thema für deinen IT-Dienstleister.
Ruf die Seite von außen auf, lies das Ablaufdatum des Zertifikats und trag es in den Kalender ein. Das kostet dich fünf Minuten.
Wie überwachst du Erreichbarkeit und Zertifikate dauerhaft?
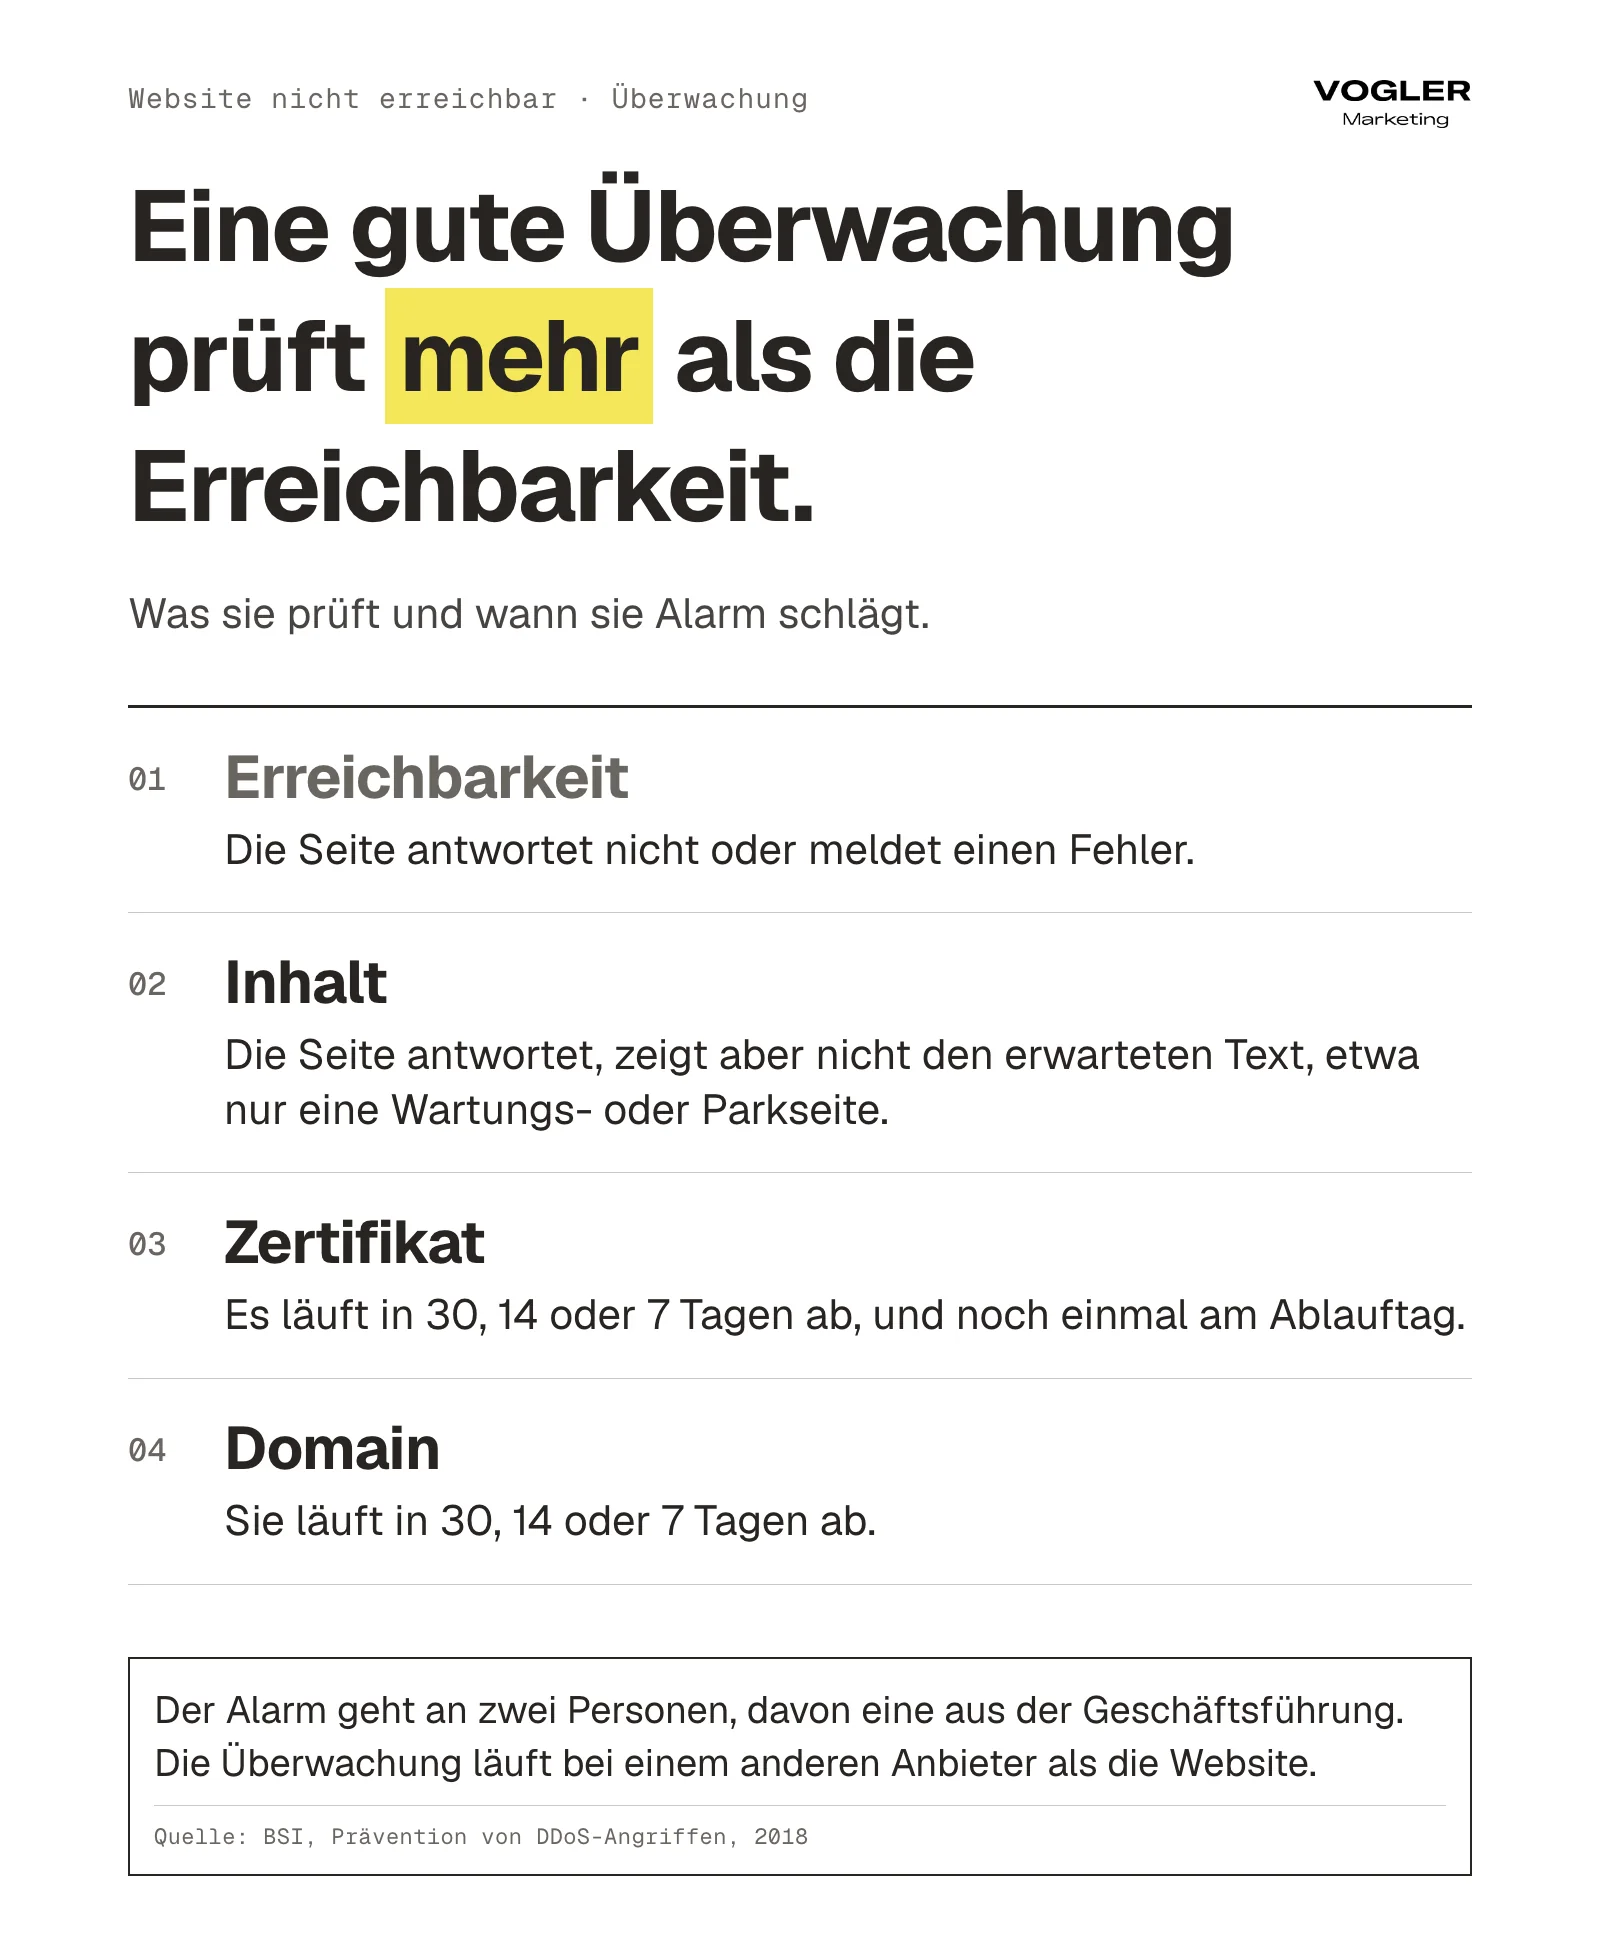
Eine Überwachung ruft deine Seite in festen Abständen von außen auf und alarmiert dich, wenn die Antwort fehlt oder falsch ist.
Das BSI empfiehlt Unternehmen dasselbe für alle Dienste, die externe Nutzer erreichen sollen, nämlich eine Überwachung (Monitoring), die von außen zugreift. So ist im Angriffsfall nachweisbar, ob der Dienst noch verfügbar ist25.
Die Empfehlung stammt von 2018. Das BSI führt sie weiterhin als Veröffentlichung auf seiner DDoS-Seite26.
Was eine Überwachung für Firmen prüfen muss
| Prüfung | Was sie meldet | Mindestumfang |
|---|---|---|
| Erreichbarkeit der Seite (HTTP) | Statuscode ungleich 200 oder keine Antwort | Startseite, Zielseite der Anzeigen, Formularseite |
| Inhalt (Stichwort) | Seite antwortet, zeigt aber nicht den erwarteten Text | Ein Wort, das nur auf der echten Seite steht |
| Zertifikat | Ablauf in 30, 14, 7 Tagen und am Ablauftag | Alle Adressen mit Zertifikat |
| Domain | Ablauf der Domain in 30, 14, 7 Tagen | Hauptdomain |
Die Inhaltsprüfung fängt einen Fall ab, den die reine Erreichbarkeitsprüfung übersieht. Die Seite antwortet mit 200, zeigt aber nur eine Wartungs- oder Parkseite.
Welche Werkzeuge es gibt
Die folgenden Beispiele haben wir am 31.10.2026 auf den Anbieterseiten gelesen.
- UptimeRobot bietet laut Preisseite einen kostenlosen Tarif mit 50 Überwachungen im Fünf-Minuten-Takt, für private und gewerbliche Projekte, mit einfachen Statusseiten. Ob der kostenlose Tarif auch Zertifikate und den Domain-Ablauf überwacht, beantwortet die Preisseite widersprüchlich. Die Tarifkarte nennt es, ein Hinweis weiter unten schreibt, die Zertifikatsüberwachung gebe es nur in bezahlten Tarifen. Frag vor der Wahl beim Anbieter nach. Die bezahlten Tarife beginnen bei 108 Euro im Jahr. Dort sind es 60-Sekunden-Prüfungen und drei Statusseiten mit eigener Domain17.
- Uptime Kuma ist eine quelloffene Software unter MIT-Lizenz, die du selbst betreibst. Sie prüft HTTP(S), Stichwörter, DNS-Einträge und mehr im 20-Sekunden-Takt, zeigt Zertifikatsinformationen, bietet mehrere Statusseiten und meldet per E-Mail, Telegram, Slack und über 90 weitere Wege18. Du brauchst dafür einen eigenen Server, der nicht auf derselben Infrastruktur wie deine Website läuft.
Wir bewerten die Werkzeuge nicht und nennen sie als Beispiele. Wichtiger als das Werkzeug ist, wer den Alarm bekommt.
Regeln für die Überwachung
- Zwei Empfänger, davon einer aus der Geschäftsführung. Fällt die eine Person aus, erreicht der Alarm die andere.
- Ein Weg, der am Wochenende funktioniert. E-Mail allein reicht nicht, wenn niemand am Samstag Mails liest. Nutze eine Mitteilung auf das Handy.
- Die Überwachung läuft bei einem anderen Anbieter als die Website. Fällt der Anbieter aus, fällt sonst die Überwachung mit aus.
- Eine kurze Anweisung, was beim Alarm geschieht. Wer ruft den Hosting-Anbieter an, wer die Agentur, wer informiert den Vertrieb?
- Test mit Absicht. Setz einmal pro Jahr eine falsche Adresse in die Überwachung und prüfe, ob der Alarm ankommt.
Brauchst du eine Statusseite?
Eine Statusseite ist eine öffentliche Seite, die zeigt, ob dein Angebot läuft. Sie lohnt sich für Portale, Shops und Softwareangebote, bei denen Kunden sonst anrufen. Eine reine Firmenwebsite braucht meist keine.
Beide genannten Werkzeuge bieten Statusseiten1718. Wichtiger als deine eigene ist die Statusseite deines Hosting-Anbieters. Sie sagt dir, ob der Fehler bei dir oder beim Anbieter liegt.
Eine Überwachung hilft nur, wenn ihr Alarm auch am Wochenende zwei Personen erreicht, die handeln können.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Öffne die Website über das Mobilfunknetz deines Handys, um zu sehen, ob sie für alle erreichbar ist | du |
| ☐ | Lies das Ablaufdatum des Zertifikats aus, mit openssl oder dem SSL Server Test von Qualys SSL Labs | du oder IT-Dienstleister |
| ☐ | Trag das Ablaufdatum in den Kalender ein, mit Erinnerungen 30, 14 und 7 Tage vorher | du |
| ☐ | Prüf alle Adressen, die Besucher sehen, mit und ohne „www“, Zielseiten der Anzeigen, Formular- und Terminseiten, Unterdomains | du oder Agentur |
| ☐ | Ruf in Google Ads die erweiterte URL jeder Anzeige auf | Agentur |
| ☐ | Prüf, wann die Domain abläuft und wer als Inhaber eingetragen ist | du |
| ☐ | Richte eine Überwachung für Erreichbarkeit, Inhalt, Zertifikat und Domain ein, bei einem anderen Anbieter als die Website | IT-Dienstleister oder wir (Überwachung) |
| ☐ | Leg zwei Empfänger für den Alarm fest, davon einen aus der Geschäftsführung, mit Mitteilung auf das Handy | Geschäftsführung |
| ☐ | Schreib kurz auf, wer beim Alarm den Hosting-Anbieter, die Agentur und den Vertrieb informiert | Geschäftsführung |
| ☐ | Klär, wer das Zertifikat erneuert und wer die Warnung vor dem Ablauf bekommt | du |
| ☐ | Lass dir die Ansprechpartner und Notfallnummern deines Hosting-Anbieters geben | du |
| ☐ | Merk dir die Statusseite deines Hosting-Anbieters | du |
| ☐ | Frag deinen IT-Dienstleister, ob jemand die Zertifikate eurer Mailserver überwacht, wenn ihr MTA-STS oder DANE nutzt | du |
| ☐ | Teste die Überwachung einmal im Jahr mit einer falschen Adresse | IT-Dienstleister |
Trag heute das Ablaufdatum des Zertifikats in den Kalender ein und klär, wer den Alarm bekommt.
Wer ist zuständig: Hosting-Anbieter, Agentur oder IT-Dienstleister?
Bei einem Ausfall sagen alle drei „Bei uns läuft alles.“ Das kann sogar stimmen, denn jeder sieht nur seinen Teil. Kläre die Zuständigkeit, bevor etwas passiert.
Die Fragen, die du vorab klärst
| Frage | Warum sie zählt |
|---|---|
| Wer erneuert das Zertifikat, und wie? | Automatisch, durch den Hosting-Anbieter, die Agentur oder ein Plugin (eine Erweiterung der Website) |
| Wer bekommt die Warnung vor dem Ablauf? | Let’s Encrypt schickt seit Juni 2025 keine Ablauf-Mails mehr8 |
| Wer ist als Inhaber der Domain eingetragen, und wer verlängert sie? | Ohne Domain keine Website. Siehe Die Domain ist weg |
| Wer überwacht die Erreichbarkeit, wie oft und mit welchem Alarm? | Ohne Überwachung merkt es der Kunde zuerst |
| Wie schnell reagiert wer am Wochenende? | Der Vertrag nennt oft nur Werktage |
| Wie lange dauert die Wiederherstellung aus einer Sicherung? | Wichtig, wenn die Seite nicht nur ausfällt, sondern verändert ist. Siehe unseren Artikel zur gehackten Website |
| Wer hat Zugang zu Domain, DNS und Hosting? | Ein Ex-Mitarbeiter oder eine alte Agentur ohne Rolle ist ein Risiko |
Notiere die Antworten in einem Dokument und gib sie an die Geschäftsführung. Diese Liste lohnt sich auch ohne Ausfall.
Was das BSI für einen Angriff vorab rät
Das BSI rät für Angriffe zum gleichen Vorgehen.
- Klär vorher, wer im Unternehmen entscheidet, ob ihr den betroffenen Dienst eingeschränkt weiterlaufen lasst oder abschaltet.
- Tausch mit deinem Internetanbieter oder Hoster im Voraus Ansprechpartner, Erreichbarkeiten und Notfallnummern aus.
Ab einer bestimmten Stärke hilft nur der Anbieter, spätestens wenn der Angriff mehr Bandbreite hat als dein Internetanschluss. Das BSI weist außerdem darauf hin, dass ein Angriff nicht ungewöhnlich außerhalb der regulären Arbeitszeit stattfindet25.
Was du im Angriffsfall tust
Im Angriffsfall rät das BSI zu diesen Schritten25.
- Den Hosting-Anbieter früh einbinden.
- Einen Anwalt einschalten.
- Strafanzeige bei der örtlichen Polizei stellen.
- Kunden und Vertragspartner über mögliche Einschränkungen informieren.
- Den Vorfall freiwillig und vertraulich dem BSI melden.
Klär vor dem ersten Ausfall, wer das Zertifikat erneuert, wer die Domain verlängert und wer am Wochenende den Alarm bekommt.
Wie viele trifft das, und was zeigen die Zahlen?
Wir haben unsere eigene Messung der Suchanfragen neben Umfragen und Statistiken gelegt.
Was Menschen suchen
Die Suchzahlen und Gebote stammen aus unserer Messung (eigene Auswertung, Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026).
| Suchbegriff | Suchen pro Monat | Was Anbieter pro Klick bieten, in Euro | Wer sucht vermutlich |
|---|---|---|---|
| website nicht erreichbar | 880 | 0,12 bis 0,81 | Besucher und Betreiber |
| website down | 1.300 | 1,79 bis 3,61 | Betreiber, Prüfdienste |
| ihre verbindung ist nicht privat | 320 | 0,01 bis 1,07 | überwiegend Privatnutzer |
| ssl zertifikat abgelaufen | 50 | 0,66 bis 2,40 | Betreiber |
| uptime robot | 720 | 1,34 bis 4,80 | Betreiber, Anbietersuche |
| website monitoring | 390 | 1,95 bis 9,60 | Betreiber |
| status page | 390 | 1,62 bis 4,90 | Betreiber |
| wartung wordpress | 480 | 3,12 bis 7,54 | Betreiber, Kaufabsicht |
Wofür Anbieter am meisten bieten
Nach unserer Lesart ist die Suche nach dem Symptom („website nicht erreichbar“) günstig und breit, weil viele Besucher sie benutzen, die eine fremde Seite nicht öffnen können. Hohe Gebote liegen bei Suchen, hinter denen Betreiber mit Kaufabsicht stehen.
Die Spitze von 9,60 Euro bei „website monitoring“ ist rund das Zwölffache der Spitze von 0,81 Euro bei „website nicht erreichbar“. „Wartung wordpress“ liegt mit 7,54 Euro etwa beim Neunfachen. Anbieter zahlen also für die Menschen, die ein Problem lösen wollen, ein Mehrfaches dessen, was sie für Menschen zahlen, die es nur bemerken.
Die Gebotsspanne zeigt, was der Markt diesem Thema wert ist. Wie häufig Ausfälle sind, belegt sie nicht.
Was Umfragen und Statistiken sagen
| Was gemessen ist | Ergebnis | Was du dazu wissen musst |
|---|---|---|
| Ausfälle durch Zertifikate, Umfrage von DigiCert, Juli 2025 | 45 % der befragten Unternehmen mit Ausfall durch Zertifikate im letzten Jahr, 15,4 % mit mindestens 25 Stunden12 | Anbieter, Großunternehmen, rund 60 % verwalten 1.000 bis 10.000 Zertifikate |
| Ausfälle durch Zertifikate, Umfrage von CyberArk, März 2025 | 72 % mit mindestens einem Zertifikats-Ausfall im letzten Jahr13 | Anbieter, Großunternehmen |
| Überlastungsangriffe laut Bundeslagebild Cybercrime 2025 | 36.706 DDoS-Angriffe im Netz der Telekom, 25 % mehr als 20242316 | Behörden und Verkehrsunternehmen besonders betroffen |
| Überlastungsangriffe laut BSI-Lagebericht 2025 | Längster Zeitraum mit deutlich erhöhten DDoS-Zahlen seit Beginn der Aufzeichnungen, Februar 2025 52 % über dem langjährigen Durchschnitt24 | Ebenfalls Netz der Telekom, daher keine unabhängige Bestätigung der BKA-Zahl |
| Laufzeit von Zertifikaten laut CA/Browser Forum, 2025 | Die Höchstdauer sinkt bis März 2029 auf 47 Tage10 | Regelwerk der Branche |
Wie die Zahlen zusammenpassen
Das Bild passt zusammen. Die Risiken für Zertifikate steigen durch kürzere Laufzeiten10. Umfragen unter Großunternehmen finden häufige Ausfälle. Die auffälligen Angriffe treffen vor allem Behörden und Verkehr. Für den Mittelstand fehlen Daten.
Das Muster legt nahe, dass die Ursache bei Mittelständlern öfter im Alltag liegt als im Angriff, etwa im vergessenen Ablauf oder in der falschen Einstellung. Das ist unsere Vermutung, die Quellen belegen sie nicht.
Für den Mittelstand fehlen eigene Zahlen. Die vorhandenen Daten sprechen dafür, dass eher ein vergessener Ablauf oder eine falsche Einstellung die Seite lahmlegt als ein Angriff.
Was prüfen wir von außen, und wo hört unser Umfang auf?
Wir prüfen und sichern die Außenseite rund ums Marketing. Dazu gehören Website, Domain und DNS. Wir prüfen, ob die Seite antwortet, wie lange das Zertifikat gilt, wann die Domain abläuft, wohin die Einträge zeigen und ob jede Zielseite deiner Anzeigen auf eine funktionierende Seite führt.
Wir lesen dazu nur, was von außen sichtbar ist. Der Einstieg ist der Sicherheits-Check von außen. Danach kannst du jede Maßnahme einzeln beauftragen, und eine monatlich kündbare Überwachung gibt es zusätzlich.
| Aufgabe | Zuständig |
|---|---|
| Erreichbarkeit, Zertifikat, Domain-Ablauf und Anzeigen-Zielseiten von außen prüfen und überwachen | Wir |
| Zertifikat im Hosting erneuern, Server reparieren, Backups wiederherstellen | Dein Hosting-Anbieter oder deine Agentur |
| Server, Netzwerk, Firewall, Mailserver | Dein IT-Dienstleister |
| Penetrationstests (beauftragte Einbruchsversuche), Schulung, Virenschutz | Dein IT-Dienstleister oder ein Spezialist |
Sind die Werbekonten selbst betroffen und nicht nur die Zielseite, hilft dir unser Artikel Werbekonto gehackt oder gesperrt.
FAQ
Warum ist meine Website plötzlich nicht erreichbar?
Die häufigsten Gründe sind eine abgelaufene Domain, ein abgelaufenes Zertifikat, ein Serverfehler beim Hosting-Anbieter, eine falsche Weiterleitung oder eine Firewall, die den Zugriff blockiert. Prüfe zuerst im Mobilfunknetz, ob die Seite für alle ausfällt. Dann liest du den Statuscode mit curl und das Ablaufdatum des Zertifikats mit openssl. Siehst du einen Fehler 500 bis 599, liegt es meist am Server. Siehst du eine Zertifikatswarnung, liegt es am Zertifikat. Fehlt die Domain im Register, steht sie im Abfragedienst nicht mehr als aktiv.
Wie lange darf ein SSL-Zertifikat gültig sein?
Seit dem 15. März 2026 höchstens 200 Tage, und die Obergrenze sinkt weiter. Die Baseline Requirements des CA/Browser Forums nennen als nächste Stufen 100 Tage ab dem 15. März 2027 und 47 Tage ab dem 15. März 2029. Die kostenlose Zertifizierungsstelle Let’s Encrypt stellt standardmäßig noch 90-Tage-Zertifikate aus. Ab dem 10. Februar 2027 sind es 64 Tage, bis 2028 sind es 45 Tage. Wer sein Zertifikat von Hand austauscht, muss das künftig mehrmals im Jahr tun. Eine Automatisierung mit Überwachung ist der verlässlichere Weg.
Was kostet ein abgelaufenes Zertifikat?
Das hängt von der Dauer des Ausfalls und von deinen Anzeigen ab. In unserem Beispiel mit offen genannten Annahmen kostet ein Ausfall von 62 Stunden 155 Euro an Werbeausgaben ins Leere und entgangene Anfragen im Wert von bis zu 744 Euro (461 Euro, wenn rund 38 % der Besucher die Warnung wegklicken, 317 Euro bei 57,4 %). Der Wert hängt an deinem Klickpreis, deiner Anfragequote und dem Wert einer Anfrage. Setze deine eigenen Zahlen in die Rechnung im Artikel ein. Die Ausfallzeit ist die Größe, die du mit einer Überwachung am stärksten senkst.
Zahlt Google Ads weiter, wenn meine Website down ist?
Ja, solange Google die Anzeige nicht ablehnt. Bei klickbasierten Geboten zahlst du für jeden Klick, auch wenn die Seite danach nicht lädt. Lehnt Google die Anzeige wegen eines nicht funktionierenden Ziels ab, endet die Auslieferung. Wie schnell das geschieht, nennt die Hilfeseite nicht. Ein abgelaufenes Zertifikat nennt Google in der Fehlertabelle nicht als eigenen Grund. Rechne deshalb damit, dass die Anzeigen bis zur Ablehnung weiterlaufen, und überwache die Zielseiten selbst.
Wie schnell bemerke ich einen Ausfall mit einer Überwachung?
Das hängt vom Prüfintervall ab. Der kostenlose Tarif von UptimeRobot prüft laut Preisseite alle 5 Minuten, die bezahlten Tarife ab 60 Sekunden, Uptime Kuma kennt 20-Sekunden-Intervalle. Dazu kommt die Zeit, bis jemand reagiert. Eine Stunde statt 62 Stunden Ausfall spart in unserem Rechenbeispiel 732 Euro entgangenen Wert und 152,50 Euro Werbeausgaben. Entscheidend ist, dass der Alarm auch am Wochenende eine Person erreicht, die handeln kann.
Brauche ich eine Statusseite für meine Website?
Für eine reine Firmenwebsite meist nicht. Eine Statusseite zeigt öffentlich, ob dein Angebot läuft, und lohnt sich bei Portalen, Shops und Software, bei denen Kunden bei Störungen sonst anrufen. Wichtiger ist die Statusseite deines Hosting-Anbieters, denn sie zeigt dir, ob der Fehler dort liegt. Viele Überwachungsdienste bieten Statusseiten mit an, UptimeRobot im kostenlosen Tarif in einfacher Form. Für den Anfang genügt eine Überwachung mit Alarm an zwei Personen.
Quellen
- Google Ads-Hilfe Anzeigenziele: „Richtlinie zu Anzeigenzielen: Nicht funktionierendes Ziel“ (2026), https://support.google.com/adspolicy/answer/6368661, Abruf 31.10.2026
- Google Ads-Hilfe Gebote: „Maximales CPC-Gebot, Definition“ (2026), https://support.google.com/google-ads/answer/6326, Abruf 31.10.2026
- Google Ads-Hilfe Budget: „Gebot und Budget festlegen“ (2026), https://support.google.com/google-ads/answer/2375454, Abruf 31.10.2026
- Google Search Central: „Auswirkungen von HTTP-Statuscodes auf die Crawler von Google“ (2026), https://developers.google.com/search/docs/crawling-indexing/http-network-errors, Abruf 31.10.2026
- Chromium: „net_error_list.h, Fehler CERT_DATE_INVALID“ (2026), https://chromium.googlesource.com/chromium/src/+/refs/heads/main/net/base/net_error_list.h, Abruf 31.10.2026
Alle 27 Quellen anzeigen
- MDN Web Docs: „Strict-Transport-Security“ (2026), https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/Strict-Transport-Security, Abruf 31.10.2026
- Akhawe und Felt: „Alice in Warningland: A Large-Scale Field Study of Browser Security Warning Effectiveness“ (2013), https://www.usenix.org/system/files/conference/usenixsecurity13/sec13-paper_akhawe.pdf, Abruf 31.10.2026
- Let’s Encrypt Ablaufmails: „Ending Support for Expiration Notification Emails“ (2025), https://letsencrypt.org/2025/01/22/ending-expiration-emails, Abruf 31.10.2026
- Let’s Encrypt 45 Tage: „Decreasing Certificate Lifetimes to 45 Days“ (2025), https://letsencrypt.org/2025/12/02/from-90-to-45, Abruf 31.10.2026
- CA/Browser Forum: „Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods“ (2025), https://cabforum.org/2025/04/11/ballot-sc081v3-introduce-schedule-of-reducing-validity-and-data-reuse-periods/, Abruf 31.10.2026
- CA/Browser Forum Baseline Requirements: „Baseline Requirements for the Issuance and Management of Publicly-Trusted TLS Server Certificates, Version 2.3.1“ (2026), https://cabforum.org/working-groups/server/baseline-requirements/requirements/, Abruf 31.10.2026
- DigiCert: „Latest DigiCert Survey Finds Manual Processes Expose Organizations to Outages, Compliance Failures, and Six-Figure Losses as Certificate Volumes Climb“ (2025), https://www.digicert.com/news/digicert-survey-finds-manual-processes-expose-organizations, Abruf 31.10.2026
- Security Magazine: „67% of organizations experience a certificate-related outage monthly“ (2025), https://www.securitymagazine.com/articles/101475-67-of-organizations-experience-a-certificate-related-outage-monthly, Abruf 31.10.2026
- Cloudflare: „Cloudflare outage on November 18, 2025“ (2025), https://blog.cloudflare.com/18-november-2025-outage/, Abruf 31.10.2026
- Amazon Web Services: „Summary of the Amazon DynamoDB Service Disruption in the Northern Virginia (US-EAST-1) Region“ (2025), https://aws.amazon.com/message/101925/, Abruf 31.10.2026
- Bundesregierung: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bundesregierung.de/breg-de/schwerpunkte/wirksam-regieren/bundeslagebild-cybercrime-2025-2430048, Abruf 31.10.2026
- UptimeRobot: „Pricing“ (2026), https://uptimerobot.com/pricing/, Abruf 31.10.2026
- Uptime Kuma: „louislam/uptime-kuma, A fancy self-hosted monitoring tool“ (2026), https://github.com/louislam/uptime-kuma, Abruf 31.10.2026
- BSI: „Upgrade für die E-Mail-Sicherheit, Handlungsempfehlungen für moderne E-Mail-Infrastrukturen in Unternehmen, BSI-CS 155, Version 1.00 vom 05.05.2025“ (2025), https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_155.pdf?__blob=publicationFile&v=3, Abruf 31.10.2026
- Chrome-Hilfe: „Verbindungs- und Ladefehler in Chrome beheben“ (2026), https://support.google.com/chrome/answer/6098869, Abruf 31.10.2026
- Qualys SSL Labs: „SSL Server Test“ (2026), https://www.ssllabs.com/ssltest/, Abruf 31.10.2026
- Felt und andere: „Improving SSL Warnings: Comprehension and Adherence“ (2015), https://research.google.com/pubs/archive/43265.pdf, Abruf 31.10.2026
- BKA: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025 (Lagebericht), Berichtszeitraum 1. Juli 2024 bis 30. Juni 2025“, Seite „DDoS-Angriffe“ (2025), https://medien.bsi.bund.de/lagebericht/de/ddos-angriffe, Abruf 31.10.2026
- BSI: „Prävention von DDoS-Angriffen (BSI-CS 025, Version 2.0 vom 11.07.2018)“ und „Abwehr von DDoS-Angriffen (BSI-CS 002, Version 2.0 vom 11.07.2018)“ (2018), https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_025.pdf?__blob=publicationFile&v=1 und https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_002.pdf?__blob=publicationFile&v=1, Abruf 31.10.2026
- BSI: „DDoS-Angriffe im Cyberraum“ (o. J., Abruf 2026) und „Monatsbericht IT-Sicherheitslage, Berichtszeitraum September 2026“ (2026), https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Gefaehrdungen/DDoS/ddos_node.html und https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Lageberichte/Monatsbericht_Lage-Cybernation/Lage_Gefaehrdungen/lage-Gefaehrdungen.html, Abruf 31.10.2026
- BSI: „TR-03108 Sicherer E-Mail-Transport (BSI TR-03108 Secure Email Transport), Version 2.0 vom 01.06.2023“ (2023), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/TechnischeRichtlinien/TR03108/TR03108.pdf?__blob=publicationFile, Abruf 31.10.2026