Ein Kunde schreibt dir, auf deiner Website stehe plötzlich Werbung für Medikamente. Oder du suchst deine Firma bei Google und siehst japanische Seiten mit deiner Adresse davor. Oder dein Hoster, also der Anbieter, auf dessen Server deine Website liegt, schickt eine Mail und teilt dir mit, dass er die Seite gesperrt hat.
In allen drei Fällen fragst du dich, ob jemand deine Website gehackt hat und wie ernst das ist.
Meistens kommt der Angreifer über eine Lücke in einer Erweiterung der Website oder über ein gestohlenes Passwort hinein. In den ersten Stunden sicherst du Beweise, rufst deinen Hoster an und setzt alle Zugänge neu. Danach schließt ihr das Einfallstor und legt fest, wer die Seite künftig pflegt und sichert.
Zahlen von Herstellern von Schutzsoftware wie Patchstack und Sucuri, vom BSI (Bundesamt für Sicherheit in der Informationstechnik) und vom Digitalverband Bitkom zeigen, wie schnell Angreifer neue Lücken ausnutzen. Daraus leiten wir einen Wartungsplan ab.
Die meiste Arbeit übernehmen dein Hoster und dein IT-Dienstleister. Du musst dafür kein IT-Mensch sein. Fachbegriffe erklären wir beim ersten Auftreten. Der Artikel ersetzt weder eine Rechtsberatung noch die technische Untersuchung deines Servers.
Das Wichtigste in Kürze
- Oft bemerkst du einen Hack nicht an der Startseite. Fremde Seiten bei Google, Weiterleitungen nur für bestimmte Besucher oder ein neuer Administrator verraten ihn früher als eine veränderte Startseite.
- In den ersten Stunden sicherst du Beweise, rufst den Hoster an, lässt die Rechner der Administratoren prüfen und setzt alle Zugänge von einem sauberen Gerät aus neu.
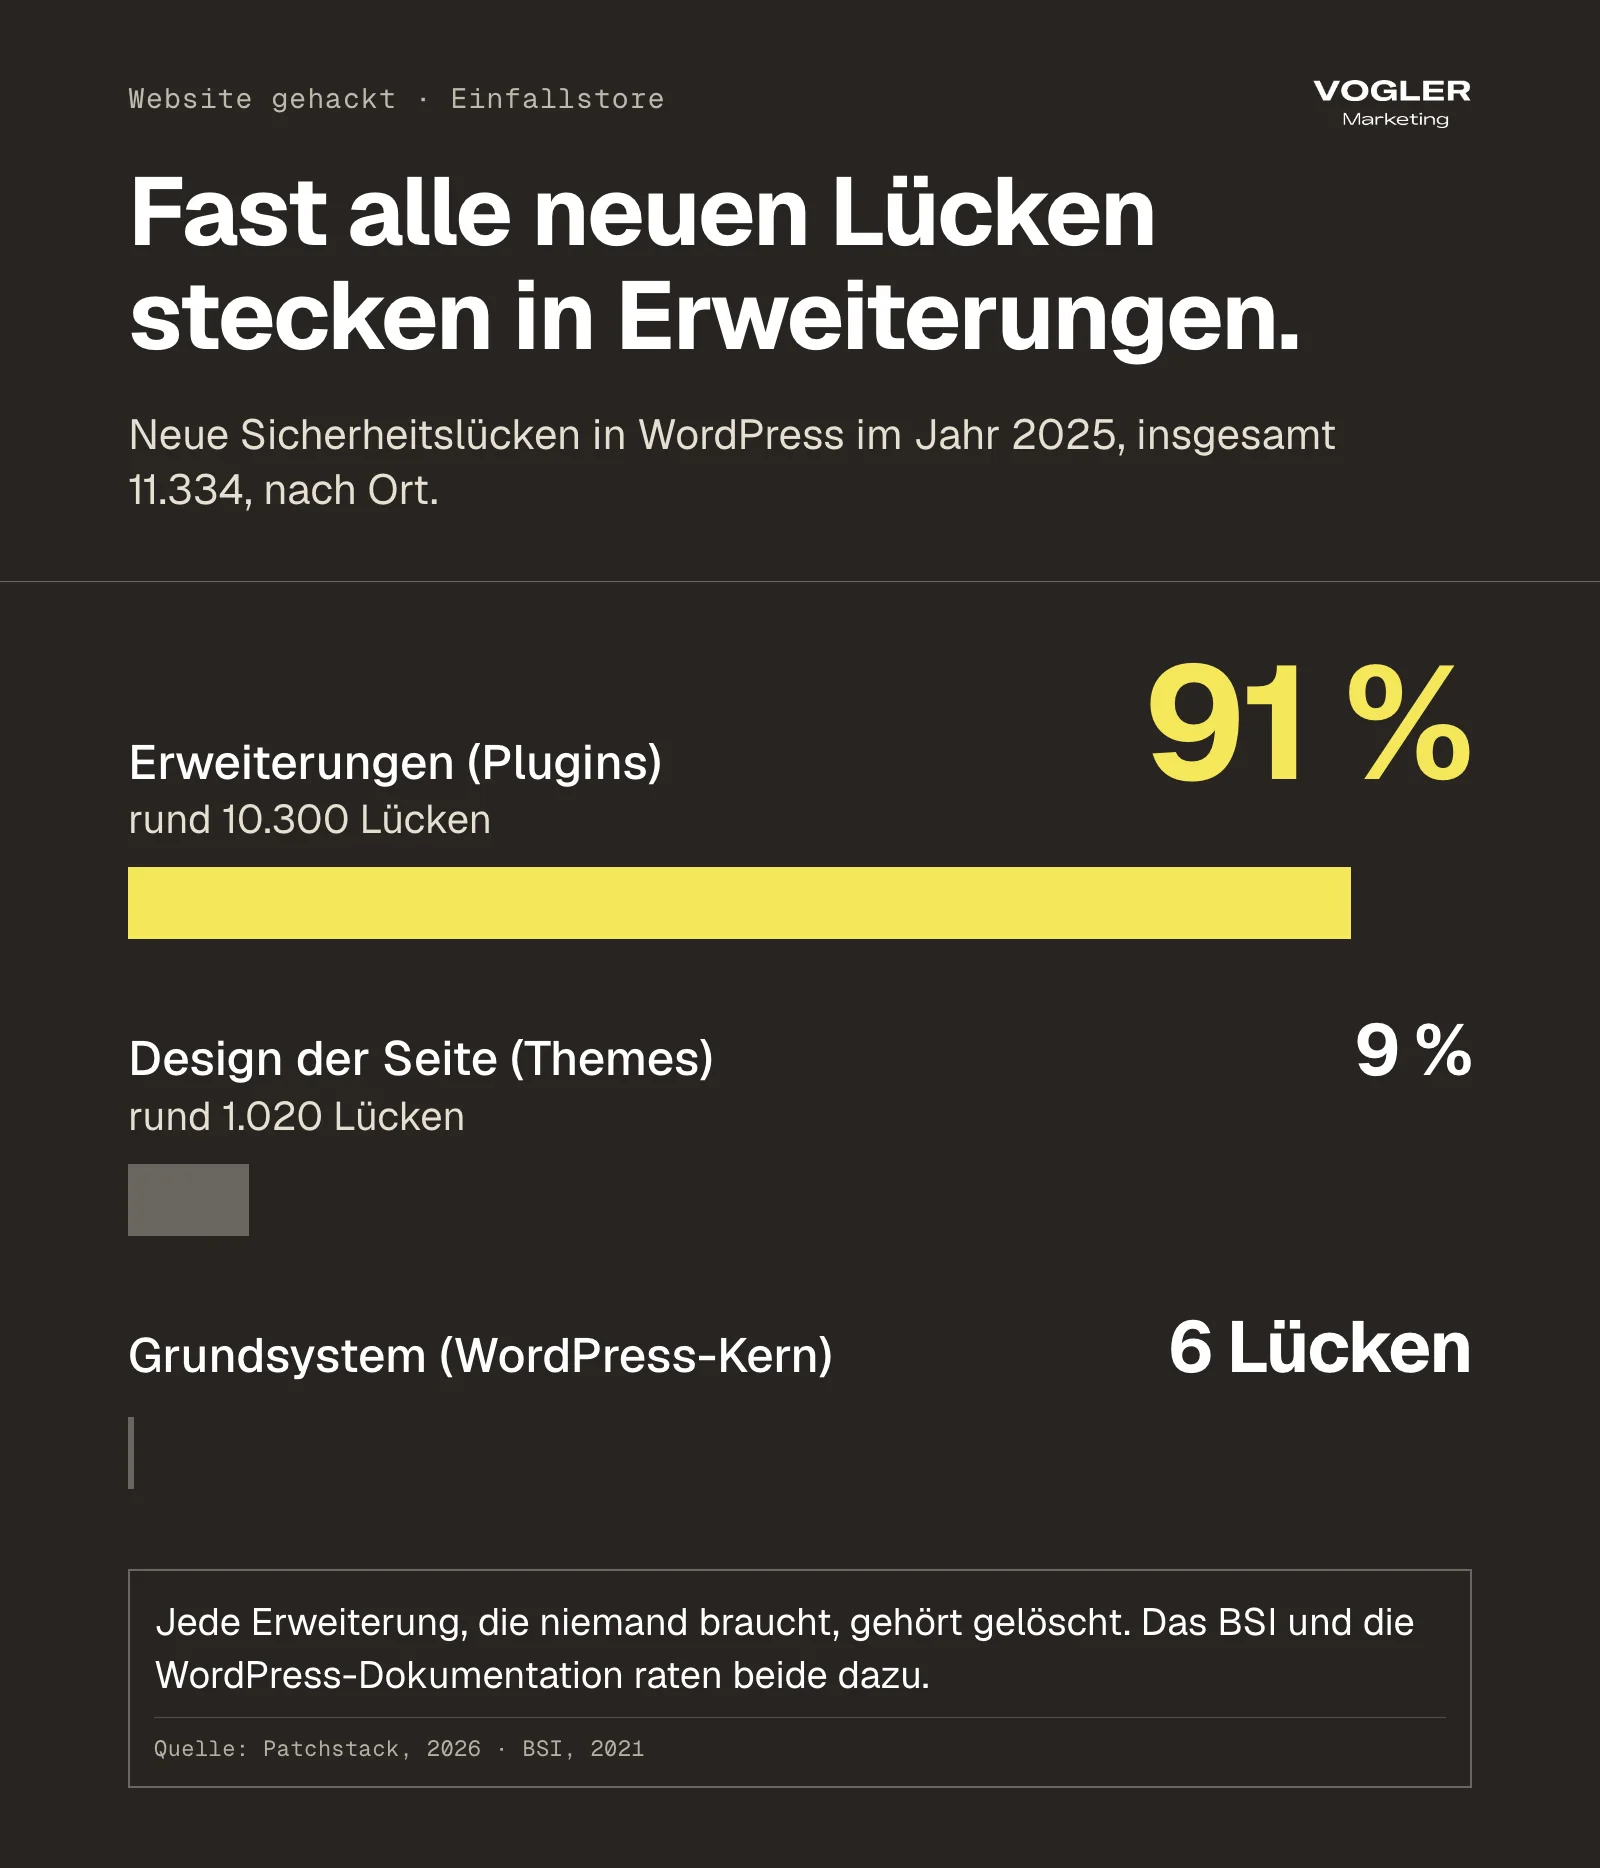
- Die meisten Lücken stecken in Erweiterungen (Plugins). Nach Patchstack lagen 2025 rund 91 % der neuen WordPress-Lücken in Plugins und nur 6 im WordPress-Grundsystem. Bei 46 % gab es zur Veröffentlichung noch keine Korrektur des Herstellers.
- Eine Sicherungskopie (Backup) hilft nur, wenn du die Wiederherstellung einmal geübt hast. Updates helfen nur, wenn sie innerhalb von Stunden ankommen. Bis zur nächsten Monatswartung zu warten, dauert zu lange.
- Lagen Daten von Kunden oder anderen Personen auf dem Server, musst du den Vorfall möglicherweise melden. Dann gilt nach Art. 33 DSGVO eine Frist von möglichst 72 Stunden.
Für wen dieser Artikel ist: Geschäftsführung, Marketing mit Verantwortung für Website und Anzeigen, Datenschutzbeauftragte und IT-Verantwortliche in Firmen, deren Website mit WordPress oder einem ähnlichen Baukasten läuft und die einen Hack vermuten oder ihm vorbeugen wollen.
Woran erkennst du, dass jemand deine Website gehackt hat?
Wenn ein Angreifer deine Seite sichtbar verändert
Manche Hacks sind laut, die meisten sind leise. Den lauten Hack nennen Fachleute Defacement, auf Deutsch Verunstaltung. Ein Angreifer verändert deine Seite sichtbar, fügt Unterseiten mit eigenen Inhalten ein und will deinem Ruf schaden1. Diesen Fall bemerkst du schnell.
Wenn der Hack im Verborgenen läuft
Der leise Hack ist häufiger und gefährlicher für dein Geschäft. Google beschreibt diese Formen.
- Eingeschleuster Schadcode in bestehenden Seiten (Code-Injection).
- Neue Spam-Seiten auf deiner Domain (Page-Injection). Die Domain ist deine Adresse im Netz, etwa deine-firma.de.
- Versteckte Texte und Links (Content-Injection).
- Weiterleitungen, die je nach Herkunft, Gerät oder Browser des Besuchers greifen9.
Du siehst davon in deinem eigenen Browser oft nichts.
Warum du den Hack in deinem Browser oft nicht siehst
Das liegt an einer Technik namens Cloaking, auf Deutsch Tarnung. Die Seite zeigt Besuchern etwas anderes als Suchmaschinen.
Google rät deshalb, einer „Nicht gefunden“-Seite nicht zu trauen. Mit dem URL-Prüftool der Search Console siehst du nach, was Google tatsächlich erhält12. Die Search Console ist ein kostenloses Werkzeug von Google für Website-Betreiber.
Die Anzeichen und wo du nachsiehst
| Was du bemerkst | Was dahinterstecken kann | Wo du nachsiehst |
|---|---|---|
| Fremde Texte, Bilder oder Logos auf der Startseite | Jemand hat die Seite sichtbar verändert (Defacement) | Seite im Browser öffnen, auch auf dem Handy |
| Besucher landen auf einer anderen Seite | Eingeschleuster Code leitet je nach Herkunft oder Gerät um | Seite über einen Google-Treffer öffnen und auf dem Handy testen, nicht nur per Direkteingabe |
| Unbekannte Seiten bei Google, oft in anderer Sprache | Angreifer legen eigene Seiten auf deiner Domain an (Page-Injection) | In Google „site:deine-domain.de“ eingeben und die Trefferliste lesen |
| Warnung in Google oder im Browser | Google hat einen Hack oder Schadsoftware erkannt | Search Console, Bericht „Sicherheitsprobleme“ |
| Neue Benutzerkonten mit Administratorrechten | Der Angreifer hat sich einen Zugang angelegt | WordPress, Bereich „Benutzer“ |
| Der Hoster sperrt die Seite, Besucher melden Virenwarnungen | Die Seite verbreitet Schadsoftware oder greift andere an | Mails des Hosters, Meldungen von Besuchern |
| Die Seite ist plötzlich langsam | Allein kein Beweis, aber ein Hinweis, wenn weitere Anzeichen dazukommen | Auswertung des Hosters, Ladezeit vergleichen |
Diese Warnzeichen stammen aus der Liste von Google und aus der WordPress-Dokumentation. Dort stehen unter anderem Google-Warnungen, eine Sperre durch den Hoster, Virenmeldungen von Besuchern und nicht autorisierte Änderungen wie neue Benutzer1213.
Zur langsamen Seite nennt das BSI als Ziel automatisierter Angriffe unter anderem Cryptominer. Das sind Programme, die heimlich die Rechenleistung deines Servers für Kryptogeld verbrauchen3. Eine langsame Seite beweist das nicht. Du nimmst sie nur als Hinweis in die Liste auf.
Wie häufig der leise Hack vorkommt
Wie häufig der leise Hack ist, zeigt die Stichprobe von Sucuri. Sucuri bereinigte 2023 insgesamt 39.594 Websites. Auf 49,21 % davon fand das Unternehmen mindestens eine Hintertür, also einen heimlichen Zugang, der auch nach einer Bereinigung offen bleibt.
Auf 20,30 % lag SEO-Spam, also Werbetext und Links, die Angreifer für Suchmaschinen auf fremde Seiten setzen. Japanischen SEO-Spam allein fand Sucuri auf 10,07 % der befallenen Seiten7.
Sucuri verkauft Bereinigung und Firewalls (Filter, die verdächtige Anfragen abfangen) und hat damit ein Eigeninteresse. Die Stichprobe besteht aus Seiten, deren Betreiber Hilfe gesucht haben, und ist keine Zufallsauswahl.
Wie viele Webseiten Schadsoftware verteilen
Wie Angreifer Webseiten als Verteiler für Schadsoftware nutzen, beschreibt das BSI im Lagebericht 2025. Das BSI stützt sich auf das Gemeinschaftsprojekt abuse.ch und zählt im ersten Quartal 2025 mehr als 100.000 neue Webseiten, die Schadsoftware verteilen. Das sind rund doppelt so viele wie im ersten Quartal 2024. Wie viele davon gehackte Firmenseiten sind, sagt das BSI nicht.
Den Höchstwert von 284.698 neuen Adressen im dritten Quartal 2024 führt das BSI vermutlich vor allem auf Schwachstellen in JavaScript zurück. JavaScript ist die Programmiersprache, mit der Webseiten im Browser arbeiten. Über diese Schwachstellen konnten Angreifer Schadsoftware in legitimen Webseiten verstecken.
Das BSI betont, die Erhebung sei nicht repräsentativ und erlaube keine Aussage über den Gesamtbestand24. Andere Zählungen dazu liegen uns nicht vor.
Eine saubere Startseite beweist nichts. Prüfe immer auch, was Google von deiner Seite zeigt und was ein Besucher auf dem Handy sieht.
Ist Spam über das Kontaktformular ein Zeichen für einen Hack?
Nicht zwingend. Google nennt offene Formulare und andere Eingabefelder als gewöhnliches Ziel von Spammern10. Automatische Programme füllen Formulare aus, die sie im Netz finden, und dafür müssen sie deine Seite nicht gehackt haben.
Der Spam ist trotzdem ein Signal. Er zeigt, dass deine Formulare keinen Schutz haben, der Computer von Menschen unterscheidet.
Google nennt für Anmeldeformulare Überprüfungen wie reCAPTCHA, die nur Eingaben von Menschen zulassen. Für verdächtige Einträge nennt Google die Freigabe von Hand, die Spam deutlich senken kann10.
Wann du von einem Hack ausgehst
Von einem Hack gehst du aus, wenn beides zutrifft.
- Spam geht von deiner Domain nach außen. Spam-Mails gehen von deiner Domain oder deinem Server hinaus und kommen nicht nur bei dir an. Die WordPress-Dokumentation warnt, dass Angreifer gehackte Websites als Spam-Schleuder nutzen. Sperrlisten für Spam-Absender (Blacklists) markieren dann die IP-Adresse des Servers, also seine Nummer im Netz. Über dieselbe Adresse laufen oft auch deine Firmenmails13.
- Du findest weitere Anzeichen aus der Tabelle oben.
Was dann mit deinen Firmenmails passiert, beschreiben wir im Artikel Eure Mails landen beim Kunden im Spam.
Wenn nur das Formular auffällt
- Prüfe, ob das Formular einen Schutz gegen automatische Eingaben hat.
- Prüfe, an wen es Mails schickt.
- Prüfe, ob in WordPress unbekannte Administratoren stehen.
Findest du keine weiteren Anzeichen, behandelst du es als Formular-Problem und nicht als Einbruch.
Spam im Formular allein beweist keinen Hack. Geht Spam von deiner Domain nach außen, nimmst du das als ernstes Warnzeichen.
Die erste Stunde nach dem Vorfall
Lösch in der ersten Stunde noch nichts und geh diese Schritte der Reihe nach durch.
- Schreib auf, was du siehst. Notiere die Uhrzeit, seit wann du den Fehler siehst und was ihr zuletzt geändert habt. Ab dieser Uhrzeit läuft eine mögliche Meldefrist von 72 Stunden19.
- Nimm die Seite vom Netz. Lass eine schlichte Infoseite an ihre Stelle setzen1.
- Lass den Zustand sichern, bevor jemand etwas löscht. Die Protokolle des Servers (Logdateien) und eine vollständige Kopie der befallenen Seite dienen als Beweis und als Vergleich13.
- Ruf deinen Hoster an. Frag, ob er etwas bemerkt hat und ob andere Seiten auf demselben Server betroffen sind. Sag ihm, wenn du Anzeige erstatten willst.
- Pausiere die Anzeigen, die auf die Seite führen. Jeder Klick auf eine Seite, die offline ist, kostet Budget.
- Lass die Rechner aller Administratoren prüfen. Wer auf einem befallenen Rechner ein neues Passwort eingibt, liefert es dem Angreifer gleich mit25.
- Setz alle Passwörter von einem sauberen Gerät aus neu. Das gilt für den Webspace (den Speicherplatz der Website beim Hoster), den FTP-Zugang (zum Hochladen von Dateien), WordPress, die Datenbank und das Hoster-Konto. Beende alle Anmeldungen, die noch offen sind.
- Kläre, ob Daten von Kunden auf dem Server lagen. Dann prüfst du mit deinem Datenschutzbeauftragten die Meldung an die Aufsichtsbehörde.
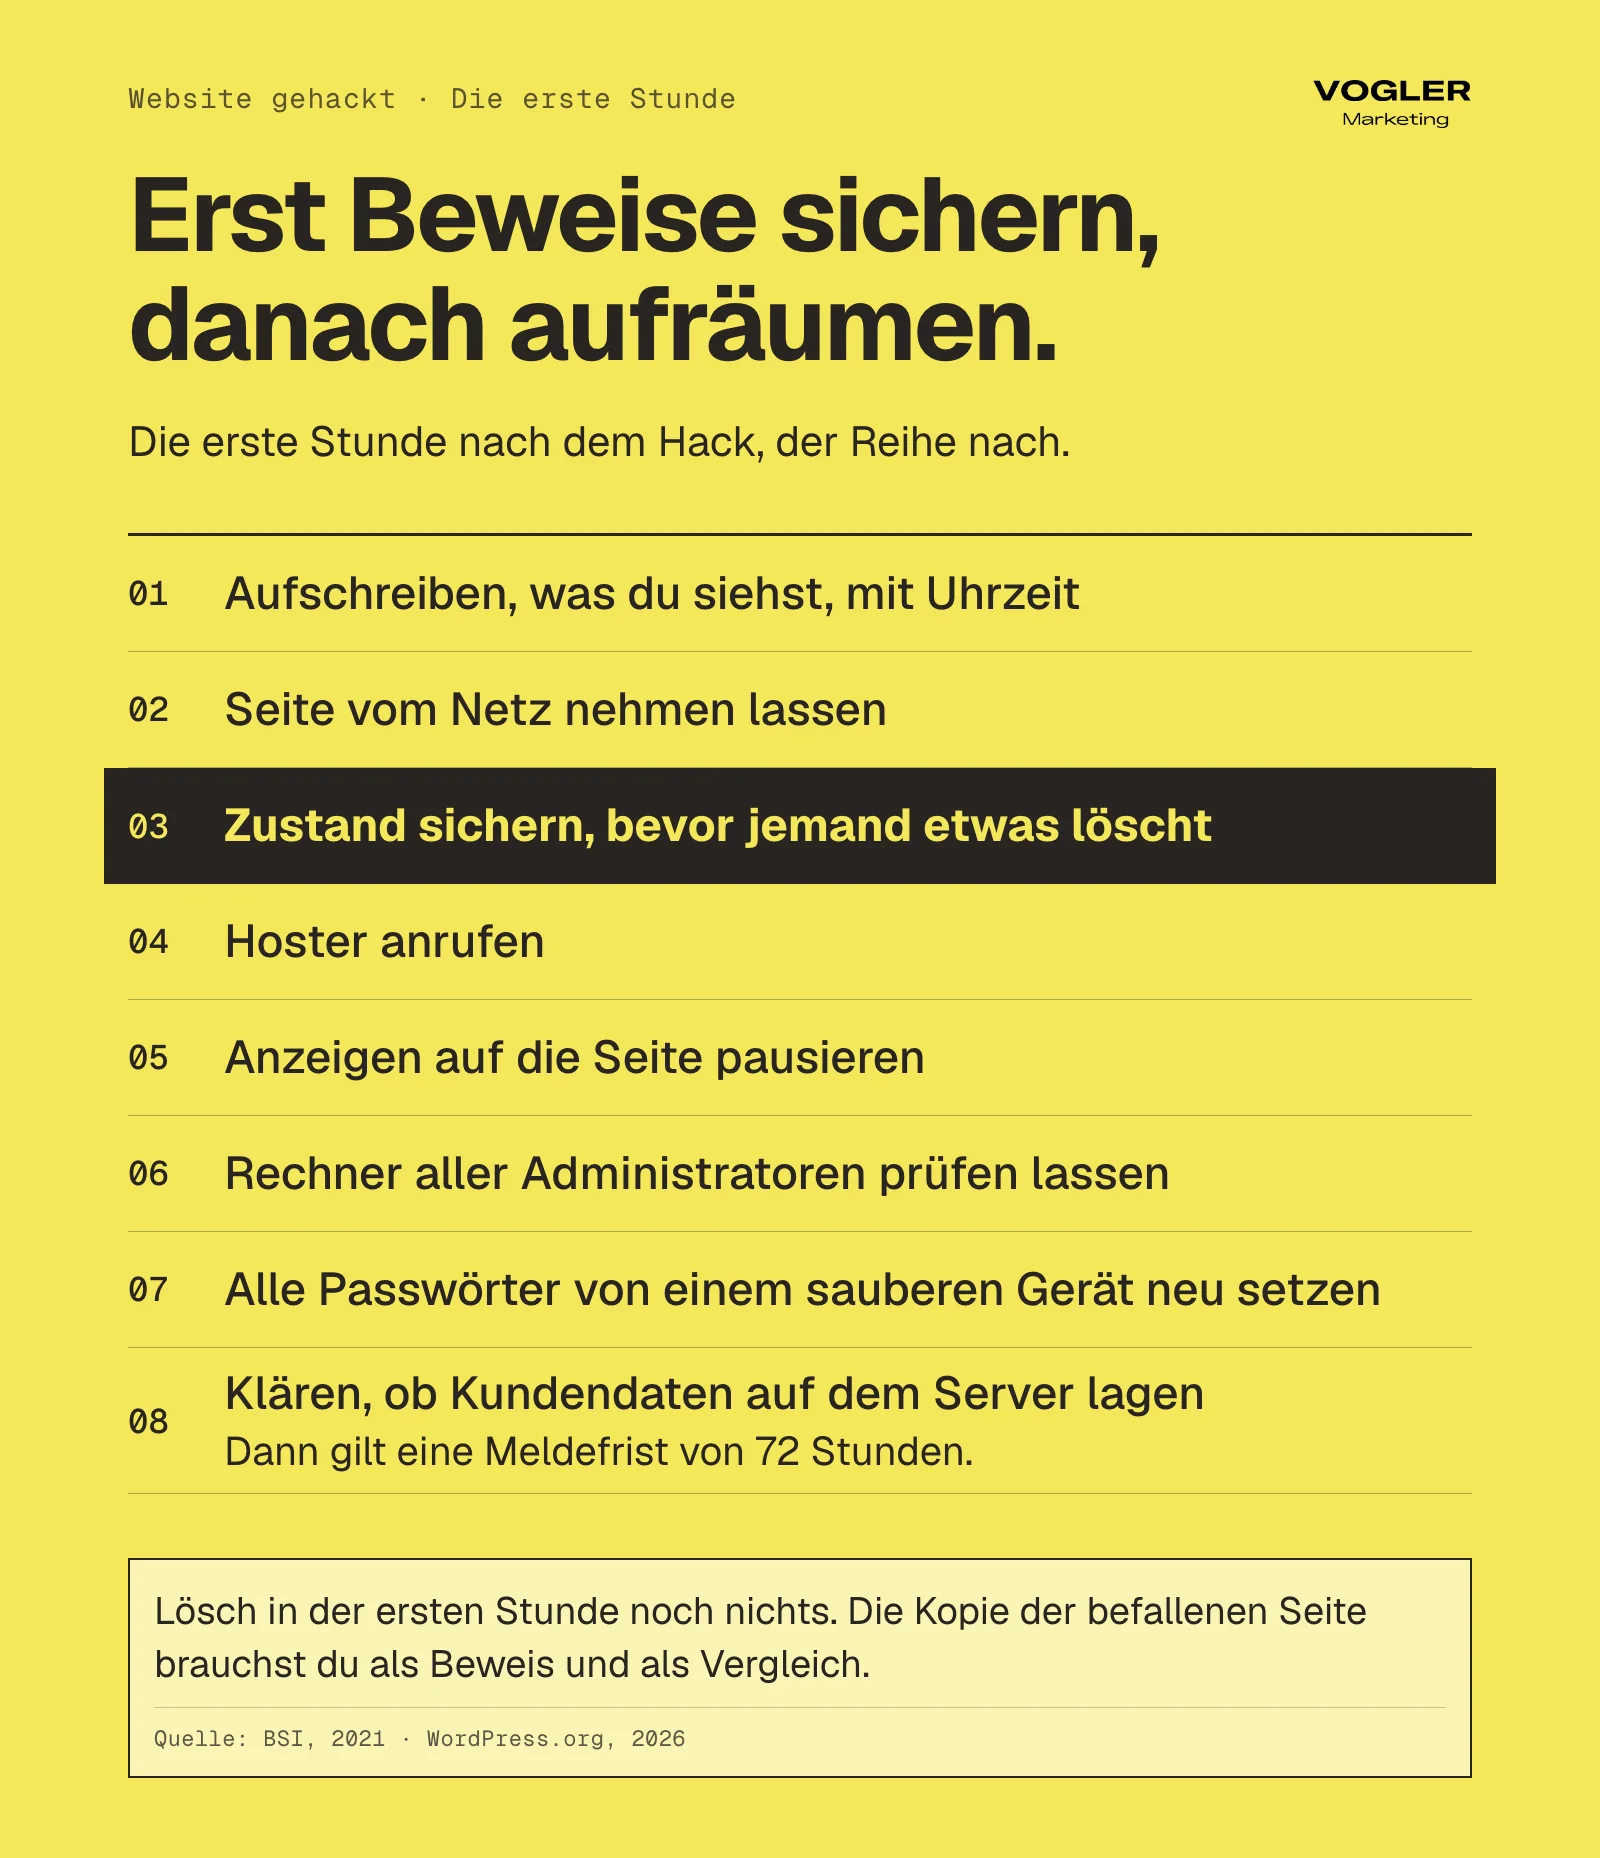
In der ersten Stunde schreibst du auf, sicherst Beweise und setzt die Zugänge neu. Löschen und Bereinigen kommen danach.
Was tust du in den ersten Stunden, wenn jemand deine Website gehackt hat?
Bleib ruhig und geh der Reihe nach vor. Das BSI beginnt seine Anleitung für gehackte Webseiten mit diesem Satz. Die WordPress-Dokumentation nennt als ersten Schritt, alles zu dokumentieren113.
Die Reihenfolge in der Tabelle stammt aus beiden Anleitungen und aus den Hinweisen von Google.
Die Schritte vom ersten Tag bis zur ersten Woche
| Wann | Was du tust | So gehst du vor |
|---|---|---|
| Erste Stunde | 1. Dokumentieren | Schreib auf, was du siehst, seit wann du es siehst und was ihr zuletzt geändert habt (neues Plugin, neuer Mitarbeiter, neues Design). Das ist die Grundlage jeder späteren Untersuchung131 |
| Erste Stunde | 2. Seite offline nehmen | Stell eine schlichte Infoseite an die Stelle der Website. Das BSI empfiehlt, die befallene Seite offline zu nehmen und bestenfalls den ganzen Server vom Netz zu trennen13 |
| Erste Stunde | 3. Zustand sichern | Lass die Protokolle des Servers (Logdateien) und einen vollständigen Stand der infizierten Seite sichern, bevor jemand etwas löscht. Er dient als Beweis und als Vergleich1133 |
| Erster Tag | 4. Hoster anrufen | Frag, ob der Hoster etwas bemerkt hat und ob andere Seiten auf demselben Server betroffen sind13 |
| Erster Tag | 5. Rechner prüfen | Jeder, der sich in der Seite anmeldet, lässt seinen Rechner auf Schadsoftware untersuchen. Wer mit einem infizierten Rechner neue Passwörter eingibt, schenkt sie dem Angreifer erneut. Das BSI stuft jedes Passwort als kompromittiert ein, das jemand auf einem betroffenen System gespeichert oder nach der Infektion eingegeben hat11325 |
| Erster Tag | 6. Zugänge neu setzen | Setz die Passwörter für Webspace, FTP, WordPress, Datenbank und Hoster-Konto neu, von einem sauberen Rechner aus. Beende alle aktiven Sitzungen1313 |
| Erster Tag | 7. Bereinigen oder neu aufsetzen | Spiel ein Backup von vor der Manipulation ein oder lass die Seite von Fachleuten bereinigen. Vor der Freischaltung sollte alles auf dem aktuellen Stand sein113 |
| Erste Woche | 8. Einfallstor schließen | Finde heraus, wie der Angreifer hineinkam, sonst kommt er wieder1213 |
| Erste Woche | 9. Melden | Prüf die Meldepflicht und erstatte Strafanzeige. Mehr dazu im nächsten Abschnitt119 |
| Erste Woche | 10. Google informieren | Beantrage in der Search Console die Überprüfung, sobald alles sauber ist11 |
Warum du vor dem Aufräumen Beweise sicherst
Willst du Anzeige erstatten, achte auf die Beweise. Die BSI-Checkliste für Unternehmen fragt, ob der Weiterbetrieb wirklich um jeden Preis nötig ist, denn er kann die Beweissicherung stören.
Die Checkliste rät außerdem, eine gerichtsfeste Kopie der Daten zu erstellen (forensische Sicherung), bevor du Virenprogramme einsetzt, weil diese Spuren verändern können25.
Bei einer Website auf dem Server deines Hosters übernimmt das in der Praxis der Hoster oder dein IT-Dienstleister. Das ist unsere Übertragung der Checkliste. Sag ihm deshalb vorher, dass du Anzeige erstatten willst.
Wie du den Angreifer aus offenen Anmeldungen wirfst
Bei Schritt 6 hilft ein Hinweis aus der WordPress-Dokumentation. Wer die geheimen Schlüssel in der Konfigurationsdatei der Seite erneuert, wirft jeden Angreifer aus bestehenden Sitzungen. Die Konfigurationsdatei enthält die Grundeinstellungen von WordPress. Eine Sitzung ist eine Anmeldung, die noch offen ist.
Ändere die Passwörter nach der Bereinigung noch einmal, weil der Angreifer die alten vielleicht schon kennt13.
Warum auch das Backup von gestern befallen sein kann
Das BSI empfiehlt bei Schritt 7, das neueste Backup vor der Manipulation einzuspielen1. Dafür musst du aber wissen, wann die Manipulation begann.
Die WordPress-Dokumentation räumt ein, dass Website-Betreiber den Eintrittsweg wegen fehlender Fachkenntnis oder fehlender Daten oft nicht ermitteln können13. Bei einer Hintertür kann auch das Backup vom Vortag infiziert sein. Plane deshalb mit mehreren Sicherungsständen statt mit einem einzigen.
Das BSI rät, vorher zu prüfen, ob du aktuelle und saubere Backups hast, am besten offline gelagert. Online-Sicherungen können beiläufig oder absichtlich kompromittiert sein25.
Warum Angreifer oft wiederkommen
Zu Schritt 8 nennt Google eine Studie. Sie fand, dass Angreifer 20 % der gehackten Websites innerhalb eines Tages ein zweites Mal hacken12.
Das ist die einzige Quelle für diese Zahl, andere Untersuchungen dazu liegen uns nicht vor. Sie passt aber zur Sucuri-Beobachtung mit den Hintertüren.
In den ersten Stunden rettest du nichts, indem du schnell löschst. Du sicherst und dokumentierst zuerst und räumst danach auf.
Musst du einen Hack melden, und wem?
Das hängt davon ab, was auf dem Server liegt. Dieser Abschnitt ersetzt keine Rechtsberatung. Wende dich bei Unsicherheit an deinen Datenschutzbeauftragten oder an einen Anwalt.
Wann du die Datenschutzbehörde informierst
Nach Art. 33 Abs. 1 DSGVO meldest du eine Verletzung des Schutzes personenbezogener Daten „unverzüglich und möglichst binnen 72 Stunden“, nachdem du von ihr erfahren hast, an die Aufsichtsbehörde. Die Pflicht entfällt, wenn die Verletzung voraussichtlich nicht zu einem Risiko für die Betroffenen führt.
Nach Abs. 5 dokumentierst du jede Verletzung mit den Fakten, ihren Auswirkungen und den ergriffenen Abhilfemaßnahmen19.
Liegen Anschriften, Mail-Adressen oder Passwörter von Kunden auf dem Server, prüfst du laut BSI, ob Daten abfließen konnten1. Ob dein Kontaktformular oder dein Kundenbereich solche Daten speichert, klärst du mit deinem Dienstleister.
Betreibt ein Hoster oder Dienstleister die Seite in deinem Auftrag, meldet er dir eine Verletzung unverzüglich, sobald er davon erfährt (Art. 33 Abs. 2). Die Meldung an die Aufsicht bleibt deine Aufgabe als Verantwortlicher19.
Wie die Meldung abläuft, am Beispiel Bayern
Das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) betreibt für bayerische Unternehmen einen Online-Dienst für Meldungen nach Art. 33. Er verlangt unter anderem den Zeitpunkt des Vorfalls und der Feststellung, eine Beschreibung und eine Schätzung der Zahl betroffener Personen.
Weißt du das Risiko noch nicht, gibst du eine vorläufige Meldung mit einer Risikoschätzung ab und reichst später eine Folgemeldung nach. Nach dem Absenden erhältst du eine Kennung, die das BayLDA als ersten Nachweis der Meldung samt Zeitpunkt bezeichnet. Ein offizielles Aktenzeichen ist sie nicht27.
Sitzt du nicht in Bayern, frag deinen Datenschutzbeauftragten, welche Behörde zuständig ist und ob sie einen ähnlichen Dienst anbietet.
Wann du die betroffenen Personen informierst
Das BSI weist auf Art. 34 DSGVO hin. Haben Unbefugte Kenntnis von Daten erlangt, informierst du die Betroffenen1.
Nach dem Wortlaut von Art. 34 Abs. 1 gilt diese Pflicht, wenn die Verletzung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Betroffenen mit sich bringt. Dann benachrichtigst du sie unverzüglich19.
Das BSI liefert in derselben Anleitung einen Mustertext für Besucher. Er nennt den Zeitraum, in dem die Seite schädliche Inhalte ausgeliefert hat, und empfiehlt, den Rechner mit Virenschutz zu prüfen1.
Wann du die Polizei einschaltest
Das BSI empfiehlt, nach der Wiederherstellung Strafanzeige zu stellen1. Für Unternehmen gibt es in jedem Bundesland eine Zentrale Ansprechstelle Cybercrime (ZAC), die erste Einschätzung, Beratung und die Einleitung der Strafverfolgung anbietet.
Zuständig ist die ZAC des Landes, in dem dein Unternehmen seinen Sitz hat oder der Vorfall geschah20. Privatpersonen wenden sich an die Online-Wachen der Polizei ihres Landes.
Was Versicherung und Kundenverträge verlangen
Prüfe, ob eine Cyber-Versicherung oder ein Kundenvertrag eine Meldefrist für Sicherheitsvorfälle nennt. Das BSI stellt in seiner Checkliste dieselbe Frage nach vertraglichen Informationspflichten gegenüber Auftraggebern, Geschäftspartnern und Versicherungen25.
Fristen nennt das BSI dabei nicht. Dazu liegt uns keine belastbare Quelle vor, deshalb nennen wir hier keine Fristen.
Ab wann die 72 Stunden laufen
Die 72 Stunden laufen ab dem Moment, in dem du von der Verletzung erfährst. Auf das Ende der Untersuchung wartest du dafür nicht.
Schaffst du die Frist nicht, fügst du der Meldung eine Begründung für die Verzögerung bei. Wenn du nicht alles sofort weißt, darfst du die Angaben schrittweise nachreichen19. Schreib deshalb den Zeitpunkt des Bekanntwerdens schon in den ersten Minuten auf.
Die 72 Stunden laufen ab dem Moment, in dem du den Vorfall kennst, deshalb schreibst du den Zeitpunkt in die erste Notiz.
Wie kommen Angreifer in eine WordPress-Website?
WordPress ist ein Content-Management-System, also ein Baukasten, mit dem Firmen ihre Website pflegen. Nach W3Techs nutzen 39,5 % aller Websites WordPress, und unter den Seiten mit bekanntem System sind es 58,2 %8. Das macht WordPress zum lohnenden Ziel, und Angreifer kommen auf mehreren Wegen hinein.
Die Wege, auf denen Angreifer hineinkommen
| Wo der Angreifer hineinkommt | Was darüber bekannt ist |
|---|---|
| Plugins (Erweiterungen von Drittanbietern) | 91 % der 11.334 neuen Lücken des Jahres 2025 lagen in Plugins, also rund 10.3005 |
| Themes (das Design der Seite) | 9 % der neuen Lücken, rund 1.0205 |
| Der Kern von WordPress, also das Grundsystem ohne Erweiterungen | 2025 nur 6 gemeldete Lücken, alle von geringer Priorität. Im Juli 2026 gab es allerdings eine kritische Lücke im Kern5313 |
| Ein veraltetes System | 39,1 % der Content-Management-Systeme in der Sucuri-Stichprobe waren beim Befall veraltet7 |
| Zugangsdaten | Standardpasswörter, leicht erratbare Kombinationen und Passwortdiebstahl durch Schadsoftware17 |
| Die Rechner der Administratoren | Trojaner, also getarnte Schadprogramme auf dem Rechner, lesen Anmeldedaten für FTP und den WordPress-Login mit131 |
| Werbenetzwerke | Über eingeblendete Werbung gelangt gelegentlich Schadsoftware auf Besucherrechner1 |
| Falsch eingerichtete Server | Webanwendungen sind besonders häufig schlecht geschützt, Server oft falsch eingerichtet. Der Lagebericht zählt falsch konfigurierte Webdienste und Server zu den Gründen, warum Unternehmensnetze verwundbar sind242 |
Was die kritische Lücke im WordPress-Kern im Juli 2026 zeigt
Beim Kern hatte Patchstack für 2025 sechs Lücken gezählt, und im Juli 2026 kam trotzdem eine kritische hinzu. Das BSI stufte die Kombination zweier Lücken im WordPress-Kern am 18.07.2026 mit Kritikalität 3 ein. Diese Stufe heißt „Orange“ und bedeutet, dass Betreiber unverzüglich handeln müssen.
Laut Warnung des BSI brauchte ein Angreifer für die Ausnutzung keine Anmeldung3. Das WordPress-Team hat für betroffene Versionen automatische Updates erzwungen13.
Die US-Behörde für Cybersicherheit CISA führt eine Liste der Schwachstellen, die Angreifer nachweislich ausnutzen. Rapid7, ein Anbieter von Sicherheitssoftware, bestätigt, dass beide Lücken am 21.07.2026 in diesem Katalog standen16.
Wer automatische Updates eingeschaltet hatte, bekam die Korrektur am Tag der Veröffentlichung. Allen anderen rät das BSI, die Seite zusätzlich darauf zu prüfen, ob ein Angreifer schon eingedrungen ist3.
Welche Rolle gestohlene Passwörter spielen
Bitkom ergänzt bei den Zugangsdaten die Sicht auf die Gesamtwirtschaft. In der Befragung von 1.003 Unternehmen ab zehn Beschäftigten nennt Bitkom Angriffe auf Passwörter mit 18 % und Phishing mit 16 %18. Phishing sind gefälschte Mails oder Seiten, die Zugangsdaten abgreifen.
Bitkom erwähnt Websites nicht, die Zahlen zeigen nur, dass Zugangsdaten ein häufiger Weg sind. Was passiert, wenn Passwörter schon im Netz stehen, steht in Passwörter eurer Leute sind im Netz.
Warum du nach einem Hack alle Türen schließt
Den genauen Weg findest du oft nie, das räumt auch die WordPress-Dokumentation ein13. Deshalb schließt du nach einem Hack alle Türen und nicht nur die, die du für die wahrscheinlichste hältst.
Die meisten Lücken stecken in Plugins. Gestohlene Passwörter und befallene Rechner öffnen deine Seite ebenso.
Warum reichen Updates allein nicht?
Updates, also neue Versionen der Software, die Lücken schließen, sind die wichtigste Maßnahme. Allein reichen sie trotzdem nicht.
Für fast die Hälfte der Lücken gibt es anfangs keine Korrektur
Nicht für jede Lücke gibt es gleich eine Korrektur. Bei 46 % der 2025 gefundenen WordPress-Lücken lag zur Veröffentlichung noch kein Update des Herstellers vor, im Jahr davor waren es 33 %56. Patchstack folgert, dass Betreiber sich nicht allein auf Plugin-Updates verlassen können.
Angreifer schlagen oft nach wenigen Stunden zu
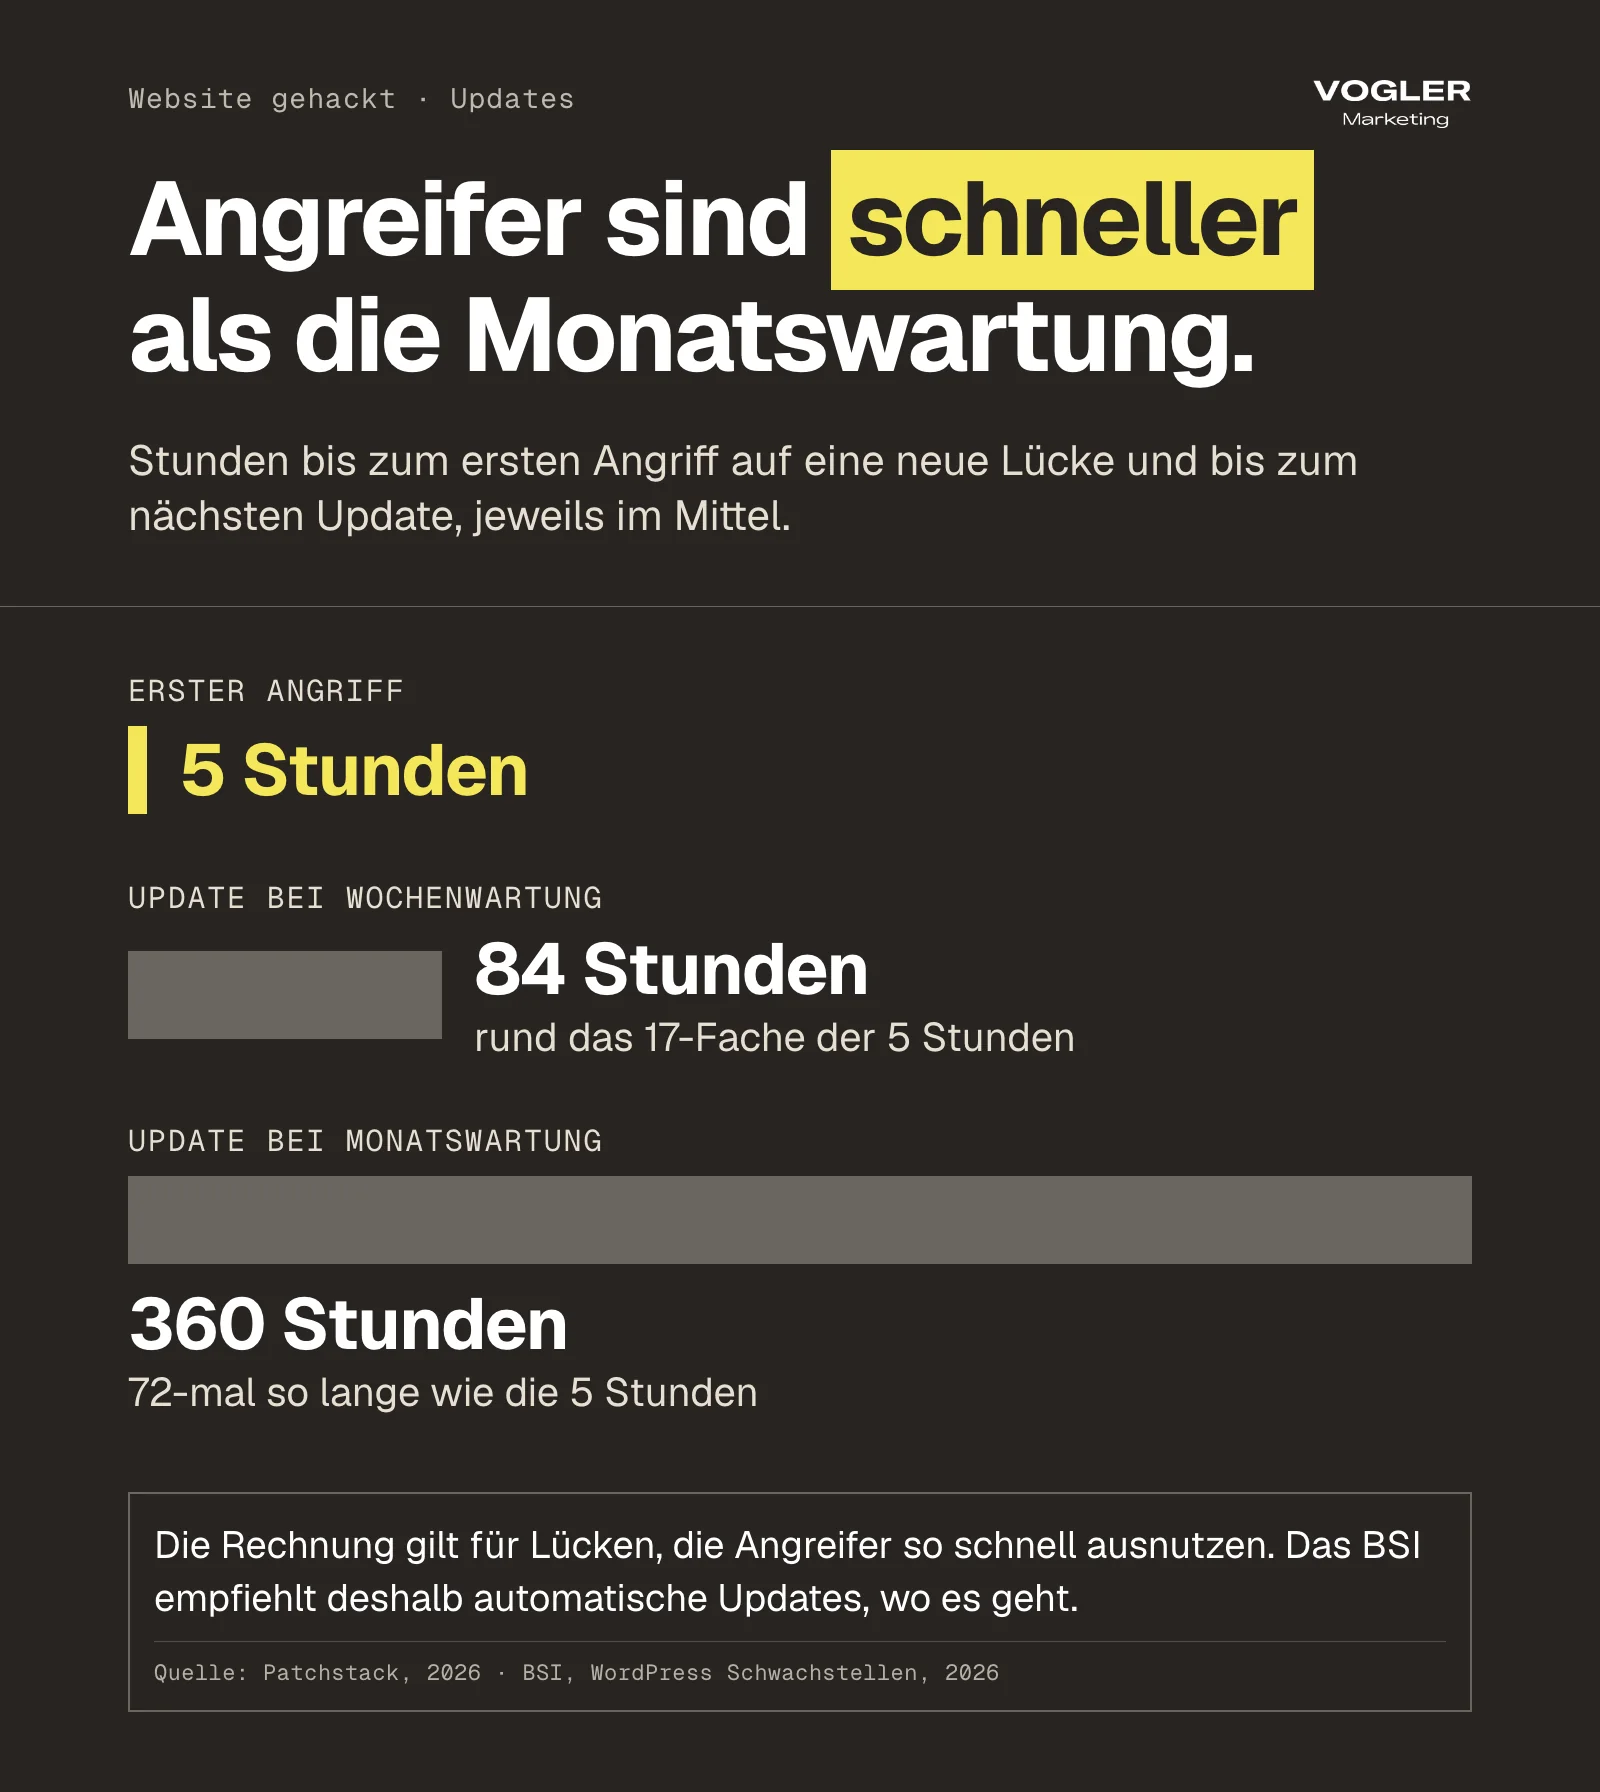
Bei stark ausgenutzten Lücken vergehen laut Patchstack im Median 5 Stunden bis zum ersten Angriff. Der Median ist der mittlere Wert. Bei der Hälfte der Lücken greifen Angreifer schneller an, bei der anderen Hälfte später. Etwa die Hälfte der Lücken mit hoher Wirkung nutzen Angreifer innerhalb von 24 Stunden aus5.
Das BSI beschreibt für den Kern-Fall vom Juli 2026 dasselbe Muster. Nur wenige Stunden nach der Veröffentlichung kursierte Beispielcode für einen Angriff, und kurz darauf lagen Berichte über erste Angriffe vor. Das BSI sieht darin erneut die gesunkene Zeit bis zur Ausnutzung3.
Rapid7 verzeichnet vier Tage zwischen Veröffentlichung am 17.07. und Aufnahme in den CISA-Katalog am 21.07.16.
Der Schutz des Hosters fängt nur einen Teil der Angriffe ab
Die Standardschutzmaßnahmen des Hosters helfen weniger, als viele glauben. Patchstack ließ 2025 in zwei Tests gängige Schutzlösungen von Hostern gegen Angriffe antreten. Im ersten Test blockierten die klassischen Verteidigungen 12 % der WordPress-spezifischen Angriffe, im zweiten mit mehr Lücken 26 % aller Angriffe.
Im Text nennt Patchstack weder die Hoster noch die Zahl der Angriffe5. Es ist die einzige Quelle für diese Werte, und Patchstack verkauft selbst Schutz.
Der Befund aus dem Vorjahr geht in dieselbe Richtung. Bei den Angriffen auf das WordPress-Design-Werkzeug Bricks Builder versagten nach Patchstack alle gängigen Firewall-Lösungen der Hoster6.
Viele Betriebe spielen Updates zu spät ein
Viele Betriebe spielen Updates gar nicht erst zeitnah ein. Das BSI schreibt im Lagebericht 2025, viele kleine und mittlere Unternehmen vernachlässigten Updates weiterhin. Selbst elementare, oft kostenlos umsetzbare Maßnahmen setzten viele nicht um.
Außerdem gewann bei Angriffen aus dem Internet das Ausnutzen von Schwachstellen in Webangeboten weiter an Bedeutung24.
Wie lange deine Seite bei Monats- oder Wochenwartung offen steht
Schlägt ein Angreifer irgendwann zwischen zwei Wartungsterminen zu, wartet deine Seite im Mittel das halbe Intervall auf das Update.
- Bei einer Monatswartung sind das etwa 15 Tage oder 360 Stunden, 72-mal so lange wie die 5 Stunden.
- Bei einer Wochenwartung sind es 3,5 Tage oder 84 Stunden, rund das 17-Fache.
Das Beispiel gilt nur für Lücken, die Angreifer tatsächlich so schnell ausnutzen, und nicht für jede. Es zeigt aber, warum das BSI empfiehlt, automatische Updates zu nutzen, wo es geht, und Updates zu beobachten, wo es nicht geht13.
Was ein Schutzfilter vor der Website leistet (Web Application Firewall)
Eine Web Application Firewall, kurz WAF, ist ein Filter, der vor deiner Website sitzt und Anfragen blockiert, die wie Angriffe aussehen. Sie kann eine Lücke vorübergehend abdecken, bis das Update da ist.
Beim Kern-Fall im Juli 2026 empfahl das BSI diese Zwischenlösung. Eine WAF sperrt den betroffenen Zugangspunkt, bis du das Update eingespielt hast3.
Das BSI rät Betreibern von Webseiten mit wichtigen Dienstleistungen, den Einsatz grundsätzlich zu erwägen. Sucuri nennt die WAF ebenfalls als Mittel, bekannte Lücken virtuell zu schließen37.
Das widerspricht den Ergebnissen von Patchstack nicht. Eine WAF kommt als zusätzliche Schicht zu den Updates hinzu und ersetzt sie nicht. Die einzelnen WAFs taugen außerdem unterschiedlich viel.
Weniger Erweiterungen bieten weniger Angriffsfläche
Weniger Software bietet Angreifern weniger Angriffsfläche, und Weglassen kostet nichts. Das BSI und die WordPress-Dokumentation raten beide, Plugins zu löschen, die niemand braucht113.
Gibt es für eine Lücke noch keine Korrektur, löschst du, was du nicht brauchst, lässt einen Filter Angriffe abfangen und handelst bei Auffälligkeiten sofort.
Was die Zahlen aus Suche, Patchstack, Sucuri und BSI zusammen zeigen
Wir haben unsere eigene Messung der Suchanfragen neben die Berichte der Hersteller von Schutzsoftware und der Behörden gelegt.
Die Zahlen im Überblick
| Was gezählt ist | Wert |
|---|---|
| Neue WordPress-Lücken 2025 | 11.334 (+42 %), rund 31 pro Tag (eigene Rechnung)5 |
| Neue WordPress-Lücken 2024 | 7.966 (+34 %)6 |
| Neue WordPress-Lücken 2024, zweite Zählung | 8.223 (rund +68 %), 96 % davon in Plugins21 |
| Neue WordPress-Lücken im 4. Quartal 2025, zweite Zählung | 2.213 (+19,2 % zum Vorquartal)22 |
| Täglich neu entdeckte Schwachstellen in allen Programmen, Juli 2024 bis Juni 2025 | +24 % (im Mittel 119 pro Tag)242 |
| Anteil WordPress an allen Websites | 39,5 % (58,2 % der Seiten mit bekanntem System)8 |
| Anteil WordPress an den befallenen Seiten der Sucuri-Stichprobe | 95,5 %7 |
| Suchen pro Monat nach „wordpress gehackt“ | 17023 |
| Suchen pro Monat nach „wordpress sicherheitslücken“ | 26023 |
| Suchen pro Monat nach „wordpress absichern“ | 4023 |
| Was Anbieter für einen Klick auf „wordpress gehackt“ bieten | 3,16 bis 9,31 €23 |
| Was Anbieter für einen Klick auf „wordpress absichern“ bieten | 0,41 bis 2,61 €23 |
Mehrere unabhängige Zählungen finden mehr Lücken
Patchstack zählt bei WordPress für 2025 42 % mehr neue Lücken als im Vorjahr. Das BSI zählt über alle Programme hinweg 24 % mehr neue Schwachstellen pro Tag, im Mittel 119, und schreibt, das Wachstum gehe nur teilweise auf eine geänderte Meldepraxis zurück.
Die beiden Erhebungen zählen Unterschiedliches, deshalb kannst du die Werte nicht ineinander umrechnen. Beide zeigen aber in dieselbe Richtung. Die Quellen stehen auf unterschiedlichen Beinen, ein Hersteller von Schutzsoftware und eine Bundesbehörde5242.
Eine dritte Messung kommt vom BSI selbst. Seine Sensoren zeichnen ungezielten Angriffsverkehr im Internet auf. Dort nahmen Angriffe, die Schwachstellen ausnutzen, bereinigt um Sondereffekte um rund 38 % zu. Die Sensoren messen Server im Internet insgesamt und keine Websites im Besonderen, die Richtung stimmt trotzdem24.
Zwei Hersteller zählen die WordPress-Lücken verschieden
Eine zweite Zählung der WordPress-Lücken liefert Wordfence, ebenfalls ein Anbieter von Schutzsoftware. Für 2024 kommt Wordfence auf 8.223 neue Lücken, Patchstack auf 7.966. Beide liegen also bei rund 8.000. Beide sehen die große Mehrheit in Plugins, Wordfence 96 %, Patchstack für 2025 91 %2165.
Beim Wachstum gehen die Zählungen auseinander. Wordfence meldet für 2024 rund +68 %, Patchstack +34 %. Ein Grund kann die Zählweise sein. Wordfence zählt je Schwachstellen-Kennung und schreibt, andere Anbieter zählten teils je betroffenem Programm21.
Vergleiche deshalb nur die Richtung. Die Prozente kannst du nicht gegeneinander rechnen. Einen Jahresbericht von Wordfence für 2025 konnten wir nicht abrufen. Für das vierte Quartal 2025 nennt Wordfence 2.213 neue Lücken, 19,2 % mehr als im Quartal davor22. Auch diese Zahl zeigt nach oben.
WordPress ist überdurchschnittlich oft betroffen
WordPress stellt 58,2 % der Seiten mit bekanntem System und 95,5 % der befallenen Seiten in der Sucuri-Stichprobe. Das ist das 1,6-Fache (95,5 geteilt durch 58,2).
Ob der Unterschied an der Stichprobe oder am Angebot an Plugins liegt, zeigen die Quellen nicht. Beides ist möglich. Sucuri bereinigt nur Seiten, deren Betreiber Hilfe suchen, und Patchstack zählt für WordPress rund 10.300 Plugin-Lücken in einem Jahr875. Eine zweite Zählung der Anteile an befallenen Seiten haben wir nicht gefunden.
Angreifer sind schneller als die übliche Wartung
Bei 54 % der Lücken liegt zur Veröffentlichung eine Korrektur vor, bei 46 % nicht. Bei stark ausgenutzten Lücken kommt der erste Angriff im Median nach 5 Stunden. Eine Monatswartung kommt im Mittel nach 360 Stunden.
Deshalb rät das BSI zu automatischen Updates, und das BSI und Sucuri nennen eine Firewall als Ergänzung1357.
Die Quellen nennen verschiedene Ursachen
Auf den ersten Blick widersprechen sich die Quellen bei der Ursache. Der Verizon-Bericht 2026 sieht bei 31 % der untersuchten Datenpannen Software-Schwachstellen als Einstieg, vor gestohlenen Passwörtern17.
Sucuri fand dagegen bei nur 13,97 % der bereinigten Seiten ein verwundbares Plugin, Theme oder eine andere Komponente. Daneben nennt Sucuri schwache Passwörter, Fehlkonfigurationen und mangelhafte Zugriffsrechte7. Bitkom nennt Angriffe auf Passwörter mit 18 % neben Ransomware (Erpressungssoftware) mit 25 % und weist die Bezugsgröße im Text nicht ausdrücklich aus18.
Die Erhebungen zählen Verschiedenes. Verizon zählt alle Datenpannen weltweit, Sucuri WordPress-Seiten in der Bereinigung, Bitkom Angriffe auf die gesamte IT. Dazu kommt, dass der Eintrittsweg für Betreiber oft ungeklärt bleibt13. Wir lesen daraus, dass beides vorkommt. Deshalb schließt du beide Türen.
Wer googelt, steckt meist schon im Schaden
Nach „wordpress gehackt“ suchen 170 Menschen im Monat, nach „wordpress absichern“ nur 40. Das ist ein Verhältnis von etwa 4 zu 1 (170 geteilt durch 40, 4,25).
Die Gebote der Anbieter passen dazu. Für den Klick auf den Notfall zahlen Anbieter bis zu 9,31 €, für den Klick auf die Vorsorge bis zu 2,61 €23. Wir lesen daraus, dass Anbieter dort mehr bieten, wo Betroffene sofort kaufen.
Bei der Vorsorge kannst du in Ruhe vergleichen. Im Notfall fehlt dir die Zeit dafür. Das Suchvolumen ist klein und zeigt nur, wer googelt. Wie viele Firmen betroffen sind, zeigt es nicht.
Die Zahl der Lücken wächst, Angreifer schlagen schnell zu, und die Wartung läuft meist langsamer als der Angriff.
Wie sicherst du die Website gegen den nächsten Angriff ab?
Für jede Maßnahme in der Tabelle sprechen mindestens zwei Quellen. Zusammen ergeben sie einen Wartungsplan, den du von deinem Dienstleister einfordern kannst.
Der Wartungsplan
| Was zu tun ist | Wie oft | Wer |
|---|---|---|
| Automatische Updates für den WordPress-Kern prüfen14313 | Einmal einrichten, monatlich eine Stichprobe | IT-Dienstleister |
| Updates für Plugins und Themes automatisieren, wo es geht15112 | Einmal einrichten, wöchentlich auf Fehler prüfen | IT-Dienstleister |
| Nicht benötigte Plugins und Themes löschen114 | Halbjährlich eine Inventur | IT-Dienstleister, Agentur |
| Für jede Person ein eigenes Konto anlegen, die Anmeldung mit zweitem Faktor oder Passkey (Anmeldeschlüssel auf dem eigenen Gerät) einschalten, keinen Benutzernamen „admin“ vergeben12114 | Einmal, danach halbjährlich die Liste prüfen | Du und IT |
| Den Zugriff für Administratoren einschränken und den Datei-Editor im WordPress-Menü abschalten141 | Einmal | IT-Dienstleister |
| Dateien und Datenbank sichern, außerhalb des Servers1412 | So oft, wie du Datenverlust verkraftest | Hoster, IT |
| Die Wiederherstellung testen14 | Fester Termin im Jahr | IT-Dienstleister |
| Search Console einrichten und Meldungen lesen1311 | Einmal, danach bei jeder Mail | Du oder Agentur |
| Über einen Schutzfilter vor der Website (WAF) entscheiden37 | Einmal entscheiden | IT-Dienstleister |
Wie oft du aktualisieren solltest
Zum Wartungsrhythmus nennen die Quellen kein Intervall. Das BSI sagt „regelmäßig“ und beim Kern-Fall „schnellstmöglich“, die WordPress-Dokumentation sagt „immer auf dem neuesten Stand“1314.
Aus der Rechnung weiter oben leiten wir ab, dass der Kern automatisch aktualisieren sollte. Für Plugins gilt dasselbe, wo der Hersteller verlässlich ist. Die Wartung von Hand dient dann der Kontrolle. Das ist unsere Ableitung aus den genannten Quellen und keine Vorgabe des BSI.
Was WordPress von selbst aktualisiert und was du einschalten musst
Die Standardeinstellung hilft dir beim Kern, aber nicht bei Plugins. Nach der WordPress-Dokumentation aktualisieren sich Sicherheitsversionen des Kerns standardmäßig automatisch, bei neuen Installationen seit Version 5.6 auch die großen Versionen.
Plugins und Themes aktualisieren sich dagegen nicht von selbst, ausgenommen in Sonderfällen, die das WordPress-Sicherheitsteam steuert14. Die Funktion für Plugins und Themes ist seit WordPress 5.5 vorhanden, aber standardmäßig aus15. Jemand muss sie einschalten. Frag deinen Dienstleister, ob das passiert ist.
Wie du die Zugänge außerhalb der Website schützt
Ein Teil der Vorbeugung liegt außerhalb der Website. Viele Hacks beginnen mit einem Passwort oder einem infizierten Rechner.
Google hält 2FA und Passkeys für einen Schutz, der den Angreifer auch dann ausbremst, wenn er das Passwort gestohlen hat12. 2FA heißt Zwei-Faktor-Anmeldung, also Passwort plus ein zweiter Nachweis, etwa ein Code auf dem Handy. Das BSI rät, Mehrfaktor-Authentisierung zu berücksichtigen1.
Ein Wartungsplan wirkt nur, wenn ihn eine Person mit Namen und festen Terminen betreut.
Wie sieht eine Datensicherung aus, mit der du die Seite wirklich zurückholst?
Fast jede Firma hat irgendwo ein Backup. Ob es im Ernstfall hilft, weißt du erst nach einem Test.
Was das BSI und die DSGVO zur Datensicherung verlangen
Das BSI schreibt in seiner Anleitung zu kompromittierten Webseiten, dass du Backups regelmäßig auf ihre Nutzbarkeit hin überprüfen musst1.
Bei Ransomware, also Erpressungssoftware, nennt das BSI die Datensicherung die wichtigste vorbeugende Maßnahme. Es verlangt eine Sicherung offline und rät, die Wiederherstellung im Praxistest durchzuspielen4.
Der IT-Grundschutz des BSI verlangt dasselbe von jedem Betrieb. Er muss regelmäßig testen, ob seine Sicherungen funktionieren, vor allem ob er gesicherte Daten einwandfrei und in angemessener Zeit zurückspielen kann26.
Für personenbezogene Daten nennt Art. 32 Abs. 1 DSGVO unter den Schutzmaßnahmen zwei passende Punkte. Du musst die Daten nach einem technischen Zwischenfall rasch wiederherstellen können. Und du brauchst ein Verfahren, das regelmäßig prüft, ob deine Maßnahmen wirken19.
Woran du ein brauchbares Backup erkennst
- Es enthält beides. Das BSI nennt ausdrücklich die Inhalte der Seite und die Datenbank1. Die WordPress-Dokumentation behandelt Dateien und Datenbank ebenfalls getrennt13.
- Es liegt außerhalb des Servers. Google rät, alle Dateien und die Datenbank an einem Ort außerhalb des Servers zu sichern12. Ein Backup, das auf demselben Server liegt wie die Seite, trifft der Angreifer mit. Das BSI verlangt, Sicherungen räumlich getrennt von den gesicherten Systemen aufzubewahren und so zu schützen, dass niemand sie versehentlich oder absichtlich überschreibt26.
- Es gibt mehrere Stände. Bei einer Hintertür kann das Backup von gestern infiziert sein. Sucuri fand auf 49,21 % der bereinigten Seiten mindestens eine Hintertür7.
- Es ist getestet. Spiel es einmal auf eine Testseite zurück, stopp die Zeit und prüfe, ob Formulare, Bilder und Anmeldung funktionieren.
- Jemand kennt den Weg. Schreib auf, wer die Wiederherstellung auslöst, wie lange sie dauert und was dabei verloren geht.
Wie oft du sichern musst
Wie oft du sichern musst, hängt davon ab, wie viele Stunden Änderungen die Firma verlieren darf. Das BSI nennt diese Größe maximal zulässigen Datenverlust (Recovery Point Objective) und empfiehlt, sie im Datensicherungskonzept zu berücksichtigen26.
Sichert dein Hoster einmal pro Nacht und fällt die Seite um 14 Uhr aus, fehlen im ungünstigen Fall fast 24 Stunden. In dieser Zeit gingen vielleicht Anfragen über das Formular ein.
Die Quellen nennen keinen festen Rhythmus für den Test. Leg einen Termin fest und trag ihn in den Kalender des Verantwortlichen ein.
Warum du vor der Bereinigung noch einmal sicherst
Die WordPress-Dokumentation rät außerdem, vor der Bereinigung noch einen letzten Schnappschuss der infizierten Seite zu machen. Bereinigungen können schiefgehen, und dann hast du wenigstens diese Kopie zum Vergleich13.
Warum eine gespiegelte Festplatte keine Sicherung ist
Frag deinen Hoster, ob seine Sicherung eine echte, getrennte Kopie ist. Das BSI zählt eine reine Spiegelung der Festplatten (RAID) nicht als Datensicherung, weil sich die gespiegelten Daten gleichzeitig verändern. Eine Spiegelung schützt weder vor dem Überschreiben noch vor Schadsoftware26.
Wogegen ein Backup nicht hilft
Ein Backup löst nicht jedes Problem. Das BSI schreibt im Lagebericht 2025: „Backups bleiben essenziell gegen Ransomware, helfen aber nicht gegen Datenleaks.“ Ein Datenleck meint hier Daten, die Angreifer schon kopiert haben.
Lagen Kundendaten auf dem Server, prüfst du deshalb die Meldepflicht, auch wenn du die Seite vollständig aus dem Backup zurückholst24.
Ein Backup hilft dir erst, wenn jemand die Wiederherstellung einmal getestet hat.
Was zeigt dir die Google Search Console bei einem Hack?
Die Search Console ist ein kostenloses Werkzeug von Google, in dem Website-Betreiber sehen, wie Google ihre Seite behandelt. Die WordPress-Dokumentation empfiehlt, die Seite dort anzumelden, bevor etwas passiert13.
Was der Bericht „Sicherheitsprobleme“ meldet
Der Bericht „Sicherheitsprobleme“ ordnet jeden Fund einem dieser Typen zu11.
- „Gehackte Inhalte“ sind Inhalte, die ohne deine Zustimmung auf der Seite stehen.
- „Malware und unerwünschte Software“ ist Software, die Geräten oder Nutzern schaden soll.
- „Social Engineering“ sind Inhalte, die Besucher zu riskanten Handlungen verleiten, zum Beispiel zur Eingabe von Daten auf einer gefälschten Seite.
Zeigt der Bericht Probleme, siehst du dort Beispielseiten, auf denen Google sie erkannt hat12.
Wie du nach der Bereinigung die Überprüfung beantragst
Wenn du alle genannten Probleme auf allen betroffenen Seiten behoben hast, klickst du im Bericht auf „Überprüfung anfordern“. Google erwartet im Antrag eine genaue Beschreibung des Problems, der getroffenen Maßnahmen und des Erfolgs.
Die Prüfung dauert nach Google bei den meisten Anträgen mehrere Tage oder Wochen. Google bittet dich, den Antrag nicht erneut zu stellen, solange keine Entscheidung vorliegt11.
Was du auch ohne Konto prüfen kannst
- Die Suche „site:deine-domain.de“ zeigt alle Seiten, die Google von dir kennt, darunter solche, die du nie angelegt hast12.
- Das URL-Prüftool zeigt, was Googles Roboter von einer Seite bekommt, auch wenn dein Browser etwas anderes anzeigt12.
Wie lange die Seite unter Prüfung steht
Plane die Zeit ein. Du kannst die Überprüfung erst beantragen, wenn alles sauber ist. Danach dauert sie Tage bis Wochen. Ob Warnungen in dieser Zeit sichtbar bleiben, sagt die Google-Hilfe nicht.
Pausiere Anzeigen auf die Seite, solange sie offline ist oder unter Prüfung steht, denn jeder Klick kostet Budget.
Richte die Search Console heute ein. Sie zeigt dir Hinweise von Google, bevor ein Kunde anruft.
Das kannst du heute tun
Du musst nicht verstehen, was dein IT-Dienstleister versteht. Es genügt, wenn du die richtigen Fragen stellst und weißt, wer antwortet. Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Frag, ob die automatischen Updates für den WordPress-Kern an sind und wer sie für Plugins einschaltet oder beobachtet | du |
| ☐ | Geh die Liste der Plugins durch und lösch jedes Plugin, das niemand braucht | IT-Dienstleister, Agentur |
| ☐ | Prüf, wer ein Administrator-Konto hat und wer keines mehr haben sollte | du und IT-Dienstleister |
| ☐ | Schalte für jedes Konto die Anmeldung mit zweitem Faktor oder einen Passkey ein und vergib keinen Benutzernamen „admin“ | IT-Dienstleister |
| ☐ | Schalte den Datei-Editor im WordPress-Menü ab | IT-Dienstleister |
| ☐ | Frag, wo das Backup liegt, wie viele Stände es gibt und wann es jemand zuletzt zurückgespielt hat | du |
| ☐ | Lass das Backup einmal auf eine Testseite zurückspielen, stopp die Zeit und prüf Formulare, Bilder und Anmeldung | IT-Dienstleister |
| ☐ | Frag deinen Hoster, ob seine Sicherung eine getrennte Kopie außerhalb des Servers ist | du |
| ☐ | Melde die Seite in der Search Console an und lass die Benachrichtigungen an eine Adresse gehen, die jemand liest | du oder Agentur |
| ☐ | Schreib auf einer Seite auf, wen ihr im Notfall anruft, wer entscheidet, wer Kunden informiert und wer die Anzeigen pausiert | Geschäftsführung |
| ☐ | Leg fest, wer am Wochenende entscheidet, ob die Seite vom Netz geht | Geschäftsführung |
| ☐ | Frag deinen Datenschutzbeauftragten, welche Aufsichtsbehörde für euch zuständig ist und wie ihr dort meldet | du |
| ☐ | Schau nach, welche Zentrale Ansprechstelle Cybercrime für euren Firmensitz zuständig ist | du |
| ☐ | Prüf, ob eine Cyber-Versicherung oder ein Kundenvertrag eine Meldefrist für Sicherheitsvorfälle nennt | du |
| ☐ | Prüf, was ein Fremder über eure Website, eure Domain und eure Mail-Absender sieht | wir (Sicherheits-Check) |
Den letzten Punkt übernehmen wir. Im Sicherheits-Check von außen lesen wir nur, was öffentlich sichtbar ist, und zeigen dir, was auffällt. Die Bereinigung eines gehackten Servers bleibt bei deinem Hoster oder deinem IT-Dienstleister.
Wenn eine Seite offline war, ohne dass es jemand bemerkte, lies auch Die Website war tagelang down, und keiner hat es gemerkt.
Fang mit den automatischen Updates an. Sie machen am wenigsten Arbeit und wirken am stärksten.
Wer macht was: du, dein Hoster, dein IT-Dienstleister, deine Agentur?
Bei einem Hack arbeiten mehrere Seiten zusammen, und jeder hat einen eigenen Teil. Die Rollen kannst du schon heute klären, bevor etwas passiert.
Wer welche Aufgabe übernimmt
| Wer | Das übernimmt er | Die Frage, die du ihm heute stellst |
|---|---|---|
| Du als Geschäftsführung | Entscheiden, ob die Seite offline geht, Kunden informieren, Datenschutz prüfen, Dienstleister beauftragen | Wer von uns entscheidet am Wochenende, wenn ich nicht erreichbar bin? |
| Hoster | Server, Logdateien, Sperrungen, Backups auf Serverebene | Welche Backups macht ihr, wie lange hebt ihr sie auf, und wie stelle ich eine Seite wieder her? |
| IT-Dienstleister oder WordPress-Spezialist | Bereinigung, Updates, Wartungsvertrag, Wiederherstellung | Sind automatische Updates an, und wer bekommt die Warnung, wenn ein Update fehlschlägt? |
| Agentur | Inhalte, Tracking (die Messung der Besuche), Anzeigen auf der Seite | Wer pausiert die Anzeigen, wenn die Seite offline ist, damit kein Budget auf einer gesperrten Seite landet? |
| Vogler Marketing | Prüft von außen Website, Domain und DNS (die Adressverwaltung der Domain), E-Mail-Absender, Werbe- und Social-Konten mit allen Zugängen | Siehe unten |
Was du deinen Hoster und deinen Wartungsdienstleister fragst
Die WordPress-Dokumentation rät, beim Hoster nachzufragen, weil der Hack bei geteiltem Webspace auch andere Seiten betreffen kann. Erkundige dich auch nach seiner Regel für Backups13.
Ein Wartungsvertrag ist eine laufende Pflege deiner WordPress-Seite. Steht in deinem Vertrag nur „Updates“, stell deinem Dienstleister diese Fragen.
- Gibt es Backups, die jemand getestet hat?
- Gibt es eine Überwachung?
- Wie schnell reagierst du im Ernstfall?
Was wir übernehmen und was nicht
Wir bereinigen keine befallenen Server. Das übernehmen dein Hoster, dein IT-Dienstleister oder ein WordPress-Spezialist. Wir prüfen von außen, was jeder Besucher und jede Suchmaschine über deine Firma sehen kann, und das umfasst die Website.
Wenn du wissen willst, wie das aussieht, lies unseren Sicherheits-Check von außen. Schulungen für Mitarbeiter, Virenschutz auf Rechnern und Servern und Penetrationstests, also beauftragte Einbruchsversuche, die Lücken aufdecken sollen, übernehmen IT-Dienstleister.
Wo du Hilfe findest, wenn du keinen Dienstleister hast
Findest du keinen Dienstleister, nennt das BSI in seiner Checkliste für Unternehmen Anlaufstellen.
- Deine Industrie- und Handelskammer vermittelt Ansprechpartner vor Ort.
- Die Handwerkskammer stellt für Handwerksbetriebe eine Übersicht von IT-Sicherheitsbotschaftern bereit.
- Das BSI veröffentlicht Übersichten geeigneter Dienstleister. In Einzelfällen berät das BSI selbst, soweit seine Ressourcen es zulassen25.
Wer noch Zugang zu deiner Seite hat
Der Zugang bleibt ein Dauerthema. Prüf, wer heute noch ein Administrator-Konto auf deiner Seite hat, obwohl er das Unternehmen verlassen hat. Wie du das klärst, steht in Der Ex-Mitarbeiter oder die alte Agentur hat noch Zugang.
Klär die Rollen vor dem Vorfall. Wer am Samstagabend nicht weiß, wen er anrufen soll, verliert die ersten Stunden.
FAQ
Was tun, wenn die Homepage gehackt wurde?
Nimm die Seite offline oder ersetze sie durch eine schlichte Infoseite, sichere Logdateien und den Zustand, rufe deinen Hoster an und prüfe die Rechner aller Administratoren. Setze danach alle Passwörter von einem sauberen Gerät aus neu und spiele ein sauberes Backup ein oder lass die Seite bereinigen. Schließe das Einfallstor, sonst kommt der Angreifer zurück, und prüfe die Meldepflicht nach Art. 33 DSGVO. So steht es in der Anleitung des BSI und in der WordPress-Dokumentation113.
Hat WordPress aktuell Probleme?
Der Kern ist sicherer als die Erweiterungen, aber nicht frei von Lücken. Patchstack zählte 2025 nur 6 Lücken im Kern, aber rund 10.300 in Plugins5. Im Juli 2026 schloss WordPress zwei Lücken im Kern, die zusammen das Ausführen fremden Codes ohne Anmeldung erlaubten. Das BSI stufte den Fall mit Orange ein, und WordPress erzwang Updates für betroffene Versionen313. Prüfe, ob deine Seite auf einem aktuellen Stand läuft.
Wie kann ich eine Seite in WordPress wiederherstellen?
Du brauchst ein Backup von Dateien und Datenbank, das vor dem Hack entstand. Du löschst den befallenen Webspace, spielst den Stand ein und aktualisierst alles, bevor die Seite wieder online geht1. Das Backup kommt vom Hoster, von einem Plugin oder von deinem Dienstleister. Frag vorher, wie die Wiederherstellung abläuft, und teste sie einmal auf einer Kopie. Ist das Backup selbst infiziert, hilft ein älterer Stand.
Brauche ich eine Web Application Firewall?
Eine Web Application Firewall filtert Anfragen vor deiner Website und kann eine Lücke abdecken, bis das Update da ist. Das BSI rät Betreibern von Webseiten mit wichtigen Dienstleistungen, den Einsatz zu erwägen, und Sucuri nennt sie als Ergänzung zu Updates37. Updates ersetzt sie nicht. Patchstack fand bei Hoster-Lösungen Blockraten von 12 und 26 %5. Frag deinen Dienstleister, welche Lösung er einsetzt und wie er ihre Wirkung prüft.
Wie lange dauert die Prüfung durch Google nach einem Hack?
Google nennt für die meisten erneuten Überprüfungen mehrere Tage oder Wochen11. Du beantragst sie im Bericht „Sicherheitsprobleme“ erst, wenn du alle genannten Probleme auf allen betroffenen Seiten behoben hast. Stelle den Antrag nicht mehrfach, solange keine Entscheidung vorliegt. Beschreibe im Antrag das Problem, deine Maßnahmen und den Erfolg genau, so wie Google es erwartet. Du bekommst eine Bestätigung per Mail.
Ist Spam über das Kontaktformular ein Zeichen für einen Hack?
Nicht zwingend. Automatische Programme füllen offene Formulare aus, auch ohne dass jemand deine Seite gehackt hat10. Schütze das Formular mit einer Überprüfung wie reCAPTCHA und prüfe, ob die Spam-Mails in deinem Postfach landen oder von deiner Domain nach außen gehen. Gehen sie nach außen oder tauchen neue Administratoren auf, behandelst du es als Hack und folgst den Schritten oben13.
Quellen
- BSI: „Prävention und Erste Hilfe bei Webseiten Kompromittierung oder Defacement“ (2021), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Cyber-Sicherheit/Themen/Hilfe_Website_Kompromittierung.pdf?__blob=publicationFile&v=4, Abruf 31.10.2026
- BSI: „Pressemitteilung zum BSI-Jahresbericht vom 11.11.2025 (Lagebericht der IT-Sicherheit)“ (2025), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251111_BSI-Jahresbericht_2025.html, Abruf 31.10.2026
- BSI: „WordPress: Schwachstellen erlauben Remote Code Execution“ (BITS-H Nr. 2026-271984-1132, Version 1.1 vom 20.07.2026) (2026), https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-271984-1032.pdf?__blob=publicationFile&v=5, Abruf 31.10.2026
- BSI: „Backups, Datensicherungskonzept und zentrale Datenhaltung (Top 10 Ransomware-Maßnahmen)“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Analysen-und-Prognosen/Ransomware-Angriffe/Top-10-Ransomware-Massnahmen/_documents/Textbaustein1.html, Abruf 31.10.2026
- Patchstack: „State of WordPress Security in 2026“ (2026, Stand 25.02.2026), https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/, Abruf 31.10.2026
Alle 27 Quellen anzeigen
- Patchstack: „State of WordPress Security in 2025“ (2025, Stand 14.03.2025), https://patchstack.com/whitepaper/state-of-wordpress-security-in-2025/, Abruf 31.10.2026
- Sucuri: „2023 Hacked Website & Malware Threat Report“ (2024, Blogbeitrag zum Bericht vom 12.06.2024), https://sucuri.net/reports/2023-hacked-website-report/ und https://blog.sucuri.net/2024/06/2023-hacked-website-malware-threat-report.html, Abruf 31.10.2026
- W3Techs: „Usage statistics of content management systems, Stand 31.10.2026“ (2026), https://w3techs.com/technologies/overview/content_management, Abruf 31.10.2026
- Google Search Central: „Spam policies for Google web search, Abschnitt Hacked content“ (o. J., Abruf 2026), https://developers.google.com/search/docs/essentials/spam-policies, Abruf 31.10.2026
- Google Search Central: „Prevent user-generated spam“ (o. J., Abruf 2026), https://developers.google.com/search/docs/monitor-debug/prevent-abuse, Abruf 31.10.2026
- Google Search Console-Hilfe: „Bericht Sicherheitsprobleme“ (o. J., Abruf 2026), https://support.google.com/webmasters/answer/9044101?hl=de, Abruf 31.10.2026
- web.dev: „How do I know if my site was hacked?“ und „Fix the cloaked keywords and links hack“ (o. J., Abruf 2026), https://web.dev/articles/how-do-i-know-if-my-site-was-hacked und https://web.dev/articles/fix-the-cloaked-keywords-hack, Abruf 31.10.2026
- WordPress.org: „FAQ My site was hacked“ und „WordPress 7.0.2 Security Release“ (2026), https://wordpress.org/documentation/article/faq-my-site-was-hacked/ und https://wordpress.org/news/2026/07/wordpress-7-0-2-release/, Abruf 31.10.2026
- WordPress Developer Resources: „Upgrading WordPress“ und „Hardening WordPress“ (o. J., Abruf 2026), https://developer.wordpress.org/advanced-administration/upgrade/upgrading/ und https://developer.wordpress.org/advanced-administration/security/hardening/, Abruf 31.10.2026
- Make WordPress: „Controlling Plugin and Theme auto-updates UI in WordPress 5.5“ (2020), https://make.wordpress.org/core/2020/07/15/controlling-plugin-and-theme-auto-updates-ui-in-wordpress-5-5, Abruf 31.10.2026
- Rapid7: „CVE-2026-63030: wp2shell a Critical Remote Code Execution Vulnerability in WordPress Core“ (2026), https://www.rapid7.com/blog/post/etr-cve-2026-63030-wp2shell-a-critical-remote-code-execution-vulnerability-in-wordpress-core/, Abruf 31.10.2026
- Verizon: „2026 Data Breach Investigations Report“ (2026), https://www.verizon.com/business/resources/reports/dbir/, Abruf 31.10.2026
- Bitkom: „Angriffe auf deutsche Wirtschaft: Spur ausländischer Geheimdienste, Wirtschaftsschutz 2026, Pressemitteilung vom 26.08.2026“ (2026), https://www.bitkom.org/Presse/Presseinformation/Angriffe-auf-deutsche-Wirtschaft-Spur-auslaendische-Geheimdienste, Abruf 31.10.2026
- Europäische Union: „Verordnung (EU) 2016/679, Datenschutz-Grundverordnung (Art. 32 bis 34)“ (2016), https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32016R0679, Abruf 31.10.2026
- Polizei: „Zentrale Ansprechstellen Cybercrime der Polizeien für Wirtschaftsunternehmen und Behörden“ (o. J., Abruf 2026), https://www.polizei.de/Polizei/DE/Einrichtungen/ZAC/zac_node.html, Abruf 31.10.2026
- Wordfence: „2024 Annual WordPress Security Report by Wordfence“ (2025, veröffentlicht 08.04.2025), https://www.wordfence.com/wp-content/uploads/2025/04/2024-Annual-WordPress-Security-Report-by-Wordfence.pdf, Abruf 31.10.2026
- Wordfence: „Quarterly WordPress Threat Intelligence Report Q4 2025“ (2026, veröffentlicht 03.02.2026), https://www.wordfence.com/blog/2026/02/quarterly-wordpress-threat-intelligence-report-q4-2025/, gelesen über die Kopie im Internet Archive vom 10.07.2026, Abruf 31.10.2026
- Vogler Marketing: „Auswertung Google Keyword Planner, Land DE, 12-Monats-Mittel“ (2026), eigene Messung, nicht öffentlich, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025, Online-Lagebericht (Berichtszeitraum 01.07.2024 bis 30.06.2025)“ (2025), https://medien.bsi.bund.de/lagebericht/de/ mit den Kapiteln „Zusammenfassung und Bewertung“, „Neue Schwachstellen“, „Cybercrime“, „Maliziöse Webseiten“, „Exploitation und Infiltration“ und „Gefährdungslage der kleinen und mittleren Unternehmen“, Abruf 31.10.2026
- BSI: „Ich habe einen IT-Sicherheitsvorfall, Checkliste Organisatorisches“ und „Ich habe einen IT-Sicherheitsvorfall, Checkliste Technik“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/IT-Sicherheitsvorfall/Unternehmen/Ich-habe-einen-IT-Sicherheitsvorfall-Checkliste-Organisatorisches/ich-habe-einen-it-sicherheitsvorfall-checkliste-organisatorisches_node.html und https://www.bsi.bund.de/DE/IT-Sicherheitsvorfall/Unternehmen/Ich-habe-einen-IT-Sicherheitsvorfall-Checkliste-Technik/ich-habe-einen-it-sicherheitsvorfall-checkliste-technik_node.html, Abruf 31.10.2026
- BSI: „IT-Grundschutz-Kompendium, Baustein CON.3 Datensicherungskonzept“ (2023), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/03_CON_Konzepte_und_Vorgehensweisen/CON_3_Datensicherungskonzept_Edition_2023.pdf?__blob=publicationFile&v=3, Abruf 31.10.2026
- BayLDA: „Datenpanne melden, Online-Service des Bayerischen Landesamts für Datenschutzaufsicht zur Meldung einer Datenschutzverletzung nach Art. 33 DS-GVO“ (o. J., Abruf 2026), https://www.lda.bayern.de/de/datenpanne.html, Abruf 31.10.2026