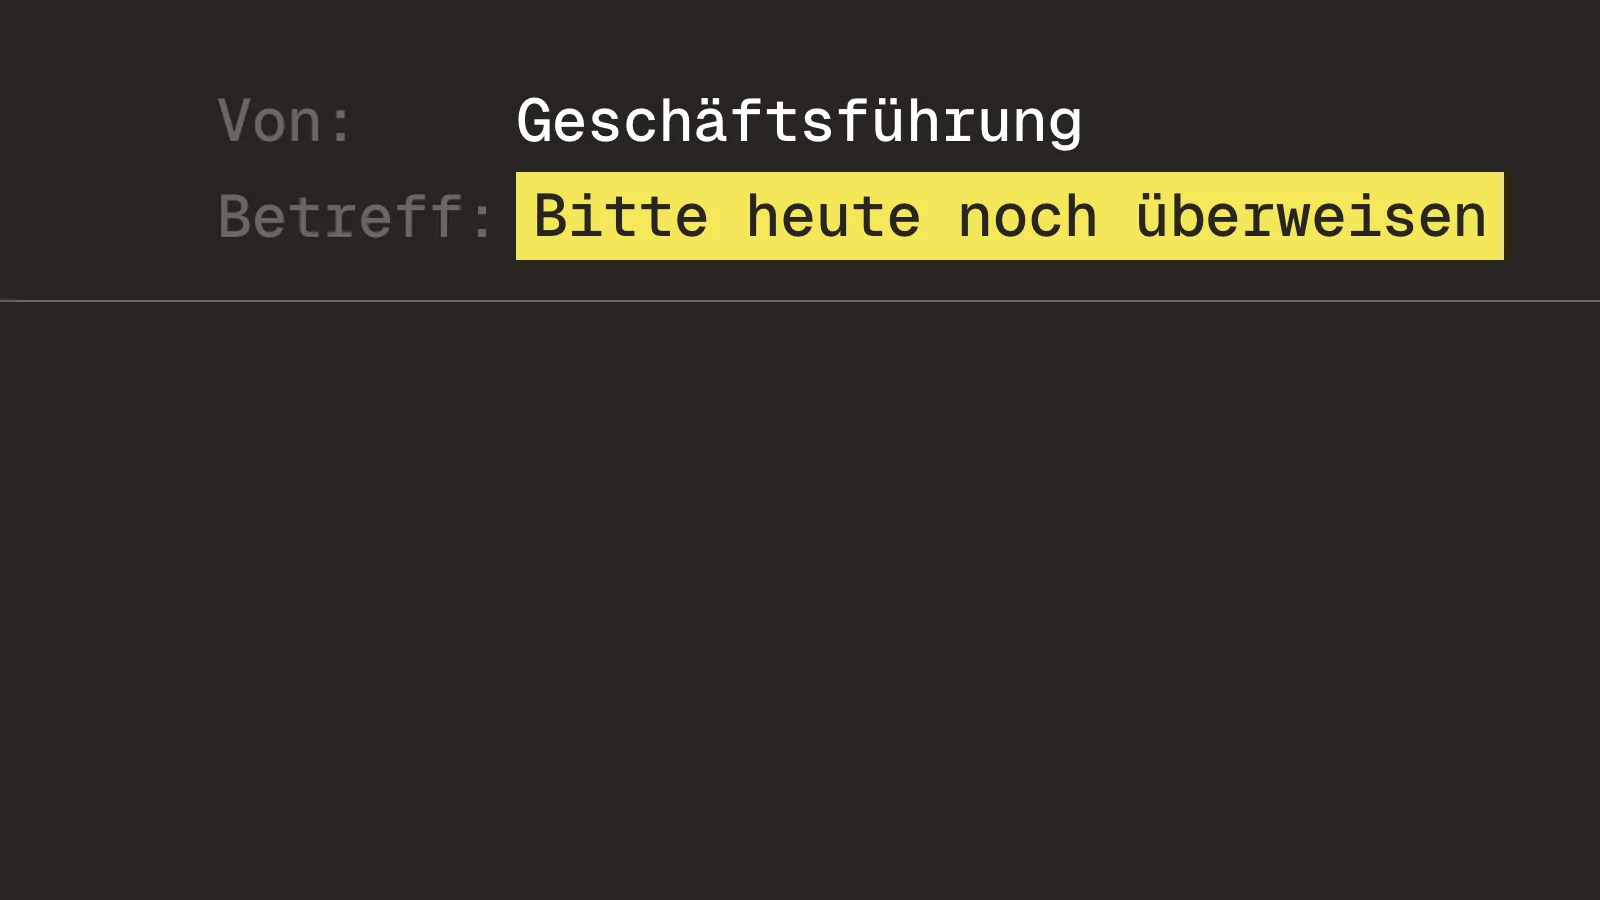
Stell dir folgende Situation vor. Eine Mitarbeiterin in der Buchhaltung bekommt eine Mail von der Geschäftsführung. Es geht um eine vertrauliche Übernahme, die Zahlung muss heute raus, die Kontonummer steht in der Mail.
Die Mail sieht echt aus. Der Name stimmt, die Anrede stimmt, der Ton passt zum Chef. Sie ist trotzdem gefälscht.
Diese Masche heißt CEO-Fraud, auf Deutsch „Chef-Betrug“ oder „Betrug mit dem falschen Chef“. CEO ist die englische Abkürzung für den Geschäftsführer. Oft brauchen die Täter dafür keinen Zugang zu euren Systemen. Sie brauchen Informationen über eure Firma, eine glaubwürdige Mail und jemanden, der zahlen darf.
Gegen den Betrug helfen vor allem feste Regeln für Zahlungen, die Polizei, Banken und Versicherer fast gleichlautend empfehlen. Technik macht den Tätern einen Teil ihres Weges schwerer. Wir halten uns an Primärquellen und nennen bei jeder Zahl, woher sie stammt.
Das Wichtigste in Kürze
- Beim CEO-Fraud geben sich Täter als Geschäftsführer oder Handelspartner aus und bringen Mitarbeitende dazu, Geld zu überweisen. Opfer sind meist Menschen in Buchhaltung und Rechnungswesen1.
- Für Deutschland gibt es keine amtliche Fallzahl. Die Schweiz meldete 2025 insgesamt 971 Fälle nach 719 im Jahr davor. Das FBI verzeichnete in den USA 24.768 Meldungen zum weiter gefassten Betrug über Geschäfts-E-Mails (Business Email Compromise) mit 3,05 Milliarden Dollar Schaden26.
- Den Betrug stoppen feste Regeln für Zahlungen. Wer eine Zahlungsanweisung bekommt, ruft über eine bekannte Nummer zurück, und eine zweite Person gibt Zahlungen und neue Bankdaten frei, auch unter Zeitdruck1235.
- Ein Schutzeintrag in den Einstellungen eurer Domain (DMARC) verhindert, dass Täter eure genaue Absenderadresse fälschen. Ähnlich geschriebene Adressen und gefälschte Anzeigenamen hält er nicht auf9.
- Ist das Geld schon weg, rufst du sofort die Bank an und verlangst eine Rückforderung. Danach erstattest du Anzeige, als Firma auch bei der Zentralen Ansprechstelle Cybercrime der Polizei6516.
Für wen dieser Artikel ist: Geschäftsführung, Buchhaltung und alle, die in eurer Firma Überweisungen auslösen oder freigeben, dazu IT-Verantwortliche, die Postfächer und Absenderadressen schützen.
Die erste Stunde nach dem Vorfall
Ist das Geld schon überwiesen oder geht eine verdächtige Zahlung gerade raus, entscheidet die Zeit6. Geh die Schritte der Reihe nach durch.
- Halte die Zahlung an, wenn sie noch nicht raus ist. Wer Zweifel hat, darf eine Zahlung anhalten und muss dafür keine Begründung liefern. Bestätige die Anweisung über einen zweiten Weg, etwa per Rückruf an die Nummer aus deinem Adressbuch1.
- Ruf deine Bank an. Nenne Zahlungsdaten und die Kontonummer des Empfängers (IBAN), verlange eine Rückforderung und bitte darum, die Empfängerbank einzubinden613.
- Halte jeden Kontakt schriftlich fest. Dokumentiere den Vorfall und bestätige der Bank jeden Anruf schriftlich5.
- Sichere die Original-Mail. Bewahre sie samt vollständiger Kopfzeile auf, also mit den technischen Angaben, die jede Mail im Hintergrund mitführt13.
- Erstatte Anzeige. Als Firma wendest du dich an die Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei deines Bundeslandes16.
- Bezieh deine IT ein. Dein IT-Team oder IT-Dienstleister prüft, ob Postfächer in fremder Hand sind, ändert Passwörter und schaltet die Zwei-Faktor-Anmeldung ein5.
- Hol dir Hilfe, wenn du keinen IT-Dienstleister hast. Die Transferstelle Cybersicherheit im Mittelstand bietet eine kostenfreie Notfallhilfe für Hackerangriffe und IT-Ausfälle19.
- Informiere deine Versicherung, falls du eine hast. Der GDV nennt die Vertrauensschadenversicherung als wesentliche Deckung, wenn Täter Mitarbeitende zu Überweisungen verleiten3.
Ruf zuerst die Bank an. Je schneller sie Bescheid weiß, desto größer ist die Chance, das Geld einzufrieren.
Was ist CEO-Fraud, und wie läuft der Betrug ab?
Wie die Polizei den Betrug beschreibt
Laut Polizei-Beratung geben sich die Täter als leitende Angestellte, Geschäftsführer oder Handelspartner aus. Sie fordern Mitarbeitende per gefälschter Mail auf, größere Summen ins Ausland zu überweisen. Als Vorwand nennen sie zum Beispiel eine Unternehmensübernahme oder geänderte Bankverbindungen1.
Die Täter sammeln vorher Informationen aus Wirtschaftsberichten, dem Handelsregister, Werbematerial, der Homepage und sozialen Netzwerken1.
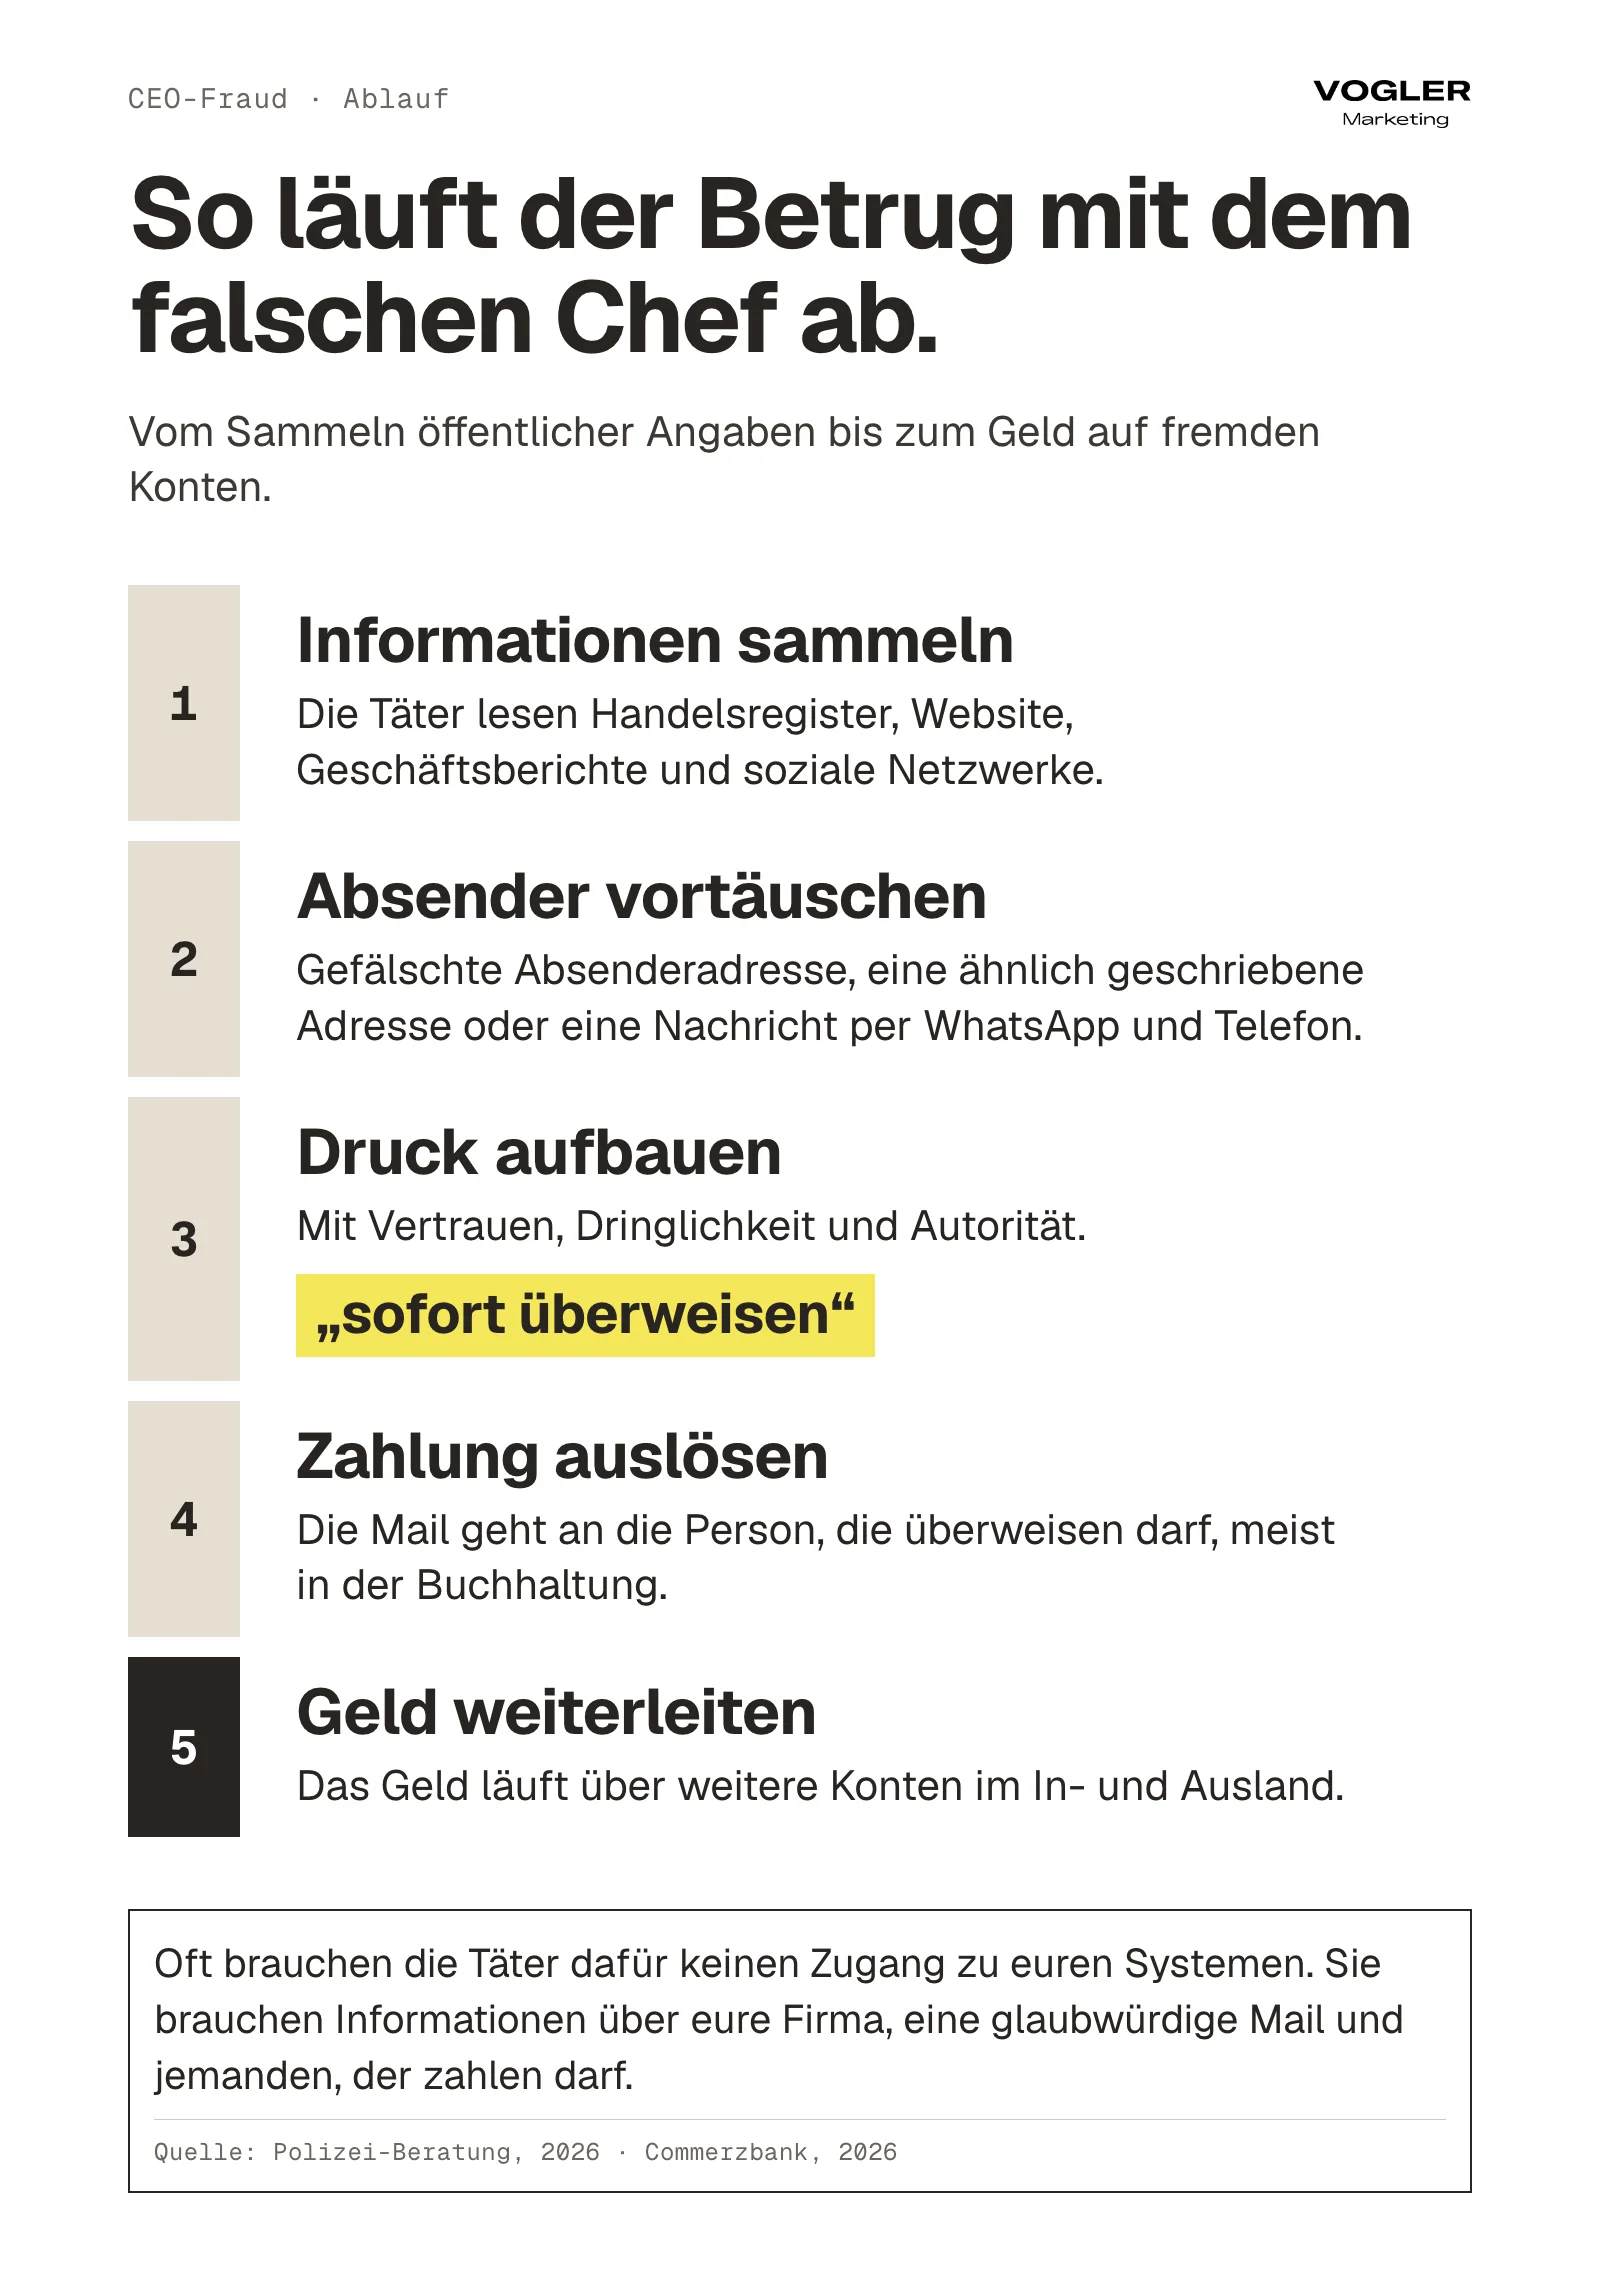
Wie der Betrug Schritt für Schritt abläuft
| Schritt | Was die Täter tun |
|---|---|
| 1. Informationen sammeln | Sie lesen Handelsregister, Website, Geschäftsberichte und soziale Netzwerke. Sie interessieren sich besonders für Geschäftspartner, geplante Investitionen und E-Mail-Adressen von Mitarbeitenden1 |
| 2. Absender vortäuschen | Sie fälschen die Absenderadresse, nutzen eine ähnlich geschriebene Domain (den Teil hinter dem @) oder schreiben über WhatsApp und Telefon. Das Schweizer Bundesamt für Cybersicherheit nennt „minimale Buchstabendreher in der Domäne“12 |
| 3. Druck aufbauen | Sie setzen auf Vertrauen, Dringlichkeit und Autorität. Das Muster heißt oft „sofort überweisen“5 |
| 4. Zahlung auslösen | Sie sprechen Menschen an, die Überweisungen tätigen dürfen, meist in Buchhaltung und Rechnungswesen1 |
| 5. Geld weiterleiten | Das Geld läuft in Folgeschritten über weitere Konten im In- und Ausland6 |
Die Täter schreiben auch über WhatsApp und rufen an
Die Täter wechseln den Kanal. Das BACS, das Bundesamt für Cybersicherheit der Schweiz, berichtet, dass CEO-Betrug „auch über WhatsApp oder Telefon“ stattfindet2.
Das BSI, das Bundesamt für Sicherheit in der Informationstechnik, beobachtet einen ähnlichen Trend für Phishing allgemein, also für Betrugsmails, die Daten oder Geld abgreifen sollen. Es schreibt im Lagebericht 2025, Angriffe per E-Mail seien spürbar zurückgegangen.
Als möglichen Hintergrund nennt das BSI die Verlagerung der Kommunikation auf Social Media und Messenger, die Angreifer seit Jahren zunehmend für Phishing-Mails nutzen17. Über CEO-Fraud im Besonderen sagt das BSI dazu nichts, und die Zusammenfassung nennt für diese Aussage keine Zahl.
Die Täter fälschen mit KI Stimmen und Videokonferenzen
Die Täter nutzen außerdem künstliche Intelligenz (KI). Sie imitieren den Schreibstil des echten Vorgesetzten und klonen Stimmen per Deepfake-Audio, also mit einer künstlich nachgebauten Stimme2.
Der Versicherungsverband GDV schildert den Fall Arup. Ein Mitarbeiter der Hongkonger Niederlassung hatte zunächst Zweifel, nahm dann aber an einer Videokonferenz teil, in der alle Teilnehmer Fälschungen waren. Er überwies in 15 Transaktionen über eine Woche rund 23 Millionen Euro3.
Die Täter geben sich als Chef aus, setzen die Buchhaltung unter Zeitdruck und schicken das Geld sofort weiter. Sie schreiben per Mail oder WhatsApp oder rufen mit gefälschter Stimme an.
Warum landet der Betrug bei der Buchhaltung?
Die Täter suchen die Stelle, die Geld freigeben darf
Die Polizei-Beratung nennt als typische Opfer Mitarbeitende aus Buchhaltung oder Rechnungswesen1. Dort liegt die Unterschrift, und dort liegen die Kontodaten der Lieferanten.
Vertrauen, Zeitdruck und Autorität setzen Mitarbeitende unter Druck
Das Muster aus Vertrauen, Dringlichkeit und Autorität nutzt menschliche Gewohnheiten. Die Commerzbank beschreibt diese drei Hebel5. Eine Anweisung vom Chef stellt kaum jemand in Frage, und eine kurze Frist lässt wenig Raum zum Nachdenken.
Der GDV ergänzt einen vierten Hebel. Die Täter stellen die Rückruf- oder Freigabekontrolle als geschäftlich unmöglich dar3.
Auch kleine und mittlere Firmen geraten ins Visier
Das BACS nennt den Betrug für 2025 „einen Dauerbrenner für KMU“, also für kleine und mittlere Unternehmen2. Das BSI stellt im Lagebericht 2025 für Angriffe insgesamt fest, dass Angreifer kleine und mittlere Unternehmen sehr häufig angreifen und viele es ihnen weiterhin zu leicht machen17.
In welchen Firmen die Masche besonders gut gelingt
Die Transferstelle Cybersicherheit im Mittelstand ist ein kostenloses Angebot, das das Bundesministerium für Wirtschaft und Energie fördert19.
Sie beschreibt eine Lage, in der die Masche besonders gut gelingt. Gemeint ist ein mittleres Unternehmen ohne strikte Hierarchie, in dem alle Mitarbeitenden direkt mit der Geschäftsleitung sprechen könnten. Zugleich ist es zu groß, um schnell nachzufragen, ob eine Nachricht echt ist18.
Das ist eine Einschätzung ohne Zahl. Als Köder nennt die Transferstelle neben Überweisungen auch Gutscheinkarten und Zugangsdaten zu internen Systemen18. Prüfe, ob diese Beschreibung auf deine Firma passt.
Was ihr selbst veröffentlicht, hilft den Tätern
Auch Informationen, die ihr selbst veröffentlicht, helfen den Tätern. Die Polizei-Beratung nennt Handelsregister, Homepage und soziale Netzwerke ausdrücklich als Quellen der Täter. Sie rät, darauf zu achten, welche Informationen ihr über euer Unternehmen preisgebt1. Prüf deshalb, welche Namen, Zuständigkeiten und Termine dort stehen.
Die Täter schreiben die Person an, die Geld überweisen darf, meist in der Buchhaltung. Was ihr über Namen, Zuständigkeiten und Termine veröffentlicht, hilft ihnen dabei.
Wie gefährlich ist CEO-Fraud? Was sagen die Zahlen?
Für Deutschland fehlt eine eigene Zahl
Das Bundeslagebild Cybercrime 2025 des BKA (Bundeskriminalamt) nennt 333.922 Fälle von Cybercrime im engeren Sinne in der Polizeilichen Kriminalstatistik. Die Statistik zählt dabei Taten aus dem In- und Ausland zusammen.
Dazu nennt es 382.470 Phishing-Mails, die die Verbraucherzentrale NRW erfasst hat. Eine eigene Zahl für CEO-Fraud oder Business Email Compromise enthält der Bericht nicht7.
Der Digitalverband Bitkom nennt für 2026 einen Schaden von 211 bis 270,8 Milliarden Euro durch Datendiebstahl, Industriespionage und Sabotage. Die obere Zahl zählt auch Firmen mit, die einen Angriff nur vermuten. Auch dort fehlt eine eigene Kategorie für CEO-Fraud8.
Die Polizei-Beratung spricht von einem Schaden von „mehreren Millionen Euro“, ohne Jahr1.
Die Schweiz und die USA melden mehr Fälle
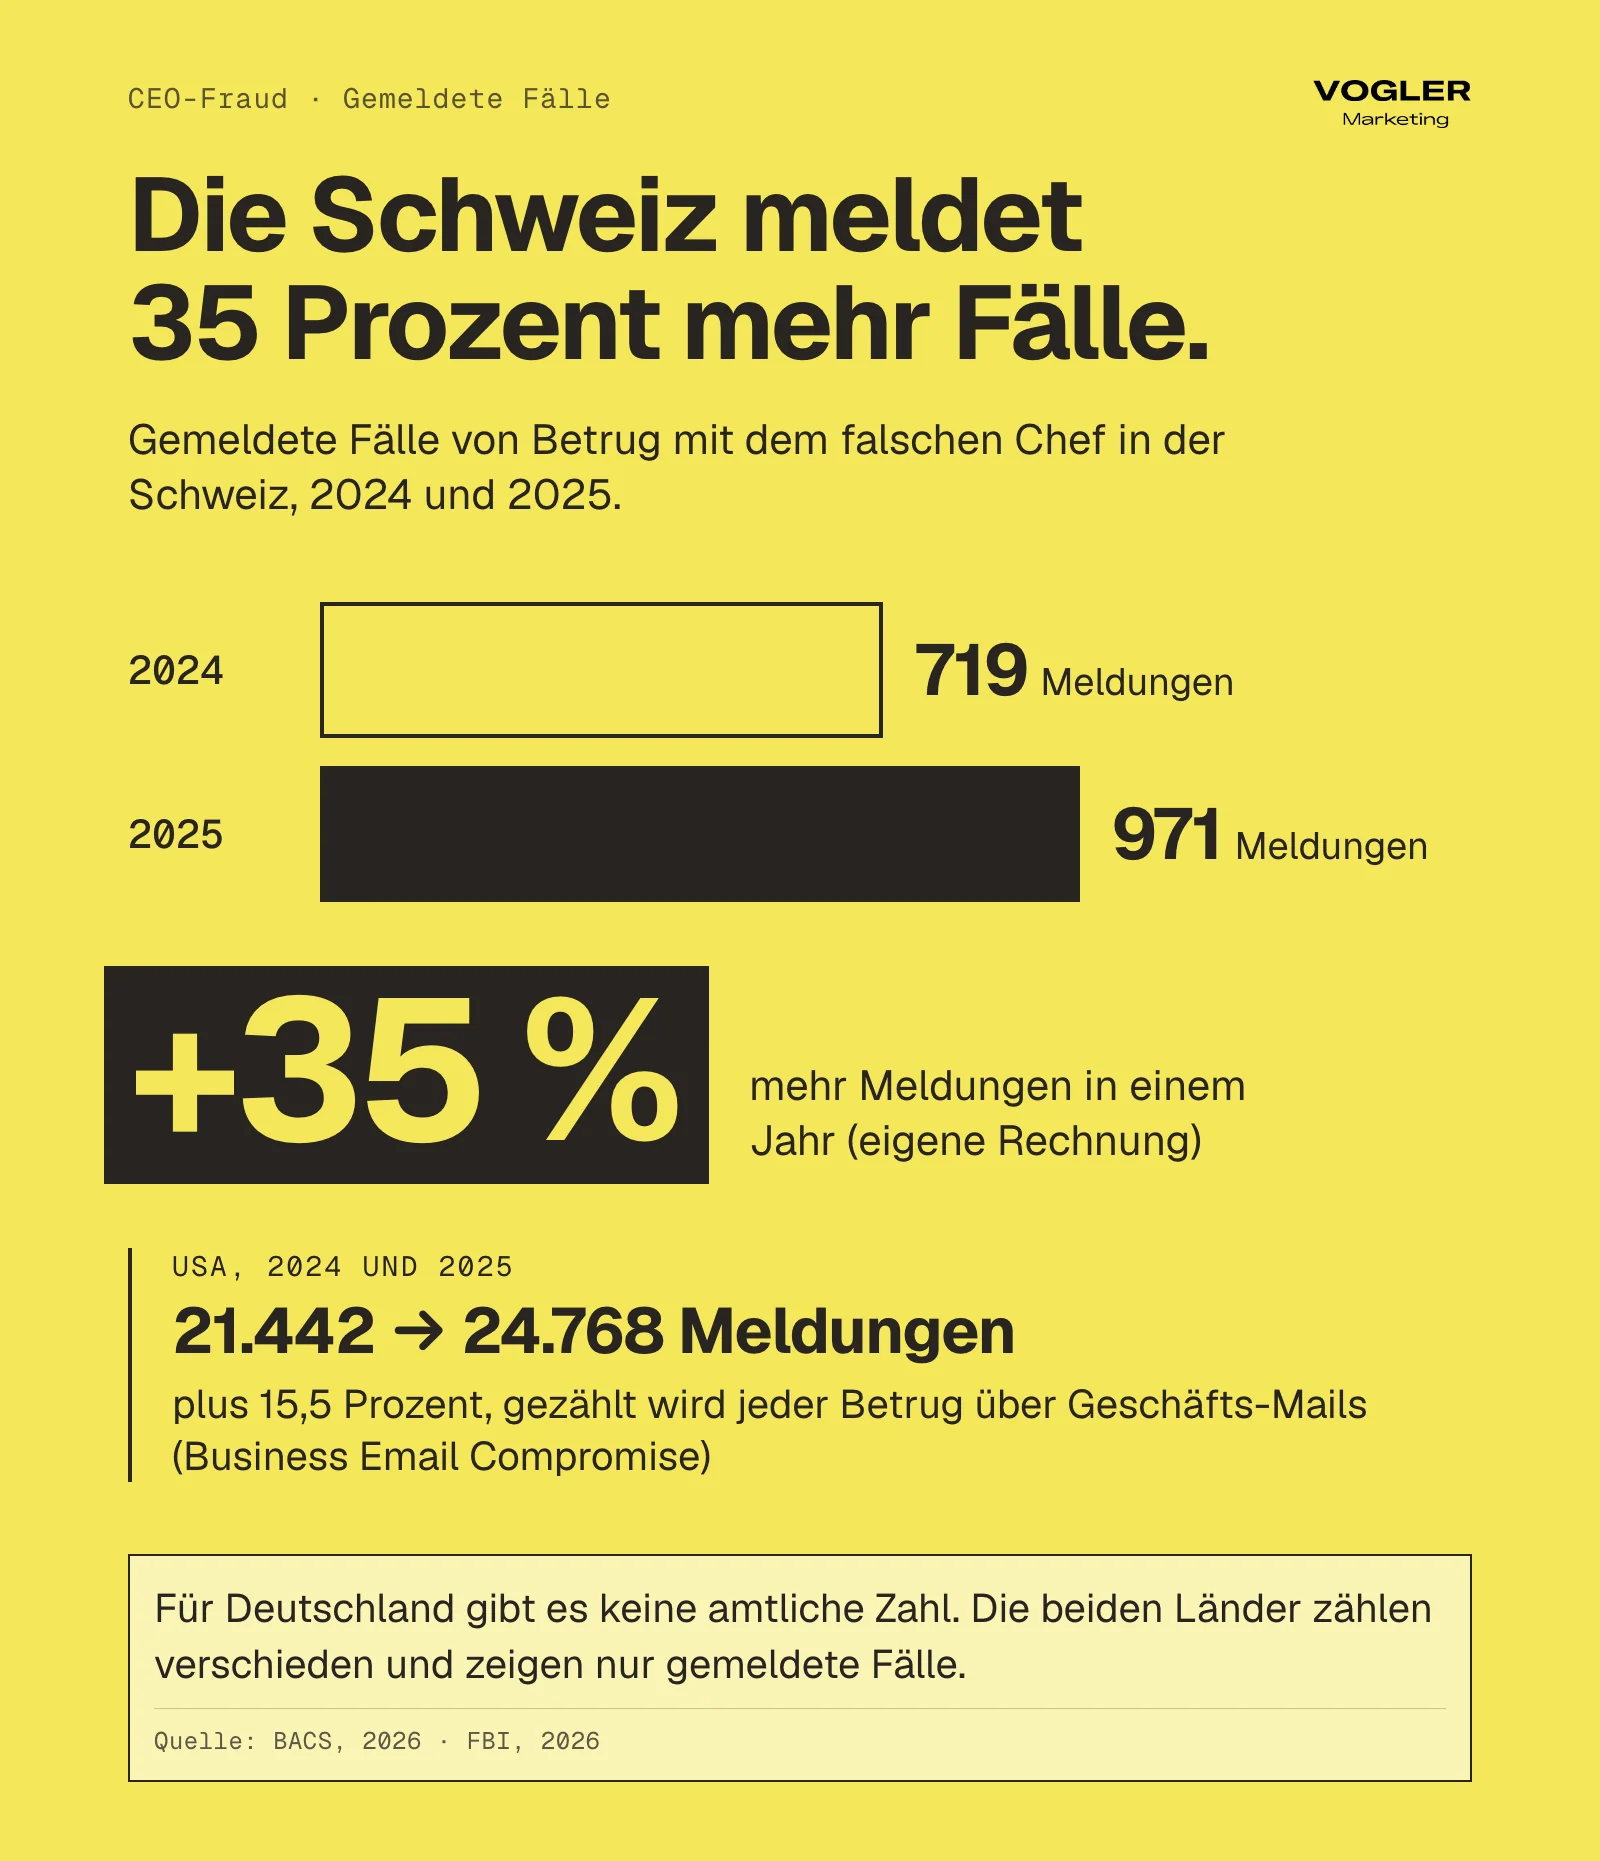
Zahlen gibt es aus der Schweiz und aus den USA. Die Veränderung zum Vorjahr haben wir selbst nachgerechnet.
| Wo gemeldet | 2024 | 2025 | Veränderung |
|---|---|---|---|
| Schweiz, Bundesamt für Cybersicherheit | 719 Meldungen zu CEO-Betrug | 971 Meldungen | plus 35 Prozent (eigene Rechnung)2 |
| USA, Meldestelle des FBI für Internetkriminalität (IC3) | 21.442 Meldungen zu Business Email Compromise, 2,77 Milliarden Dollar | 24.768 Meldungen, 3,05 Milliarden Dollar | Meldungen plus 15,5 Prozent, Schaden plus 10,0 Prozent (eigene Rechnung)6 |
Was eine Meldung in den USA im Schnitt kostet
Teilt man den Schaden durch die Meldungen, kommt man beim FBI auf rund 123.000 Dollar je Meldung (eigene Rechnung aus 3.046.598.558 Dollar und 24.768 Meldungen). Das ist ein Durchschnitt über alle gemeldeten Fälle. Einen typischen Fall oder einen Betrag für deine Firma beschreibt er nicht.
Warum du die Zahlen der beiden Länder nicht direkt vergleichen kannst
- Die Länder zählen Verschiedenes. Die Schweizer Zahl zählt gemeldete Fälle, die US-Zahl zählt Beschwerden bei der FBI-Meldestelle. Ob Versuche ohne Verlust enthalten sind, nennen die Mitteilungen nicht. Beide Zahlen sind deshalb nicht direkt vergleichbar.
- Die Länder verwenden eigene Begriffe. Das FBI zählt unter Business Email Compromise jeden Betrug an Firmen, die regelmäßig Überweisungen tätigen, wenn die Täter dafür E-Mail-Konten oder andere Kommunikationswege wie Telefon und Videokonferenz missbrauchen6. Die US-Zahl umfasst damit mehr als den falschen Chef. Wie viele Meldungen genau CEO-Fraud betreffen, weist der Bericht nicht aus.
- Beide Meldesysteme zeigen nur die gemeldeten Fälle. Fachleute nennen das Hellfeld. Das BKA weist ausdrücklich auf ein hohes Dunkelfeld bei Cyberkriminalität hin, also auf viele Taten, die nie jemand meldet7.
Trotzdem zeigen zwei unabhängige Behörden in zwei Ländern dieselbe Richtung. Die Zahlen stiegen 2025 gegenüber 2024. Für Deutschland ist das ein Hinweis. Beweisen können die beiden Länder die Entwicklung hierzulande nicht.
Für Deutschland gibt es keine amtliche Zahl zum Betrug mit dem falschen Chef. Die Schweiz und die USA melden für 2025 deutlich mehr Fälle als 2024.
Was sagen Suchverhalten und Klickpreise über das Problem?
Auch die Suche bei Google liefert Hinweise. Wir haben die Nachfrage in Deutschland gemessen (eigene Auswertung Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026). Die letzte Spalte zeigt, wie viel Werbetreibende für einen Klick auf ihre Anzeige bei diesem Suchbegriff bieten.
| Was Menschen bei Google eingeben | Suchen pro Monat | Was Werbetreibende pro Klick bieten |
|---|---|---|
| ceo fraud | 1.600 | 0,31 bis 1,76 Euro |
| ceo betrugsmasche | 110 | keine Angabe |
| business email compromise | 210 | 2,48 bis 11,96 Euro |
| vertrauensschadenversicherung | 590 | 1,02 bis 8,19 Euro |
| chef will überweisung per mail | 0 | keine Angabe |
| mail vom geschäftsführer überweisung | 0 | keine Angabe |
Die Deutungen in den folgenden Absätzen sind unsere Einschätzung.
Betroffene suchen das Wort, das sie aus Warnungen kennen
Wer die Mail bekommt, beschreibt sein Erlebnis bei Google kaum in eigenen Worten. Begriffe wie „chef will überweisung per mail“, die den eigentlichen Ablauf beschreiben, kommen auf null Suchen. Vermutlich lernen Betroffene das Wort „CEO-Fraud“ aus Warnungen von Polizei, Presse und Bank.
Wer den Fachbegriff kennt, arbeitet vermutlich in der IT
Der englische Fachbegriff „business email compromise“ hat weniger Suchen, aber höhere Klickpreise als „ceo fraud“. Hohe Gebote zeigen, dass Werbetreibende einen Kontakt mit diesem Interesse hoch bewerten. Wer das Wort kennt, gehört vermutlich zu einer anderen Gruppe als der Geschäftsführer, nämlich zu IT und Compliance, also zu den Leuten, die im Unternehmen auf die Einhaltung von Regeln achten.
Viele Firmen fragen, ob der Schaden versichert ist
„Vertrauensschadenversicherung“ kommt auf 590 Suchen im Monat und Gebote bis 8,19 Euro. Offenbar prüfen Firmen, ob ein solcher Schaden versichert ist.
Kaum jemand beschreibt das Erlebnis bei Google in eigenen Worten. Die meisten suchen das Wort „CEO-Fraud“ aus den Warnungen, und viele Firmen fragen, ob eine Versicherung zahlt.
Woran erkennt die Buchhaltung einen falschen Chef?
Warum Rechtschreibfehler als Warnzeichen kaum noch taugen
Die Täter machen es der Buchhaltung schwer, denn die Mail sieht echt aus. Die Quellen nennen deshalb Prüffragen. Eine Liste von Rechtschreibfehlern führen sie nicht.
Das BKA stützt diese Linie. Nach dem Bundeslagebild Cybercrime 2025 sorgt künstliche Intelligenz bei Phishing-Mails für fehlerfreie Texte und ahmt Darstellung und Stil bekannter Unternehmen glaubhafter nach. Empfänger finden dadurch weniger Anhaltspunkte für Zweifel an der Echtheit7.
Worauf Polizei, BACS und Banken achten
Die Polizei-Beratung rät, vor ungewöhnlichen Überweisungen zu klären, ob die Absenderadresse stimmt und ob die Zahlungsaufforderung wirklich vom genannten Auftraggeber stammt, etwa per Rückruf1.
Das BACS nennt als Warnzeichen minimale Buchstabendreher in der Domain2. Die Commerzbank nennt den Druck („sofort überweisen“) als Merkmal5.
Prüffragen für die Person, die zahlen darf
- Ist der Zahlungsweg ungewöhnlich? Neue Kontonummer, Empfänger im Ausland, Zahlung außerhalb des üblichen Ablaufs.
- Stimmt die Absenderadresse buchstabengenau? Prüf den Teil hinter dem @-Zeichen. Ein Buchstabendreher reicht den Tätern.
- Steht eine Frist im Raum? Die Commerzbank nennt Zeitdruck als Hebel der Täter5.
- Kam die Anweisung auf einem Weg, der sonst nie vorkommt? Das BACS beschreibt WhatsApp und Telefon als neue Kanäle2.
- Hast du die Anweisung über einen zweiten Weg bestätigt? Ruf den Auftraggeber über die Nummer aus deinem Adressbuch an, bevor du zahlst.
Wer die Mitarbeitenden schult
Schulungen helfen, diese Fragen zu verinnerlichen. Sie gehören nicht zu unserem Umfang. Die Commerzbank empfiehlt regelmäßige Trainings zu Cyberrisiken und Social Engineering, also zur gezielten Täuschung von Menschen5.
Das BSI nennt die Schulung potenziell Betroffener eine zentrale Maßnahme gegen Deepfake-Angriffe, also gegen Angriffe mit gefälschten Stimmen und Videos11. Dafür ist dein IT-Dienstleister oder ein Schulungsanbieter zuständig.
Am Text erkennt die Buchhaltung den falschen Chef kaum noch. Sie prüft deshalb Zahlungsweg, Absenderadresse, Frist und Kanal und bestätigt jede ungewöhnliche Anweisung über einen zweiten Weg.
Welche Regeln stoppen den falschen Chef?
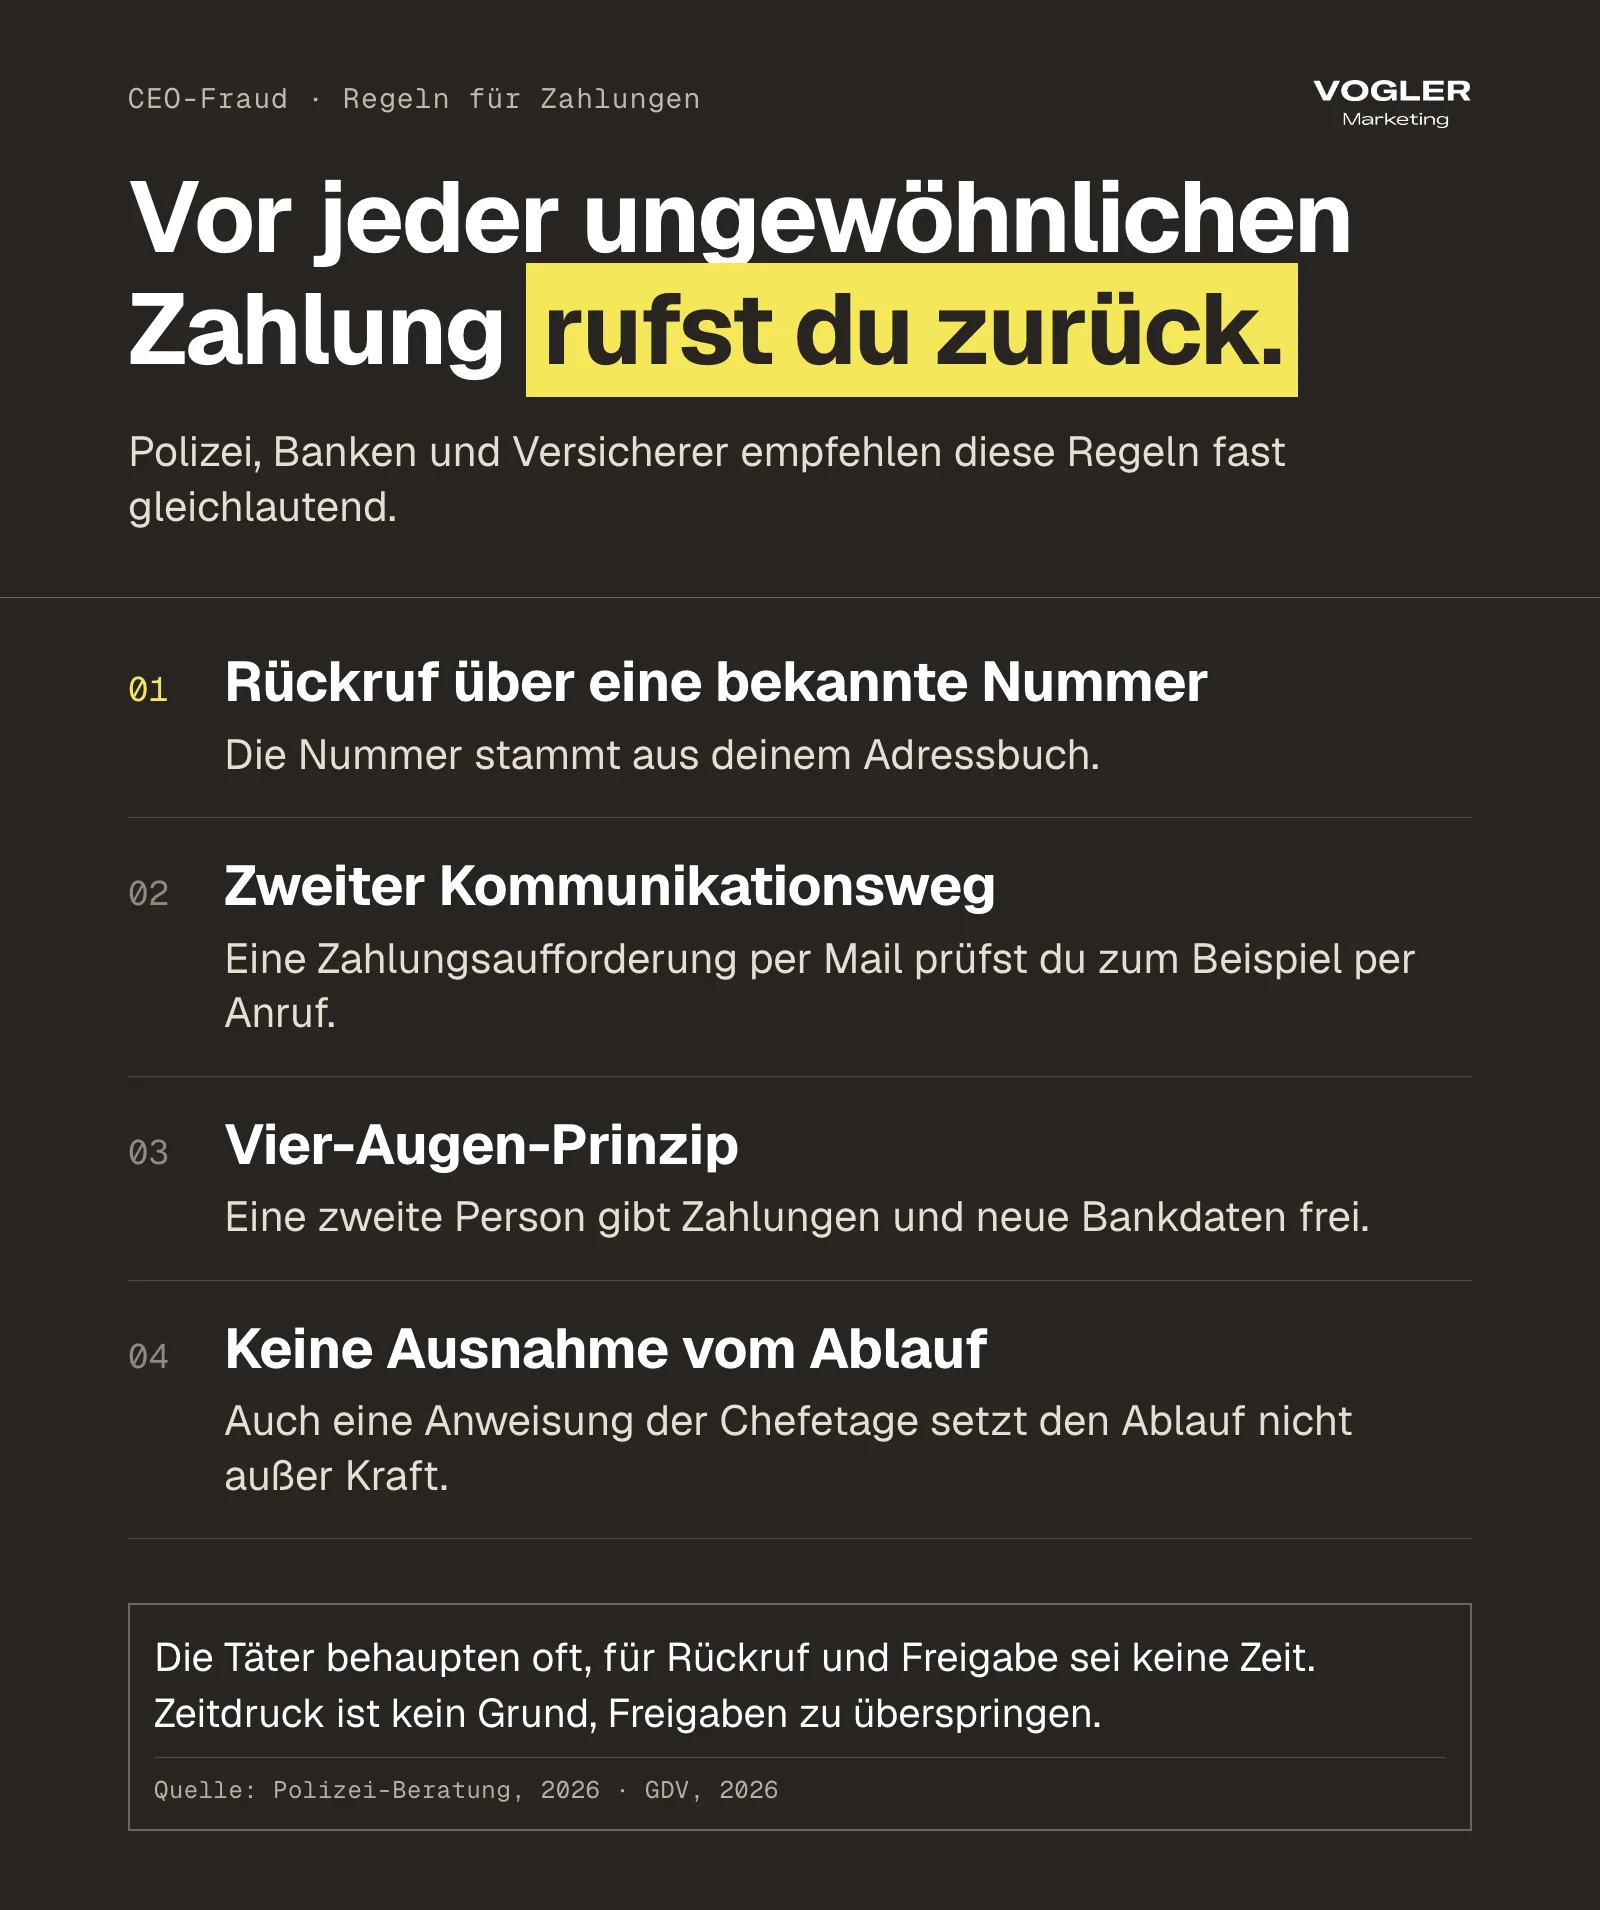
Am besten wirken Regeln, die ein Mensch einhält. Mehrere Quellen nennen sie fast gleichlautend, und das macht sie belastbar.
Welche Regeln Polizei, Banken und Versicherer empfehlen
| Regel | So setzt ihr sie um |
|---|---|
| Rückruf über eine bekannte Nummer | Du rufst den Auftraggeber an. Die Nummer stammt aus deinem Adressbuch, nie aus der Nachricht1235 |
| Zweiter Kommunikationsweg | Eine Zahlungsaufforderung per Mail prüfst du über einen zweiten, unabhängigen Weg, etwa per Anruf23 |
| Vier-Augen-Prinzip | Eine zweite Person gibt Zahlungen und Änderungen von Bankdaten frei. Einzelberechtigungen entfallen235 |
| Keine Ausnahme vom Ablauf | Auch eine Anweisung der Chefetage setzt den Ablauf nicht außer Kraft. Zeitdruck ist kein Grund, Freigaben zu überspringen23 |
| Vertretung und interne Kontrollen | Klare Regeln, wer bei Abwesenheit der Geschäftsführung Zahlungen freigibt1 |
| Weniger über Personen und Abläufe veröffentlichen | Prüfen, was Impressum, Website und soziale Netzwerke über Personen und Abläufe verraten1 |
| Mails von außen markieren | Mails von außen tragen im Betreff oder Text den Hinweis „EXTERNAL“ (extern)2 |
| Codewort für kritische Vorgänge | Ihr vereinbart ein Wort, das nur intern bekannt ist3 |
Wie gut die einzelnen Regeln belegt sind
Rückruf, zweiter Weg, Vier-Augen-Prinzip und keine Ausnahme stützen sich auf mindestens zwei Quellen. Abwesenheitsregeln und das Begrenzen veröffentlichter Informationen nennt nur die Polizei-Beratung, die Markierung „EXTERNAL“ nur das BACS und Codewörter nur der GDV.
Die Markierung „EXTERNAL“ setzt außerdem der Mailserver, also der Rechner, der eure Mails annimmt. Ein Mensch muss dafür im Alltag nichts tun.
Ein Entwurf für eure Zahlungsregel
Geschäftsführung und Buchhaltung können die Regel gemeinsam festlegen, zum Beispiel so.
- Jede Überweisung über einen Betrag, den ihr festlegt, gibt eine zweite Person frei.
- Jede neue oder geänderte Bankverbindung eines Lieferanten bestätigt die Buchhaltung per Rückruf an die bisher bekannte Nummer.
- Anweisungen per Mail, Messenger oder Telefon, die vom üblichen Ablauf abweichen, führt niemand aus, bevor ein zweiter Weg sie bestätigt hat.
- Wer Zweifel hat, darf die Zahlung anhalten. Niemand muss dafür eine Begründung liefern.
Der Entwurf fasst die Regeln aus den Quellen zusammen. Wir sind keine Rechtsberatung und keine Revision, also keine interne Prüfstelle. Lass die Regel von deinem Steuerberater oder Wirtschaftsprüfer auf deine Abläufe anpassen.
Der Rückruf wirkt, weil er den Weg wechselt. Du wählst eine Nummer, die du schon vorher hattest, etwa aus deinem Adressbuch.
Wie fälschen Täter den Absender: mit eurer Adresse, einer ähnlichen Adresse oder nur mit eurem Namen?
Täter fälschen einen Absender mit eurer genauen Adresse, mit einer ähnlich geschriebenen Adresse oder nur mit eurem Namen. Ein technischer Schutz hilft nicht gegen jeden dieser Wege.
Welche Fälschung der Schutzeintrag DMARC aufhält
| So fälscht der Täter den Absender | Was er dafür tut | Hält der Schutzeintrag DMARC das auf? |
|---|---|---|
| Mit eurer genauen Domain (Fachbegriff Spoofing) | Er trägt ceo@deine-firma.de im Absenderfeld ein und sendet von einem fremden Server |
Ja, wenn der Empfänger sich an die Regel hält |
| Mit einer ähnlich geschriebenen Domain (Lookalike-Domain, Typosquatting, Impersonation) | Er registriert deine-firrna.de und richtet gültige Einträge ein |
Nein |
| Nur mit dem Namen (Display-Name-Spoofing) | Er schreibt „Max Muster, Geschäftsführer“ als Namen, den das Mailprogramm statt der Adresse zeigt, und nutzt eine beliebige Adresse | Nein |
DMARC ist ein Eintrag in den Einstellungen eurer Domain. Er sagt Empfängern, was sie mit Mails tun sollen, die eure Adresse fälschen. Die Einordnung in der Tabelle stützt sich auf den Standard DMARC, das Regelwerk RFC 9989.
Nach eigener Aussage kann der Standard nur bestimmte Formen der Fälschung genau derselben Domain direkt bekämpfen. Die Verwendung optisch ähnlicher Domainnamen und den Missbrauch des Anzeigenamens behandelt er nicht. Angriffe über den Anzeigenamen nennt er ausdrücklich außerhalb seines Geltungsbereichs9.
Warum ähnliche Domains jede Prüfung bestehen
Microsoft bestätigt das aus Sicht des Mailsystems. Nachahmung könne die Prüfungen von SPF, DKIM und DMARC bestehen, wenn der Angreifer eine ähnliche Domain registriert und gültige DNS-Einträge für sie veröffentlicht10.
SPF ist die Liste der Rechner, die für eine Domain Mails verschicken dürfen. DKIM ist eine digitale Unterschrift der Mail. DNS-Einträge sind die Einstellungen einer Domain, die jeder im Netz abfragen kann. Das BACS beschreibt für die Schweiz diese Masche mit Buchstabendrehern2.
Wenn ein Buchstabe aus einem anderen Alphabet stammt
Manche Täter tauschen in einer Adresse einen Buchstaben gegen ein Zeichen, das fast gleich aussieht. Ein kyrillisches „а“ sieht zum Beispiel aus wie ein lateinisches „a“. Fachleute sprechen vom Homograph-Angriff, also einem Angriff mit gleich aussehenden Schriftzeichen. Das BSI beschrieb die Masche 2019 am Beispiel einer kyrillisch geschriebenen Adresse, die wie apple.com aussah22.
Für .de-Adressen zieht die DENIC, die Registrierungsstelle für .de, enge Grenzen. Eine .de-Domain darf nur Ziffern, Bindestriche, die Buchstaben A bis Z und 93 weitere Buchstaben aus einer festen Liste enthalten2021. Kyrillische und griechische Buchstaben stehen nicht auf dieser Liste. Dafür steht dort zum Beispiel „ı“, ein i ohne Punkt. Ein Täter kann also neben beispiel-firma.de die Adresse beispiel-fırma.de anmelden. Microsoft nennt ein ähnliches Beispiel, ćóntoso.com statt contoso.com10. Auch „ć“ und „ó“ erlaubt die DENIC-Liste.
Unter .com lehnt die Registrierungsstelle Verisign Namen ab, die Schriften mischen23. Chrome zeigt verdächtige Mischungen in einer Ersatzschreibweise mit „xn--“ am Anfang, dem Punycode24. Diese Prüfung betrifft die Adresszeile des Browsers. Wie Outlook und Gmail solche Adressen im Absender zeigen, haben wir bei Microsoft und Google nicht beschrieben gefunden.
- Antworte über die Adresse aus deinem Adressbuch. Bei Zahlungen rufst du unter der Nummer zurück, die du schon vorher hattest.
- Lass deinen IT-Dienstleister den Schutz vor ähnlichen Domains einschalten. Mit Defender for Office 365 zeigt Outlook für geschützte Personen den Hinweis, die Adresse enthalte unerwartete Buchstaben oder Zahlen10. Google Workspace warnt bei Domains, die euren optisch ähneln, mit einem gelben Kasten in Gmail im Browser25.
- Lass uns nach solchen Adressen suchen. Das Werkzeug dnstwist probiert gezielt gleich aussehende Zeichen durch12.
Wenn der Täter ein echtes Postfach gekapert hat
Ein Spezialfall ist das gehackte Postfach. Meldet sich ein Täter am echten Postfach der Geschäftsführung oder eines Lieferanten an, besteht jede Prüfung, denn die Mail stammt wirklich von diesem Konto. Das ist eine Ableitung aus dem Prüfmodell.
Das FBI zählt auch diesen Weg zu Business Email Compromise. Seine Definition schließt Betrug über gekaperte E-Mail-Konten ausdrücklich ein6. Gegen diesen Weg hilft die Absicherung der Anmeldung. Wie Zugangsdaten in fremde Hände geraten, erklärt der Artikel Passwörter eurer Leute sind im Netz.
Die Fachbegriffe Business Email Compromise und Spear-Phishing
Business Email Compromise (BEC), auf Deutsch etwa Betrug über Geschäfts-E-Mails, ist das Wort des FBI für diese Art Betrug. Spear-Phishing (von englisch „spear“, Speer) nennt das BSI Phishing, das sich gezielt gegen bestimmte Firmen oder Organisationen richtet11. Der falsche Chef kann ein Fall davon sein.
Fälscht ein Täter eure genaue Adresse, kann der Empfänger die Mail dank eines Schutzeintrags in eurer Domain (DMARC) abweisen. Ähnlich geschriebene Adressen, falsche Namen und gekaperte Postfächer kommen trotzdem an.
Was kann Technik tun, und was nicht?
Technik ersetzt die Regeln für Zahlungen nicht. Sie macht es den Tätern schwerer und der Buchhaltung leichter.
Was jede Maßnahme abfängt und wer sie einrichtet
| Was ihr einrichtet | Was es abfängt | Was trotzdem durchkommt | Wer es einrichtet |
|---|---|---|---|
| Schutzeintrag DMARC auf eurer Domain mit „quarantine“ (aussortieren) oder „reject“ (abweisen) | Mails mit exakt eurer Domain als Absender von fremden Servern9 | Ähnliche Domains, falsche Anzeigenamen, gehackte Postfächer | Wer eure Domain verwaltet. Wir prüfen den Stand von außen |
| Suche nach ähnlichen Domains | Frühe Warnung, sobald jemand eine ähnlich geschriebene Domain (Lookalike-Domain) registriert hat | Fälschungen über Gratis-Mailkonten (Freemail) und Anzeigenamen | Wir finden ähnliche Domains. Das Werkzeug dnstwist erzeugt Varianten eines Domainnamens12 |
| Schutz vor Nachahmung im Mailprogramm (bei Microsoft: Defender for Office 365) | Ähnliche Domains und ähnliche Anzeigenamen geschützter Personen | Personen, die nicht auf der Schutzliste stehen. Absender, mit denen der Empfänger schon Mails getauscht hat, wenn die Mailbox-Intelligenz aktiv ist | Dein IT-Dienstleister |
| Kennzeichnung „EXTERNAL“ für Mails von außen | Mails, die so tun, als kämen sie von innen2 | Alles, was trotz Hinweis niemandem auffällt | Dein IT-Dienstleister |
| Schulung der Mitarbeitenden | Den Menschen an der Zahlungsstelle | Die Regeln für Zahlungen ersetzt sie nicht | Dein IT-Dienstleister oder ein Schulungsanbieter |
Was der Schutz vor Nachahmung bei Microsoft leistet
Die Funktion heißt bei Microsoft Impersonation Protection, auf Deutsch Schutz vor Nachahmung. Laut der Microsoft-Dokumentation gehört sie zu Microsoft Defender for Office 365 und nicht zur Grundausstattung aller Postfächer.
Du trägst geschützte Personen und Domains ein, höchstens 350 Personen und 50 Domains je Richtlinie. Von sich aus trägt Microsoft niemanden ein10.
Die Mailbox-Intelligenz, eine Funktion, die die üblichen Kontakte jedes Empfängers lernt, schränkt den Schutz zusätzlich ein. Haben Absender und Empfänger schon Mails getauscht, greift der Schutz dann nicht10. Welche Lizenz du hast, steht im Microsoft-365-Verwaltungsbereich. Dein IT-Dienstleister kennt sie.
Was wir prüfen und was beim IT-Dienstleister bleibt
Wir prüfen die Außenseite. Wir schauen, ob jemand eure exakte Domain fälschen kann, und wir suchen Domains, die eurer ähnlich sehen. Beides erledigt unser Sicherheits-Check von außen.
Die Schulung der Mitarbeitenden, die Filter im Postfach und die Einrichtung des Schutzes vor Nachahmung im Mailprogramm gehören nicht zu unserem Umfang. Dafür bleibt dein IT-Dienstleister zuständig. Wie die schrittweise Umstellung auf DMARC funktioniert, erklärt der Artikel E-Mail-Adresse missbraucht.
Technik fängt einen Teil der Fälschungen ab, bevor sie die Buchhaltung erreichen. Die Regeln für Zahlungen braucht ihr trotzdem.
Verändert KI den Betrug: gefälschte Stimmen und Videokonferenzen?
Was Behörden über KI im Betrug berichten
Ja, und die Quellen sind sich darin einig. Das BSI beschreibt als Gefahr für Unternehmen, dass ein Angreifer mit der Stimme der Führungskraft anruft, um eine Geldtransaktion auszulösen11. Das BACS meldet KI-Werkzeuge, die den Schreibstil imitieren, und geklonte Stimmen2.
Das FBI nennt für 2025 mehr als 30 Millionen Dollar Verlust durch Betrug über Geschäfts-E-Mails mit KI-Anteil6. Das BKA schreibt im Bundeslagebild 2025, dass es bisher keine polizeilichen Kennzahlen zum konkreten KI-Einsatz in Cybercrime-Delikten gibt7. Die Einschätzung der Behörden beruht deshalb nicht auf einer polizeilichen Zählung.
Wie du dich gegen gefälschte Stimmen und Videos schützt
Gegen gefälschte Stimmen und Videos helfen dieselben Regeln wie beim klassischen Betrug, nur strenger angewandt. Der GDV empfiehlt dafür diese Regeln3.
- Rückruf über eine bereits bekannte Nummer
- Bestätigung über einen zweiten, unabhängigen Kommunikationsweg
- Vier-Augen-Prinzip bei Zahlungen und Änderungen von Bankdaten
- Codewörter für kritische Vorgänge
- kein Verzicht auf Freigabeprozesse wegen Zeitdrucks
Verlass dich nie allein auf Stimme oder Gesicht.
Mit KI fälschen Täter inzwischen Stimmen und ganze Videokonferenzen. Jede Zahlung braucht deshalb eine Bestätigung über einen zweiten Weg, auch wenn du den Chef zu hören oder zu sehen glaubst.
Was tust du, wenn das Geld schon überwiesen ist?
Warum jede Minute zählt
Handle sofort. Das FBI schreibt für den Fall einer betrügerischen Überweisung, dass Zeit entscheidend ist. Kontaktiere sofort deine Bank und verlange eine Rückforderung der Gelder samt nötiger Freistellungsunterlagen, also der Erklärungen, mit denen deine Bank die Empfängerbank von Ansprüchen freistellt6.
Die Commerzbank empfiehlt dasselbe. Das Unternehmen soll die Bank umgehend informieren, den Vorfall dokumentieren, bei der Polizei Anzeige erstatten und bei Postfächern in fremder Hand die IT einbeziehen5.
Die Schritte in der richtigen Reihenfolge
- Ruf deine Bank an und bestätige schriftlich. Nenne Zahlungsdaten und Empfänger-IBAN und verlange eine Rückforderung. Bitte darum, die Empfängerbank einzubinden. Halte jeden Kontakt schriftlich fest135.
- Sichere die Beweise. Bewahre die Original-Mail samt vollständiger Kopfzeile auf13.
- Erstatte Anzeige. Die Polizei-Beratung verweist dafür auf die örtliche Polizeidienststelle oder das zuständige Landeskriminalamt1. Eine Übersicht der Online-Wachen der Polizei je Bundesland führt das Portal der Polizei. Als Firma kannst du dich zusätzlich an die Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei deines Bundeslandes wenden. Die Polizei nennt sie ihren Kontaktpunkt für Cybercrime in akuten Fällen und zur Beratung. Sie schätzt den Vorfall ein, berät dich und leitet die nötigen Schritte der Strafverfolgung ein. Zuständig ist die ZAC am Sitz deiner Firma oder am Ort des Vorfalls. Die Polizei betont, dass bei einem Cyberangriff schnelles Handeln entscheidend ist16.
- Bezieh sofort dein IT-Team ein. Es prüft, ob Postfächer in fremder Hand sind513. War ein echtes Konto beteiligt, ändert es die Passwörter und schaltet die Zwei-Faktor-Anmeldung ein, also die Anmeldung mit einem zweiten Nachweis neben dem Passwort. Die Commerzbank empfiehlt die Zwei-Faktor-Anmeldung für wichtige Konten ohnehin5. Hast du keinen IT-Dienstleister an der Hand, bietet die Transferstelle Cybersicherheit im Mittelstand eine kostenfreie Notfallhilfe für Hackerangriffe und IT-Ausfälle. Sie gibt dir eine erste Orientierung und Handlungsempfehlungen und stellt auf Wunsch Kontakt zu privaten IT-Dienstleistern her. Deren Leistungen können Geld kosten19.
- Informiere deine Versicherung, falls du eine hast. Frag deinen Makler, welche Police den Schaden deckt.
Wie viel Geld das FBI einfrieren konnte
Wie groß die Chance ist, Geld einzufrieren, hängt von der Geschwindigkeit ab. Das FBI-Programm für Einfrierungen, die Financial Fraud Kill Chain, bearbeitete 2025 insgesamt 3.900 Vorfälle mit versuchtem Diebstahl von 1,16 Milliarden Dollar.
Davon fror das FBI 679 Millionen Dollar ein, das sind 58 Prozent6. Die Zahl gilt für alle Betrugsarten, die der Dienst bearbeitet hat, also auch für andere Maschen als CEO-Fraud. Sie gilt für die USA. Sie zeigt aber, warum Minuten zählen.
Haftet die Bank für den Schaden?
Ob die Bank den Schaden ersetzt, hängt vom Einzelfall ab. Eine Zahlung ist nach § 675j BGB (Bürgerliches Gesetzbuch) wirksam, wenn der Zahler ihr zugestimmt hat. Das Gesetz nennt das Autorisierung. Nur bei einer nicht autorisierten Zahlung muss die Bank nach § 675u BGB den Betrag erstatten14.
Nach Angaben einer Fachanwältin für Bank- und Kapitalmarktrecht haftet die Bank deshalb nicht automatisch, nur weil eine gefälschte Anweisung der Geschäftsführung vorlag. Hat eine berechtigte Person die Zahlung freigegeben, spricht viel für eine autorisierte Überweisung. Eine Haftung kann die Prüfung trotzdem ergeben, etwa bei ungewöhnlichen Zahlungsumständen13.
Wie Gerichte einen CEO-Fraud-Fall einordnen, haben wir nicht geprüft. Das ist keine Rechtsberatung. Frag bei einem Schaden einen Fachanwalt.
Ruf sofort die Bank an, sichere die Mail und erstatte Anzeige. Ob die Bank den Schaden ersetzt, hängt vor allem davon ab, ob eine berechtigte Person die Zahlung freigegeben hat.
Welche Versicherung greift bei CEO-Fraud?
Vertrauensschadenversicherung oder Cyberversicherung
Der GDV nennt als wesentliche Deckung bei Betrug mit gefälschter Stimme die Vertrauensschadenversicherung. Sie ersetzt in solchen Fällen das verlorene Geld.
Eine Cyberversicherung spielt laut GDV nur in Ausnahmefällen eine Rolle. Ein durch einen gefälschten Anruf verratenes Passwort ist für sich genommen noch kein Cyberschaden. Die Cyberversicherung greift, wenn Angreifer mit den Zugangsdaten Systeme schädigen, und deckt dann die technischen Folgen3.
Der GDV beschreibt außerdem, dass externe Täter KI nutzen, um falsche Identitäten vorzutäuschen, und dass Mitarbeitende manchmal auf Anweisung des vermeintlichen Vorgesetzten große Summen überweisen4.
Was du deinen Makler fragst
Prüfe deine Police, bevor etwas passiert, und stell deinem Versicherungsmakler diese Fragen.
- Ist der Schaden durch einen externen Täter gedeckt, der meine Mitarbeitenden täuscht?
- Welche Höchstgrenze gilt?
- Welche Pflichten habe ich nach einem Vorfall?
Wir beraten nicht zu Versicherungen.
Wer sich um was kümmert
- Die Regeln für Zahlungen legen Geschäftsführung, Buchhaltung und Steuerberater fest.
- Schulung, Postfach-Filter und Versicherung liegen bei deinem IT-Dienstleister und deinem Makler.
- Wir prüfen von außen, ob jemand eure exakte Domain fälschen kann und welche ähnlichen Domains es gibt.
Diese Aufteilung halten wir für sinnvoll. Unseren Teil bekommst du im Sicherheits-Check von außen mit einem Befund je Punkt.
Das verlorene Geld ersetzt laut GDV vor allem die Vertrauensschadenversicherung. Die Cyberversicherung deckt die technischen Folgen, wenn Angreifer mit gestohlenen Zugangsdaten Systeme schädigen.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Leg fest, dass jede Überweisung über einen Betrag, den ihr bestimmt, eine zweite Person freigibt | Geschäftsführung und Buchhaltung |
| ☐ | Bestätige jede neue oder geänderte Bankverbindung eines Lieferanten per Rückruf an die bisher bekannte Nummer | Buchhaltung |
| ☐ | Führ Anweisungen per Mail, Messenger oder Telefon, die vom üblichen Ablauf abweichen, erst aus, wenn ein zweiter Weg sie bestätigt hat | Buchhaltung |
| ☐ | Sag allen, die zahlen dürfen, dass sie eine Zahlung bei Zweifel ohne Begründung anhalten dürfen | Geschäftsführung |
| ☐ | Regle, wer bei Abwesenheit der Geschäftsführung Zahlungen freigibt | Geschäftsführung und Buchhaltung |
| ☐ | Vereinbart ein Codewort für kritische Vorgänge, das nur intern bekannt ist | Geschäftsführung und Buchhaltung |
| ☐ | Lass die Zahlungsregel von deinem Steuerberater oder Wirtschaftsprüfer auf eure Abläufe anpassen | Geschäftsführung |
| ☐ | Prüf, welche Namen, Zuständigkeiten und Termine Impressum, Website und soziale Netzwerke verraten | du |
| ☐ | Prüf, ob jemand eure genaue Domain als Absender fälschen kann und welche ähnlichen Domains es gibt | wir (Sicherheits-Check) |
| ☐ | Lass Mails von außen mit dem Hinweis „EXTERNAL“ kennzeichnen | IT-Dienstleister |
| ☐ | Klär, ob eure Microsoft-Lizenz den Schutz vor Nachahmung enthält, und trag geschützte Personen ein | IT-Dienstleister |
| ☐ | Plan Schulungen für alle, die Überweisungen freigeben | IT-Dienstleister oder Schulungsanbieter |
| ☐ | Frag deinen Versicherungsmakler, ob eure Police einen Schaden durch die Täuschung deiner Mitarbeitenden deckt und welche Höchstgrenze gilt | du |
FAQ
Was ist CEO-Fraud?
CEO-Fraud ist Betrug mit einem falschen Chef. Täter geben sich als Geschäftsführer, leitende Angestellte oder Handelspartner aus und bringen Mitarbeitende dazu, Geld zu überweisen. Sie nutzen dafür gefälschte E-Mails, ähnliche Domains, WhatsApp oder Anrufe12. Opfer sind meist Mitarbeitende in Buchhaltung und Rechnungswesen. Als Vorwand dienen oft Unternehmensübernahmen oder geänderte Bankverbindungen. Den Schaden beziffert die Polizei-Beratung mit mehreren Millionen Euro1.
Was ist der Unterschied zwischen CEO-Fraud und Business Email Compromise?
Business Email Compromise (BEC) ist der englische Fachbegriff des FBI für Betrug an Firmen, die regelmäßig Überweisungen tätigen. Die Täter missbrauchen E-Mail-Konten und andere Kommunikationswege, durch Täuschung oder durch Einbruch in Computer6. CEO-Fraud nennen Polizei und Banken die Variante mit dem falschen Chef15. Im Alltag verwenden viele beide Wörter für dasselbe Problem. Gemeint ist in beiden Fällen Geld, das auf die Anweisung eines falschen Absenders das Unternehmen verlässt.
Schützt DMARC vor dem falschen Chef?
Nur zum Teil. DMARC verhindert, dass jemand eure exakte Domain als Absender nutzt, wenn der Empfänger die Richtlinie umsetzt. Ähnliche Domains und gefälschte Anzeigenamen deckt es nicht ab9. Auch ein gehacktes Postfach besteht den Test, denn die Mail stammt wirklich von diesem Konto. Das ist eine Ableitung aus dem Prüfmodell. Deshalb brauchst du zusätzlich Prozessregeln wie Rückruf und Vier-Augen-Prinzip23. DMARC schließt den einfachsten Weg der Täter, nämlich die Fälschung deiner exakten Domain. Für die übrigen Wege brauchst du Regeln und weitere Maßnahmen.
Was ist eine Lookalike-Domain?
Eine Lookalike-Domain ist ein Domainname, der deinem zum Verwechseln ähnlich sieht, etwa mit vertauschten Buchstaben. Die Täter registrieren sie, richten gültige Einträge ein und schreiben von dort. Microsoft beschreibt, dass solche Domains die Prüfungen von SPF, DKIM und DMARC bestehen können10. Das BACS nennt sie Typosquatting und warnt vor minimalen Buchstabendrehern2. Dein IT-Dienstleister oder wir können nach ähnlichen Domains suchen.
Kann jemand eine .de-Adresse mit kyrillischen Buchstaben anmelden?
Nein. Die DENIC erlaubt in .de-Domains nur Ziffern, Bindestriche, die Buchstaben A bis Z und 93 weitere lateinische Buchstaben wie Umlaute oder „ı“, ein i ohne Punkt2021. Mit diesen Buchstaben kann ein Täter trotzdem fast gleiche Adressen wie beispiel-fırma.de anmelden, und unter Endungen wie .com gelten eigene Regeln23.
Wie schnell muss ich handeln, wenn das Geld überwiesen ist?
Sofort. Das FBI schreibt, dass Zeit entscheidend ist, und rät, unverzüglich die Bank zu kontaktieren und eine Rückforderung zu verlangen6. Die Commerzbank empfiehlt, die Bank umgehend zu informieren5. Danach erstattest du Anzeige, als Firma auch bei der Zentralen Ansprechstelle Cybercrime deines Bundeslandes16, und sicherst die Mail mit Kopfzeile. Das FBI beschreibt zudem Überweisungen in einem zweiten Schritt auf weitere Konten, die es nachverfolgen muss, um möglichst viel Geld einzufrieren6.
Hilft eine Cyberversicherung gegen den Schaden?
Meist nicht, nach Angaben des GDV. Die Vertrauensschadenversicherung ist die wesentliche Deckung, wenn Täter Mitarbeitende zu Überweisungen verleiten. Die Cyberversicherung greift nur in Ausnahmefällen, nämlich wenn Angreifer mit gestohlenen Zugangsdaten Systeme schädigen3. Prüfe deine Police vorab mit dem Makler. Welche Summe versichert ist, hängt vom Vertrag ab. Die Cyberversicherung ist für technische Folgen wie Datenwiederherstellung, Forensik und Betriebsunterbrechung gedacht3. Frag deinen Makler, ob ein Schaden gedeckt ist, den Täter durch die Täuschung deiner Mitarbeitenden auslösen.
Quellen
- Polizei-Beratung: „CEO-Fraud“ (2026), https://www.polizei-beratung.de/themen-und-tipps/gefahren-im-internet/ceo-fraud/, Abruf 31.10.2026
- BACS: „Woche 4: Dringende Überweisung, CEO-Betrug bleibt ein Dauerbrenner für KMU“ (2026), https://www.bacs.admin.ch/de/26w4-de, Abruf 31.10.2026
- GDV: „Voice-Cloning und KI-Avatare: Digitale Betrugsmöglichkeiten werden professioneller“ (2026), https://www.gdv.de/gdv/themen/digitalisierung/voice-cloning-und-ki-avatare-digitale-betrugsmoeglichkeiten-werden-professioneller-205926, Abruf 31.10.2026
- GDV: „White-collar crime: The most dangerous perpetrators come from within companies“ (2024), https://www.gdv.de/gdv-en/media/fidelity-insurance-statistic-white-collar-crime-182226, Abruf 31.10.2026
- Commerzbank: „Cybercrime im Unternehmen, CEO-Fraud: Anweisungen durch falsche Chefs“ (2026), https://www.commerzbank.de/hilfe/sicherheit-onlinebanking/ceo-fraud/, Abruf 31.10.2026
Alle 25 Quellen anzeigen
- FBI: „2025 IC3 Annual Report“ (2026), https://www.ic3.gov/AnnualReport/Reports/2025_IC3Report.pdf, Abruf 31.10.2026
- BKA: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6, Abruf 31.10.2026
- Bitkom: „Angriffe auf deutsche Wirtschaft: Spur führt zu ausländischen Geheimdiensten“ (2026), https://www.bitkom.org/Presse/Presseinformation/Angriffe-auf-deutsche-Wirtschaft-Spur-auslaendische-Geheimdienste, Abruf 31.10.2026
- IETF: „RFC 9989: Domain-Based Message Authentication, Reporting, and Conformance (DMARC)“ (2026), https://www.rfc-editor.org/rfc/rfc9989, Abruf 31.10.2026
- Microsoft Learn: „Anti-phishing policies in Microsoft 365“ (2026), https://learn.microsoft.com/en-us/defender-office-365/anti-phishing-policies-about, Abruf 31.10.2026
- BSI: „Passwortdiebstahl durch Phishing“ und „Deepfakes: Gefahren und Gegenmaßnahmen“ (2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/passwortdiebstahl-durch-phishing_node.html und https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Kuenstliche-Intelligenz/Deepfakes/deepfakes.html, Abruf 31.10.2026
- dnstwist: „dnstwist, Domain name permutation engine“ (2026), https://github.com/elceef/dnstwist, Abruf 31.10.2026
- fachanwalt.de: „CEO-Fraud: Wann haftet die Bank bei gefälschten Firmenüberweisungen?“ (2026), https://www.fachanwalt.de/ratgeber/ceo-fraud-wann-haftet-die-bank-bei-gefaelschten-firmenueberweisungen, Abruf 31.10.2026
- BGB: „Bürgerliches Gesetzbuch, § 675j Zustimmung und Widerruf der Zustimmung“ und „§ 675u Haftung des Zahlungsdienstleisters für nicht autorisierte Zahlungsvorgänge“ (2026), https://www.gesetze-im-internet.de/bgb/__675j.html und https://www.gesetze-im-internet.de/bgb/__675u.html, Abruf 31.10.2026
- Vogler Marketing: „Eigene Auswertung Google Keyword Planner, Deutschland, 12-Monats-Mittel“ (2026), eigene Messung, nicht öffentlich, Abruf 31.10.2026
- Polizei: „Zentrale Ansprechstellen Cybercrime der Polizeien für Wirtschaftsunternehmen und Behörden“ (o. J., Abruf 2026), https://www.polizei.de/Polizei/DE/Einrichtungen/ZAC/zac_node.html, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025“ (2025), https://medien.bsi.bund.de/lagebericht/de/index.html, Abruf 31.10.2026
- Transferstelle Cybersicherheit im Mittelstand: „Schlaglichtthema Social Engineering“ (o. J., Abruf 2026), https://transferstelle-cybersicherheit.de/schlaglichtthema-social-engineering/, Abruf 31.10.2026
- Transferstelle Cybersicherheit im Mittelstand: „FAQ“ (o. J., Abruf 2026), https://transferstelle-cybersicherheit.de/faq-haeufig-gestellte-fragen-zur-transferstelle-cybersicherheit-im-mittelstand/, Abruf 31.10.2026
- DENIC: „DENIC-Domainrichtlinien“ (o. J., Abruf 2026), https://www.denic.de/domainrichtlinien, Abruf 31.10.2026
- DENIC: „IDN & Umlaute: Sonderzeichen in .de-Domains“ (o. J., Abruf 2026), https://www.denic.de/produkte/de-domains/idn-domains/, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2019“ (2019), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/Lageberichte/Lagebericht2019.pdf?__blob=publicationFile&v=7, Abruf 31.10.2026
- Verisign: „Internationalized Domain Name Registration Rules“ (o. J., Abruf 2026), https://www.verisign.com/resources/internationalized-domain-names/idn-registration-rules, Abruf 31.10.2026
- Chromium: „Internationalized Domain Names (IDN) in Google Chrome“ (o. J., Abruf 2026), https://chromium.googlesource.com/chromium/src/+/main/docs/idn.md, Abruf 31.10.2026
- Google Workspace: „Advanced phishing and malware protection“ (o. J., Abruf 2026), https://knowledge.workspace.google.com/admin/gmail/advanced/advanced-phishing-and-malware-protection, Abruf 31.10.2026