Stell dir vor, ein Mitarbeiter bekommt eine Warnung, dass sein Passwort in einem Datenleck steht. Oder du liest in der Zeitung von Milliarden geleakten Zugangsdaten und fragst dich, ob eure Firmenadressen dabei sind. Das Gefühl ist unangenehm, weil du nicht siehst, was die Angreifer schon haben.
Ein Datenleck ist ein Vorfall, bei dem Daten in falsche Hände geraten. Bei einem Passwort-Leck stehen Adressen und Passwörter in Listen, die Kriminelle tauschen und verkaufen. In euer System muss dafür niemand eingedrungen sein. Angreifer können mit diesen Listen aber echte Zugangsdaten ausprobieren.
Passwörter eurer Leute gelangen auf mehreren Wegen in solche Listen. Du kannst prüfen, ob Firmenadressen betroffen sind, und bei einem Fund der Reihe nach handeln.
Viele Geschäftsführer fragen außerdem, ob sie Passwörter regelmäßig ändern lassen müssen. Sie wollen wissen, was die Zwei-Faktor-Anmeldung bringt, also die Anmeldung mit Passwort und einem zweiten Nachweis, etwa einem Code aus einer App. Und sie fragen, ob sich ein Passwortmanager lohnt.
Das Wichtigste in Kürze
- Passwörter eurer Leute geraten auf drei Wegen in fremde Hände. Ein fremder Dienst verliert seine Nutzerdaten, eine gefälschte Seite fischt das Passwort ab (Phishing), oder Schadsoftware liest es auf dem Gerät aus (Infostealer)16211.
- Einzelne Adressen prüfst du beim Hasso-Plattner-Institut oder bei Have I Been Pwned. Alle Adressen einer Firmen-Domain zeigt dir Have I Been Pwned erst, wenn du nachweist, dass du über die Domain verfügen darfst13.
- Bei einem Fund änderst du das Passwort bei jedem Konto, das es nutzt, vergibst für jedes Konto ein eigenes und schaltest die Zwei-Faktor-Anmeldung ein34.
- Feste Pflicht-Wechsel des Passworts empfehlen das BSI und die US-Behörde NIST nicht mehr. Sie setzen auf ein eigenes Passwort je Konto, einen Abgleich mit Listen geleakter Passwörter und den zweiten Faktor45.
- Mit einem zweiten Faktor bei der Anmeldung sinkt das Risiko, dass jemand ein Konto übernimmt, in einer Microsoft-Studie um 99,22 Prozent, bei bereits geleakten Zugangsdaten um 98,56 Prozent6.
Für wen dieser Artikel ist: Geschäftsführung, Datenschutzbeauftragte und IT-Verantwortliche in Firmen, deren Mitarbeitende eine Warnung zu einem geleakten Passwort bekommen haben oder die ihre Firmenadressen vorbeugend prüfen wollen.
Wie gelangen Passwörter eurer Mitarbeitenden ins Netz?
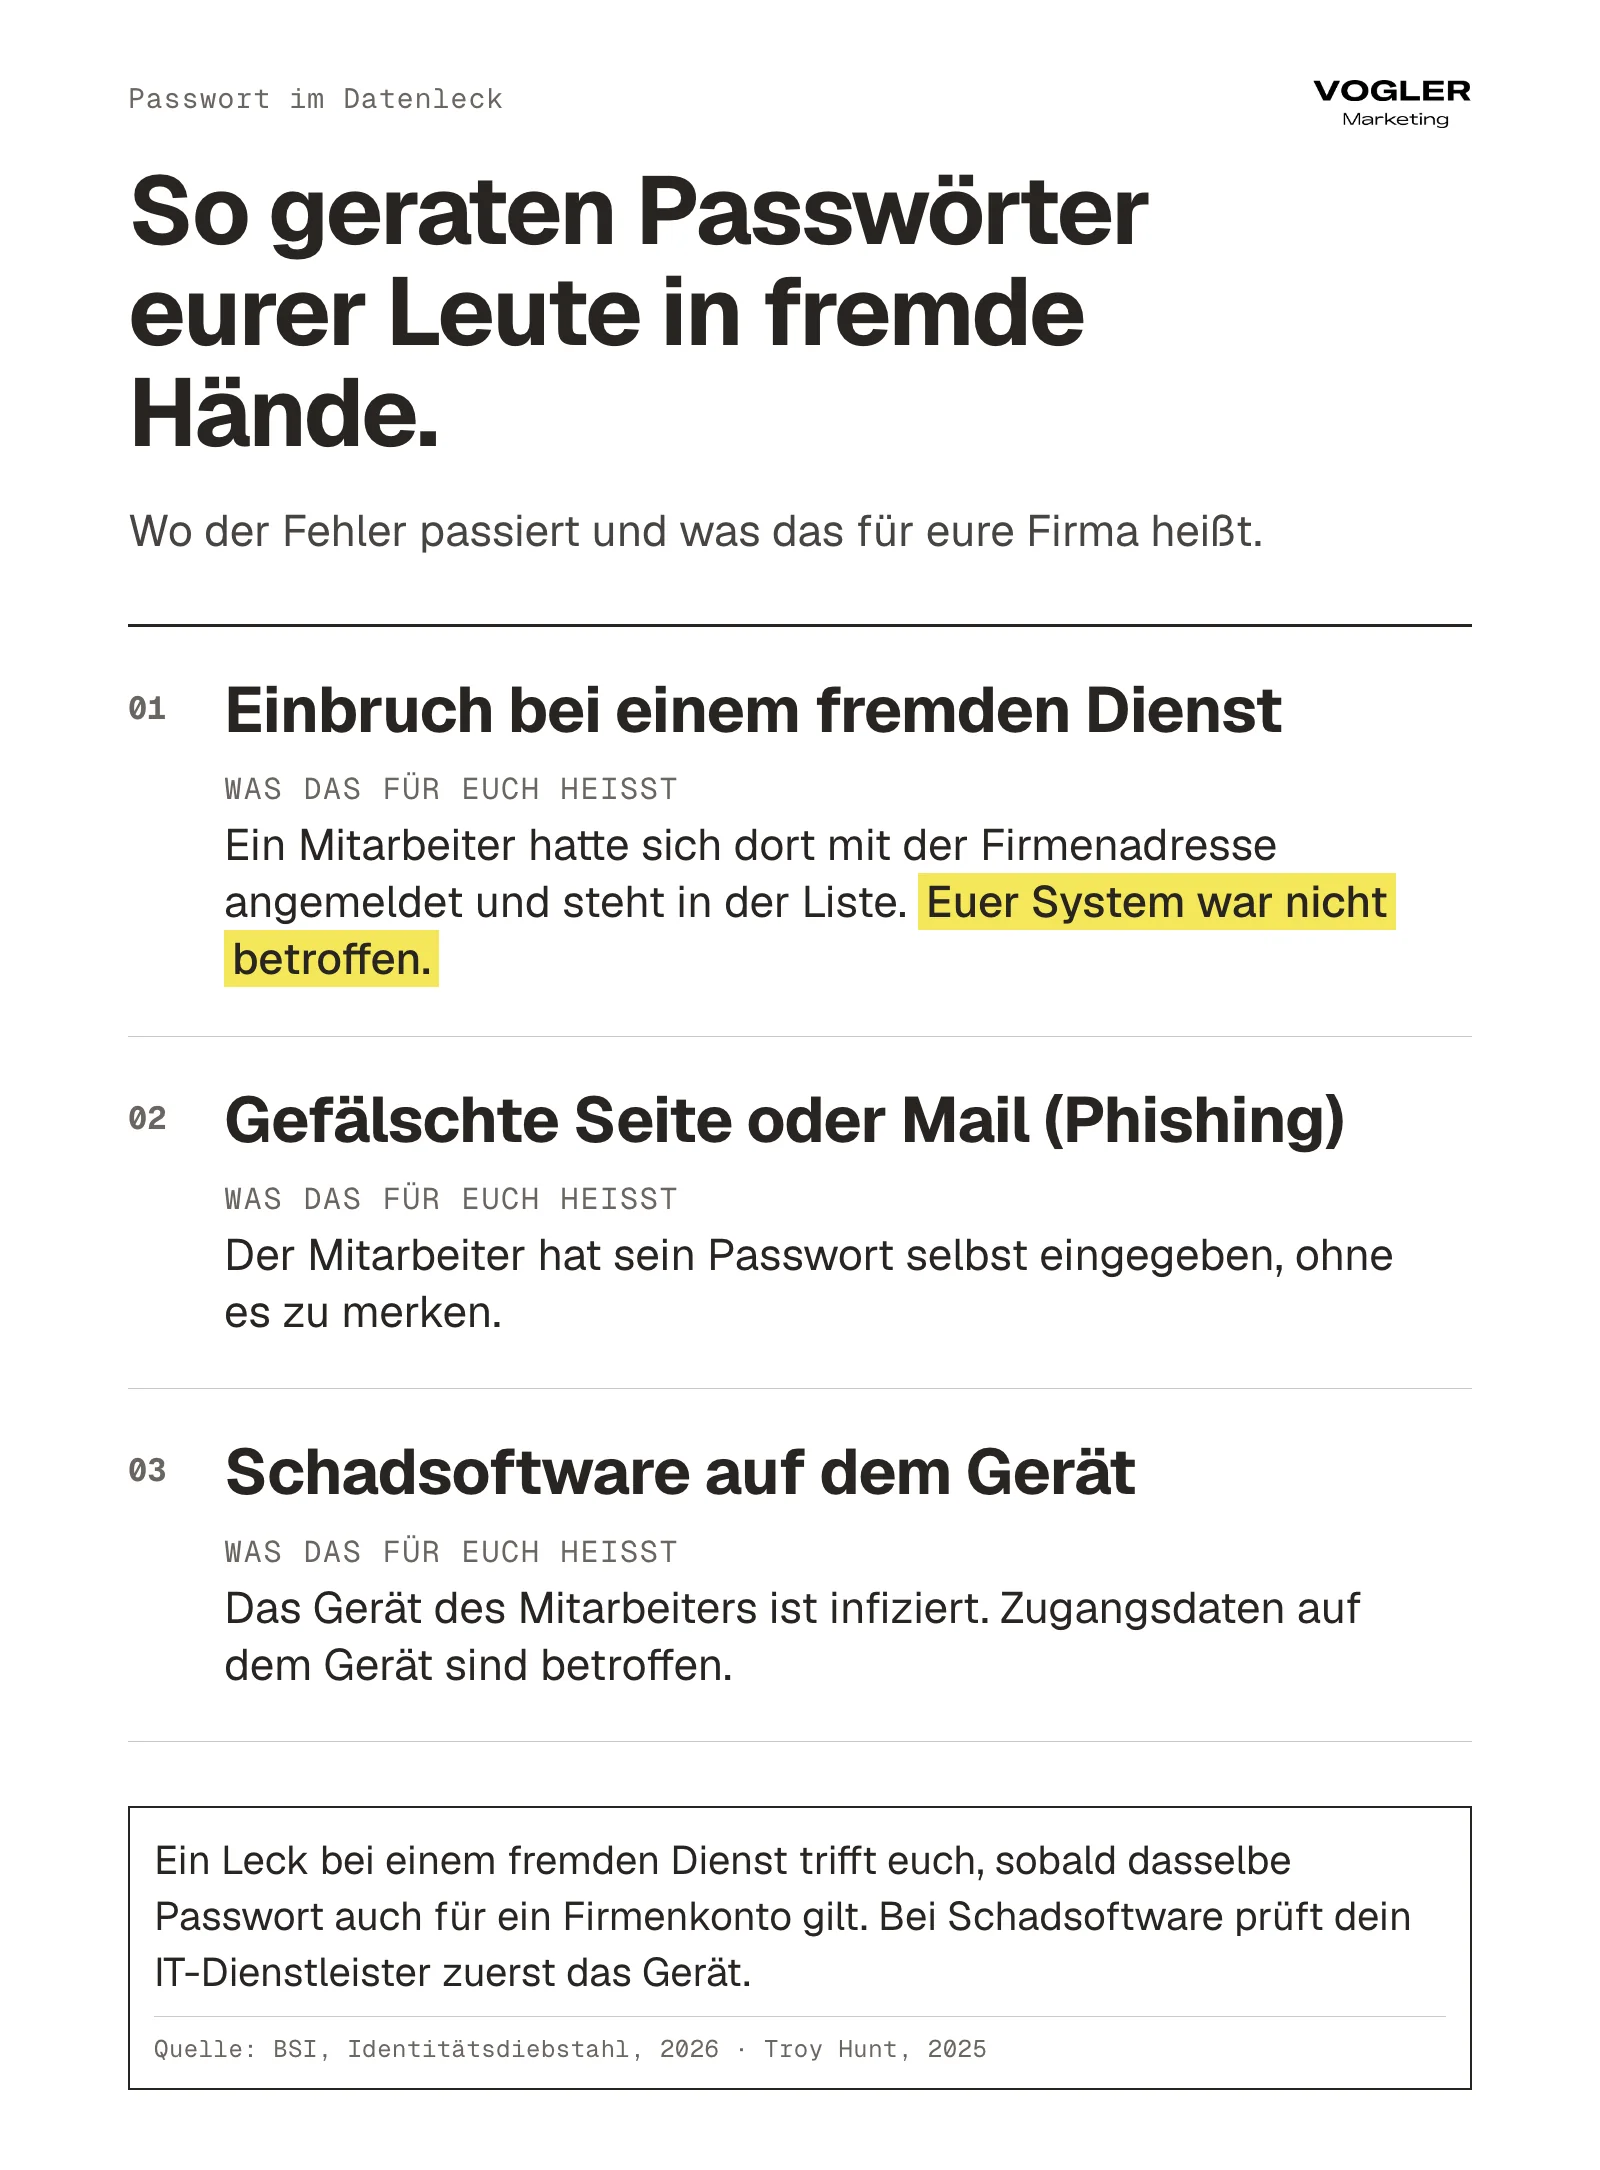
Passwörter eurer Leute geraten bei einem fremden Dienst, über eine gefälschte Seite oder über Schadsoftware auf dem Gerät in fremde Hände. Die Wege unterscheiden sich darin, wo der Fehler passiert.
| Wie das Passwort abhandenkommt | Was dabei passiert | Was das für euch heißt |
|---|---|---|
| Einbruch bei einem fremden Dienst | Ein Online-Dienst verliert seine Nutzerdatenbank. Darin stehen Adressen und Passwörter | Ein Mitarbeiter, der sich mit der Firmenadresse dort angemeldet hatte, steht in der Liste. Euer System war nicht betroffen162 |
| Gefälschte Seite oder Mail (Phishing) | Eine gefälschte Seite oder Mail fischt Passwörter ab. Der Name Phishing setzt sich aus „Passwort“ und „Fishing“ zusammen | Der Mitarbeiter hat sein Passwort selbst eingegeben, ohne es zu merken4 |
| Schadsoftware auf dem Gerät (Infostealer) | Sogenannte Infostealer, also Programme, die Daten stehlen, lesen Zugangsdaten aus dem Browser oder dem Gerät und schicken sie an Täter | Das Gerät des Mitarbeiters ist infiziert. Zugangsdaten auf dem Gerät sind betroffen15211 |
Wie Schadsoftware Passwörter vom Gerät stiehlt (Infostealer)
Troy Hunt betreibt den Prüfdienst Have I Been Pwned. Er unterscheidet zwei Arten von Listen. Stealer-Logs, also Mitschnitte von Schadsoftware, stammen von infizierten Rechnern. Credential-Stuffing-Listen stammen meist aus anderen Datenlecks, in denen Adressen und Passwörter offen lagen2.
Das BKA bestätigt die Rolle der Infostealer. Es schreibt im Bundeslagebild Cybercrime 2025, Malware, also Schadsoftware, sei das Standardwerkzeug vieler Cyberkrimineller. Infostealern komme große Relevanz zu, weil Täter sie regelmäßig im Vorfeld von Ransomware-Angriffen einsetzen11. Ransomware ist Schadsoftware, die Daten verschlüsselt, um Lösegeld zu erpressen.
Das BSI beschreibt am Beispiel der Schadsoftware StealC, was ein Infostealer auf einem Rechner tut. Er liest gespeicherte Passwörter, Cookies (kleine Dateien, mit denen sich Websites eine Anmeldung merken) und automatisch ausgefüllte Formulardaten aus zahlreichen Browsern aus.
Er greift außerdem gezielt Zugangsdaten von E-Mail-Programmen, Messengern und VPN-Anwendungen ab, also von Programmen für den geschützten Fernzugang15.
Am 24. Juni 2026 kannte das BSI mehr als 100.000 betroffene Konten, darunter E-Mail-Zugänge, Online-Banking und Online-Shops. Die Passwörter dazu hat das BSI nicht. Die Täter haben sie nach Angaben des BSI nachweislich auf ihren Systemen1515.
Wie viele Opfer die Ermittler bei einer Aktion gegen Datendiebe fanden
Bei der Operation Endgame 3.0 schalteten Ermittler laut BKA im November 2025 die Infrastruktur von Rhadamanthys ab, einem der gefährlichsten Stealer weltweit.
Sie sicherten dabei kompromittierte, also in fremde Hände geratene Daten von über 650.000 Opfern und stellten sie der Öffentlichkeit über Informationsplattformen zum individuellen Abgleich bereit. Das BKA nennt diese Plattformen nicht beim Namen11.
Warum ein Leck bei einem fremden Dienst auch euch trifft
Der Einbruch bei einem fremden Dienst trifft eure Systeme nicht direkt, solange das Passwort nirgendwo sonst gilt. Wer dasselbe Passwort für den Dienst und für sein Firmenkonto nutzt, öffnet den Angreifern beide Türen.
Passwörter eurer Leute geraten über Lecks bei fremden Diensten, über gefälschte Seiten und über Schadsoftware nach draußen. Bei Schadsoftware liegt die Ursache auf einem Gerät eurer Firma oder eurer Leute.
Was machen Angreifer mit geleakten Passwörtern?
Angreifer probieren geleakte Passwörter bei anderen Diensten aus (Credential Stuffing)
Angreifer probieren geleakte Passwörter aus. Fachleute nennen das Credential Stuffing, auf Deutsch etwa „Zugangsdaten-Stopfen“.
OWASP, die Organisation für Sicherheit in Webanwendungen, definiert es als das automatische Einspeisen gestohlener Paare aus Benutzername und Passwort in Anmeldeformulare, um unbefugt Zugriff auf Konten zu erlangen. Der Angriff funktioniert, weil viele Menschen dasselbe Passwort und dieselbe Adresse mehrfach verwenden7.
OWASP ordnet Credential Stuffing als Unterform des Brute-Force-Angriffs ein, also des stumpfen Durchprobierens. Ein klassischer Brute-Force-Angriff rät viele Passwörter bei einem oder mehreren Konten. Credential Stuffing nutzt dagegen bekannte, geleakte Paare7.
Deshalb hilft ein starkes Passwort allein nicht. Ist es einmal im Leak, nützt seine Länge nichts mehr, solange jemand es irgendwo wiederverwendet.
Warum ein eigenes Passwort je Konto den Schaden begrenzt
Laut BSI ist es wichtiger als ein pauschaler Wechsel, dass jedes Passwort stark und einzigartig ist. Dann sind bei einem Datenleck nicht gleich mehrere Konten betroffen4.
Wer mit gestohlenen Zugangsdaten handelt
Das BSI beschreibt im Lagebericht 2025, wohin gestohlene Zugangsdaten danach gehen. Angreifer handeln mit den ausgeleiteten Daten häufig auf Untergrundmarktplätzen im Darknet, einem versteckten Teil des Internets. Wer dort Zugangsdaten anbietet, heißt Access Broker, also Makler für Zugänge.
Besonders gefragt sind laut BSI gültige Zugangsdaten zu Firmennetzwerken. Die Access Broker verkaufen sie an andere Angreifer weiter, etwa an Ransomware-Gruppen14.
Das BSI nennt auch einen Weg, der Firmen direkt trifft. Nutzt jemand seine private IT für berufliche Zwecke, kann ein privater Vorfall in einen Folgeangriff gegen den Arbeitgeber münden14.
Ein geleaktes Passwort gefährdet eure Konten, sobald es woanders auch gilt. Hat jedes Konto ein eigenes Passwort, bleibt der Schaden auf ein Konto begrenzt.
Wie ernst ist das für euer Unternehmen?
Wie oft Angreifer über Phishing und gestohlene Passwörter einsteigen
Das BKA nennt Phishing weiterhin einen beliebten Eintrittsvektor, also einen beliebten Weg in fremde Systeme. Die Verbraucherzentrale NRW zählte 2025 in Deutschland 382.470 Phishing-Mails, rund 10 Prozent weniger als 2024, aber auf hohem Niveau11.
Verizon wertet in seinem Datenpannen-Bericht Tausende Vorfälle weltweit aus, für den Bericht 2026 aus der Zeit von November 2024 bis Oktober 2025. Darin liegt erstmals in der 19-jährigen Geschichte des Berichts die Ausnutzung von Software-Schwachstellen, also von Fehlern in Programmen, vor gestohlenen Zugangsdaten als häufigster Einstieg9.
Verizon nennt dafür 31 Prozent der Datenpannen8. Gestohlene Zugangsdaten bleiben damit eine der häufigsten Ursachen. Verizon schreibt, die häufigsten Ursachen beträfen weiter den Menschen, darunter Social Engineering (die gezielte Täuschung von Menschen), Phishing und gestohlene Zugangsdaten8.
Was das BSI über gestohlene Zugangsdaten zählt
Das BSI sieht im Lagebericht 2025 für Juli 2024 bis Juni 2025 dieselbe Richtung. Die Zahl der Leak-Geschädigten nahm zu, ebenso die Zugangsdatendiebstähle14. Das BSI schreibt: „Die Erbeutung von Zugangsdaten, die sich im Darknet gut weiterverkaufen lassen, spielt jedoch eine immer größere Rolle.“14
Von den 461 öffentlich bekannt gewordenen Datenleaks mit Verbraucherbetroffenheit enthielten 63 Prozent E-Mail-Adressen und 36 Prozent Passwörter, Mehrfachnennungen möglich14.
Das BSI nennt seine Leak-Statistik eine Hellfeldstatistik mit unbekanntem Dunkelfeld. Sie zählt also nur bekannt gewordene Fälle. Wie hoch die Dunkelziffer liegt, weiß das BSI nicht. Eine zweite Zählung dieser Art haben wir nicht gefunden.
Warum Erpressungssoftware vor allem kleinere Firmen trifft
Ransomware folgt oft auf einen Infostealer-Fund und trifft vor allem kleinere Firmen. Das BKA zählte für 2025 insgesamt 1.041 angezeigte Ransomware-Angriffe, rund 90 Prozent davon gegen kleine und mittlere Unternehmen11.
Das BSI nennt für Juli 2024 bis Juni 2025 rund 80 Prozent der angezeigten Angriffe, zum Beispiel mit Ransomware, gegen kleine und mittlere Unternehmen14. Die Zeiträume unterscheiden sich, die Größenordnung stimmt überein.
Wie viel Zeit zwischen Leak und Angriff vergeht
Laut Help Net Security hatte die Hälfte der Ransomware-Opfer, die zuvor einen Zugangsdaten-Leak erlebt hatten, diesen Leak innerhalb von 95 Tagen vor dem Angriff9.
SpyCloud nennt dieselbe Zahl. Nach SpyCloud hatten außerdem 73 Prozent der Ransomware-Opfer im Jahr vor dem Angriff einen Leak oder eine Infektion mit einem Infostealer10. Beide berufen sich auf den Verizon-Bericht. Die Originalstelle im Verizon-Bericht haben wir nicht eingesehen.
Ransomware steckte in 48 Prozent der Datenpannen, die der Bericht 2026 untersucht8. Ein Beweis, dass dein Leak zu Ransomware führt, ist das nicht. Bei der Hälfte dieser Opfer lagen Leak und Angriff aber höchstens 95 Tage auseinander. Wer einen Fund liegen lässt, verschenkt also Zeit.
Was ein Fund im Prüfdienst bedeutet
Ein Fund beweist noch keinen erfolgreichen Angriff. Der Identity Leak Checker des Hasso-Plattner-Instituts gibt nach eigener Aussage lediglich Auskunft darüber, ob dein Kennwort in einem Leak steht3. Ob ein Angreifer es schon benutzt hat, weiß der Checker nicht.
Gestohlene Zugangsdaten bleiben einer der häufigsten Wege für Angreifer. Bei der Hälfte der Erpressungsopfer mit früherem Leak lagen Leak und Angriff höchstens 95 Tage auseinander, deshalb handelst du bei einem Fund sofort.
Wie prüfst du, ob Firmenadressen in einem Datenleck stehen?
Einzelne Adressen prüfst du beim Hasso-Plattner-Institut oder bei Have I Been Pwned. Alle Adressen einer Domain zeigt dir Have I Been Pwned, wenn du nachweist, dass du auf die Domain zugreifen darfst.
Welcher Prüfdienst was prüft
| Dienst | Was er prüft | Wer prüfen darf | Was du wissen musst |
|---|---|---|---|
| Hasso-Plattner-Institut, Identity Leak Checker | Ob das Kennwort zu einer E-Mail-Adresse in einem Leak steht | Du gibst die Adresse auf der Seite des Instituts ein. Angaben zu Kosten macht die Seite nicht | Datenbank mit 19.012.704.464 Identitäten aus 2.063 Leaks, gesammelt seit 2014. Die betroffenen Adressen liegen nur verschlüsselt (gehasht) vor. Der Dienst nennt keine Klartextpasswörter3 |
| Have I Been Pwned, Einzelprüfung | Ob eine Adresse in bekannten Leaks auftaucht | Der Dienst nennt sich kostenlos und offen für jeden. Besonders sensible Leaks sieht nur der verifizierte Besitzer der Adresse | 17.846.896.404 Adressen aus 1.048 Leaks (Stand Abruf). Betreiber ist Troy Hunt, seit 20131 |
| Have I Been Pwned, Prüfung einer ganzen Domain | Alle Adressen einer Domain in bekannten Leaks | Nur wer nachweist, dass er auf die Domain zugreifen darf | Große Domains brauchen laut Dienst in der Regel ein Abo, um die Ergebnisse zu sehen1 |
| Have I Been Pwned, Prüfung einzelner Passwörter (Pwned Passwords) | Ob ein Passwort in einem Leak vorkommt | Jeder | Der Dienst schützt Passwörter durch ein anonymes Verfahren, sodass er sie nie sieht2 |
Die Zahlen der beiden Dienste darfst du nicht addieren. Das Institut zählt Identitäten in 2.063 Leaks, Have I Been Pwned zählt Adressen in 1.048 Leaks. Beide zählen anders, und viele Datensätze stecken in beiden.
Wichtiger als die Menge ist, dass beide Dienste unabhängig voneinander arbeiten. Wer gründlich prüfen will, nutzt beide.
Wie vertrauenswürdig die Prüfdienste sind
Have I Been Pwned beschreibt sich als kostenlose Ressource, mit der jeder schnell prüfen kann, ob er gefährdet sein könnte1. Der Dienst speichert nach eigener Aussage kein Passwort neben personenbezogenen Daten1. Das sind Eigenangaben.
Das BSI verweist Betroffene auf seiner Seite zum Identitätsdiebstahl auf zwei Prüfdienste aus Deutschland, den des Hasso-Plattner-Instituts und den Leakchecker der Universität Bonn16. Den Dienst der Universität Bonn haben wir für diesen Artikel nicht ausgewertet.
Wie das BSI registrierte Firmen warnt
Für Firmen gibt es einen weiteren Weg. Das BSI schreibt Unternehmen, die über NIS-2 (die EU-Regeln zur Cybersicherheit) oder die Allianz für Cyber-Sicherheit beim BSI registriert sind, automatisiert per E-Mail an, wenn es eine Betroffenheit erkannt hat.
Es nennt diesen Weg im Zusammenhang mit der Operation Endgame gegen StealC15. Die Teilnahme an der Allianz für Cyber-Sicherheit ist grundsätzlich kostenfrei und jederzeit kündbar25.
Ob die Allianz dich bei jedem Leak warnt, sagt das BSI nicht. Eine eigene Prüfung ersetzt dieser Hinweis deshalb nicht.
Wer ganze Firmen-Domains überwacht
Das Hasso-Plattner-Institut bietet über seine Seite auch eine Überwachung für Domains von Unternehmen an. Es wirbt damit, Datenleaks zu den Domains eines Unternehmens, Vereins oder einer Behörde zu finden, bevor jemand sie ausnutzt, und Mitarbeitende direkt über gestohlene Zugänge zu informieren3.
Details nennt die Produktseite. Was bei einem Fund zu tun ist, klären wir im kostenfreien Erstgespräch.
Was der Datenschutz verlangt, wenn du Adressen deiner Mitarbeitenden prüfst
Wer die Adressen seiner Mitarbeitenden prüfen lässt, verarbeitet Daten von Beschäftigten. Die Datenschutz-Grundverordnung (DSGVO) nennt als mögliche Rechtsgrundlage, also als gesetzliche Erlaubnis, das berechtigte Interesse des Verantwortlichen, sofern die Interessen der betroffenen Person nicht überwiegen (Artikel 6 Absatz 1 Buchstabe f).
Verantwortlicher ist, wer über die Verarbeitung entscheidet. Erhebt er Daten nicht bei der betroffenen Person selbst, muss er sie nach Artikel 14 grundsätzlich unter anderem über Zweck, Rechtsgrundlage und Quelle informieren12.
Erwägungsgrund 49, eine Erläuterung im Vorspann der Verordnung, nennt die Gewährleistung der Netz- und Informationssicherheit als berechtigtes Interesse. Er führt dabei Behörden, Computer-Notdienste, Netzbetreiber und Anbieter von Sicherheitsdiensten auf und nennt Arbeitgeber nicht12.
Die Datenschutzkonferenz, das gemeinsame Gremium der deutschen Datenschutzaufsichten, schrieb 2020, ein umfassendes Beschäftigtendatenschutzrecht gebe es derzeit nicht. Sie nannte die „Grenzen zulässiger Kontrollen von Beschäftigten“ als möglichen Gegenstand eines künftigen Gesetzes23.
Eine Aussage einer Datenschutzaufsicht zur Prüfung von Mitarbeiteradressen in Datenlecks haben wir nicht gefunden. Offen bleiben deshalb die Rechtsgrundlage und die Information deiner Mitarbeitenden.
Das Papier der Datenschutzkonferenz stammt von 2020. Ob sich die Lage seither geändert hat, klärt dein Datenschutzbeauftragter. Kläre beides vor der Prüfung mit ihm.
Einzelne Adressen prüfst du beim Hasso-Plattner-Institut oder bei Have I Been Pwned. Bevor du alle Adressen deiner Mitarbeitenden prüfen lässt, klärst du mit deinem Datenschutzbeauftragten die Rechtsgrundlage und die Information der Mitarbeitenden.
Was tust du, wenn ein Passwort im Datenleck steht?
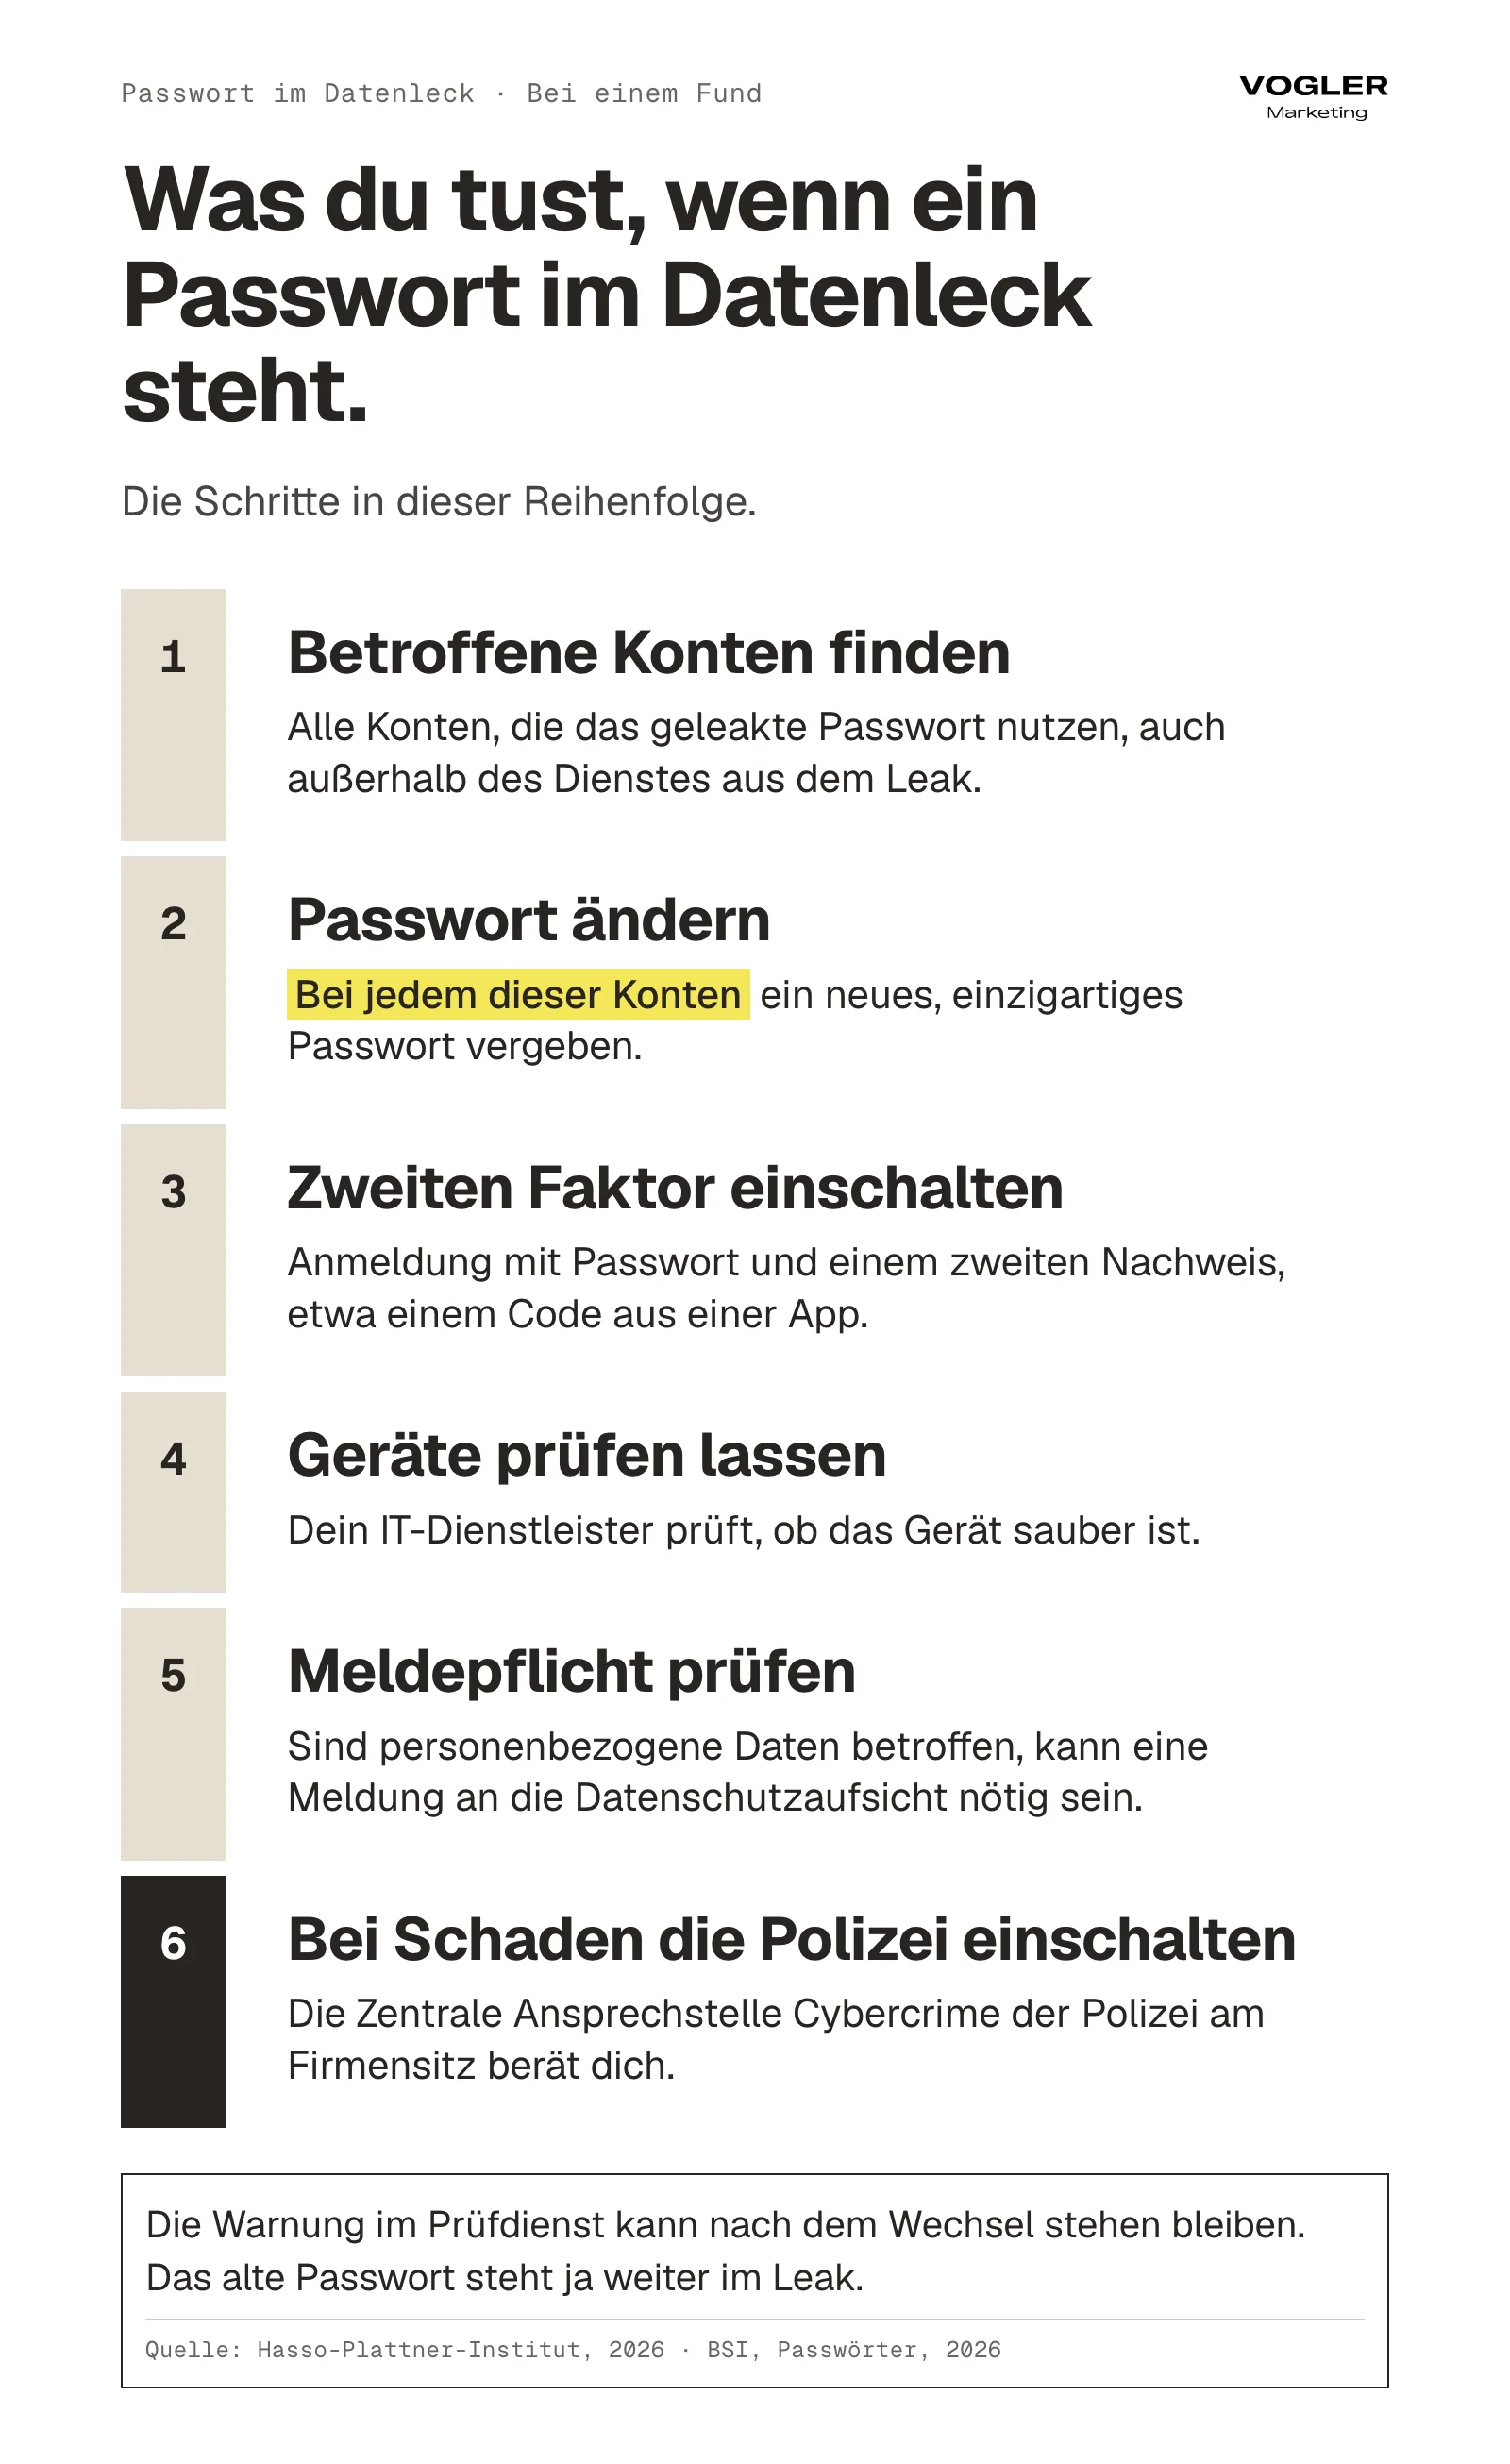
Gehe die Schritte in dieser Reihenfolge durch.
| Schritt | Was du tust |
|---|---|
| 1. Betroffene Konten finden | Prüfe, bei welchen Konten das geleakte Passwort galt. Das sind alle Konten, die es nutzen, auch außerhalb des Dienstes aus dem Leak3 |
| 2. Passwort ändern | Ändere das Passwort bei jedem Konto, das es verwendet hat. Vergib überall ein neues, einzigartiges34 |
| 3. Zweiten Faktor einschalten | Aktiviere die Zwei-Faktor-Anmeldung. Wo möglich, nutze Passkeys, also Anmeldeschlüssel, die das Passwort ersetzen4 |
| 4. Geräte prüfen lassen | Ein Infostealer liest Zugangsdaten auf dem Gerät aus. Dein IT-Dienstleister prüft, ob das Gerät sauber ist, bevor das neue Passwort etwas nützt152114 |
| 5. Meldepflicht prüfen | Sind personenbezogene Daten betroffen, kann eine Meldung an die Datenschutzaufsicht nötig sein1219 |
| 6. Bei Schaden die Polizei einschalten | Bei einem Cyberangriff mit Schaden berät dich die Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei am Firmensitz und leitet Schritte zur Strafverfolgung ein24 |
Warum die Warnung nach dem Passwortwechsel bleibt
Das Hasso-Plattner-Institut schreibt, dass die Warnung auch nach einer Passwortänderung weiter erscheinen kann, weil der Checker nicht prüft, ob ein Kennwort noch funktioniert3. Das alte Passwort steht ja weiter im Leak. Du erkennst den Erfolg deiner Änderung also nicht an einer verschwundenen Warnung.
Wenn Schadsoftware auf dem Gerät steckt
Beim Weg über einen Infostealer reicht eine Passwortänderung allein vermutlich nicht. Das BSI nennt in seinem Steckbrief zu StealC diese Schritte.
- Bei Verdacht auf eine Infektion trennst du den Computer sofort vom Internet und änderst alle Passwörter, besonders für E-Mail-, Bank- und Kryptokonten.
- Dann aktualisierst du die Schutzsoftware und startest einen vollständigen Scan.
- In schweren Fällen ist eine Neuinstallation des Betriebssystems nötig15.
Kommt ein Hinweis vom BSI selbst, rät es dringend, ihn ernst zu nehmen und sofort zu handeln15.
Dass ein Infostealer auf einem infizierten Gerät auch ein neues Passwort wieder abgreifen kann, ist unsere Ableitung. Die Quellen beschreiben, dass Infostealer Zugangsdaten auf Geräten abgreifen211.
Das BSI weist darauf hin, dass Schadsoftware Zugangsdaten aus Browser-Managern „relativ einfach“ auslesen kann4. Die Geräte prüft dein IT-Dienstleister. Diese Prüfung gehört nicht zu unserem Umfang.
Wenn über ein gehacktes Konto Geld oder Werbung im Spiel ist
Wenn über ein gehacktes Konto ein Betrug läuft, etwa eine gefälschte Zahlungsanweisung, hilft der Artikel Der falsche Chef will eine Überweisung. Gehört das geleakte Konto zu einem Werbekonto, lies Werbekonto gehackt oder gesperrt.
Wann du die Polizei einschaltest
Bei einem Cyberangriff mit Schaden berät dich die Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei. Zuständig ist die ZAC am Firmensitz. Sie leitet auch die Schritte zur Strafverfolgung ein24.
Ist nur ein privates Konto betroffen, wenden sich Mitarbeitende als Privatpersonen an die Online-Wachen der Polizei in ihrem Land.
Bei einem Fund änderst du das Passwort bei jedem Konto, das es nutzt, und schaltest den zweiten Faktor ein. Besteht Verdacht auf Schadsoftware, prüft dein IT-Dienstleister zuerst das Gerät.
Ist ein Passwort-Leck bei einem fremden Dienst eine Datenpanne deiner Firma?
Wann das Gesetz eine Meldung an die Datenschutzaufsicht verlangt
Das Gesetz knüpft die Meldepflicht an eine „Verletzung des Schutzes personenbezogener Daten“, im Alltag Datenpanne genannt. Die Datenschutz-Grundverordnung beschreibt sie als Verletzung der Sicherheit, die zu Vernichtung, Verlust, Veränderung, unbefugter Offenlegung oder unbefugtem Zugang zu personenbezogenen Daten führt (Artikel 4 Nummer 12).
Gemeint sind Daten, die jemand übermittelt, speichert oder sonst verarbeitet12.
Melden muss der Verantwortliche, also wer über Zwecke und Mittel der Verarbeitung entscheidet (Artikel 4 Nummer 7). Er meldet eine solche Verletzung unverzüglich und möglichst binnen 72 Stunden der Aufsichtsbehörde, nachdem er davon erfahren hat (Artikel 33).
Die Meldung entfällt, wenn die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt, also der betroffenen Menschen12.
Wie die europäischen Datenschützer eine Datenpanne beschreiben
Der Europäische Datenschutzausschuss (EDSA), das gemeinsame Gremium der Datenschutzaufsichten in der EU, nennt eine Datenschutzverletzung immer auch einen Sicherheitsvorfall. Ihre Folge sei, dass der Verantwortliche die Grundsätze der Verarbeitung nicht mehr gewährleisten kann (Artikel 5)19.
Seine Beispiele stellen den Verantwortlichen selbst in den Mittelpunkt. Der Verantwortliche verliert einen USB-Stick mit unverschlüsselten Daten, jemand dringt in sein Netzwerk ein, oder Kriminelle hacken sein System und fordern Lösegeld.
Die Frist beginnt, sobald der Verantwortliche mit hinreichender Gewissheit weiß, dass eine Verletzung vorliegt. Für eine kurze erste Untersuchung gilt sie noch nicht. Der EDSA erwartet aber, dass diese Untersuchung schnellstmöglich beginnt19.
Was der EDSA zu einem Angriff mit geleakten Passwörtern auf eine Bank sagt
Das Credential-Stuffing-Beispiel in den Leitlinien 01/2021 betrifft eine Bank. Ein Angreifer probiert bei ihrer Online-Banking-Website ein triviales Passwort für alle Nutzerkennungen durch, rund 100.000 Personen sind betroffen.
Der EDSA nennt die Meldung an die Aufsichtsbehörde dort „nicht optional“20. Der Fall liegt anders als deiner, denn der Angriff trifft die Systeme der Bank selbst.
Was zwei Landesaufsichten zu Konten bei Dienstleistern sagen
Der Landesbeauftragte für den Datenschutz und die Informationsfreiheit Baden-Württemberg bittet darum, sein Formular nur für einen Mangel „in der Datenverarbeitung durch die eigene Organisation“ zu nutzen. Nach seinen Worten führt nicht jede Verletzung des Schutzes personenbezogener Daten zu einer Meldepflicht nach Artikel 3321.
Die Landesbeauftragte für den Datenschutz Sachsen-Anhalt (LfD Sachsen-Anhalt) führt in einer Übersicht häufiger Ursachen von Datenschutzverletzungen auch die „Kompromittierung des Unternehmenskontos bei einem Dienstleister (z. B. bei einer Verkaufsplattform)“ auf.
Als Maßnahme nennt sie die sofortige Sperrung des Kontos und einen Passwortwechsel, zur Vorbeugung die Zwei-Faktor-Anmeldung22.
Wann ein Leak deine Firma zur Meldung verpflichtet
Nach unserer Lesart hängt die Pflicht davon ab, wessen Daten oder Konten betroffen sind.
| Was passiert ist | Wer zuerst verantwortlich ist | Was das für dich heißt |
|---|---|---|
| Ein fremder Dienst verliert seine Nutzerdatenbank, und Mitarbeitende hatten sich dort mit der Firmenadresse angemeldet | Der Dienst. Er entscheidet über die Daten seiner Nutzer | Euer System war nicht betroffen. Du wechselst die Passwörter und prüfst, ob jemand bei euch eingedrungen ist. Eine Meldung deiner Firma ist nach unserer Lesart nicht automatisch nötig |
| Ein Dienstleister, der deine Daten in deinem Auftrag verarbeitet, etwa ein Newsletter-Werkzeug oder eine Kundendatenbank in der Cloud, verliert Daten | Du bleibst der Verantwortliche. Der Dienstleister muss dich unverzüglich informieren | Deine 72 Stunden laufen grundsätzlich ab dem Moment, in dem der Dienstleister dich informiert hat. Du bewertest das Risiko für die Betroffenen und meldest, wenn es besteht1219 |
| Ein Angreifer übernimmt ein Firmenkonto bei einem Dienst oder dringt in deine Systeme ein, und personenbezogene Daten sind betroffen | Du | Die Frist beginnt, sobald du mit hinreichender Gewissheit von der Verletzung weißt. Lass mit deinem Datenschutzbeauftragten prüfen, ob eine Meldung nötig ist1922 |
Eine ausdrückliche Aussage einer Datenschutzaufsicht oder des EDSA zum ersten Fall haben wir nicht gefunden. Gelesen haben wir die Leitlinien des EDSA, die Meldeseite des LfDI Baden-Württemberg und die Übersicht der LfD Sachsen-Anhalt. Sie beschreiben Fälle, in denen der Verantwortliche eigene Daten oder eigene Konten verliert.
Unsere Einordnung des ersten Falls ist deshalb eine Lesart aus Gesetzestext und Leitlinien. Sie ist keine Rechtsberatung. Lass den Einzelfall von deinem Datenschutzbeauftragten oder einem Anwalt bewerten.
Nach unserer Lesart ist ein Leak bei einem fremden Dienst zuerst dessen Datenpanne. Zu deiner wird es, wenn ein Dienstleister deine Daten verliert oder jemand ein Konto oder System deiner Firma übernimmt.
Muss ich Passwörter regelmäßig ändern lassen?
Nein, und die wichtigsten Quellen sind sich darin einig.
Was BSI und NIST zum regelmäßigen Passwortwechsel sagen
Das BSI schrieb in einer Mitteilung vom 30. Januar 2026: „Tatsächlich ist ein pauschaler Passwortwechsel jedoch keine zeitgemäße Schutzmaßnahme mehr.“ Stattdessen empfiehlt es starke und einzigartige Passwörter, eine Zwei-Faktor-Authentisierung und, wo möglich, Passkeys4.
Das amerikanische NIST, die US-Behörde für Normen und Standards, kommt in seinen Regeln für digitale Identitäten zum selben Ergebnis. Ein Dienst darf von Nutzern nicht verlangen, Passwörter in festen Abständen zu ändern. Er muss einen Wechsel dagegen erzwingen, wenn es Anzeichen gibt, dass das Passwort kompromittiert ist5.
NIST verlangt außerdem, neue Passwörter gegen eine Liste bekannter, häufig genutzter oder kompromittierter Passwörter zu prüfen. Es fordert, Passwortmanager und automatisches Ausfüllen zu erlauben, und empfiehlt, auch das Einfügen per Zwischenablage zuzulassen5.
Dahinter steckt dieselbe Logik wie bei Have I Been Pwned. Ein Passwort, das schon in einem Leak steht, taugt nicht mehr.
Wo eine Behörde noch zum regelmäßigen Wechsel rät
Nicht jede Behörde hat das schon nachvollzogen. Die LfD Sachsen-Anhalt führt in ihrer Übersicht häufiger Ursachen von Datenschutzverletzungen, Stand Januar 2025, bei Täuschung und Phishing unter den vorbeugenden Maßnahmen noch „regelmäßige Passwortwechsel“ auf, neben der Zwei-Faktor-Anmeldung und der Sensibilisierung der Beschäftigten22.
Das BSI schreibt im Januar 2026 das Gegenteil4. Hier widersprechen sich zwei amtliche Quellen. Wir folgen dem BSI, weil das NIST dieselbe Linie vertritt5.
Die Liste der Landesbeauftragten ist älter als die BSI-Mitteilung. Beruft sich dein Datenschutzbeauftragter auf sie, zeig ihm die BSI-Seite.
Was das für die Passwort-Regel in deiner Firma heißt
In seinem Infopaket zu NIS-2 rät das BSI Unternehmen, ihre Passwortrichtlinien so zu gestalten, dass Mitarbeitende und Kunden die Passwortempfehlungen des BSI umsetzen können17.
Streich den Zwang zu monatlichen Wechseln aus deiner Passwort-Regel, falls du ihn hast. Ersetze ihn durch diese Regeln für alle Konten.
- Jedes Konto hat ein eigenes Passwort.
- Neue Passwörter prüfst du gegen Leak-Listen.
- Bei einem Fund wechselst du sofort.
Die Passwort-Regel für eure Systeme setzt dein IT-Dienstleister um.
Ändere Passwörter bei einem konkreten Anlass, etwa einem Fund im Datenleck. Feste Wechsel in Abständen empfehlen BSI und NIST nicht mehr.
Wie viel bringt die Zwei-Faktor-Anmeldung wirklich?
Was eine Microsoft-Studie zum zweiten Faktor gemessen hat
Sehr viel. Microsoft hat dazu eine Studie veröffentlicht. Sie beruht auf einem großen Datensatz von Nutzern mit auffälligen Aktivitäten im Anmeldedienst Azure Active Directory, über den sich Mitarbeitende bei Microsoft-Diensten ihrer Firma anmelden.
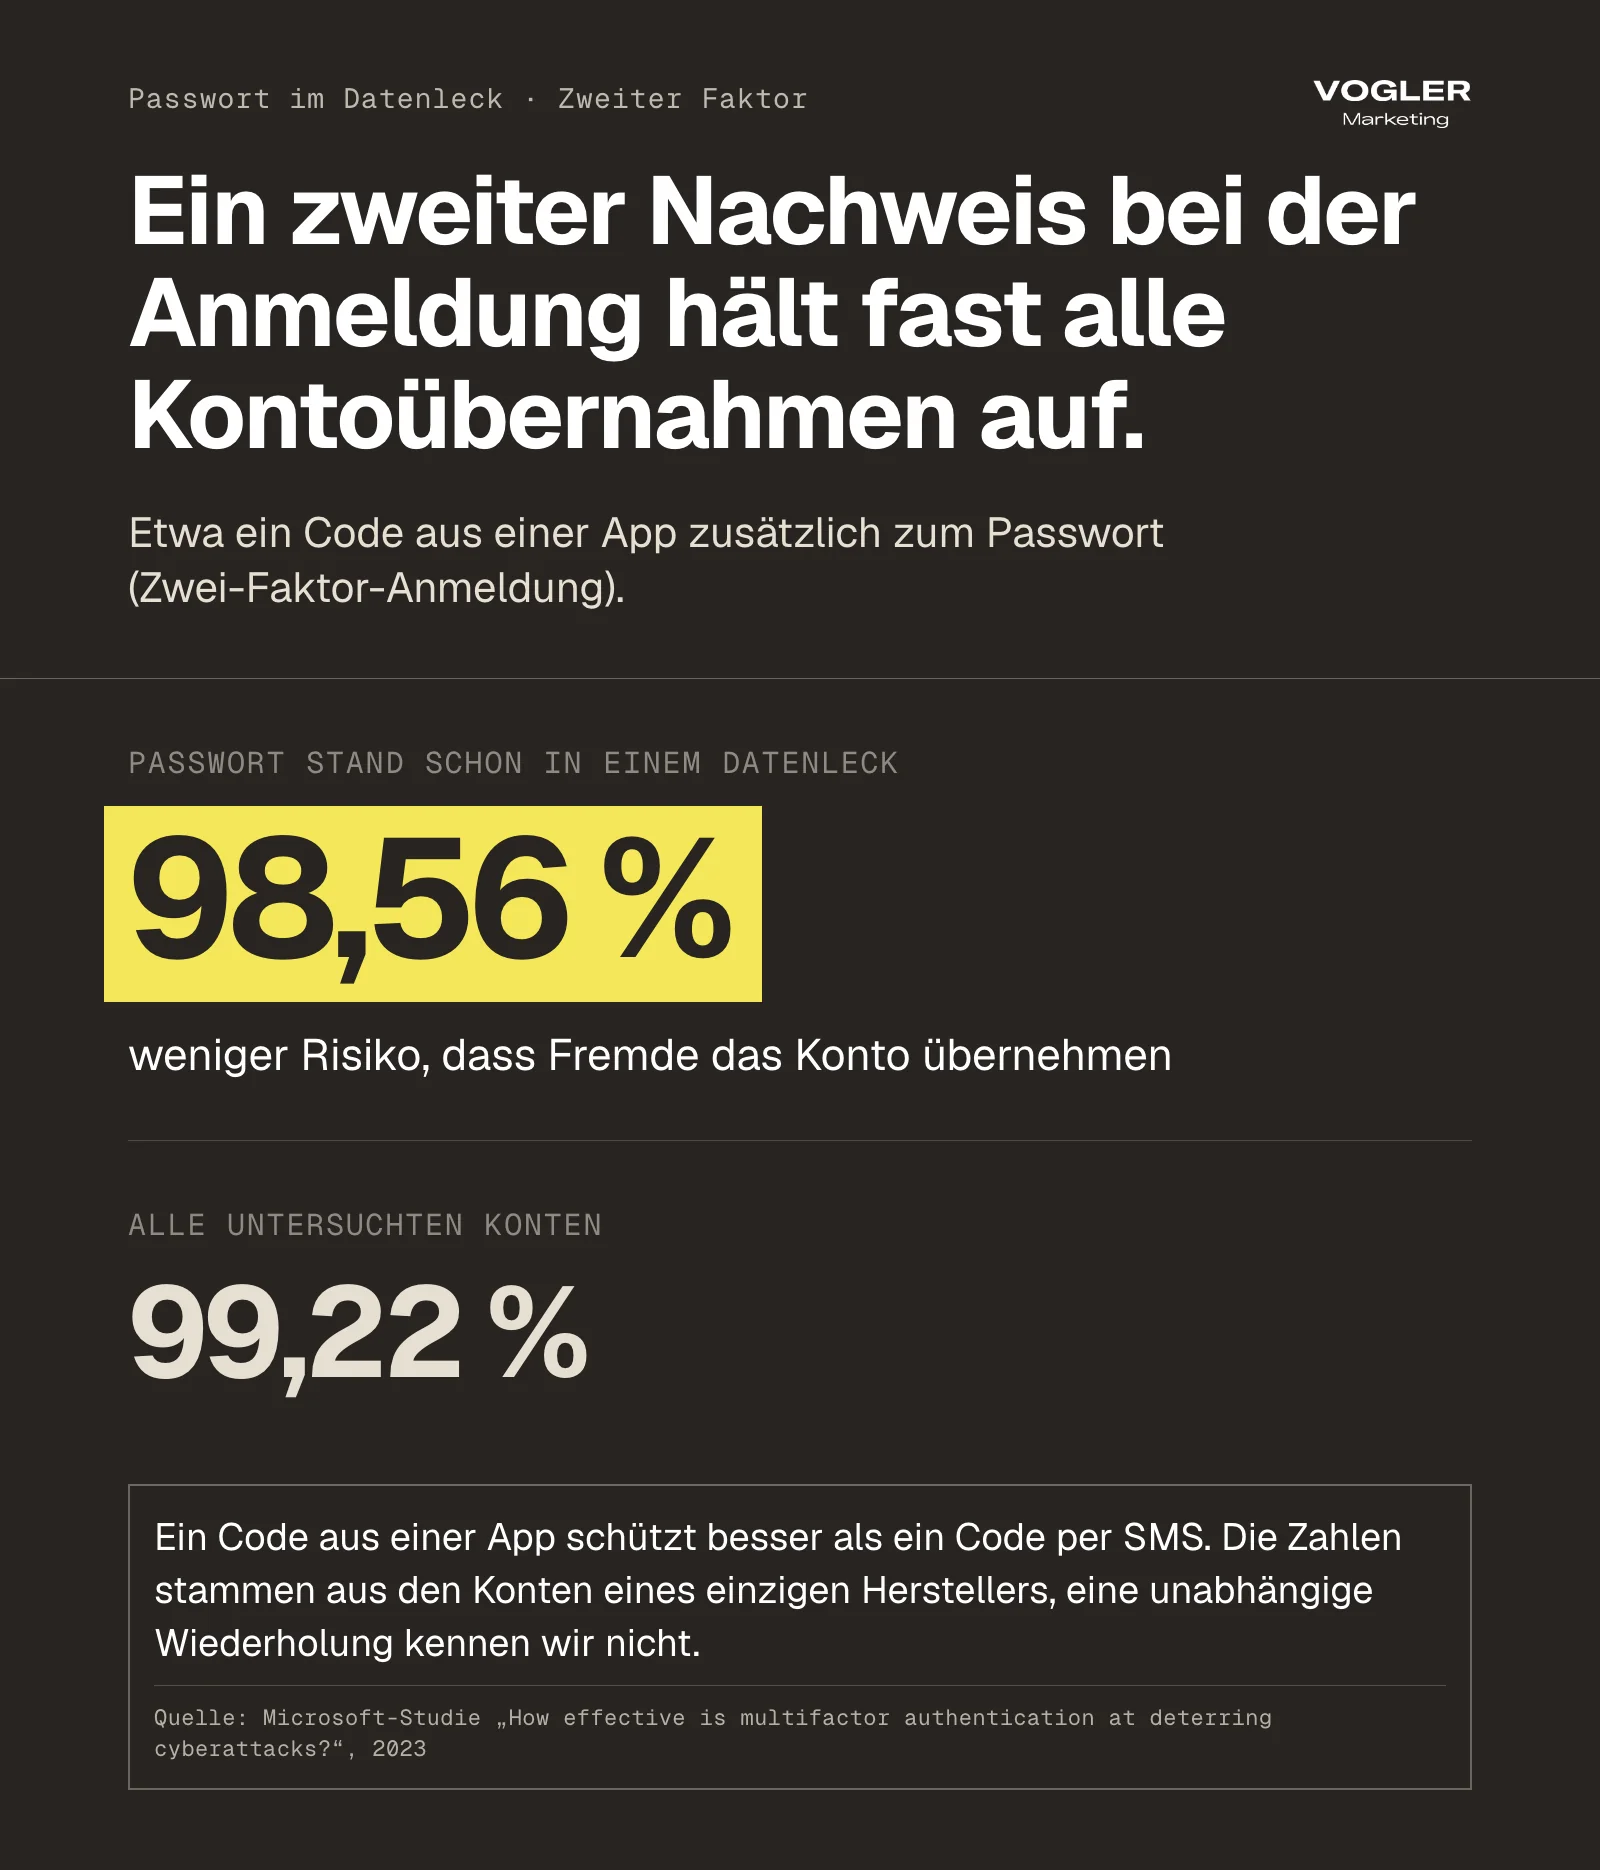
Laut der Studie senkt der zweite Faktor das Risiko einer Kontoübernahme in der gesamten Gruppe um 99,22 Prozent und in Fällen mit geleakten Zugangsdaten um 98,56 Prozent6.
Die Untersuchung stammt von Microsoft selbst und betrifft Microsoft-Konten. Der Effekt kommt aus einem Hersteller-Datensatz. Wir kennen keine unabhängige Wiederholung.
Was BSI und OWASP zum zweiten Faktor sagen
Andere Quellen stützen die Aussage in der Sache. OWASP nennt die Mehrfaktor-Anmeldung eine Hauptgegenmaßnahme gegen Credential Stuffing7. Das BSI empfiehlt, die Zwei-Faktor-Authentisierung zu nutzen, sobald ein Dienst sie anbietet, und rät davon ab, sie zu deaktivieren4.
In seinem Infopaket für NIS-2-pflichtige Unternehmen empfiehlt das BSI die Umsetzung einer Multi-Faktor-Authentisierung mit geeigneten Wissens- und Besitzfaktoren. Gemeint ist etwas, das man weiß, wie ein Passwort, und etwas, das man besitzt, wie ein Handy.
Passkeys nennt es „eine sehr sichere Lösung der Authentisierung“, schreibt aber, das BSI-Gesetz (BSIG) verlange sie nicht17.
Welches Verfahren für den zweiten Faktor am besten schützt
Es kommt auf das Verfahren an. Das BSI schreibt hardwaregestützten Verfahren ein hohes Maß an Sicherheit zu, also Verfahren mit einem eigenen Gerät nur für die Anmeldung. Bei der SMS-TAN rät es davon ab, dasselbe Gerät für Anmeldung und Empfang zu nutzen4.
Die Microsoft-Studie fand, dass Authenticator-Apps besser schützen als Codes per SMS, und dass beide besser schützen als gar kein zweiter Faktor6.
Ein Passkey ersetzt das Passwort ganz. Das BSI empfiehlt ihn, wo ein Dienst ihn anbietet4.
Der zweite Faktor hält den Angreifer an der Tür auf, auch wenn er das Passwort kennt. Ein infiziertes Gerät bleibt trotzdem infiziert. Ob ein Gerät infiziert ist, prüft dein IT-Dienstleister.
Schalte den zweiten Faktor überall ein, wo ein Dienst ihn anbietet. Eine Authenticator-App schützt dabei besser als ein Code per SMS.
Was bringt ein Passwortmanager, und was riskierst du damit?
Ein Passwortmanager ist ein Programm, das Zugangsdaten verschlüsselt speichert. Laut der Seite des BSI zu Passwortmanagern erzeugt er starke Passwörter, markiert schwache oder bereits verwendete und warnt vor Phishing-Seiten, wenn die Adresse nicht zum gespeicherten Eintrag passt4.
Damit greift er das Kernproblem der Wiederverwendung an. Wer für jedes Konto ein eigenes Passwort braucht, verliert ohne Hilfsmittel den Überblick. Das BSI schreibt, Passwortmanager helfen dabei, den Überblick zu behalten4.
Das BSI nennt den Einsatz „in der Regel“ lohnend. Es listet aber auch die Risiken auf.
- Masterpasswort verloren. Verlierst du das Masterpasswort, also das eine Hauptpasswort für den Manager, sind im schlechtesten Fall alle Daten verloren.
- Angriff auf den Manager. Gelingt ein Angriff auf den Manager, kann der Angreifer alle Passwörter auf einmal stehlen.
- Cloud-Dienste. Bei Cloud-Diensten vertraust du einem Unternehmen den Zugang zu allen Zugangsdaten an.
- Passwortspeicher im Browser. Browser-Manager sind besonders anfällig, weil Schadsoftware sie relativ leicht auslesen kann4.
Entscheide in der Firma bewusst, ob ein Manager im Browser reicht. Das BSI stellt die Wahl zwischen Browser-basiert und eigenständig als Frage der Nutzungsgewohnheiten dar.
Für wichtige Konten wie das E-Mail-Postfach empfiehlt es zusätzlich zum Passwortmanager einen zweiten Faktor4. Auswahl und Einführung übernimmt dein IT-Dienstleister, bei Bedarf mit einem Schulungsanbieter. Das gehört nicht zu unserem Umfang.
Ein Passwortmanager macht ein eigenes Passwort je Konto im Alltag machbar. Für das E-Mail-Postfach und andere wichtige Konten kommt der zweite Faktor dazu.
Was zeigen Suchverhalten, Leak-Zahlen und Studien zusammen?
Wer nach Datenlecks sucht
Der Begriff „have i been pwned“ kommt in Deutschland auf rund 135.000 Suchen im Monat, „hpi identity leak checker“ auf rund 3.600. „Passwort datenleck“ kommt auf 6.600, „kompromittiertes passwort“ auf 1.900. „Datenleck firma“ und „passwort sicherheit firma“ haben null Suchen (eigene Auswertung Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026).
Die Masse der Suchen kommt vermutlich von Privatleuten. Niemand sucht in der Sprache einer Geschäftsführung nach dem Problem „Datenleck in der Firma“. Das kann heißen, dass Geschäftsführer das Problem nicht in diesen Worten beschreiben.
Was Anbieter für einen Klick auf die Fachbegriffe bieten
Für „credential stuffing“ nennt der Keyword Planner, das Werkzeug von Google für Suchzahlen und Anzeigenpreise, Gebote bis 12,36 Euro pro Klick. Für „dark web monitoring“ nennt er bis 10,53 Euro und für „it sicherheitscheck“ bis 13,69 Euro.
Für „passwort datenleck“ nennt der Planer keine Gebote (Spanne 0,00 bis 0,00 Euro)13. Hohe Gebote bei den Fachbegriffen zeigen, dass Anbieter für diese Kontakte viel zahlen.
Wie schnell neue Passwörter in die Listen kommen
Have I Been Pwned nahm im November 2025 eine Ladung mit 1.957.476.021 eindeutigen Adressen und 1,3 Milliarden eindeutigen Passwörtern auf. 625 Millionen dieser Passwörter hatte der Dienst nie zuvor gesehen2.
Das sind rund 48 Prozent (eigene Rechnung). Fast jedes zweite Passwort in dieser Ladung war also neu. Neue Passwörter kommen laufend nach. Eine einmalige Prüfung reicht deshalb nicht, eine laufende Überwachung hilft.
Was der zweite Faktor gegen geleakte Passwörter ausrichtet
Eine Zwei-Faktor-Anmeldung senkt das Risiko laut der Microsoft-Studie um mehr als 98 Prozent, auch bei geleakten Zugangsdaten6. Der Einstieg per Schwachstelle liegt bei 31 Prozent der Datenpannen und damit vor gestohlenen Zugangsdaten8.
Warum Verizon, ENISA und BSI den häufigsten Einstieg verschieden zählen
Verizon nennt für November 2024 bis Oktober 2025 die Ausnutzung von Schwachstellen mit 31 Prozent der Datenpannen8.
Die europäische Cybersicherheitsagentur ENISA wertete 4.875 Vorfälle aus, überwiegend aus offenen Quellen, vom 1. Juli 2024 bis 30. Juni 2025. Sie sieht Phishing mit rund 60 Prozent der beobachteten Fälle vorn und die Ausnutzung von Schwachstellen mit 21,3 Prozent dahinter18.
Das BSI schreibt, die Ausnutzung von Schwachstellen in Web-Angriffsflächen habe weiter an Bedeutung gewonnen. Angriffe per E-Mail gingen spürbar zurück. Als Hintergrund nennt das BSI unter anderem die Verlagerung der Kommunikation auf Social Media und Messenger14.
Die Quellen widersprechen sich also in der Rangfolge. Wir vermuten, dass Stichprobe und Zählweise den Unterschied erklären, denn Verizon zählt Datenpannen weltweit und ENISA Vorfälle in Europa. Übereinstimmend bleiben Zugangsdaten und Phishing in allen drei Berichten wichtige Wege, und Schwachstellen sind der zweite große.
Was sich aus den Zahlen ergibt
Das Problem ist groß, und neue Passwörter kommen laufend nach. Wer im Netz danach sucht, sucht vermutlich als Privatperson.
Eine der wirksamsten Maßnahmen ist nach Studie und BSI-Empfehlung der zweite Faktor. Dass die Zahl dazu aus einem Hersteller-Datensatz stammt und nicht aus einer unabhängigen Studie, schreiben wir dazu.
Neue Passwörter kommen laufend in die Leak-Listen, deshalb reicht eine einmalige Prüfung nicht. Zu den wirksamsten Maßnahmen zählt nach Studie und BSI-Empfehlung der zweite Faktor.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Prüf einzelne Firmenadressen beim Identity Leak Checker des Hasso-Plattner-Instituts oder bei Have I Been Pwned | du |
| ☐ | Kläre mit deinem Datenschutzbeauftragten die Rechtsgrundlage und die Information der Mitarbeitenden, bevor du alle Adressen deiner Mitarbeitenden prüfen lässt | du |
| ☐ | Lass alle Adressen eurer Domain prüfen, nachdem jemand mit Zugriff auf die Domain die Prüfung freigegeben hat | du oder dein IT-Dienstleister |
| ☐ | Ändere bei einem Fund das Passwort bei jedem Konto, das es nutzt, und vergib überall ein eigenes | du |
| ☐ | Schalte die Zwei-Faktor-Anmeldung überall ein, wo ein Dienst sie anbietet, und nutze Passkeys, wo es sie gibt | du |
| ☐ | Trenne ein Gerät mit Verdacht auf Schadsoftware sofort vom Internet und lass es prüfen | IT-Dienstleister |
| ☐ | Prüf mit deinem Datenschutzbeauftragten, ob ein Fund eine Meldung an die Datenschutzaufsicht binnen 72 Stunden verlangt | du |
| ☐ | Schalte bei einem Schaden die Zentrale Ansprechstelle Cybercrime (ZAC) am Firmensitz ein | du |
| ☐ | Streich den Zwang zu regelmäßigen Passwortwechseln aus eurer Passwort-Regel | du und IT-Dienstleister |
| ☐ | Prüf neue Passwörter gegen Listen geleakter Passwörter | IT-Dienstleister |
| ☐ | Entscheide, ob ein Passwortmanager im Browser reicht oder ein eigenständiger nötig ist | du und IT-Dienstleister |
| ☐ | Prüf, ob eure Firma kostenfrei an der Allianz für Cyber-Sicherheit teilnimmt, über die das BSI registrierte Firmen bei erkannter Betroffenheit anschreibt | du |
| ☐ | Prüf Firmenadressen regelmäßig erneut, weil laufend neue Passwörter in die Listen kommen | du oder dein IT-Dienstleister |
Wobei helfen wir, und was gehört zu deinem IT-Dienstleister?
Ob eure Firmenadressen in Datenlecks stehen, prüfst du selbst mit den Diensten oben. Alle Adressen einer Domain zeigt Have I Been Pwned erst, wenn jemand nachweist, dass er über die Domain verfügen darf1. Was bei einem Fund zu tun ist und welche Konten zuerst einen zweiten Faktor brauchen, klären wir im kostenfreien Erstgespräch. In schweren Fällen verweisen wir an IT-Fachleute mit Spezialwissen.
Den zweiten Faktor für eure Werbe- und Firmenkonten richten wir auf Wunsch mit euch ein. Mehr dazu auf der Seite Sicherheits-Check.
Nicht in unserem Umfang liegen die Schulung deiner Mitarbeitenden, Virenschutz und Schutz vor Schadsoftware auf den Geräten, die Einführung eines Passwortmanagers und die Passwort-Regeln in euren Systemen. Dafür ist dein IT-Dienstleister zuständig. Auch ob ein Gerät mit einem Infostealer infiziert ist, kann nur jemand prüfen, der Zugriff auf das Gerät hat.
Wenn ein Mitarbeiter das Unternehmen verlässt und seine Zugänge bestehen bleiben, lies Ex-Mitarbeiter oder alte Agentur hat noch Zugang. Wenn jemand in eurem Namen Mails verschickt, lies E-Mail-Adresse missbraucht.
FAQ
Was heißt kompromittiertes Passwort?
Ein kompromittiertes Passwort ist eines, das Unbefugte kennen oder kennen könnten, etwa weil es in einem Datenleck oder in einer Liste gestohlener Zugangsdaten steht. NIST verlangt, neue Passwörter gegen eine Liste häufig genutzter, erwarteter oder kompromittierter Passwörter zu prüfen5. Das Hasso-Plattner-Institut prüft, ob ein Kennwort in einem Leak steht3. Ein Fund zeigt noch nicht, dass jemand es schon benutzt hat. Ersetzen solltest du es trotzdem.
Ist Have I Been Pwned seriös?
Es spricht viel dafür, eine unabhängige Prüfung haben wir aber nicht gemacht. Troy Hunt betreibt den Dienst seit 2013 als kostenlose Ressource, mit der jeder prüfen kann, ob er gefährdet sein könnte1. Der Dienst speichert nach eigener Aussage kein Passwort neben personenbezogenen Daten1. Das sind Eigenangaben. Das BSI verweist Betroffene auf Prüfdienste des Hasso-Plattner-Instituts und der Universität Bonn16. Wer Zweifel hat, nutzt mehrere Dienste.
Muss ich Passwörter regelmäßig ändern lassen?
Nein. Das BSI nennt einen pauschalen Passwortwechsel keine zeitgemäße Schutzmaßnahme mehr und empfiehlt stattdessen einzigartige Passwörter und Zwei-Faktor-Authentisierung4. Nach der NIST-Richtlinie dürfen Dienste Nutzer nicht zu festen Wechseln zwingen, müssen aber bei Anzeichen einer Kompromittierung einen Wechsel erzwingen5. Ändere ein Passwort also nur bei einem konkreten Anlass, etwa einem Fund im Datenleck. Setz stattdessen auf ein eigenes Passwort je Konto, den Abgleich neuer Passwörter mit Leak-Listen und die Zwei-Faktor-Anmeldung.
Wie viel bringt eine Zwei-Faktor-Anmeldung?
Eine Microsoft-Studie beziffert die Risikosenkung auf 99,22 Prozent in der Gesamtgruppe und auf 98,56 Prozent bei geleakten Zugangsdaten6. Das BSI empfiehlt die Zwei-Faktor-Authentisierung, sobald ein Dienst sie anbietet4. Die Zahlen stammen von einem Hersteller und betreffen Microsoft-Konten, eine unabhängige Wiederholung kennen wir nicht. In derselben Studie schützten Authenticator-Apps besser als Codes per SMS6. OWASP nennt die Mehrfaktor-Anmeldung außerdem eine Hauptgegenmaßnahme gegen Credential Stuffing7.
Was ist Credential Stuffing?
Credential Stuffing ist der automatische Versuch, gestohlene Paare aus Benutzername und Passwort in Anmeldeformulare anderer Dienste einzugeben. Der Angriff funktioniert, weil viele Menschen dasselbe Passwort mehrfach nutzen7. Er unterscheidet sich vom Brute-Force-Angriff, der Passwörter errät. Gegen ihn helfen einzigartige Passwörter pro Konto und eine Zwei-Faktor-Anmeldung. Troy Hunt beschreibt, dass solche Listen meist aus anderen Datenlecks stammen, in denen Adressen und Passwörter offen lagen2.
Muss ich einen Fund im Datenleck der Datenschutzbehörde melden?
Nicht automatisch. Artikel 33 der Datenschutz-Grundverordnung verlangt vom Verantwortlichen eine Meldung binnen 72 Stunden, wenn eine Verletzung des Schutzes personenbezogener Daten voraussichtlich zu einem Risiko für die Betroffenen führt12. Der Europäische Datenschutzausschuss erläutert die Pflicht an Fällen, in denen die eigenen Systeme des Verantwortlichen betroffen sind19. Nach unserer Lesart ist ein Leck bei einem fremden Dienst zuerst dessen Datenpanne. Verarbeitet der Dienst deine Daten in deinem Auftrag, muss er dich informieren, und deine Frist beginnt. Das ist keine Rechtsberatung. Lass den Einzelfall von deinem Datenschutzbeauftragten bewerten.
Quellen
- Have I Been Pwned: „About“, „FAQs“ und Startseite (2026), https://haveibeenpwned.com/About, https://haveibeenpwned.com/FAQs und https://haveibeenpwned.com/, Abruf 31.10.2026
- Troy Hunt: „2 billion email addresses were exposed and we indexed them all in Have I Been Pwned“ (2025), https://www.troyhunt.com/2-billion-email-addresses-were-exposed-and-we-indexed-them-all-in-have-i-been-pwned/, Abruf 31.10.2026
- Hasso-Plattner-Institut: „HPI Identity Leak Checker“ und „FAQ“ (2026), https://ilc.hpi.de/ und https://ilc.hpi.de/faq, Abruf 31.10.2026
- BSI: „Wirksamer Schutz von Benutzerkonten: Der Ändere-dein-Passwort-Tag braucht ein Update“, „Passwörter verwalten mit dem Passwort-Manager“, „Umgang mit Passwörtern: Zwei-Faktor-Authentisierung“ und „Passwortdiebstahl durch Phishing“ (2026), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260130_Aendere-dein-Passwort-Tag.html, https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Sichere-Passwoerter-erstellen/Passwort-Manager/passwort-manager_node.html, https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Zwei-Faktor-Authentisierung/zwei-faktor-authentisierung.html und https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/passwortdiebstahl-durch-phishing_node.html, Abruf 31.10.2026
- NIST: „SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management“ (2025), https://pages.nist.gov/800-63-4/sp800-63b.html, Abruf 31.10.2026
Alle 25 Quellen anzeigen
- Microsoft: „How effective is multifactor authentication at deterring cyberattacks?“ (2023), https://arxiv.org/abs/2305.00945, Abruf 31.10.2026
- OWASP: „Credential stuffing“ (2026), https://community.owasp.org/attacks/Credential_stuffing, Abruf 31.10.2026
- Verizon: „2026 Data Breach Investigations Report“ (2026), https://www.verizon.com/business/resources/reports/dbir/, Abruf 31.10.2026
- Help Net Security: „Verizon DBIR: Vulnerability exploitation is the dominant initial access vector“ (2026), https://helpnetsecurity.com/2026/05/20/verizon-2026-dbir-findings, Abruf 31.10.2026
- SpyCloud: „Top takeaways from the 2026 Verizon Data Breach Investigations Report“ (2026), https://spycloud.com/blog/top-takeaways-from-the-2026-verizon-data-breach-investigations-report/, Abruf 31.10.2026
- BKA: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6, Abruf 31.10.2026
- Europäische Union: „Verordnung (EU) 2016/679, Datenschutz-Grundverordnung, Artikel 4, 6, 14 und 33 sowie Erwägungsgrund 49“ (2016), https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32016R0679, Abruf 31.10.2026
- Vogler Marketing: „Eigene Auswertung Google Keyword Planner, Deutschland, 12-Monats-Mittel“ (2026), eigene Messung, nicht öffentlich, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025 (Lagebericht), Kapitel Datenleaks, Schadwirkungen sowie Zusammenfassung und Bewertung, und Zusammenfassung als Handout“ (2025), https://medien.bsi.bund.de/lagebericht/de/datenleaks/, https://medien.bsi.bund.de/lagebericht/de/schadwirkungen/, https://medien.bsi.bund.de/lagebericht/de/zusammenfassung-und-bewertung/ und https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/Lageberichte/Lagebericht2025_Achtseiter.pdf?__blob=publicationFile&v=7, Abruf 31.10.2026
- BSI: „Operation Endgame: BSI an internationaler Aktion gegen Schadsoftware-Familien beteiligt, Pressemitteilung vom 24.06.2026“ und „StealC, Steckbrief“ (2026), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260624_Endgame.html und https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Botnetze/Steckbriefe-aktueller-Botnetze/Steckbriefe/StealC/stealc_node.html, Abruf 31.10.2026
- BSI: „Identitätsdiebstahl durch Datenleaks und Doxing“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Identitaetsdiebstahl/identitaetsdiebstahl_node.html, Abruf 31.10.2026
- BSI: „#nis2know: Multi-Faktor-Authentisierung, kontinuierliche Authentifizierung und gesicherte Kommunikation“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-MFA/NIS-2-MFA_node.html, Abruf 31.10.2026
- ENISA: „ENISA Threat Landscape 2025, Version 1.2“ (2025), https://www.enisa.europa.eu/sites/default/files/2026-01/ENISA%20Threat%20Landscape%202025_v1.2.pdf, Abruf 31.10.2026
- EDSA: „Leitlinien 9/2022 für die Meldung von Verletzungen des Schutzes personenbezogener Daten gemäß der DSGVO, Version 2.0 vom 28. März 2023“ (2023), https://www.edpb.europa.eu/system/files/2024-10/edpb_guidelines_202209_personal_data_breach_notification_v2.0_de_0.pdf, Abruf 31.10.2026
- EDSA: „Leitlinien 01/2021 zu Beispielen für die Meldung von Verletzungen des Schutzes personenbezogener Daten, Version 2.0 vom 14. Dezember 2021“ (2021), https://www.edpb.europa.eu/system/files/2026-04/edpb_guidelines_012021_pdbnotification_adopted_de.pdf, Abruf 31.10.2026
- LfDI Baden-Württemberg: „Für Verantwortliche: Datenpanne melden“ (o. J., Abruf 2026), https://www.baden-wuerttemberg.datenschutz.de/datenpanne-melden/, Abruf 31.10.2026
- LfD Sachsen-Anhalt: „Häufige Ursachen von Datenschutzverletzungen und Abwehrmaßnahmen, Stand 01/2025“ (2025), https://datenschutz.sachsen-anhalt.de/fileadmin/Bibliothek/Landesaemter/LfD/Informationen/Materialien/KMU/Ursachen_von_Datenschutzverletzungen.pdf, Abruf 31.10.2026
- DSK: „Kurzpapier Nr. 14, Beschäftigtendatenschutz, Stand 24.09.2020“ (2020), https://www.datenschutzkonferenz-online.de/media/kp/dsk_kpnr_14.pdf, Abruf 31.10.2026
- Polizei: „Zentrale Ansprechstellen Cybercrime (ZAC) der Polizeien für Wirtschaftsunternehmen und Behörden“ (o. J., Abruf 2026), https://www.polizei.de/Polizei/DE/Einrichtungen/ZAC/zac_node.html, Abruf 31.10.2026
- Allianz für Cyber-Sicherheit: „Startseite mit den Angaben zur Teilnahme“ (o. J., Abruf 2026), https://www.allianz-fuer-cybersicherheit.de/Webs/ACS/DE/Home/home_node.html, Abruf 31.10.2026