Vielleicht ruft ein Kunde an und fragt, warum er eine Mail von euch bekommen hat, die niemand bei euch geschrieben hat. Vielleicht liegen in deinem Postfach Dutzende Fehlermeldungen zu Mails, die ihr nie verschickt habt. In diesen Mails steht eure Adresse als Absender, geschrieben hat sie jemand anderes.
Meistens hat dabei niemand euer Postfach geknackt. Der Betrüger fälscht nur den Absender, auf Englisch heißt das „Spoofing“. Er tippt eure Adresse in das Absenderfeld, so wie man einen falschen Absender auf einen Briefumschlag schreibt. Das E-Mail-System prüft von sich aus nicht, ob das stimmt.
Gegen diese Fälschung helfen drei Einträge in den Einstellungen eurer Domain, also des Teils hinter dem @ in eurer Adresse. Sie heißen SPF, DKIM und DMARC. Mit ihnen erkennen Empfänger, ob eine Mail wirklich von euch kommt.
Die Einträge haben Grenzen, und wer sie zu schnell scharf stellt, verliert eigene Mails. Google, Yahoo und Microsoft verlangen sie inzwischen von vielen Absendern.
Die Einträge setzt in der Regel dein IT-Dienstleister. Du musst dafür kein IT-Mensch sein. Es genügt, wenn du weißt, was du ihm aufträgst.
Das Wichtigste in Kürze
- Das E-Mail-System prüft den sichtbaren Absender nicht von sich aus, deshalb kann jeder eure Adresse eintragen4.
- Mit drei Einträgen in den Einstellungen eurer Domain (SPF, DKIM und DMARC) sorgst du dafür, dass Empfänger gefälschte Mails mit exakt eurer Domain abweisen oder aussortieren. Mails von ähnlich geschriebenen Domains und mit gefälschtem Anzeigenamen erfassen diese Einträge nicht2.
- Du stellst schrittweise um. Empfänger beobachten gefälschte Mails zuerst nur, sortieren sie dann aus und weisen sie zuletzt ab. Vorher brauchst du eine Liste aller Programme, die in eurem Namen Mails verschicken.
- Google und Yahoo verlangen seit 2024 von allen Absendern mindestens einen dieser Einträge (SPF oder DKIM). Wer große Mengen verschickt, braucht bei Google, Yahoo und seit Mai 2025 auch bei Microsoft zusätzlich einen DMARC-Eintrag796.
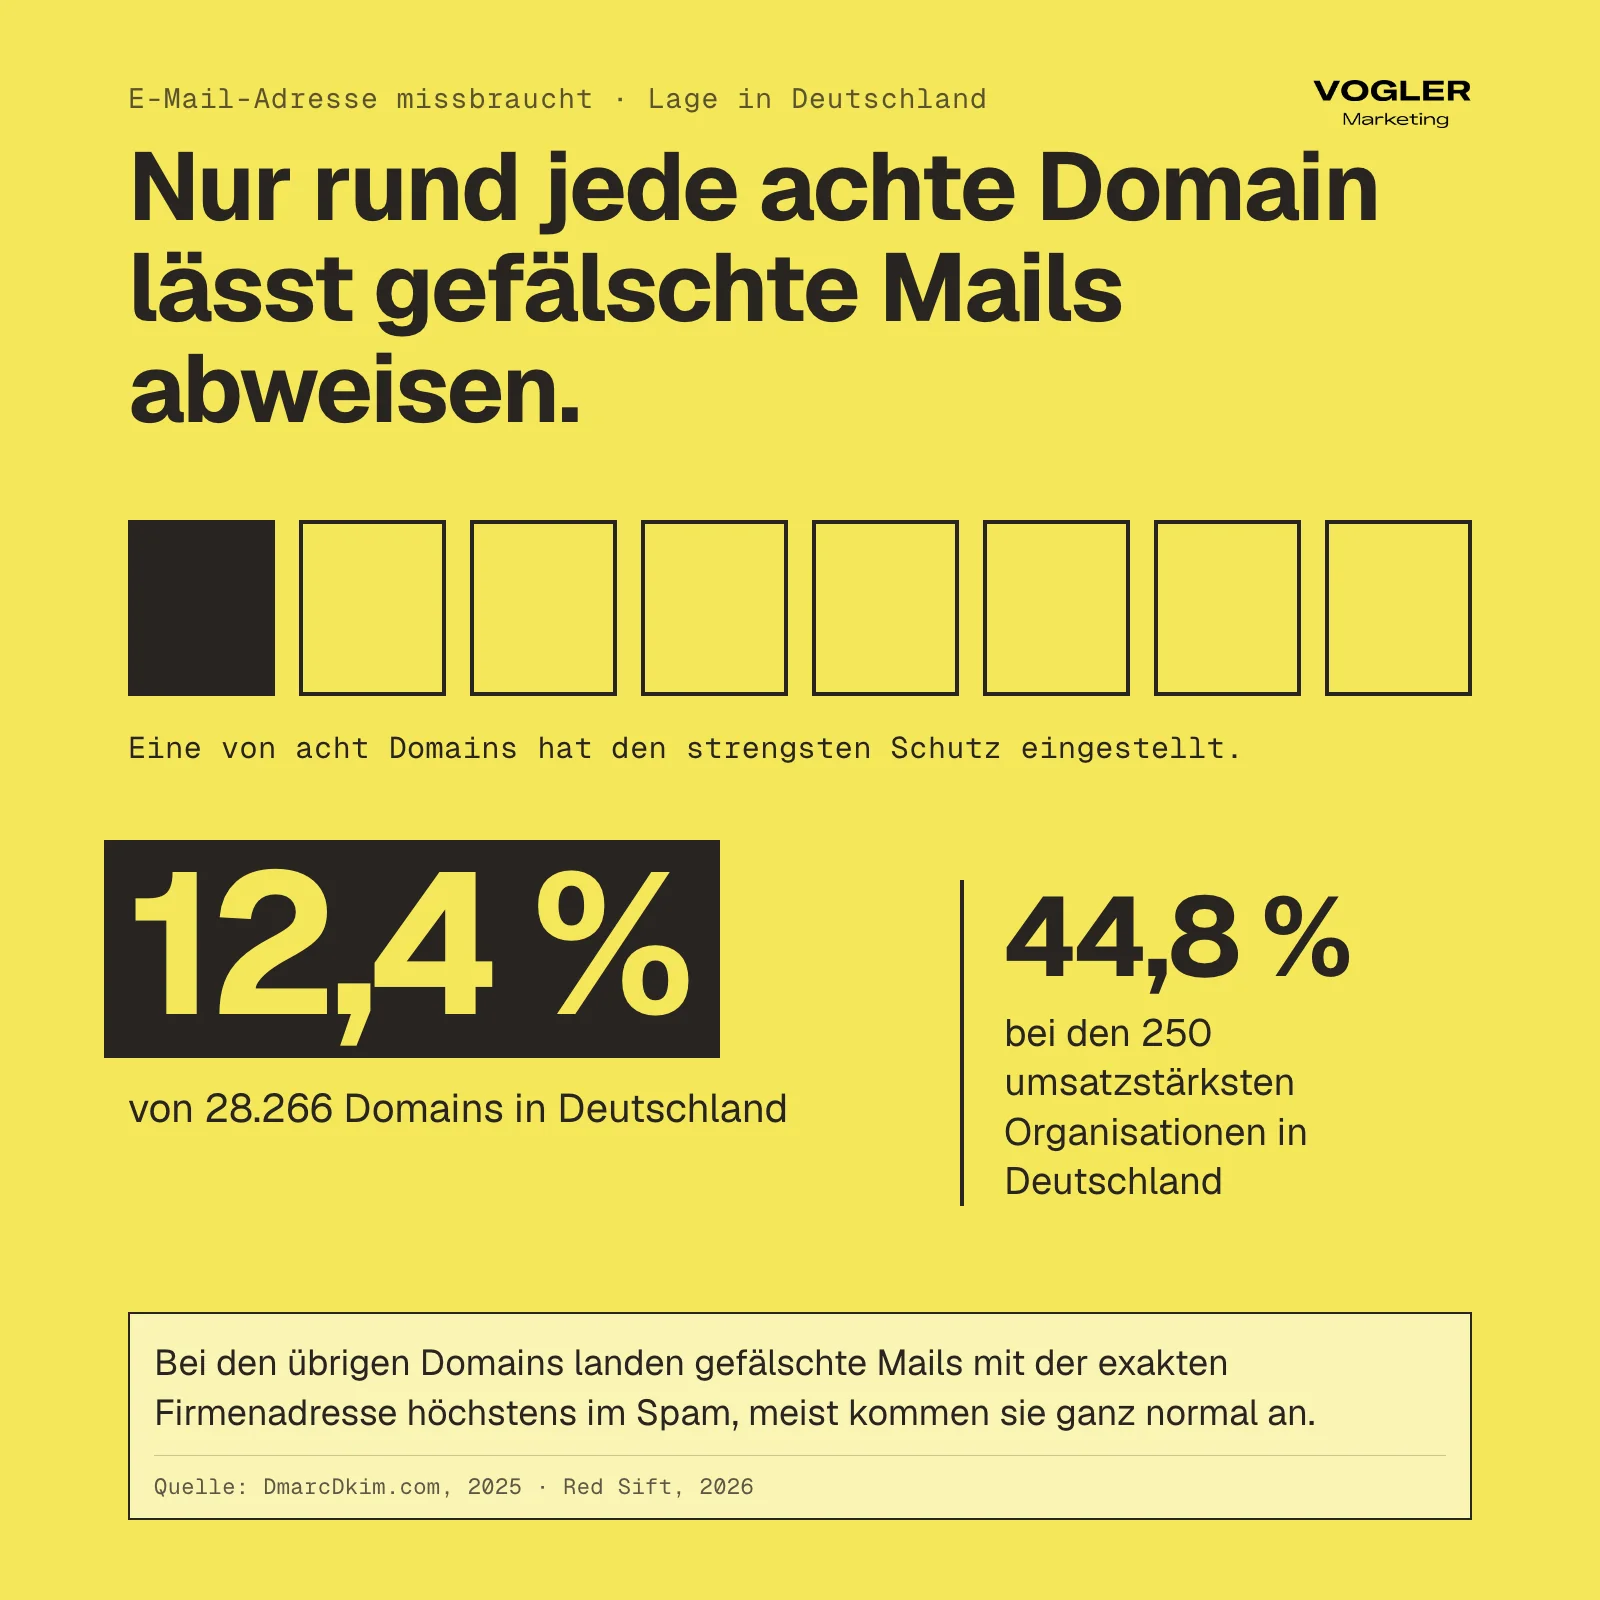
- Je nach Messung lässt nur ein Teil der Firmen gefälschte Mails vollständig abweisen. Die Werte reichen von 12,4 Prozent in einer breiten Stichprobe bis 44,8 Prozent bei den 250 größten Unternehmen1311.
Für wen dieser Artikel ist: Geschäftsführung, Marketing mit eigenem Newsletter, Buchhaltung mit Rechnungsversand per Mail und IT-Verantwortliche in Firmen, in deren Namen jemand Mails verschickt oder die ihre Absenderadresse vorbeugend vor Fälschung schützen wollen.
Woran erkennst du, dass jemand Mails mit eurer Adresse verschickt?
Fehlermeldungen zu Mails, die ihr nie geschrieben habt
Ein fremder Mailserver, also ein Rechner, der Mails verschickt und annimmt, meldet „Nachricht nicht zustellbar“ an eure Adresse zurück. Das passiert, wenn der Betrüger eure Adresse auch als Rückkehradresse einträgt. Microsoft erklärt, dass diese Rückkehradresse für Fehlermeldungen dient4.
Der Fachbegriff für solche fehlgeleiteten Fehlermeldungen heißt Backscatter, auf Deutsch Rückstreuung16. Auch der DMARC-Standard verwendet den Begriff für diese Fehlermeldungen an die Rückkehradresse2.
Kunden, Lieferanten oder Mitarbeitende melden Mails mit eurem Absender
Sie fragen nach einer Rechnung, die sie nicht kennen, oder leiten dir eine Mail mit der Frage „Ist das von euch?“ weiter.
Die täglichen Berichte der Empfänger nennen fremde Absender (DMARC-Berichte)
Wer DMARC eingerichtet hat, bekommt in der Regel täglich Berichte von den Empfängern. Darin stehen die Adressen aller Server, die in eurem Namen Mails verschicken, und ob diese Mails den Test bestanden haben4.
Bei einem Kunden haben wir DMARC aufgebaut. Danach kamen die täglichen Auswertungen von Google, web.de und Microsoft an. Eine unbekannte Serveradresse mit vielen durchgefallenen Mails ist laut Microsoft ein Hinweis auf eine Spoofing- oder Phishing-Kampagne mit eurer Domain, also auf Betrugsmails, die Daten oder Geld abgreifen sollen4.
Wie Betroffene nach dem Missbrauch ihrer Adresse suchen
Die Suche nach dem Problem verläuft in kleinen Zahlen. „E mail adresse missbraucht“ suchen in Deutschland rund 20 Menschen im Monat, „jemand verschickt mails in meinem namen“ rund 10 (eigene Auswertung Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026).
Die kleinen Zahlen zeigen vor allem, dass Betroffene ihr Problem selten in diesen Worten beschreiben. Der Fachbegriff „E-Mail-Spoofing“ kommt auf rund 880 Suchen im Monat18.
Fehlermeldungen zu Mails, die ihr nie geschrieben habt, Rückfragen von Kunden und fremde Absender in den täglichen Berichten der Empfänger zeigen den Missbrauch an. Bei jedem dieser Anzeichen siehst du sofort nach.
Ist das Postfach gehackt, oder ist nur die Adresse gefälscht?
Von außen sehen beide Fälle gleich aus. Welche ersten Schritte du gehst, hängt davon ab, welcher Fall vorliegt.
Woran du ein gehacktes Postfach von einer gefälschten Adresse unterscheidest
| Merkmal | Adresse nur gefälscht | Postfach gehackt |
|---|---|---|
| Ordner „Gesendet“ im Postfach | Die fremden Mails stehen nicht darin | Die fremden Mails stehen darin |
| Anmeldeprotokoll des Mail-Anbieters | Keine fremden Anmeldungen | Anmeldungen von unbekannten Orten oder Geräten |
| Absenderserver laut Kopfzeile der Mail (technische Angaben, die jede Mail im Hintergrund mitführt) | Ein fremder Server, der nicht zu euch gehört | Euer eigener Mailserver |
| Hilft DMARC? | Ja, wenn es die exakte Domain betrifft | Nein, die Mail besteht alle Tests |
Diese Gegenüberstellung haben wir aus der Funktionsweise der Standards abgeleitet. Keine Quelle nennt sie wörtlich. Sie folgt aber aus dem Prüfmodell.
SPF, DKIM und DMARC prüfen, ob eine Mail von einem Server kommt, den die Domain erlaubt, oder ob sie mit dem Schlüssel der Domain signiert ist4. Meldet sich ein Angreifer mit gestohlenen Zugangsdaten an eurem echten Postfach an, besteht diese Prüfung.
Wenn die Mail über euren eigenen Mailserver lief
Neben den beiden Fällen in der Tabelle beschreibt das BSI fehlerhaft eingestellte Mailserver. Sie nehmen jede beliebige Absenderadresse an, und über sie verschicken Fälscher Mails mit falschem Absender. Ein korrekt eingestellter Server versendet dagegen nur Mails aus einem bestimmten Adressbereich21.
Zeigt die Kopfzeile also euren eigenen Server, obwohl das Anmeldeprotokoll keine fremden Zugriffe zeigt, bittest du deinen IT-Dienstleister, auch die Einstellung des Mailservers zu prüfen. Das ist unsere Schlussfolgerung aus der Aussage des BSI.
Was dein IT-Dienstleister bei einem gehackten Postfach sofort tut
Bei Verdacht auf ein gehacktes Postfach ändert dein IT-Dienstleister sofort das Passwort und schaltet die Zwei-Faktor-Anmeldung ein. Wie Zugangsdaten überhaupt in fremde Hände geraten, erklärt der Artikel Passwörter eurer Leute sind im Netz.
Ob jemand euer Postfach gehackt oder nur eure Adresse gefälscht hat, zeigen der Ordner „Gesendet“, das Anmeldeprotokoll und die Kopfzeile der Mail. Gegen die gefälschte Adresse hilft ein Schutzeintrag in eurer Domain (DMARC). Bei einem gehackten Postfach helfen ein neues Passwort und die Zwei-Faktor-Anmeldung.
Wie kann jemand überhaupt in eurem Namen Mails verschicken?
Warum das E-Mail-System den Absender nicht prüft
Das E-Mail-System stammt aus einer Zeit, in der sich im Netz alle kannten. Laut Microsoft unternimmt das E-Mail-Protokoll SMTP, die gemeinsame Sprache, in der Mailserver einander Mails übergeben, von Haus aus keinen Versuch zu prüfen, ob der Absender der ist, der er zu sein behauptet4.
Das BSI schreibt in seiner Empfehlung für Unternehmen, die Manipulation von Absenderdaten sei eine „leider häufig erfolgreich genutzte Angriffsmethode“1.
Welche zwei Absenderangaben eine Mail hat
Eine Mail hat zwei Absenderangaben, ähnlich wie ein Brief.
- Die Absenderzeile im Programm. Sie steht im Feld „Von“. Der Empfänger sieht sie in Outlook, Gmail oder auf dem Handy. Fachleute nennen sie die From-Adresse.
- Die Rückkehradresse im Umschlag. Sie steht nur im Hintergrund und dient für Fehlermeldungen. Fachleute nennen sie MAIL FROM.
Die beiden Angaben können verschieden sein. Microsoft zeigt das in einem Beispiel. Im Umschlag steht dubious@proseware.com, in der sichtbaren Absenderzeile steht security@woodgrovebank.com.
Das Protokoll lässt das zu, und der Empfänger sieht nur die zweite Angabe4. Diese Lücke nutzt der Betrüger, wenn er eure Adresse einträgt.
Wie das BSI die Absenderfälschung (Spoofing) einordnet
Das BSI ordnet das Vorgehen als Spoofing ein, übersetzt das Wort mit Manipulation und Verschleierung und rechnet es zum Social Engineering. Gemeint ist, dass die Täter mit dem Vertrauen oder der Angst von Menschen spielen.
Sie geben sich als Unternehmen, Behörde oder Einzelperson aus, um an Daten zu kommen oder einen weiteren Angriff vorzubereiten21.
Auch die Technische Richtlinie TR-03182 des BSI geht von dieser Lücke aus. Das ursprüngliche E-Mail-System sah keine Prüfung der Echtheit des Absenders vor, und Betrüger nutzen diese Lücke gezielt, um sich als vertrauenswürdige Person auszugeben19.
Warum du gefälschte Mails am Text kaum noch erkennst
Dem Empfänger hilft sein Auge dabei immer weniger. Das BSI schreibt im Lagebericht 2025 zu Phishing-Mails, gewohnte Erkennungsmerkmale wie schlechtes Deutsch genügten oft nicht mehr20.
Laut BKA liefert KI fehlerfreie Texte in vielen Sprachen und imitiert Auftreten und Kommunikationsstil bekannter Unternehmen glaubhafter. Der Empfänger findet dadurch weniger Anhaltspunkte, an der Echtheit zu zweifeln22.
Das BSI stellt zugleich fest, dass Angriffe per E-Mail im Berichtszeitraum spürbar zurückgingen. Es nennt als möglichen Hintergrund die Verlagerung der Kommunikation auf Social Media und Messenger20.
Wir lesen daraus, dass weniger Angriffe per Mail kommen und die einzelne Mail besser überzeugt. Wenn der Text die Fälschung nicht mehr verrät, muss die Technik den Absender prüfen.
Das E-Mail-System prüft den Absender nicht von sich aus, und am Text erkennst du Fälschungen immer seltener. Deshalb braucht deine Domain Einträge, mit denen Empfänger den Absender technisch prüfen.
Was bedeuten SPF, DKIM und DMARC, und wie erkennen Empfänger damit echte Absender?
SPF, DKIM und DMARC sind drei Einträge im DNS deiner Domain, die zusammenarbeiten. Microsoft betont, dass sie sich ergänzen und dass jede Lösung ohne alle drei nur einen schwächeren Schutz bietet4.
| Standard | Was er in einem Satz tut | Was er allein nicht kann |
|---|---|---|
| SPF (Sender Policy Framework) | Du trägst im DNS (dem Telefonbuch deiner Domain) ein, welche Mailserver für deine Domain senden dürfen | Er prüft nur die Rückkehradresse im Hintergrund. Die sichtbare Absenderzeile bleibt ungeprüft. Bei Weiterleitungen bricht er |
| DKIM (DomainKeys Identified Mail) | Der sendende Server unterschreibt die Mail digital. Der Empfänger prüft die Unterschrift mit einem öffentlichen Schlüssel aus deinem DNS | Die Unterschrift muss nicht zur sichtbaren Absenderzeile passen |
| DMARC (Domain-based Message Authentication, Reporting and Conformance) | Er prüft, ob SPF oder DKIM bestanden haben und zur sichtbaren Absenderzeile passen. Er sagt dem Empfänger, was er mit Mails tun soll, die durchfallen. Er schickt dir Berichte | Er schützt nur die exakte Domain. Ähnlich geschriebene Domains erfasst er nicht |
Quelle der Beschreibung ist die Microsoft-Dokumentation zur E-Mail-Authentifizierung4.
Was „passen“ bei DMARC bedeutet
Das Wort „passen“ heißt in der Fachsprache Ausrichtung, englisch Alignment. Die Domain, die SPF oder DKIM bestätigt, muss dieselbe sein wie die Domain in der sichtbaren Absenderzeile. Der DMARC-Standard verlangt ausdrücklich beides, den bestandenen Test und die Übereinstimmung der Domains2.
Wie ein Empfänger eine Fälschung erkennt und dir meldet
- Laut der Technischen Richtlinie TR-03182 des BSI fällt ein Server, der nicht im SPF-Eintrag der Absenderdomain steht, bei SPF durch.
- Die DKIM-Prüfung scheitert auch dann, wenn der Fälscher eine eigene Signatur anhängt, denn im DNS der Absenderdomain fehlt der passende öffentliche Schlüssel.
- Der Empfangsserver erkennt den Versuch, protokolliert ihn und meldet ihn in einem täglichen DMARC-Bericht an die Berichtsadresse der Absenderdomain.
- Die Absenderdomain wertet den Bericht aus, erfährt vom Missbrauch und kann handeln19.
Die Richtlinie wendet sich an Anbieter von E-Mail-Diensten, und die Maßnahmen setzen laut BSI die Diensteanbieter um19. Deine Firma muss sie nicht einhalten. Als Maßstab taugt sie trotzdem.
Was sich 2026 am DMARC-Standard geändert hat
Der Standard selbst hat sich im Mai 2026 geändert. RFC 9989 ersetzt die bisherigen Dokumente RFC 7489 und RFC 90912. Ein RFC (Request for Comments) ist ein Regelwerk des Internets.
Der Vorgänger RFC 7489 war nur ein informatives Dokument. RFC 9989 steht dagegen auf dem offiziellen Standardisierungspfad der IETF, der Organisation, die die technischen Regeln des Internets festlegt2. Für dich ändert sich im Alltag wenig. Die Grundidee bleibt gleich.
Eine Liste erlaubter Versandrechner (SPF) und eine digitale Unterschrift (DKIM) belegen, dass eine Mail echt ist. Die Regel für Fälschungen (DMARC) prüft, ob eines von beiden zur sichtbaren Absenderzeile passt.
Schützt DMARC vor gefälschten Absendern, und wo hört der Schutz auf?
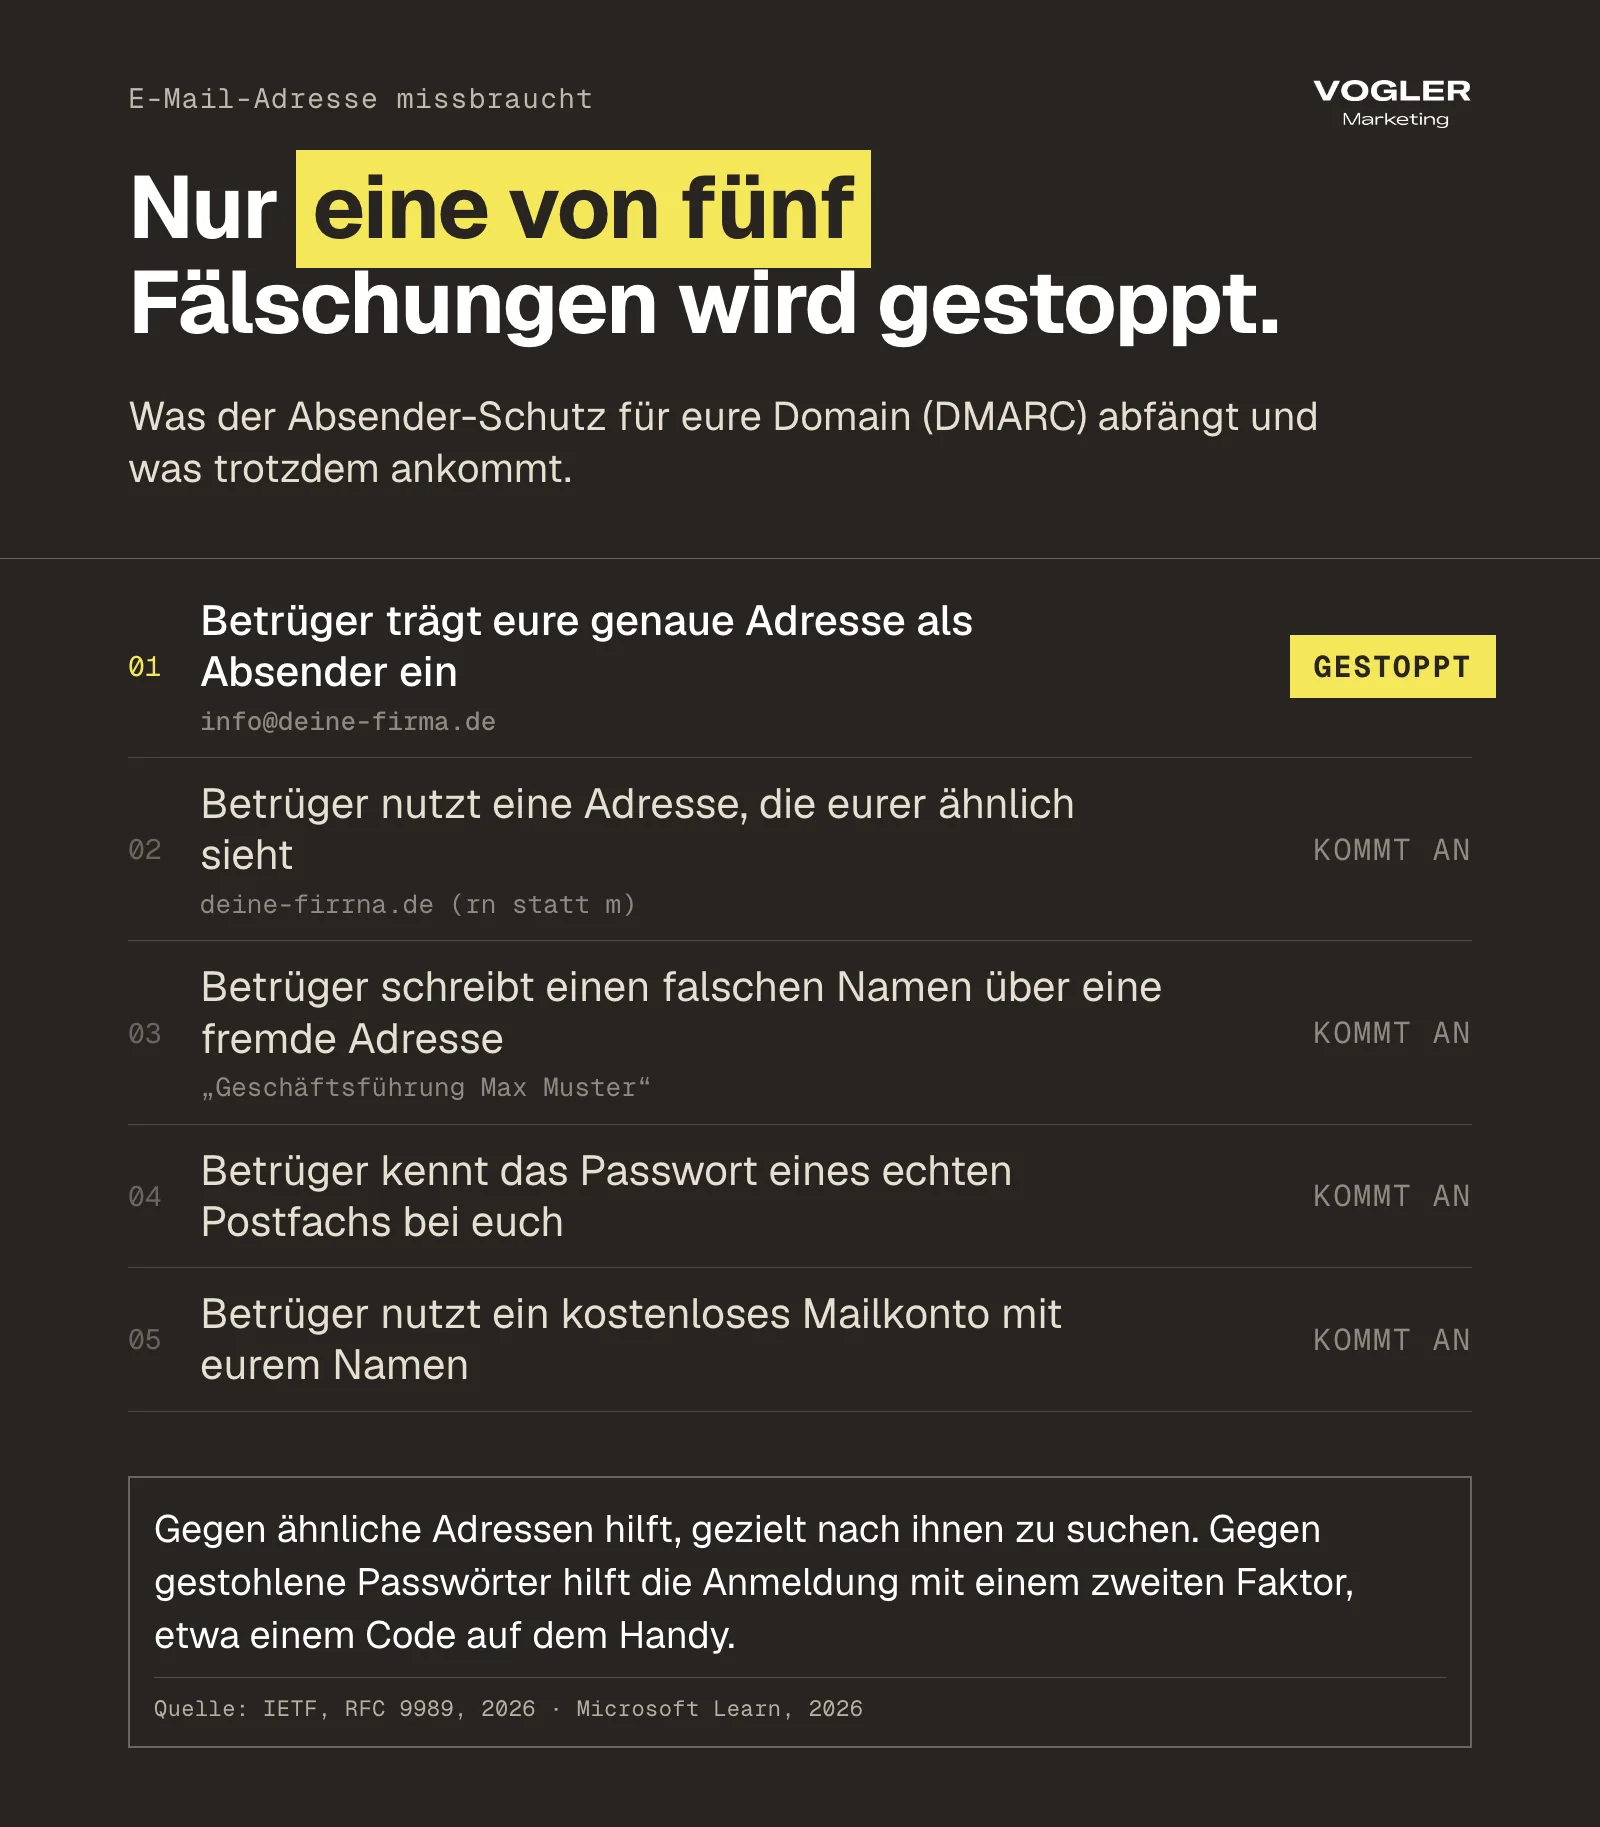
DMARC hilft, wenn jemand eure exakte Domain in die sichtbare Absenderzeile schreibt und weder SPF noch DKIM zu eurer Domain passen. Dann kann der Empfänger die Mail abweisen. Ähnlich geschriebene Domains und gefälschte Anzeigenamen erfasst DMARC nicht.
Welche Fälschungen DMARC stoppt und welche nicht
Der RFC schreibt selbst, DMARC könne nur bestimmte Formen der Fälschung genau derselben Domain direkt bekämpfen. Er behandle ausdrücklich nicht die Verwendung optisch ähnlicher Domainnamen und nicht den Missbrauch des Anzeigenamens, also des Namens, den das Mailprogramm statt der Adresse zeigt2.
| Was der Betrüger tut | Hält DMARC das auf? |
|---|---|
Er trägt eure genaue Adresse info@deine-firma.de als Absender ein und verschickt die Mail über einen fremden Rechner |
Ja, wenn der Empfänger sich an die Regel hält2 |
Er nutzt eine ähnliche Adresse wie deine-firrna.de (rn statt m) |
Nein, für die fremde Adresse gilt eure Regel nicht2 |
| Er schreibt „Geschäftsführung Max Muster“ als Namen über eine fremde Adresse | Nein, DMARC prüft nur die Adresse, nicht den angezeigten Namen2 |
| Er kennt das Passwort eines echten Postfachs bei euch | Nein, die Mail kommt aus eurem echten Postfach und besteht deshalb jede Prüfung |
| Er nutzt ein kostenloses Mailkonto mit eurem Namen | Nein, die Adresse gehört dem Anbieter des Gratis-Kontos |
Warum auch die strengste Stufe („reject“) nur eine Bitte an den Empfänger ist
Die DMARC-Richtlinie ist eine Bitte an den Empfänger. Mit jeder Stufe drückt der Domaininhaber laut RFC etwas anderes aus.
- Bei „none“ (nur beobachten, im Eintrag „p=none“) äußert der Domaininhaber nach dem RFC keinen Wunsch.
- Bei „quarantine“ (aussortieren) hält er die Mail für verdächtig.
- Bei „reject“ (abweisen) hält er die Nutzung des Domainnamens für ungültig2.
Was der Empfänger daraus macht, entscheidet er selbst. Microsoft schreibt, dass Empfänger bei „reject“ die Mails typischerweise verwerfen, was aber vom Zielsystem abhängt4.
Der RFC verlangt von Empfängern sogar, eine Mail nicht allein wegen „reject“ abzuweisen. Sie sollen weitere Prüfungen einbeziehen, etwa das bisherige Versandmuster der Domain2.
Warum ähnliche Domains jeden Test bestehen
Legt ein Betrüger eine ähnliche Domain mit gültigen Einträgen an, besteht sie jeden Test. Microsoft schreibt, Nachahmung könne die Prüfungen von SPF, DKIM und DMARC bestehen, wenn der Angreifer eine ähnliche Domain registriert und gültige DNS-Einträge für sie veröffentlicht4.
Das Schweizer Bundesamt für Cybersicherheit beschreibt für CEO-Betrug diese Masche mit minimalen Buchstabendrehern in der Domain15. Wie die Masche mit dem falschen Chef abläuft, steht im Artikel Der falsche Chef will eine Überweisung.
Mit DMARC weisen Empfänger Fälschungen ab, die exakt eure Domain als Absender tragen. Mails von ähnlich geschriebenen Domains und mit gefälschtem Anzeigenamen kommen weiter an, gegen sie brauchst du andere Maßnahmen.
Wie stellst du DMARC schrittweise um, ohne dass eigene Mails verloren gehen?
Beim Einrichten gefährden vor allem die eigenen Programme deine Mails. Stellst du sofort auf Abweisen („reject“) und hast ein Programm vergessen, das in eurem Namen Mails verschickt, verlierst du diese Mails.
Microsoft empfiehlt in seiner Anleitung zu DMARC deshalb ein schrittweises Vorgehen. Ziel ist die Stufe „reject“ für alle Domains und Subdomains, also auch für Unteradressen deiner Domain. Auf dem Weg dorthin testest du, damit kein Empfänger gute Mails aus Versehen abweist4.
Die vier Stufen der DMARC-Umstellung
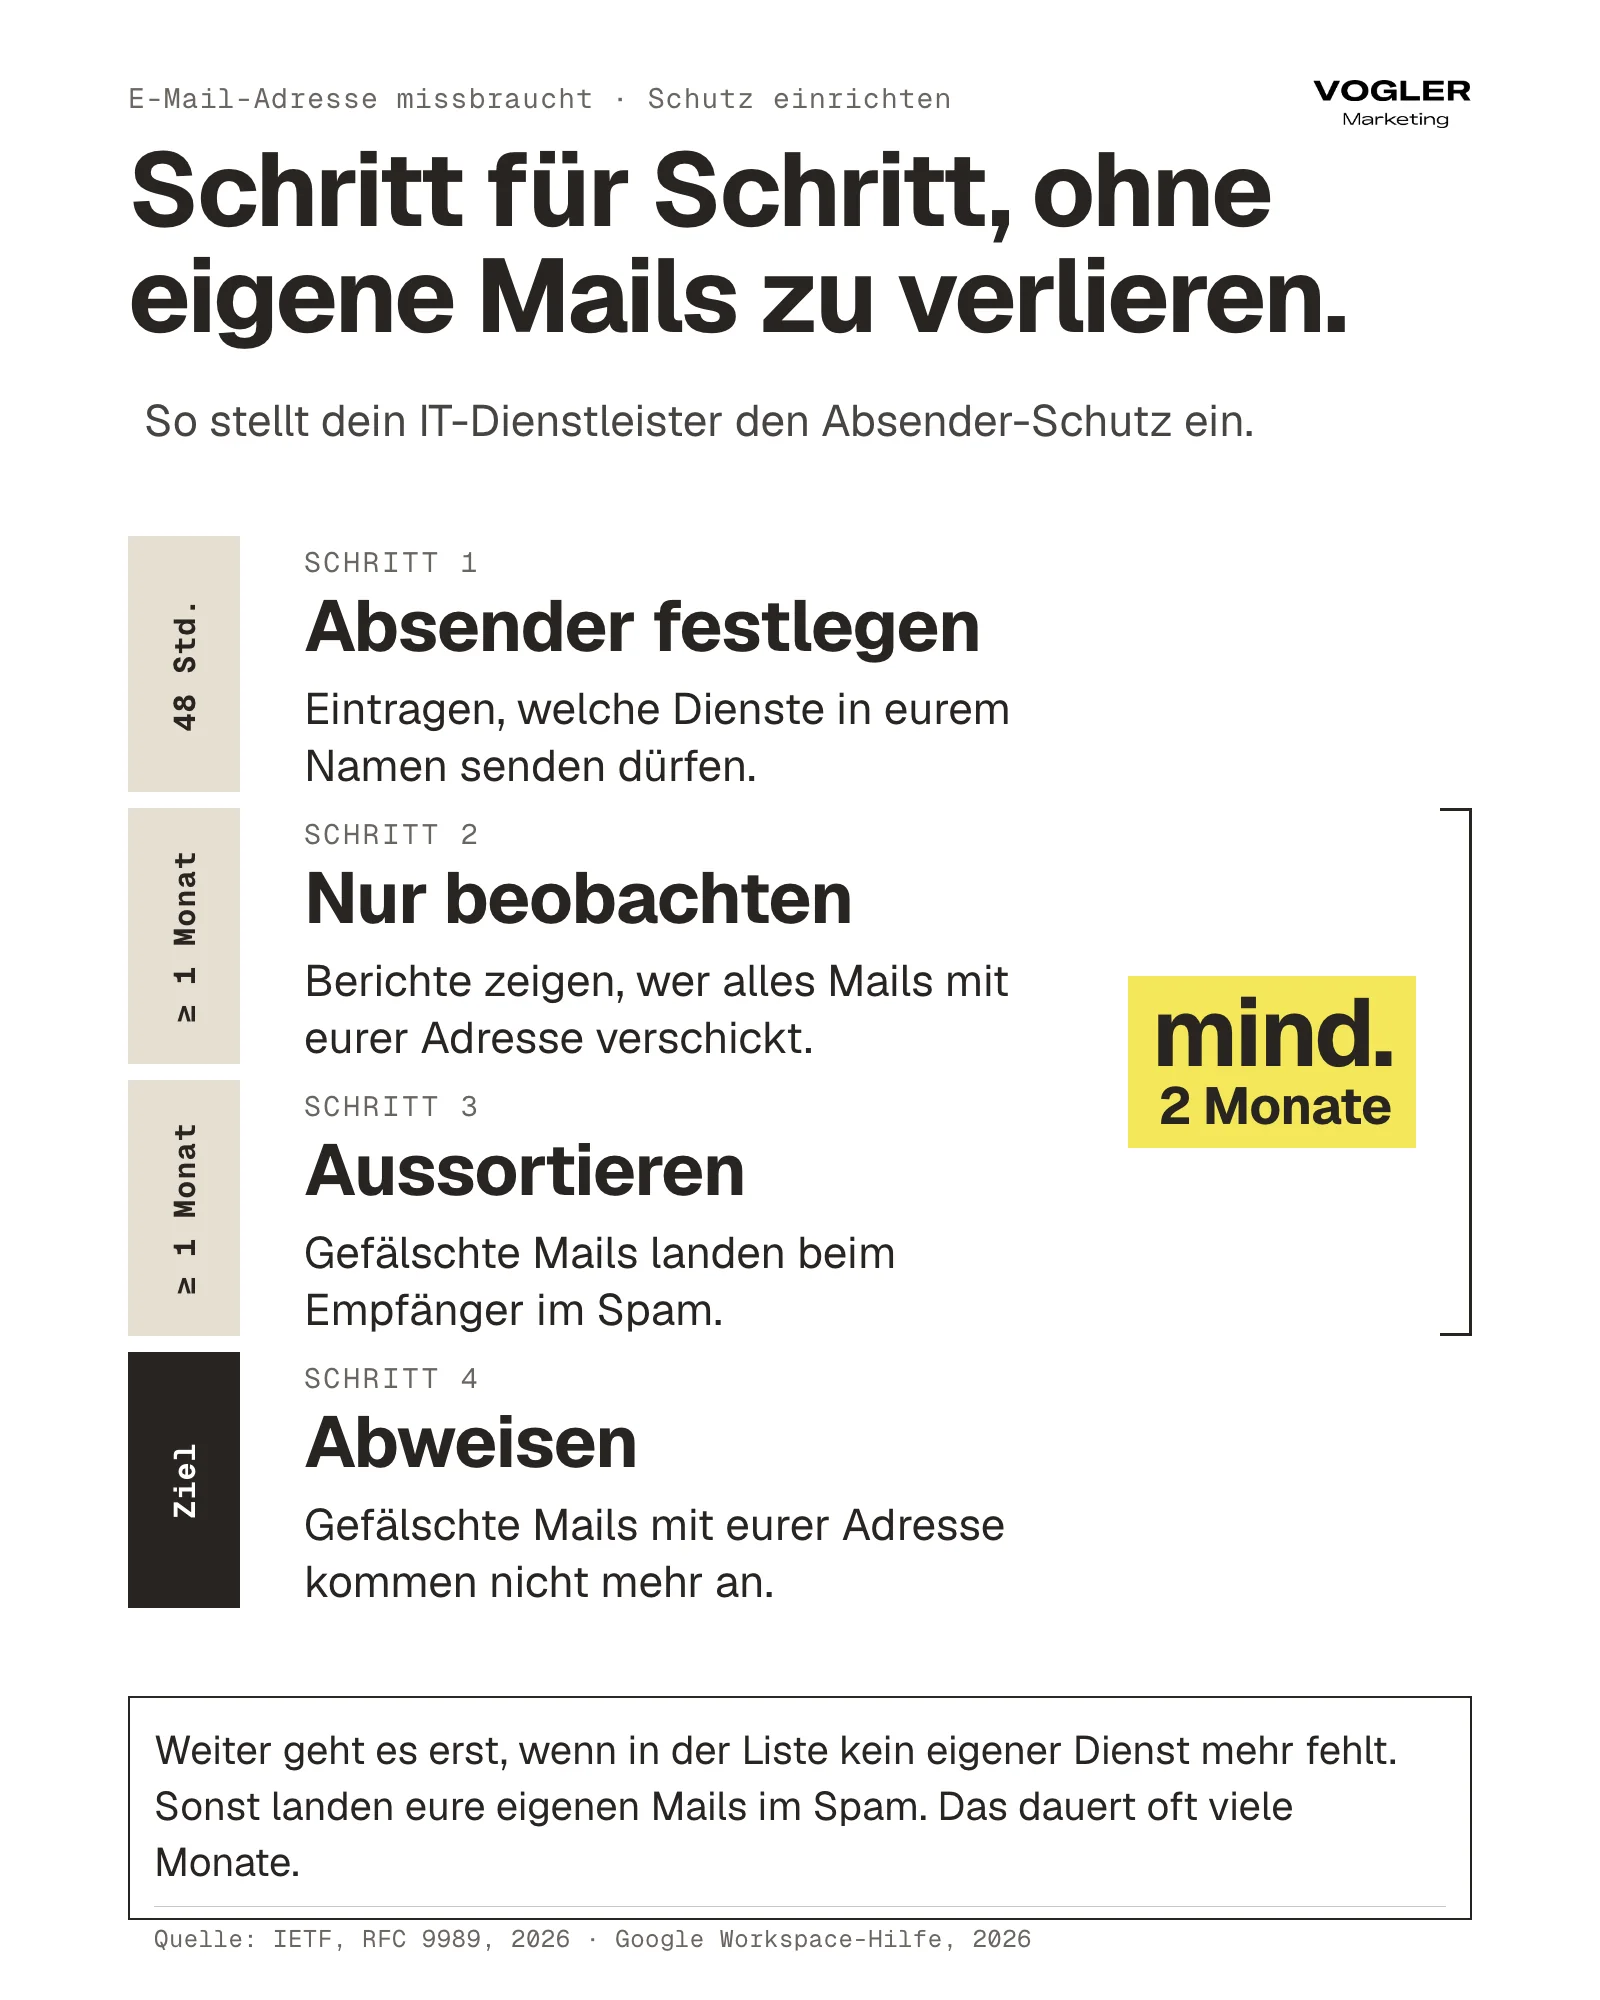
| Stufe | Eintrag im DNS | Wirkung beim Empfänger | Was du in dieser Stufe tust |
|---|---|---|---|
| 0. Vorbereitung | SPF und DKIM für alle Absender einrichten | Keine | Google rät, nach SPF und DKIM mindestens 48 Stunden zu warten, bevor DMARC startet8 |
| 1. Beobachten | p=none, dazu eine Adresse für die Berichte (rua) | Keine. Mails kommen wie bisher an | Berichte lesen, alle Absender erfassen, Fehler beheben |
| 2. Aussortieren | p=quarantine | Mails, die durchfallen, landen im Spam oder in Quarantäne | Berichte weiter lesen, auf vergessene Absender achten |
| 3. Abweisen | p=reject | Mails, die durchfallen, weist der Empfänger ab | Berichte regelmäßig prüfen |
Wie lange dauert jede DMARC-Stufe?
Wie lange jede Stufe dauert, hängt von deinen Berichten ab. Es gibt keine feste Zahl für alle.
- Microsoft schreibt nur, dass du nach ausreichender Beobachtungszeit weitergehst und langsam und methodisch vorgehen sollst4.
- Der RFC nennt für Domains, deren Nutzer an Mailinglisten schreiben könnten, mindestens einen Monat „p=none“, danach „p=quarantine“ für einen ebenso langen Zeitraum. Erst dann vergleichst du die Ergebnisse2.
Nimm den RFC-Wert als Untergrenze für Domains mit normalen Mitarbeiter-Postfächern.
Kann die DMARC-Richtlinie zuerst nur für einen Teil der Mails gelten?
Microsoft beschreibt weiter das Feld „pct“, mit dem man die Richtlinie zunächst nur auf 10, 25 oder 50 Prozent der durchfallenden Mails anwendet. RFC 9989 streicht dieses Feld und ersetzt es durch ein „t“ für den Testmodus24. Frage deinen Dienstleister, welche Variante dein DNS-Anbieter unterstützt.
Ist Abweisen („reject“) für jede Domain das richtige Ziel?
Microsoft, der RFC und das BSI beantworten diese Frage unterschiedlich.
- Microsoft nennt „reject“ als Ziel für alle Domains und Subdomains4.
- Der RFC sieht das vorsichtiger. In Abschnitt 7.4 rät er Domains, deren Nutzer an Mailinglisten schreiben könnten, von „reject“ ab. Sein Anhang C.6 hält fest, dass Domains für allgemeinen Mailverkehr kein „reject“ veröffentlichen sollen. Mailinglisten, Weiterleitungen und Rollen-Adressen können Mails nämlich so verändern, dass der Test fehlschlägt2.
- Das BSI setzt wie Microsoft auf „reject“. Es erwartet von Betreibern eines E-Mail-Dienstes „quarantine“ oder „reject“, weil nur diese beiden Stufen die Empfänger schützen, und nennt „reject“ als langfristiges Ziel19.
Die Quellen widersprechen sich hier also. Der RFC räumt allerdings selbst ein, dass die Programme für Mailinglisten inzwischen alle einen Umweg für dieses Problem eingebaut haben. Er nennt diese Umwege aber „alles andere als ideal“2.
Wer „reject“ veröffentlicht, darf sich nach dem RFC nicht allein auf SPF verlassen und muss alle Mails mit DKIM signieren. Entscheide anhand deiner Berichte, ob „quarantine“ oder „reject“ der Endpunkt für Domains mit normalen Mitarbeiter-Postfächern ist.
Was gilt für Domains, von denen nie Mails ausgehen?
Hast du Domains registriert, von denen nie jemand Mails verschicken soll, stellst du sie sofort auf „reject“. Microsoft nennt das ausdrücklich für ungenutzte Domains und hält Berichtsadressen dort für verzichtbar4.
Das BSI verlangt von Betreibern eines E-Mail-Dienstes für solche Domains einen Null-MX-Eintrag. Mit ihm kündigt die Domain an, dass sie keine Mails annimmt24. Dazu kommen ein SPF-Eintrag, der niemandem das Senden erlaubt und alle anderen durchfallen lässt, und DMARC mit „reject“ samt Berichtsadresse19.
Microsoft hält die Berichtsadresse also für verzichtbar, das BSI verlangt sie. Wir empfehlen, die Berichtsadresse auch bei ungenutzten Domains zu setzen, weil du nur so erfährst, ob jemand die Domain missbraucht.
Wohin gehen die DMARC-Berichte, und wer wertet sie aus?
Die Berichte kommen täglich als Dateianhang im Maschinenformat XML.
- Google empfiehlt in seiner Anleitung zu DMARC, dafür nicht die eigene Postfach-Adresse zu verwenden, weil große Organisationen hunderte oder tausende Berichte am Tag bekommen können8.
- Microsoft rät zu einem gemeinsamen Postfach oder einer Gruppe statt zum persönlichen Postfach und zu einem Auswertungsdienst, der die Berichte in Übersichten verwandelt4.
- Das BSI verlangt von Betreibern eines E-Mail-Dienstes, die Berichte regelmäßig und zeitnah auszuwerten, wenn möglich automatisch.
Das BSI weist außerdem auf den Datenschutz hin. Die Berichte enthalten personenbezogene Daten, und das BSI verlangt, sie innerhalb der EU zu verarbeiten. Die detaillierten Einzelberichte, die Fachleute RUF- oder forensische Berichte nennen, sollen Betreiber im DMARC-Eintrag nicht anfordern19.
Frag deshalb jeden Auswertungsdienst, wo er die Berichte verarbeitet. Das ist unsere Folgerung aus der BSI-Vorgabe.
Du gehst vom Beobachten („none“) über das Aussortieren („quarantine“) zum Abweisen („reject“). Die nächste Stufe beginnt erst, wenn deine Berichte keine vergessenen eigenen Absender mehr zeigen.
Welche Programme verschicken Mails mit deiner Domain? Die Inventur vor der Umstellung
Das Risiko bei der Umstellung liegt in Absendern, die du nicht kennst. Microsoft rät deshalb, mit der Domain zu beginnen, die die wenigsten Absender hat, weil dort die Gefahr am kleinsten ist, dass die neue Richtlinie gute Mail aus einer unbekannten Quelle blockiert4.
Die Inventur ist deshalb der wichtigste Schritt. Du brauchst eine Liste aller Programme, die im Namen deiner Domain Mails verschicken.
Wen du für die Inventur der Absender fragst
Frag dafür deinen IT-Dienstleister, die Buchhaltung, den Vertrieb und die Person, die eure Website pflegt.
Den Teil der Liste, den man von außen sieht, etwa die Dienste in eurem SPF-Eintrag, liefert unser Sicherheits-Check von außen.
Typische Absender und was du bei jedem prüfst
| Absender | Typische Frage | Typischer Prüfpunkt |
|---|---|---|
| Postfächer (Microsoft 365, Google Workspace, Hoster) | Welcher Anbieter hostet die Postfächer? | Der Anbieter ist bekannt, aber DKIM ist nicht eingeschaltet |
| Website-Formular | Verschickt der Webserver die Anfragemails selbst? | Der Webserver steht nicht im SPF-Eintrag, die Mail trägt keine DKIM-Unterschrift |
| Newsletter-Programm | Signiert das Programm mit deiner Domain oder mit seiner eigenen? | Die Domain-Authentifizierung beim Anbieter ist nicht eingerichtet |
| Rechnungsprogramm | Schickt es Rechnungen mit eurer Adresse als Absender? | Es nutzt eine eigene Absenderdomain, ihr hinterlegt nur den Namen |
| Kundenverwaltung (CRM), Ticketsystem | Verschickt es Mails „im Namen“ von Mitarbeitenden? | Der Dienst fehlt im SPF-Eintrag |
| Buchungs-, Termin- und Shopsystem | Schickt es Bestätigungen mit eurer Adresse? | Wie beim Rechnungsprogramm |
| Geräte und alte Dienste | Scannt der Kopierer „per Mail“? Läuft noch ein alter Dienst? | Niemand kennt den Absender mehr |
Die Spalte „Typischer Prüfpunkt“ ist unsere Prüfliste.
Wenn ein fremder Dienst Mails in deinem Namen verschickt
Trägt ein fremder Dienst, der Mails für dich verschickt, im Umschlag seine eigene Domain ein und signiert nicht mit deiner, besteht SPF für die Domain des Dienstes. DMARC fällt aber durch, weil keine der Domains zu deiner sichtbaren Absenderzeile passt.
Du richtest dann beim Dienst die Signatur mit deiner Domain ein, oder du lässt die Rückkehradresse auf deine Domain umstellen4.
Eigene Unteradresse (Subdomain) für Newsletter und andere fremde Dienste
- Eigene Subdomain für fremde Dienste. Für Dienste, die du nicht selbst kontrollierst, etwa Newsletter-Programme, empfiehlt Microsoft eine Subdomain, also eine Unteradresse wie
marketing.deine-firma.de. So belasten Probleme dieses Versands nicht den Ruf der Hauptdomain. - Subdomains übernehmen DMARC von der Hauptdomain. Der DMARC-Eintrag der Hauptdomain gilt automatisch für alle Subdomains, die keinen eigenen haben. SPF und DKIM brauchen dagegen für jede Subdomain eigene Einträge4.
Typische Fehler in den Schutzeinträgen SPF, DKIM und DMARC
Das BSI findet in den Einträgen von Unternehmen immer wieder dieselben Fehler1.
- Tippfehler in den Einträgen, etwa „inlcude“ statt „include“.
- Anführungszeichen im DNS-Eintrag, die dort nicht hingehören.
- Mehrere Einträge für denselben Standard. Das BSI schreibt, dass SPF, DKIM und DMARC jeweils nur mit einem einzigen Eintrag im DNS einer Domain auftauchen dürfen. Führ nötige Angaben in einem Eintrag zusammen. Bei DKIM gilt das je Schlüsselname, dem sogenannten Selektor. Microsoft 365 arbeitet zum Beispiel mit zwei Selektoren4.
- Falsche Versionsbezeichnungen und fehlende Trennzeichen zwischen den Angaben.
- Verwaiste Einträge für Dienste, die du längst nicht mehr nutzt.
Warum zu viele eingebundene Dienste SPF ungültig machen (Grenze von zehn DNS-Abfragen)
Der SPF-Standard begrenzt die Abfragen im DNS auf zehn. Die Einträge „include“, mit dem du einen Dienst einbindest, „a“, „mx“, „ptr“ und „exists“ sowie „redirect“ zählen dabei mit. Wer zehn überschreitet, erzeugt einen dauerhaften Fehler und SPF besteht nicht mehr3.
Wer Newsletter, Rechnungsprogramm, CRM und Buchungssystem alle über „include“ einbindet, kommt schnell in die Nähe der Grenze. Bei vielen Diensten ist DKIM deshalb robuster als SPF.
Jedes Programm, das Mails mit eurer Domain verschickt, gehört auf die Liste. Jedes braucht eine Freigabe als Versender (SPF) oder eine digitale Unterschrift (DKIM), die zu eurer Domain passt.
Was verlangen Google, Yahoo und Microsoft von Absendern?
Seit 2024 müssen Absender mit großem Versandvolumen ihre Domain authentifizieren. Das kann auch Mittelständler mit einem Newsletter treffen.
| Anbieter | Wer ist betroffen? | Was verlangt der Anbieter? | Was passiert bei Verstößen? |
|---|---|---|---|
| Google (Gmail) | Alle Absender an Gmail-Konten. Zusätzliche Pflichten für Absender mit rund 5.000 Nachrichten oder mehr an persönliche Gmail-Konten innerhalb von 24 Stunden. Die Zählung läuft über die Hauptdomain mit allen Subdomains. Wer die Schwelle einmal erreicht, bleibt dauerhaft „Bulk-Sender“ (großer Absender) | Alle: SPF oder DKIM, gültige DNS-Einträge für die sendenden Server, TLS-Verbindung (verschlüsselte Übertragung), Spam-Rate unter 0,3 Prozent. Zusätzlich für große Absender: SPF und DKIM zusammen, DMARC (mindestens „none“), Ausrichtung der Domains, Abmeldung mit einem Klick | Der Empfänger kann Mails ablehnen (Fehlercode 5.7.26) oder in den Spam sortieren. Seit November 2025 verstärkt Gmail die Durchsetzung |
| Yahoo | Alle Absender, strengere Regeln für große Absender | Alle: SPF oder DKIM. Große Absender: SPF und DKIM, DMARC mit mindestens „none“, Ausrichtung, Spam-Rate unter 0,3 Prozent, Abmeldung mit einem Klick, Abmeldungen innerhalb von zwei Tagen umsetzen | Durchsetzung ab Februar 2024 laut Yahoo |
| Microsoft (Outlook.com, Hotmail, Live) | Domains mit 5.000 oder mehr Mails an Microsoft-Privatkundendienste, die alle dieselbe Domain im Absenderfeld nutzen | SPF und DKIM müssen bestehen. DMARC-Eintrag mindestens „none“. Mindestens SPF oder DKIM muss zur sichtbaren Absenderzeile passen | Abweisung mit Fehler 550 5.7.515 |
Die Angaben stammen aus den Hilfeseiten der Anbieter, bei Google aus den Absenderrichtlinien für Gmail795.
Seit wann Microsoft und Google die Absenderregeln durchsetzen
Microsoft hat die Regel am 2. April 2025 angekündigt und setzt sie seit dem 5. Mai 2025 durch. Zunächst wollte Microsoft solche Mails in den Spam-Ordner sortieren. Nach einer Aktualisierung der Ankündigung weist Outlook sie seit diesem Datum mit dem Fehler 550 5.7.515 ab610.
Google verstärkt die Durchsetzung seit November 2025710. Die Yahoo-Seite nennt keine Mengenschwelle. Wir geben deshalb keine an.
Ab wann dein Newsletter als großer Versand zählt
Angenommen, dein Newsletter geht an 12.000 Adressen, und 40 Prozent davon liegen bei Gmail. Das sind 4.800 Mails an einem Versandtag, also nahe an der Google-Schwelle von „rund 5.000“.
Die 40 Prozent sind eine Annahme für dieses Beispiel, keine Messung. Prüf deinen eigenen Anteil im Newsletter-Programm. Wer einmal die Schwelle erreicht, gilt laut Google dauerhaft als großer Absender7.
Warum die Stufe „nur beobachten“ (p=none) vor Fälschungen nicht schützt
Der Mindeststandard „DMARC mit p=none“ erfüllt die Forderung der Anbieter. Vor Fälschung schützt er aber nicht. Valimail schreibt, „none“ hake bei den Postfachanbietern das Kästchen für die Zustellung ab, tue aber nichts für den Schutz der Domain10.
Mit „none“ sicherst du also die Zustellung deiner Mails. Um den Missbrauch zu stoppen, stellst du danach auf „quarantine“ und „reject“ um.
Für die Zustellung gibt es weitere Ursachen als die Authentifizierung. Was darüber hinaus dazu führt, dass Mails im Spam landen, erklärt der Artikel Eure Mails landen beim Kunden im Spam.
Wer viele Mails an Gmail, Yahoo oder Outlook verschickt, muss seine Domain mit SPF und DKIM ausweisen und mindestens einen DMARC-Eintrag zum Beobachten („none“) setzen. Fehlt das, weisen die Anbieter Mails ab oder sortieren sie in den Spam.
Wie viele Firmen haben DMARC schon, und was heißt das für dich?
Eine verlässliche Zahl für den deutschen Mittelstand gibt es nicht. Die vorhandenen Messungen unterscheiden sich stark, weil jede eine andere Stichprobe nutzt.
Vier DMARC-Messungen im Vergleich
| Messung | Stichprobe | Ergebnis | Stand |
|---|---|---|---|
| Valimail | Tausende Domains weltweit, branchenübergreifend | Rund 42 Prozent erreichen „quarantine“ oder „reject“ (Anfang 2025: rund 35 Prozent) | Ende 2025, Abfrage Januar 202610 |
| Red Sift | Die 250 umsatzstärksten deutschen Organisationen | 44,8 Prozent „reject“, 23,2 Prozent „quarantine“, 23,2 Prozent „none“, 8,8 Prozent ohne gültigen Eintrag | Veröffentlicht Juni 202611 |
| dmarcian | Die 250 größten deutschen Mutterdomains nach Umsatz | 40 Prozent „reject“, 15 Prozent „quarantine“, 18 Prozent „none“, 12 Prozent ohne Eintrag | August 202612 |
| DmarcDkim.com | 28.266 überwachte Domains in Deutschland, Herkunft nicht genannt | 12,4 Prozent „reject“ bei 100 Prozent Anwendung, 9,2 Prozent teilweiser Schutz, 78,4 Prozent ohne wirksamen Schutz, davon 58,0 Prozent ohne Eintrag | September 202513 |
Was der Abstand zwischen Konzernen und kleineren Firmen bedeutet
Die zwei Messungen der größten Unternehmen liegen nah beieinander und bestätigen sich gegenseitig. Je nach Anbieter haben dort 40 bis 45 Prozent die strengste Stufe. Die breite Stichprobe liegt bei knapp einem Drittel dieses Werts.
Vielleicht liegt das daran, dass große Konzerne eigene IT-Abteilungen haben. Vielleicht enthält die breite Stichprobe auch viele kleine Domains, die niemand pflegt.
Belegt ist keine der beiden Erklärungen. Wir vermuten, dass kleinere Firmen näher an der unteren Zahl liegen. Eine Messung speziell für den Mittelstand fehlt.
Was das BSI über kleine und mittlere Unternehmen sagt
Eine DMARC-Zahl nennt das BSI nicht. Im Lagebericht 2025 schreibt es über kleine und mittlere Unternehmen, viele kennen nach seiner Erfahrung weder die allgemeine Bedrohungslage noch ihr eigenes Risikoprofil und ergreifen deshalb selbst elementare, oft kostenfrei umsetzbare Maßnahmen häufig nicht.
Die Gefährdungslage bleibt demnach angespannt. Die Ursache sieht das BSI weniger in neuen Angriffsmethoden als vor allem im mangelnden Angriffsflächenmanagement der Gefährdeten, also im Umgang mit den eigenen Schwachstellen. Dazu zählt das BSI zum Beispiel Updates20.
Das passt zur niedrigen Quote in der breiten Stichprobe, beweist sie aber nicht, denn das BSI nennt DMARC an dieser Stelle nicht.
Was Suchanfragen und Klickpreise über DMARC zeigen
DENIC meldet 18 Millionen registrierte .de-Domains14. Nach „dmarc einrichten“ suchen in Deutschland rund 90 Menschen im Monat, nach „spf dkim dmarc“ rund 32018. Die Nachfrage ist winzig im Vergleich zur Zahl der Domains. Vermutlich kennen viele Verantwortliche das Wort gar nicht und suchen deshalb auch nicht danach.
Dass das Thema trotzdem Geld bewegt, zeigen die Klickpreise. Der Keyword Planner nennt für „domain spoofing“ Gebotsspannen bis 28,44 Euro pro Klick, für „email spoofing“ bis 5,14 Euro18. Ein hoher Klickpreis zeigt, dass Werbetreibende einen Kontakt mit diesem Interesse hoch bewerten.
Valimail sah nach den Regeln von Google, Yahoo und Microsoft keinen großen Sprung bei der Verbreitung10. Die Regeln haben also vor allem Absender mit hohem Volumen zum Umstellen gebracht. Firmen mit wenig Versand erreichen sie nicht automatisch.
Google, Yahoo und Microsoft verlangen nur, dass Empfänger Fälschungen beobachten können. Vor Fälschungen deiner Domain schützt dich erst das Aussortieren („quarantine“) oder das Abweisen („reject“).
Was tust du heute, wenn gerade jemand in eurem Namen Mails verschickt?
Geh die Schritte der Reihe nach durch, denn jeder baut auf dem vorigen auf.
- Klär, ob das Postfach gehackt ist. Dein IT-Dienstleister prüft den Ordner „Gesendet“ und das Anmeldeprotokoll. Bei fremden Anmeldungen ändert er die Passwörter und schaltet die Zwei-Faktor-Anmeldung ein.
- Sichere ein Beispiel. Bitte den Empfänger um die Original-Mail als Anhang samt vollständiger Kopfzeile. Dort steht, über welchen Server die Mail lief und wie SPF, DKIM und DMARC ausgefallen sind.
- Prüfe, was im DNS steht. Gibt es genau einen SPF-Eintrag und genau einen DMARC-Eintrag, und stimmen die Angaben für DKIM? Das BSI nennt Tippfehler, Mehrfacheinträge und verwaiste Einträge als häufige Fehler1.
- Starte DMARC im Beobachtungsmodus („none“) mit Berichtsadresse. Ohne diesen Schritt siehst du nicht, wer in deinem Namen sendet. Google empfiehlt als Start ausdrücklich „none“8.
- Mach die Inventur. Setz alle Programme auf die Liste und richte SPF und DKIM für jedes ein.
- Gehe schrittweise weiter. Lies die Berichte, stell dann auf Aussortieren („quarantine“) und danach auf Abweisen („reject“) um.
Warum es Monate dauert, bis Empfänger Fälschungen abweisen
Die Schritte vier, fünf und sechs dauern Monate. Der RFC nennt mindestens einen Monat für „none“ und einen weiteren für „quarantine“. Er schreibt außerdem, dass es je nach Versandrhythmus viele Monate dauern kann, bis ein Domaininhaber alle eigenen Absender sicher erfasst hat2.
Ein Betrüger, der deine Domain einmal entdeckt hat, macht nach deinem ersten Eintrag erst einmal weiter. Ab „reject“ wirken seine Fälschungen mit eurer exakten Domain bei Empfängern, die die Richtlinie beachten, nicht mehr.
Kunden und Lieferanten warnen
Das BSI rät bei zweifelhaften Aufforderungen nach Daten oder Geld, die Kommunikation zu beenden und die Person oder das Unternehmen über einen anderen Weg zu kontaktieren, um die Anfrage zu prüfen21.
Sag deinen Kunden also, dass sie bei verdächtigen Mails mit eurem Absender bei euch anrufen, bevor sie etwas überweisen oder anklicken.
Die Polizei über die Zentrale Ansprechstelle Cybercrime einschalten
Entscheide außerdem, ob du die Polizei einschaltest. Unternehmen finden in jedem Bundesland eine Zentrale Ansprechstelle Cybercrime (ZAC). Die Polizei nennt sie den Kontaktpunkt für Unternehmen, die von einem Cyberangriff betroffen sind, in akuten Fällen und zur Beratung.
Die ZAC gibt eine erste Einschätzung, berät und leitet die notwendigen Schritte zur Strafverfolgung ein. Zuständig ist die ZAC des Landes, in dem dein Unternehmen seinen Sitz hat oder der Vorfall geschah23.
Den Missbrauch deiner Absenderadresse kannst du dort schildern und dich beraten lassen. Privatpersonen wenden sich an die Online-Wachen der Polizei in ihrem Land.
Kläre zuerst, ob das Postfach gehackt ist. Danach setzt du DMARC zum Beobachten („none“) mit einer Adresse für die Berichte, denn ohne Berichte siehst du nicht, wer in deinem Namen sendet.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Prüf den Ordner „Gesendet“ und das Anmeldeprotokoll des Mail-Anbieters auf fremde Mails und Anmeldungen | IT-Dienstleister |
| ☐ | Ändere bei fremden Anmeldungen sofort die Passwörter und schalte die Zwei-Faktor-Anmeldung ein | IT-Dienstleister |
| ☐ | Bitte den Empfänger um die Original-Mail als Anhang samt vollständiger Kopfzeile | du |
| ☐ | Sag Kunden und Lieferanten, dass sie bei verdächtigen Mails mit eurem Absender bei euch anrufen, bevor sie etwas überweisen oder anklicken | du |
| ☐ | Entscheide, ob du den Missbrauch der Zentralen Ansprechstelle Cybercrime (ZAC) im Land eures Firmensitzes schilderst | du |
| ☐ | Prüf im DNS, ob es genau einen SPF- und genau einen DMARC-Eintrag gibt und ob die Angaben für DKIM stimmen | IT-Dienstleister oder wir (Sicherheits-Check) |
| ☐ | Richte SPF und DKIM für alle Absender ein und warte danach mindestens 48 Stunden | IT-Dienstleister |
| ☐ | Veröffentliche DMARC im Beobachtungsmodus („p=none“) mit einer Berichtsadresse (rua), die auf ein gemeinsames Postfach oder einen Auswertungsdienst zeigt | IT-Dienstleister |
| ☐ | Frag den Auswertungsdienst, ob er die Berichte innerhalb der EU verarbeitet | du |
| ☐ | Stell Domains, von denen nie Mails ausgehen, sofort auf Abweisen („reject“) und setz auch dort eine Berichtsadresse | IT-Dienstleister |
| ☐ | Liste alle Programme auf, die Mails mit eurer Domain verschicken, und frag dafür IT-Dienstleister, Buchhaltung, Vertrieb und Website-Betreuer | du |
| ☐ | Richte bei jedem fremden Dienst die DKIM-Signatur mit eurer Domain ein oder stell seine Rückkehradresse auf eure Domain um | IT-Dienstleister |
| ☐ | Stell nach Auswertung der Berichte auf Aussortieren („p=quarantine“) und später auf Abweisen („p=reject“) um | IT-Dienstleister |
| ☐ | Prüf, welche Domains eurer Domain ähnlich sehen, etwa mit dem Werkzeug dnstwist | du oder wir (Sicherheits-Check) |
| ☐ | Prüf im Newsletter-Programm, wie viele Mails an einem Versandtag an Gmail-Konten gehen | du |
Was liegt bei deinem IT-Dienstleister, und was können wir prüfen?
Die Einträge im DNS setzt von Hand, wer deine Domain verwaltet. Hat dein Unternehmen kein eigenes Personal für die IT-Administration, bittest du laut BSI-Empfehlung den IT-Dienstleister um die Umsetzung der Maßnahmen1.
Das ist auch unsere Sicht. Für Postfächer, Spamfilter, Virenschutz und Schulungen ist dein IT-Dienstleister zuständig. Das gilt für alles, was auf den Rechnern und im Postfach selbst passiert.
Wir prüfen die Außenseite rund ums Marketing. Dazu zählt der E-Mail-Absender mit SPF, DKIM und DMARC, so wie ihn Empfänger im Netz sehen. Wir prüfen, welche Dienste euer SPF-Eintrag zulässt, ob die Einträge fehlerfrei sind und welche Domains eurer ähnlich sehen.
Das fassen wir in einem Sicherheits-Check von außen zusammen, mit einem Befund je Punkt. Danach kannst du jeden Punkt einzeln umsetzen lassen, bei uns oder bei deinem IT-Dienstleister.
Mit dem Check von außen prüfen wir nicht, ob ein Postfach gehackt ist, und wir schulen keine Mitarbeitenden. Beides bleibt beim IT-Dienstleister. Wie aus einer gefälschten Mail ein Betrugsversuch entsteht, beschreibt der Artikel Der falsche Chef will eine Überweisung.
FAQ
Kann jemand meine E-Mail-Adresse benutzen, ohne dass jemand mein Postfach gehackt hat?
Ja, das ist sogar der häufigere Fall. Das E-Mail-System prüft den sichtbaren Absender nicht von sich aus, deshalb kann jeder eure Adresse in das Absenderfeld eintragen4. Die Mail läuft dann über einen fremden Server, und euer Postfach bleibt unberührt. Du erkennst das daran, dass der Ordner „Gesendet“ leer bleibt und das Anmeldeprotokoll keine fremden Zugriffe zeigt. Gegen diesen Fall hilft DMARC, wenn es auf Aussortieren („quarantine“) oder Abweisen („reject“) steht.
Was ist E-Mail-Spoofing?
E-Mail-Spoofing heißt, dass jemand in einer Mail einen falschen Absender einträgt, damit sie echt aussieht. Das Wort kommt aus dem Englischen und bedeutet etwa „vortäuschen“. Der Betrüger ändert dafür nur die Angabe im Absenderfeld. Microsoft schreibt, dass gefälschte Absender häufig bei Business Email Compromise (Betrug über Geschäfts-E-Mails), bei Phishing und bei anderen Angriffen vorkommen4. Das BSI nennt Spoofing eine häufig erfolgreich genutzte Angriffsmethode1. Schützen kannst du deine Domain mit den drei Einträgen SPF, DKIM und DMARC.
Was kostet es, wenn ich nichts tue?
Für den Schaden durch Missbrauch haben wir keine belastbare Zahl für den deutschen Mittelstand. Das BKA schreibt, dass das Dunkelfeld bei Cyberkriminalität nach Studien weit überdurchschnittlich ausgeprägt ist. Die Polizeistatistik zeigt also nur den bekannten Teil22. Belegt ist dagegen, dass Empfänger deine Mails abweisen oder in den Spam sortieren können, wenn du einen Newsletter in großer Menge verschickst und die Anforderungen von Google, Yahoo oder Microsoft nicht erfüllst75. Den Schaden siehst du dann an Anfragen, die nie ankommen. Mit einem DMARC-Eintrag beobachtest du außerdem, wer in deinem Namen sendet, und verlierst keine Zeit, wenn ein Betrüger deine Domain entdeckt.
Reicht es, DMARC nur auf Beobachten („p=none“) zu stellen?
Die Anforderungen von Google, Yahoo und Microsoft erfüllst du damit. Die drei Anbieter verlangen mindestens einen DMARC-Eintrag, und „none“ erfüllt das795. Vor Fälschungen schützt „none“ dich aber nicht, denn der Domaininhaber äußert damit keinen Wunsch, was mit gefälschten Mails passieren soll2. Das BSI erwartet in seiner Richtlinie mindestens „quarantine“, weil nur „quarantine“ und „reject“ die Empfänger schützen19. Wer den Missbrauch stoppen will, geht auf „quarantine“ und später auf „reject“.
Wie lange dauert die Umstellung, bis Empfänger Fälschungen abweisen (DMARC „reject“)?
Rechne mit mindestens zwei Monaten, oft mit mehr, abhängig von der Zahl deiner Absender und der Berichtslage. Der RFC nennt für Domains, deren Nutzer an Mailinglisten schreiben könnten, mindestens einen Monat „none“ und danach einen Monat „quarantine“. Er schreibt außerdem, dass es viele Monate dauern kann, bis alle eigenen Absender erfasst sind2. Microsoft nennt keine feste Zahl und rät zu langsamem Vorgehen4. Je vollständiger deine Inventur der Absender ist, desto kürzer läuft die Umstellung.
Schützt DMARC auch vor Mails von ähnlichen Domains?
Nein. DMARC bezieht sich nur auf die exakte Domain. Der RFC schließt optisch ähnliche Domainnamen und den Missbrauch des Anzeigenamens ausdrücklich aus2. Microsoft ergänzt, dass eine ähnliche Domain mit gültigen Einträgen alle Prüfungen besteht4. Du findest solche Domains, indem du Varianten deines Domainnamens systematisch durchprobierst. Ein bekanntes Werkzeug dafür ist dnstwist. Es erzeugt Varianten eines Domainnamens, um Tippfehler-Domains und Domains mit gleich aussehenden Zeichen (Homograph-Domains) zu entdecken17.
Quellen
- BSI: „Upgrade für die E-Mail-Sicherheit. Handlungsempfehlungen für moderne E-Mail-Infrastrukturen in Unternehmen“ (BSI-CS 155, Version 1.00 vom 05.05.2025) (2025), https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_155.pdf?__blob=publicationFile&v=3, Abruf 31.10.2026
- IETF: „RFC 9989: Domain-Based Message Authentication, Reporting, and Conformance (DMARC)“ (2026), https://www.rfc-editor.org/rfc/rfc9989, Abruf 31.10.2026
- IETF: „RFC 7208: Sender Policy Framework (SPF)“ (2014), https://www.rfc-editor.org/rfc/rfc7208, Abruf 31.10.2026
- Microsoft Learn: „How email authentication works in Microsoft 365“, „Set up DMARC to validate email in Microsoft 365“ und „Anti-phishing policies in Microsoft 365“ (2026), https://learn.microsoft.com/en-us/defender-office-365/email-authentication-about, https://learn.microsoft.com/en-us/defender-office-365/email-authentication-dmarc-configure und https://learn.microsoft.com/en-us/defender-office-365/anti-phishing-policies-about, Abruf 31.10.2026
- Microsoft Support: „Fix NDR error 550 5.7.515 in Outlook.com“ (2026), https://support.microsoft.com/en-au/topic/fix-ndr-error-550-5-7-515-in-outlook-com-34cfe8f8-6fbf-457e-9e8b-9e4dbaf4e0ef, Abruf 31.10.2026
Alle 24 Quellen anzeigen
- Microsoft Tech Community: „Strengthening Email Ecosystem: Outlook’s New Requirements for High‐Volume Senders“ (2025, veröffentlicht 02.04.2025, aktualisiert 30.04.2025), https://techcommunity.microsoft.com/blog/outlook/strengthening-email-ecosystem-outlook%E2%80%99s-new-requirements-for-high%E2%80%90volume-senders/4399730, Abruf 31.10.2026
- Google Gmail-Hilfe: „Email sender guidelines“ und „Email sender guidelines FAQ“ (2026), https://support.google.com/a/answer/81126 und https://support.google.com/a/answer/14229414, Abruf 31.10.2026
- Google Workspace-Hilfe: „Set up DMARC“ (2026), https://knowledge.workspace.google.com/admin/security/set-up-dmarc, Abruf 31.10.2026
- Yahoo Sender Hub: „Sender Best Practices“ (2026), https://senders.yahooinc.com/best-practices/, Abruf 31.10.2026
- Valimail: „State of DMARC 2026, Vorabbericht“ (2026), https://www.valimail.com/dmarc-report-2026-preview/, Abruf 31.10.2026
- Red Sift: „DMARC Germany Top 250“ (2026), https://redsift.com/blog/dmarc-germany-top-250, Abruf 31.10.2026
- dmarcian: „Germany DMARC Adoption“ (2026), https://dmarcian.com/germany-dmarc-adoption/, Abruf 31.10.2026
- DmarcDkim.com: „DMARC Adoption in Germany, September 2025“ (2025), https://dmarcdkim.com/de/dmarc-adoption/germany/september-2025, Abruf 31.10.2026
- DENIC: „Digital milestone: .de domains break the 18-million mark“ (2026), https://blog.denic.de/en/digital-milestone-de-domains-break-the-18-million-mark/, Abruf 31.10.2026
- BACS: „Woche 4: Dringende Überweisung, CEO-Betrug bleibt ein Dauerbrenner für KMU“ (2026), https://www.bacs.admin.ch/de/26w4-de, Abruf 31.10.2026
- GIGA: „Was bedeutet Backscatter?“ (2017), https://www.giga.de/extra/email/tipps/was-bedeutet-backscatter-einfache-erklaerung/, Abruf 31.10.2026
- dnstwist: „dnstwist, Domain name permutation engine“ (2026), https://github.com/elceef/dnstwist, Abruf 31.10.2026
- Vogler Marketing: „Eigene Auswertung Google Keyword Planner, Deutschland, 12-Monats-Mittel“ (2026), eigene Messung, nicht öffentlich, Abruf 31.10.2026
- BSI: „TR-03182 E-Mail-Authentifizierung (BSI TR-03182 Email Authentication), Version 1.0 vom 24.01.2024“ und „Neue TR des BSI: Identitätsmissbrauch in E-Mail bekämpfen, Pressemitteilung vom 16.02.2024“ (2024), https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/TechGuidelines/TR03182/BSI-TR-03182.pdf?__blob=publicationFile&v=6 und https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2024/240216_TR-E-Mail-Authentifizierung.html, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025 (Lagebericht), Berichtszeitraum 1. Juli 2024 bis 30. Juni 2025“, Seiten „Gefährdungslage der kleinen und mittleren Unternehmen“, „Phishing-Mails“ und „Zusammenfassung und Bewertung“ (2025), https://medien.bsi.bund.de/lagebericht/de/gefaehrdungslage-der-kleinen-und-mittleren-unternehmen, https://medien.bsi.bund.de/lagebericht/de/phishing-mails und https://medien.bsi.bund.de/lagebericht/de/zusammenfassung-und-bewertung, Abruf 31.10.2026
- BSI: „Betrug durch gefälschte Telefonnummern und E-Mail-Adressen“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Gefaelschte-Absenderadressen/gefaelschte-absenderadressen.html, Abruf 31.10.2026
- BKA: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6, Abruf 31.10.2026
- Polizei: „Zentrale Ansprechstellen Cybercrime der Polizeien für Wirtschaftsunternehmen und Behörden“ (o. J., Abruf 2026), https://www.polizei.de/Polizei/DE/Einrichtungen/ZAC/zac_node.html, Abruf 31.10.2026
- IETF: „RFC 7505: A Null MX No Service Resource Record for Domains That Accept No Mail“ (2015), https://www.rfc-editor.org/rfc/rfc7505, Abruf 31.10.2026