Du schickst ein Angebot an einen Kunden. Nach einer Woche meldet sich niemand. Du fragst nach, und der Kunde sagt: „Ich habe nichts bekommen.“ Später findet er deine Mail im Spam-Ordner.
Dasselbe passiert mit Rechnungen, Terminbestätigungen und Newslettern. Die Mail liegt dann dort, wo niemand nachsieht. In deinem Postausgang sieht alles einwandfrei aus, und kein Programm meldet einen Fehler.
Die Ursachen liegen meist bei der Berechtigung des Absenders, bei Programmen, die in deinem Namen senden, beim Ruf deiner Domain und beim Inhalt der Mail. Google, Yahoo und Microsoft haben ihre Regeln für Absender seit 2024 verschärft. Vieles davon prüfst du in etwa einer Stunde selbst.
Private Postfächer bei gmx.de oder web.de, die keine Mails mehr empfangen, sind ein anderes Problem. Um sie geht es in diesem Artikel nicht.
Das Wichtigste in Kürze
- Ein Spamfilter entscheidet aus vielen Signalen. Am stärksten zählen, ob der Absender nachweislich berechtigt ist, wie sich die Domain bisher verhalten hat und was in der Mail steht.
- Jedes Programm, das in deinem Namen Mails verschickt, braucht eine Erlaubnis in den Einstellungen deiner Domain (DNS). Das gilt für Website-Formular, Newsletter-Programm, Rechnungsprogramm und Kundenverwaltung (CRM). Fehlt die Erlaubnis, sieht die Mail aus wie eine Fälschung.
- Google und Yahoo verlangen von allen Absendern mindestens einen Echtheitsnachweis (SPF oder DKIM). Ab 5.000 Mails am Tag verlangen Google und Microsoft zusätzlich eine Regel für gefälschte Mails (DMARC).
- Die Ursache prüfst du selbst in drei Schritten. Du liest die Kopfzeilen einer Testmail, fragst die Einträge deiner Domain ab und richtest die Google Postmaster Tools ein, Googles Auswertung für Absender.
- Aufgeräumte Einträge beseitigen die Ursachen, die du selbst in der Hand hast. Den Ruf deiner Domain baust du über Wochen auf, indem du gleichmäßig an Menschen schreibst, die deine Mails wollen.
Für wen dieser Artikel ist: Geschäftsführung, Vertrieb mit Angeboten per Mail, Buchhaltung mit Rechnungsversand, Marketing mit eigenem Newsletter und IT-Verantwortliche in Firmen, deren Mails bei Geschäftskunden im Spam landen oder gar nicht ankommen.
Woran merkst du, dass deine Mails im Spam landen?
Meistens merkst du es gar nicht selbst. Ein Spamfilter nimmt die Mail an und sortiert sie in einen Ordner, den der Empfänger selten öffnet. Dein Mailprogramm zeigt „gesendet“, und damit endet deine Sicht.
Wie du trotzdem davon erfährst
- Der Kunde meldet sich. Er hat die Mail im Spam gefunden oder gar nicht gesehen.
- Eine Unzustellbarkeitsmeldung kommt zurück. Das ist die Nachricht „nicht zustellbar“ in deinem Posteingang. Der Empfangsserver, also der Rechner, der Mails für den Empfänger annimmt, hat die Mail abgelehnt und nennt einen Fehlercode.
- Die Antwort bleibt aus, obwohl sie sonst immer kommt. Das ist das schwächste Zeichen, aber oft das erste.
Was die Fehlercodes in der Rückmeldung bedeuten
Die Fehlercodes verraten dir viel. Gmail nennt Absendern von Massen-E-Mails bei einer Ablehnung einen Code samt Grund.
Der Code 4.7.27 bedeutet laut Google, dass die Mail die SPF-Prüfung nicht bestanden hat und Gmail die Annahme bremst. Die SPF-Prüfung gleicht ab, ob der sendende Rechner für deine Domain Mails verschicken darf. Der Code 5.7.27 bedeutet, dass Gmail die Mail ganz blockiert2.
Outlook.com meldet bei Verstößen gegen seine Absenderregeln den Fehler 550 5.7.5154.
Mit Testpostfächern siehst du, welcher Weg im Spam endet
Lege dir deshalb Testpostfächer bei Gmail, Outlook.com und web.de an. Schick von jedem Absender-Weg eine Testmail dorthin, also aus deinem Mailprogramm, aus dem Website-Formular, aus dem Newsletter-Programm und aus dem Rechnungsprogramm.
Dann siehst du in fünf Minuten, welcher Weg im Spam endet und welcher ankommt.
Landet deine Mail im Spam-Ordner, erfährst du davon nichts. Eine Unzustellbarkeitsmeldung nennt dir den Grund, und Testmails an eigene Postfächer zeigen dir, welcher Weg im Spam endet.
Warum landen Mails von Firmen im Spam, obwohl der Inhalt harmlos ist?
Ein Spamfilter bewertet, wer sendet, wie sich dieser Absender bisher verhalten hat und was in der Mail steht. Kein Anbieter veröffentlicht die genaue Gewichtung.
Welche Fragen der Filter an deine Mail stellt
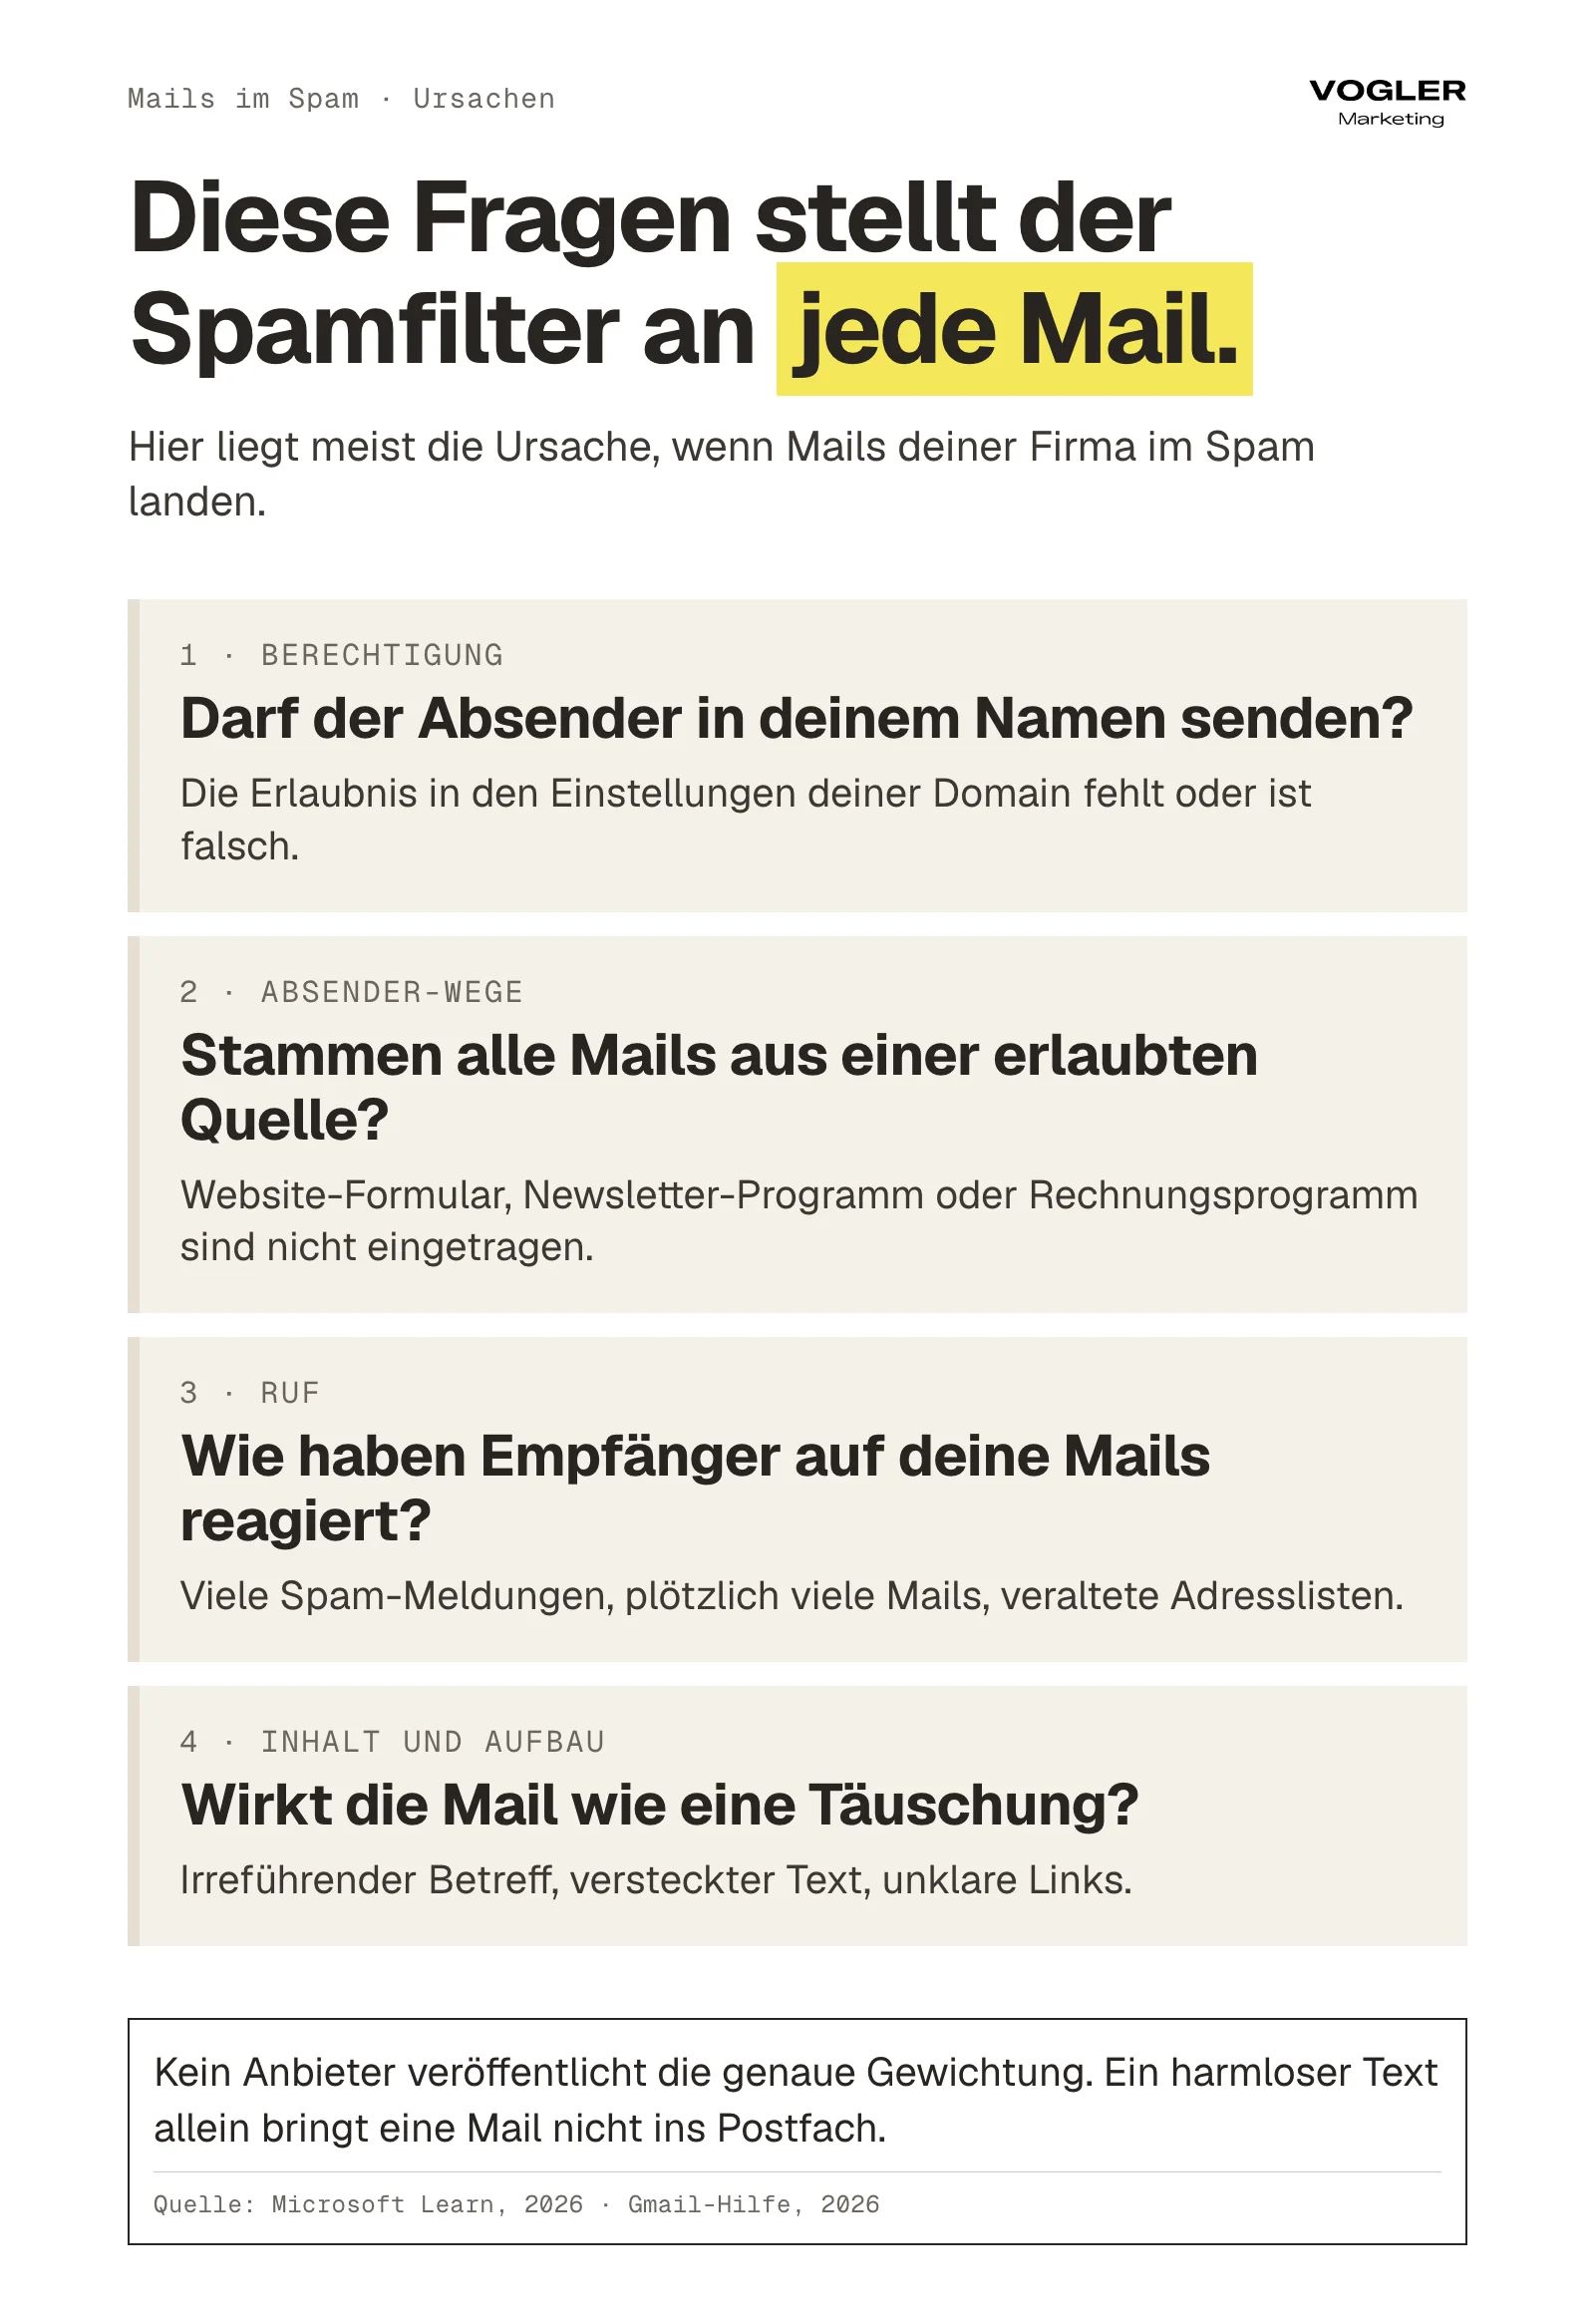
Die Ursachen aus den Hilfeseiten von Google und Microsoft fallen in die Gruppen Berechtigung, Absender-Wege, Ruf sowie Inhalt und Aufbau.
| Gruppe | Was der Filter wissen will | Typische Ursache bei Firmen |
|---|---|---|
| 1. Berechtigung | Darf dieser Server für diese Domain senden? | Die Liste erlaubter Versandrechner (SPF) fehlt oder ist falsch, die digitale Unterschrift (DKIM) fehlt, die Regel für gefälschte Mails (DMARC) fehlt |
| 2. Absender-Wege | Stammen alle Mails aus einer erlaubten Quelle? | Website-Formular, Newsletter-Programm oder Rechnungsprogramm stehen nicht in den Einträgen |
| 3. Ruf | Wie haben Empfänger auf diese Domain reagiert? | Viele Spam-Meldungen, plötzlich hohes Versandvolumen, veraltete Adresslisten |
| 4. Inhalt und Aufbau | Wirkt die Mail wie eine Täuschung? | Irreführender Betreff, versteckter Text, unklare Links |
Microsoft bildet aus vielen Signalen einen Gesamtwert
Microsoft beschreibt für Microsoft 365 ausdrücklich, dass die Prüfung über SPF, DKIM und DMARC hinausgeht. Der Dienst nutzt zusätzlich den Ruf des Absenders, die Absender-Historie, die Historie des Empfängers und eine Verhaltensanalyse.
Aus diesen Signalen entsteht ein Gesamtwert, den Microsoft „Composite Authentication“ nennt, auf Deutsch etwa zusammengesetzte Echtheitsprüfung. Ein Durchfallen dort blockiert die Mail nicht automatisch9.
Ein sauberer Eintrag reicht also allein nicht, damit jede Mail ankommt. Ein fehlerhafter Eintrag macht die Zustellung aber unnötig schwer. Laut Microsoft stellt die Authentifizierung, also der Echtheitsnachweis, sicher, dass Microsoft deine Mails nicht allein deshalb automatisch in den Junk-Ordner legt, weil sie nicht authentifiziert sind9.
Spamfilter sortieren mehr Angriffe als Werbung
Dass Filter streng urteilen, hat einen messbaren Grund. Das BSI, das Bundesamt für Sicherheit in der Informationstechnik, wertet den zentralen Spamfilter der Bundesverwaltung aus. Im Berichtszeitraum vom 1. Juli 2024 bis 30. Juni 2025 gingen in den Regierungsnetzen täglich im Schnitt rund 712.000 Mails ein.
Das Monatsmittel der täglichen Spam-Quote lag bei 51 Prozent. Von den Spam-Mails waren 73 Prozent Cyberangriffe, nämlich erpresserische Mails mit 15 Prozent oder betrügerische Mails mit 58 Prozent.
Unter den betrügerischen Mails machten Phishing-Mails 93 Prozent aus, also Betrugsmails, die Daten oder Geld abgreifen sollen. Harmloser Werbe-Spam hatte nur einen Anteil von 21 Prozent22.
Das ist die Messung eines einzelnen Filters in Regierungsnetzen. Für Firmenpostfächer gilt sie nicht. Sie zeigt aber, dass ein Filter täglich mehr Angriffe als Werbung sortiert.
Auch außerhalb der Behörden bleibt Phishing häufig
Die Verbraucherzentrale NRW verzeichnete 2025 in Deutschland 382.470 Phishing-Mails, rund 10 Prozent weniger als 2024. Das BKA (Bundeskriminalamt) bewertet die Zahl trotz des Rückgangs als hohes Niveau.
Es beschreibt außerdem, dass KI den Versand von Phishing-Mails in größerem Ausmaß und mit weniger Aufwand möglich macht und fehlerfreie Texte liefert23. Ein Filter kann sich deshalb weniger auf Sprachfehler stützen. Das ist unsere Einordnung, die Quellen sagen es nicht ausdrücklich.
Ein Spamfilter prüft vor allem, ob ein Absender berechtigt ist, wie er sich bisher verhalten hat und was in der Mail steht. Ein harmloser Text allein bringt eine Mail nicht ins Postfach.
Was sind SPF, DKIM und DMARC, und was haben sie mit dem Spam-Ordner zu tun?
Welche Absenderangaben eine Mail trägt
Jede Mail trägt zwei Absenderangaben. Die erste siehst du im Mailprogramm, die „Von“-Adresse. Die zweite sieht der Empfänger nie. Das ist die Adresse auf dem „Umschlag“, über die Server die Mail untereinander übergeben. Betrüger fälschen die erste.
SPF prüft den Server hinter der Umschlag-Adresse, DKIM prüft eine digitale Unterschrift, und DMARC prüft, ob diese Ergebnisse zur sichtbaren „Von“-Adresse passen9.
Was SPF, DKIM und DMARC jeweils tun
| Verfahren | Was es tut | Wo es steht | Was bei einem Fehler passiert |
|---|---|---|---|
| SPF | Liste der Server, die für deine Domain senden dürfen | Ein Text-Eintrag im DNS deiner Domain, also in ihren öffentlichen Einstellungen | Der Empfänger hält die Mail für unberechtigt |
| DKIM | Digitale Unterschrift im Kopf der Mail | Der öffentliche Schlüssel zum Prüfen der Unterschrift steht im DNS, die Unterschrift setzt der sendende Server | Die Unterschrift fehlt oder passt nicht zur Mail |
| DMARC | Anweisung, was mit Mails passiert, die SPF und DKIM nicht bestehen, dazu Berichte an dich | Ein Text-Eintrag im DNS unter dem Namen _dmarc |
Ohne Eintrag entscheidet der Empfänger allein |
Welche Regelwerke dahinterstehen
SPF steht im Standard RFC 72085, DKIM in RFC 63766 und DMARC seit Mai 2026 in RFC 9989, der den älteren RFC 7489 ersetzt7. Ein RFC ist ein Regelwerk des Internets. Du musst die Standards nicht lesen.
Wann DMARC besteht
Damit DMARC besteht, muss mindestens eines der beiden anderen Verfahren bestehen, und die geprüfte Domain muss zur sichtbaren Absenderadresse passen. Google nennt das in seinen Richtlinien für E-Mail-Absender „Abgleich“. Die Domain in der „Von“-Adresse muss zur SPF-Domain oder zur DKIM-Domain passen1.
Eine Liste erlaubter Versandrechner (SPF) und eine digitale Unterschrift (DKIM) zeigen, dass eine Mail von einem berechtigten Server kommt. Die Regel für gefälschte Mails (DMARC) prüft, ob dieser Nachweis zur sichtbaren Absenderadresse passt.
Wenn du vor allem wissen willst, wie andere deine Domain für Fälschungen missbrauchen, findest du die Gegenseite in unserem Artikel Jemand verschickt Mails mit eurer Adresse. Hier geht es um die Frage, ob deine echten Mails ankommen.
Welche Dienste senden in deinem Namen, ohne dass es jemand eingerichtet hat?
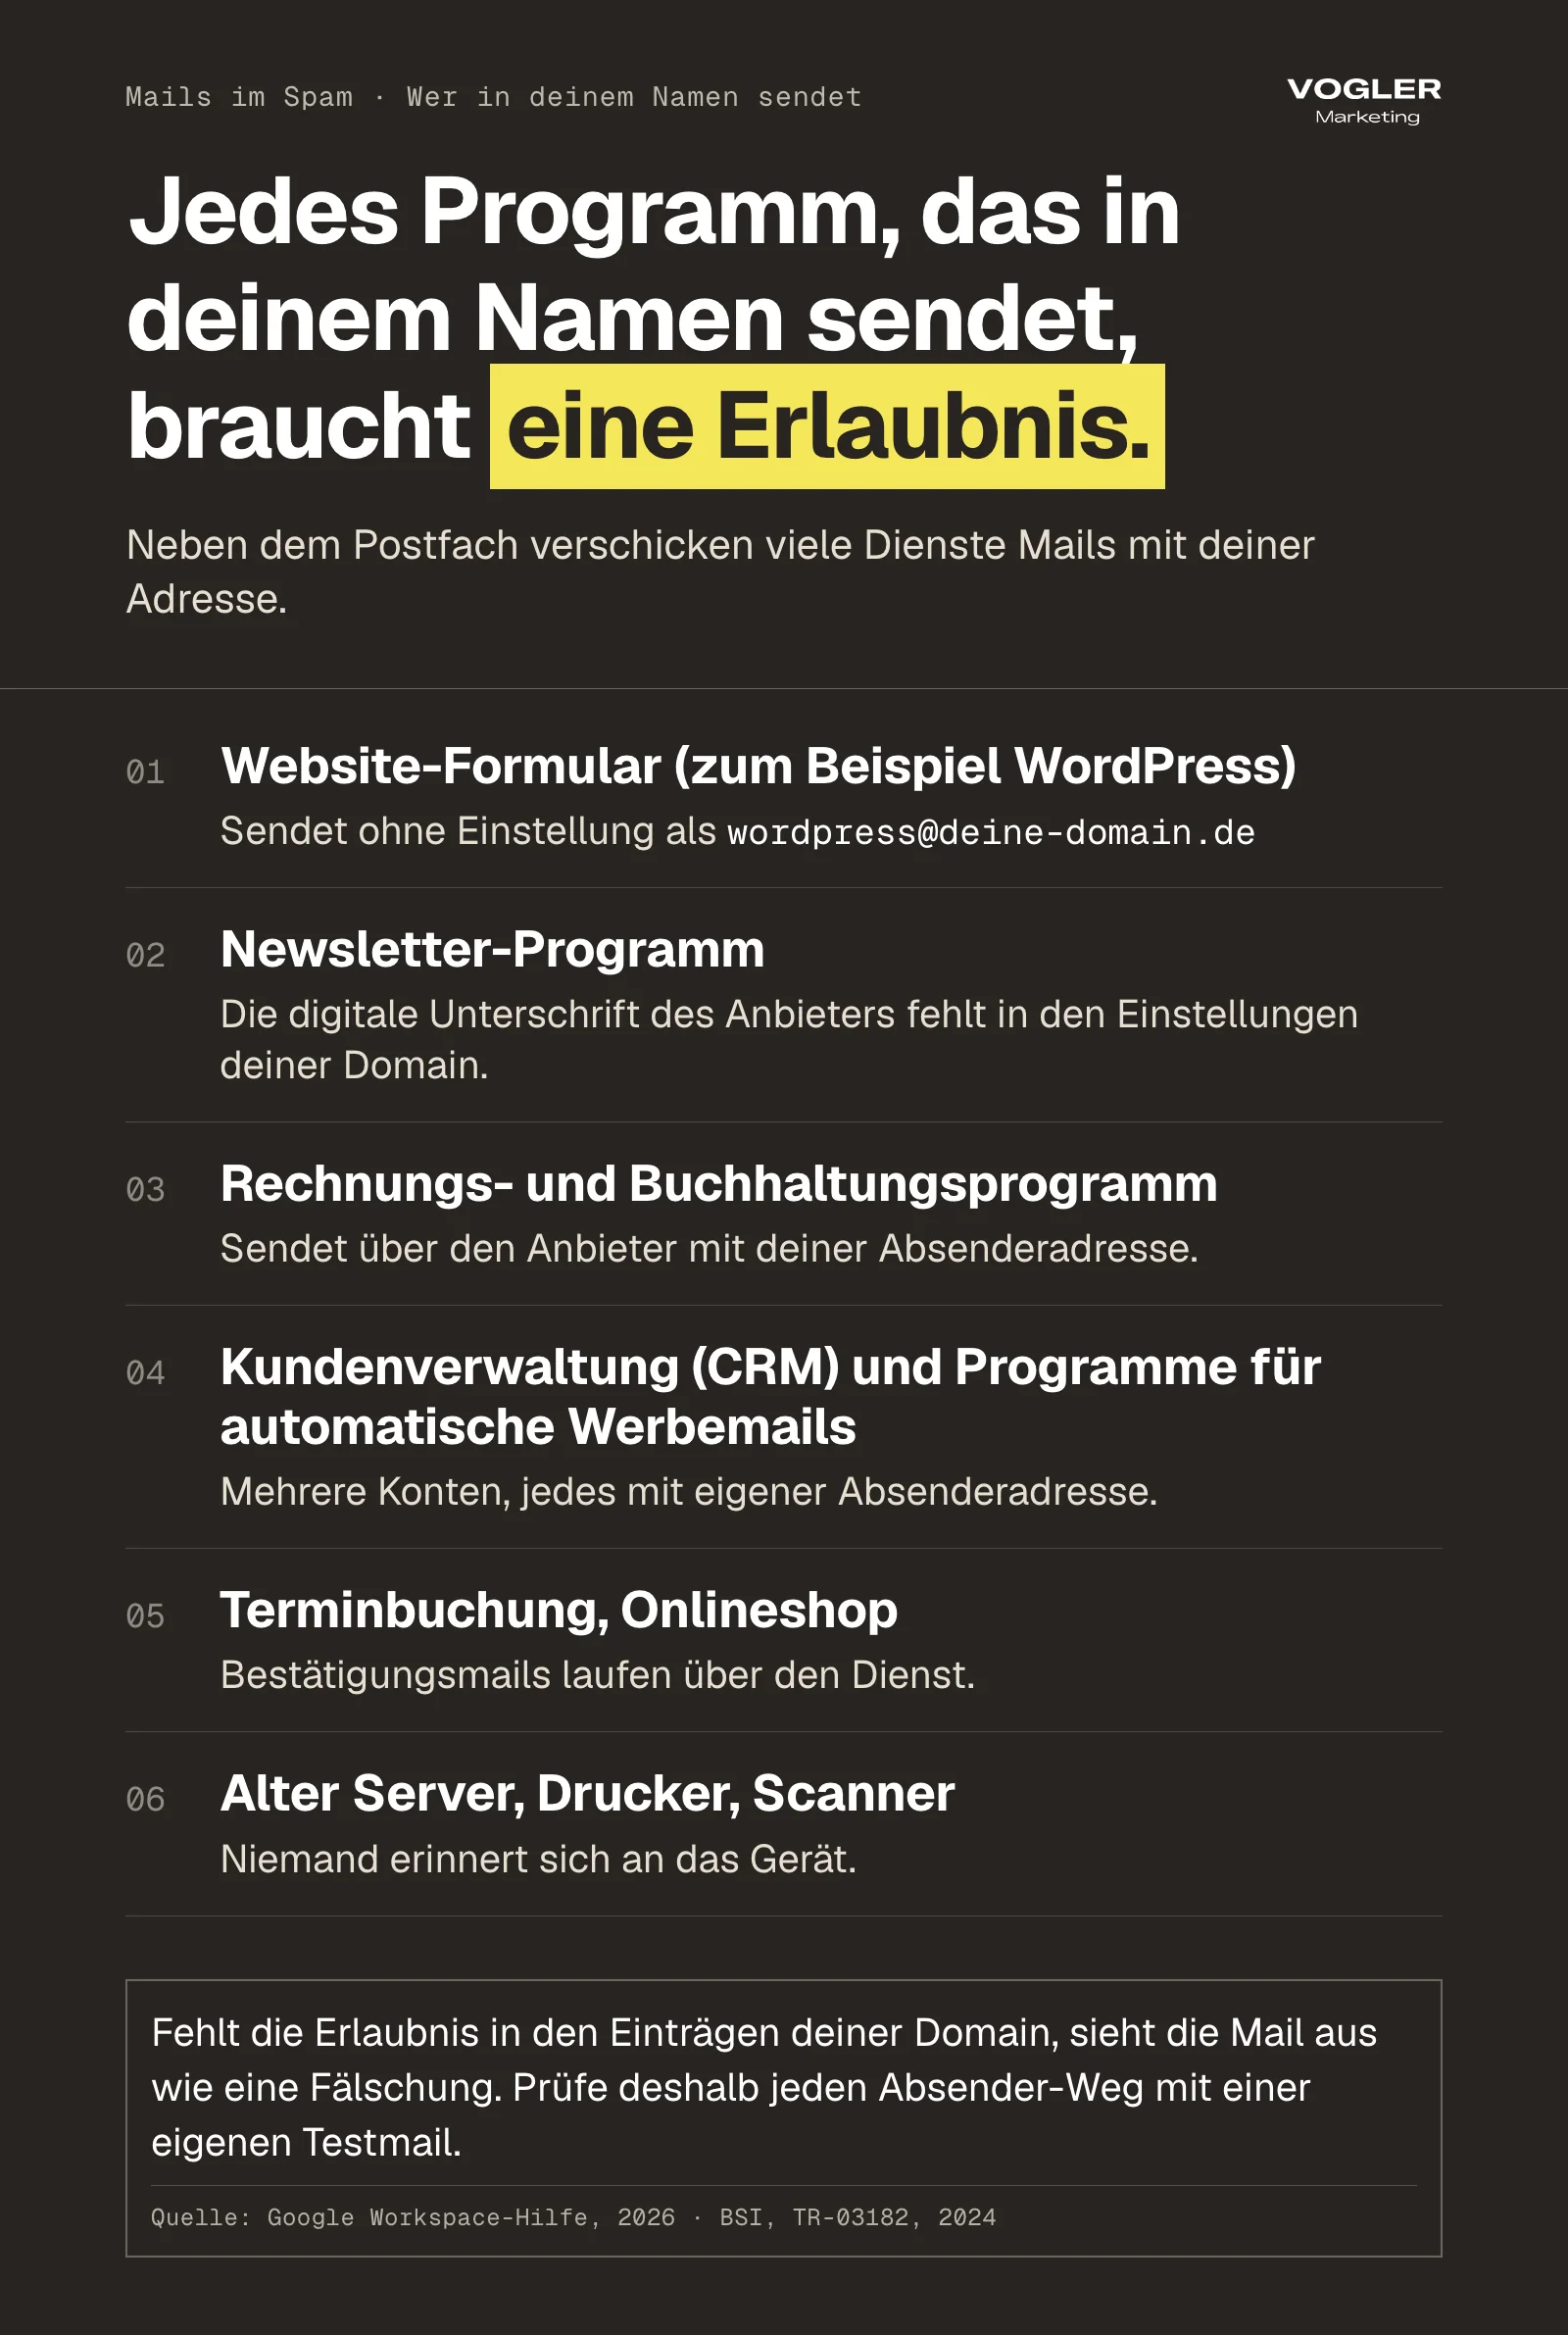
Eine Firma verschickt Mails nicht nur aus dem Postfach. Viele weitere Dienste senden unter deiner Domain, und jeder davon braucht eine Erlaubnis. Beginne die Suche nach der Ursache bei diesen Diensten.
Das Website-Formular ist ein eigener Absender
Google beschreibt das in seiner Hilfe zu Kontaktformularen. Ein Formular, das automatisch Nachrichten verschickt, ist ein Absender für deine Domain. Du musst den SPF-Eintrag um die Adresse oder Domain des Formular-Anbieters ergänzen. Sonst landen Nachrichten eher im Spam17.
Das BSI verlangt dasselbe von Betreibern eines E-Mail-Dienstes. Sie müssen jede Mail der Absenderdomain mit DKIM signieren, also digital unterschreiben. Das gilt egal, ob die Mail über eine SMTP-Verbindung läuft oder aus einer Anwendung kommt. SMTP ist die gemeinsame Sprache, in der Mailserver einander Mails übergeben.
Als Beispiel nennt die Richtlinie ausdrücklich das Kontaktformular einer Website21. Google und das BSI behandeln das Formular also beide als eigenen Absender.
Typische Absender und ihre Fehler
| Dienst | Typischer Fehler | Was du tust |
|---|---|---|
| Website-Formular (zum Beispiel WordPress) | WordPress setzt als Absender standardmäßig wordpress@deine-domain.de ein, und niemand hat den Sendeweg im SPF-Eintrag erlaubt |
Absender auf eine echte Adresse deiner Domain setzen und über einen Mailzugang mit Anmeldung senden |
| Newsletter-Programm | Der Schlüssel für die digitale Unterschrift (DKIM) des Anbieters steht nicht im DNS | Anleitung des Anbieters zur Domain-Authentifizierung umsetzen |
| Rechnungs- und Buchhaltungsprogramm | Das Programm sendet über den Server des Anbieters mit deiner Absenderadresse | Anbieter im SPF-Eintrag ergänzen oder DKIM aktivieren |
| Kundenverwaltung (CRM) und Programme für automatische Werbemails | Mehrere Konten, jedes mit eigener Absenderadresse | Pro Konto die Authentifizierung einrichten |
| Terminbuchung, Onlineshop | Bestätigungsmails laufen über den Dienst | Anleitung des Anbieters umsetzen und eine Testbuchung machen |
| Alter Server, Drucker, Scanner | Niemand erinnert sich an das Gerät | Absender in der Kopfzeile (Header) der Testmail suchen, dann bereinigen |
Was WordPress ohne Einstellung als Absender einträgt
Für das WordPress-Beispiel zeigt die Entwickler-Dokumentation, dass die Funktion wp_mail() als Absender wordpress@ plus den Domainnamen der Website einsetzt, wenn niemand einen Absender angibt16. Ob der Webserver für diese Domain senden darf, hängt von deinem SPF-Eintrag ab.
Wenn das Formular die Adresse des Besuchers als Absender einträgt
Ein zweiter Fehler betrifft die Antwortadresse. Manche Formulare setzen die Adresse des Besuchers als Absender. Ist das eine Gmail-Adresse, verschickt dein Webserver eine Mail mit @gmail.com im „Von“-Feld, die nicht über Gmail läuft.
Google bezeichnet das als Fälschung der Absenderinformation und kündigt dafür Zustellfehler an2. Das ist unsere Folgerung aus Googles Regel für Formulare.
Als Absender steht deshalb eine Adresse deiner eigenen Domain, und die Adresse des Besuchers steht im Feld „Antworten an“.
Fremde Dienste über eine Unterdomain senden lassen
Microsoft empfiehlt außerdem in seiner Anleitung zu SPF, Dienste, die du nicht selbst steuerst, über eine Unterdomain senden zu lassen, zum Beispiel news.deine-domain.de. So beeinträchtigt der Ruf dieses Dienstes nicht die Mails deiner Mitarbeiter von der Hauptdomain8.
Wenn du diese Bestandsaufnahme aller Absender nicht selbst machen willst, übernehmen wir sie im Sicherheits-Check von außen. Wir lesen dazu die öffentlichen DNS-Einträge deiner Domain und zeigen dir, welche Absender erlaubt sind und welche fehlen.
Jedes Programm, das in deinem Namen Mails verschickt, braucht eine Erlaubnis in den Einträgen deiner Domain. Fehlt sie beim Formular, beim Newsletter oder beim Rechnungsprogramm, landen diese Mails eher im Spam.
Was verlangen Google, Yahoo und Microsoft von Absendern?
Die drei großen Postfach-Anbieter haben ihre Anforderungen seit 2024 verschärft. Stand der Abrufe ist der 31.10.2026.
Was jeder Anbieter verlangt
| Anforderung | Google (Gmail) | Yahoo | Microsoft (Outlook.com) |
|---|---|---|---|
| Gilt für | Alle Absender an private Gmail-Konten, strengere Regeln ab 5.000 Nachrichten pro Tag | Alle Absender, strengere Regeln für große Absender („Bulk Senders“) ohne genannte Mengenschwelle | Domains mit mehr als 5.000 Mails pro Tag |
| Beginn | 1. Februar 2024 | Februar 2024 | 5. Mai 2025 |
| Echtheitsnachweis (Authentifizierung) | Alle: SPF oder DKIM. Ab 5.000: SPF und DKIM | Alle: SPF oder DKIM. Große Absender: beides | SPF und DKIM müssen bestehen |
| Regel für gefälschte Mails (DMARC) | Ab 5.000 am Tag Pflicht, mindestens „nur beobachten“ (p=none) |
Für große Absender Pflicht, mindestens p=none |
Mindestens p=none, abgeglichen mit SPF oder DKIM |
| Anteil der Spam-Beschwerden (Spamrate) | Unter 0,1 % anstreben, 0,3 % nie erreichen | Unter 0,3 % | Keine Zahl genannt |
| Abmeldung | Ein Klick bei Werbemails, Bearbeitung binnen 48 Stunden | Ein Klick, Bearbeitung binnen 2 Tagen | Funktionierender Abmeldelink |
Die Angaben stammen aus den Hilfeseiten der Anbieter, bei Yahoo aus dem Sender Hub1234.
Die Regeln gelten für private Postfächer
Google schreibt in seinen häufigen Fragen zu den Absenderrichtlinien, die Richtlinien gelten nur beim Senden an private Gmail-Konten. Nachrichten an Google-Workspace-Konten, also an Firmenpostfächer bei Google, fallen nicht darunter2.
Microsoft schreibt, die Ankündigung betreffe den Verbraucherdienst Outlook.com mit hotmail.com, live.com und outlook.com4.
Die Filter in Firmen prüfen dieselben Signale
Dein Geschäftskunde sitzt meist hinter Microsoft 365, Google Workspace oder einem eigenen Filter. Diese Filter gehorchen nicht den Regeln der Verbraucherdienste. Microsoft 365 wertet aber SPF, DKIM, DMARC und weitere Signale aus9.
Warum ein Geschäftsfilter eine bestimmte Mail aussortiert, können wir von außen nicht beantworten. Die Regeln der Großen zeigen dir, welchen Standard der Markt erwartet.
Wer einmal als Massenabsender gilt, bleibt es
Wer die Schwelle von 5.000 Nachrichten pro Tag an Gmail einmal erreicht, gilt laut Google dauerhaft als Massenabsender. Die Zählung läuft über alle Nachrichten derselben Hauptdomain, auch von Unterdomains2.
Seit November 2025 setzt Google die Regeln strenger durch. Nachrichten, die die Anforderungen nicht erfüllen, kann Gmail vorübergehend oder dauerhaft ablehnen2.
Auch das BSI setzt einen Maßstab
Neben den Postfach-Anbietern setzt auch das BSI auf Authentifizierung. Es hat Anfang 2024 mit der Technischen Richtlinie TR-03182 einen Maßstab für E-Mail-Authentifizierung veröffentlicht.
In seiner Pressemitteilung vom 16.02.2024 hielt das BSI fest, dass große Mail-Anbieter angekündigt haben, für das massenhafte Zustellen künftig Authentifizierung zu fordern. Die Richtlinie berücksichtigt diese Technologien21.
Die Richtlinie wendet sich an Anbieter von E-Mail-Diensten. Deine Firma muss sie nicht einhalten. Als Maßstab taugt sie trotzdem.
Seit wann weist Outlook solche Mails ab?
Microsoft wollte Mails, die die Regeln nicht erfüllen, zuerst in den Junk-Ordner sortieren. Mit einer Aktualisierung vom 29. April 2025 hat Microsoft das geändert. Seit dem 5. Mai 2025 weist Outlook solche Mails ab und meldet dem Absender den Fehler 550 5.7.515. Microsoft begründet die Änderung damit, dass Empfänger und Absender sonst nicht verstehen, warum eine Mail im Junk-Ordner liegt4.
Auf derselben Seite steht weiter unten noch der ältere Absatz zum Junk-Ordner. Maßgeblich ist die Aktualisierung, die Microsoft ausdrücklich als Änderung kennzeichnet.
Google, Yahoo und Microsoft verlangen von Absendern einen Echtheitsnachweis über SPF oder DKIM, und große Absender brauchen zusätzlich DMARC. Die Filter deiner Geschäftskunden prüfen dieselben Signale.
Wie prüfst du in einer Stunde selbst, ob deine Domain richtig eingerichtet ist?
Du brauchst dafür kein Fachwissen, aber ein wenig Geduld.
Die Kopfzeilen einer Testmail lesen
Schick eine Mail an dein Gmail-Testpostfach. Öffne sie, klicke neben „Antworten“ auf das Dreipunkt-Menü und wähle „Original anzeigen“. So beschreibt es die Gmail-Hilfe18.
Im Kopf der Mail steht eine Zeile Authentication-Results, auf Deutsch Prüfergebnisse. Sie hält das Ergebnis der Prüfungen fest9. Du suchst die Ergebnisse für SPF, DKIM und DMARC. Jede der drei Angaben soll „pass“ lauten, also bestanden.
Das Werkzeug „Nachrichtenheader“ der Google Admin Toolbox, einer Sammlung von Prüfwerkzeugen von Google, liest einen eingefügten Header für dich aus.
Die Einträge deiner Domain abfragen
Auf dem Mac oder unter Linux öffnest du das Terminal, das Programm für Textbefehle, und gibst diese Befehle ein. Ersetze beispiel-firma.de durch deine Domain.
dig +short TXT beispiel-firma.de
dig +short TXT _dmarc.beispiel-firma.de
dig +short TXT selektor._domainkey.beispiel-firma.de
Unter Windows nutzt du in der Eingabeaufforderung nslookup -type=TXT _dmarc.beispiel-firma.de. Den Namen des Selektors für DKIM, also den Namen des Schlüssels, findest du im Kopf der Testmail in der Zeile DKIM-Signature hinter s=.
Wer keine Befehle eingeben will, nutzt „MX-Einträge prüfen“ in der Google Admin Toolbox. Das Werkzeug zeigt MX- und SPF-Einträge. MX-Einträge legen fest, welcher Server Mails für deine Domain annimmt.
Die Google Postmaster Tools einrichten
Die Google Postmaster Tools sind Googles Auswertungsseite für Absender. Melde deine Domain nach der Anleitung von Google an und bestätige sie mit einem DNS-Eintrag. Danach siehst du Spamrate, Authentifizierung und Zustellungsfehler.
Die Daten gelten nur für Mails an private Gmail-Konten, also an Adressen mit @gmail.com oder @googlemail.com. Verschickst du nur wenige Mails an solche Adressen, zeigt Google laut Hilfe womöglich gar keine Werte an19.
Für eine Firma, die vor allem an Geschäftskunden schreibt, sind deshalb die Testmail und die Abfrage der Einträge die wichtigeren Prüfungen.
Was du mit den Ergebnissen abgleichst
| Was du prüfst | So soll es sein | Wo du es siehst |
|---|---|---|
| Anzahl der SPF-Einträge | Genau einer | Abfrage dig auf die Hauptdomain |
| Ende des SPF-Eintrags | -all oder ~all |
SPF-Eintrag |
| Digitale Unterschrift (DKIM) in jeder Testmail | Ja, mit deiner Domain | Kopfzeile DKIM-Signature |
| DMARC-Eintrag | Vorhanden, mit Adresse für die Berichte | Abfrage dig auf _dmarc |
| Abgleich | „Von“-Domain passt zur SPF- oder DKIM-Domain | Zeile Authentication-Results |
| Testmail aus jedem Absender-Weg | Besteht SPF oder DKIM mit deiner Domain | Je Weg eine Testmail |
Prüfe jeden Absender-Weg einzeln. Eine Mail aus dem Postfach besteht oft, während die gleiche Mail aus dem Formular durchfällt.
Welche Fehler im SPF-Eintrag lösen die meisten Probleme aus?
Was das BSI über häufige Fehler schreibt
Das BSI hat am 5. Mai 2025 die Empfehlung „Upgrade für die E-Mail-Sicherheit“ (BSI-CS 155) veröffentlicht. Sie richtet sich vor allem an Unternehmen, die ihren E-Mail-Dienst nicht oder nur teilweise selbst betreiben. Das BSI beschreibt darin häufige Fehler bei SPF, DKIM und DMARC.
Laut BSI bleiben diese Fehler oft unentdeckt, weil empfangende Server Einträge meist fehlertolerant auslesen und kleine Fehler stillschweigend übergehen. Das BSI bittet Firmen ohne eigenes IT-Personal, ihren IT-Dienstleister mit der Umsetzung zu beauftragen10.
| Was falsch ist | Beispiel | Was dann passiert |
|---|---|---|
| Mehrere SPF-Einträge | Ein Dienstleister-Handbuch verlangt einen neuen Eintrag, und du legst einen zweiten an | Der Empfänger meldet einen dauerhaften Fehler, genannt „permerror“5 |
| Mehr als 10 DNS-Abfragen | Zu viele eingebundene Dienste (include:-Angaben) von Newsletter, CRM, Formular und Mailanbieter |
Der Empfänger meldet „permerror“58 |
| Tippfehler | inlcude statt include oder ein Leerzeichen in einer IP-Adresse |
Die Angabe oder der ganze Eintrag ist ungültig10 |
| Anführungszeichen im Eintrag | Jemand hat den Wert samt Anführungszeichen im DNS angelegt | Der Eintrag beginnt nicht mit v=spf1 und gilt nicht10 |
| Falsche Versionsangabe | v=spfv1 statt v=spf1 |
Der Empfänger ignoriert den Eintrag oder liest ihn falsch10 |
| Verwaiste Einträge | Der Dienst von 2019 ist längst gekündigt, steht aber noch drin | Das BSI nennt Fehler und Sicherheitsrisiken und rät, solche Einträge zu entfernen oder regelmäßig zu prüfen10 |
Wann der ganze SPF-Eintrag ungültig ist
Der SPF-Standard verlangt, dass Empfänger bei mehr als einem v=spf1-Eintrag das Ergebnis „permerror“ liefern, also einen dauerhaften Fehler. Er verlangt außerdem, die Zahl der Begriffe, die DNS-Abfragen auslösen, auf 10 zu begrenzen. Bei Überschreitung folgt ebenfalls „permerror“5.
Mit include: bindest du einen fremden Dienst in deinen SPF-Eintrag ein. Laut Microsoft kann ein Sender mit weniger als zehn include:-Angaben trotzdem über der Grenze liegen, weil verschachtelte Einträge zusätzliche Abfragen auslösen8.
Das BSI rät deshalb, Server als IP-Adresse oder Adressbereich einzutragen, also mit ihrer Nummer im Netz. Der Empfänger muss dann keine Namen auflösen, und die Grenze von zehn Abfragen rückt nicht näher. Das BSI rät außerdem, die Adressbereiche regelmäßig auf Gültigkeit zu prüfen und so klein wie möglich zu halten21.
Wie der SPF-Eintrag enden soll
Microsoft empfiehlt für Microsoft-365-Domains am Ende des SPF-Eintrags -all, die harte Ablehnung nicht aufgeführter Quellen, weil zusätzlich DKIM und DMARC laufen. DMARC wertet beide Varianten als SPF-Fehler.
Bei ~all, der weichen Ablehnung, läuft die DMARC-Richtlinie aber ins Leere, wenn die Mail keine DKIM-Signatur trägt8. Welche Variante für dich passt, entscheidet erst die Bestandsaufnahme der Absender-Wege.
Das BSI akzeptiert beide. Der Eintrag muss mit „SoftFail“ (~all) oder „Fail“ (-all) enden, denn die Werte „Pass“ und „Neutral“ schützen niemanden21.
Jede Domain braucht genau einen SPF-Eintrag, ohne Tippfehler und mit höchstens zehn Abfragen. Schon ein zweiter Eintrag oder ein eingebundener Dienst zu viel macht ihn ungültig.
Wie baust du DMARC auf, ohne dass Mails verschwinden?
Erst beobachten, dann verschärfen
Laut Standard stehen zuerst SPF, DKIM und ein Postfach für die Berichte. Danach veröffentlichst du den DMARC-Eintrag.
Domain-Inhaber beginnen in der Regel mit der Richtlinie p=none, dem Beobachtungsmodus. Damit stellst du laut Standard sicher, dass du beim Einrichten von SPF und DKIM nichts vergessen hast7.
Was die Stufen beim Empfänger bewirken
| Eintrag | Was er bedeutet | Was mit Mails passiert, die durchfallen |
|---|---|---|
p=none |
Nur beobachten | Nichts, du bekommst Berichte |
p=quarantine |
Verdächtig behandeln | Der Empfänger sortiert sie in den Spam |
p=reject |
Ablehnen | Der Empfänger weist die Mail ab |
Die Sammelberichte (Aggregatberichte) schickt der Empfänger an die Adresse, die du im DMARC-Eintrag angibst. Laut Microsoft siehst du anhand der Berichte, wer in deinem Namen sendet, und kannst den Abgleich bestätigen4. Dafür dient die Beobachtungsphase.
Wir haben bei einem Kunden DMARC aufgebaut. Danach kamen die täglichen Auswertungen von Google, web.de und Microsoft an. Damit sah der Kunde zum ersten Mal, über welche Wege Mails mit seiner Domain das Haus verlassen.
Wie lange jede Stufe dauert
Wie lange jede Stufe dauern soll, schreibt der Standard nicht vor. Microsoft rät, schrittweise von none über quarantine zu reject zu gehen, damit keine echten Mails verloren gehen4. Eine feste Dauer je Stufe nennt aber keine der Quellen, die wir abgerufen haben.
Das richtige Tempo hängt davon ab, wann die Berichte keine unbekannten, legitimen Absender mehr zeigen. Das erkennst du daran, dass alle Quellen aus der Bestandsaufnahme SPF oder DKIM mit deiner Domain bestehen.
Was DMARC für die Zustellung bringt
DMARC mit p=none bringt dir für die Zustellung vor allem die Sicht auf deine Absender. Die Regeln von Google, Yahoo und Microsoft verlangen für große Absender nur einen vorhandenen Eintrag mit mindestens p=none. Microsoft schreibt, konforme Absender sähen oft eine bessere Zustellung4. Eine Zusage steckt darin nicht.
Was das BSI von DMARC erwartet
Das BSI geht einen Schritt weiter. Wer DMARC nur einsetzt, um die Zustellquote zu erhöhen, erfüllt laut BSI das Ziel seiner Richtlinie nicht. Das Ziel der Richtlinie ist, Missbrauch zu erkennen und Empfänger zu schützen.
Dafür müssen Betreiber die Berichte empfangen und regelmäßig auswerten. Außerdem erwartet das BSI die Stufe „quarantine“ oder „reject“21. Die bessere Zustellung ist nach dem BSI also ein Nebeneffekt. Das Ziel ist der Schutz.
Was DMARC nicht erkennt
DMARC schützt deine eigene Domain vor Fälschung. Ähnlich aussehende Domains und gefälschte Anzeigenamen erkennt es nicht. Der Standard nennt das Ausnutzen ähnlicher Domainnamen und den Missbrauch des Anzeigenamens selbst als nicht abgedeckt7. Wie solche Fälle aussehen, erklärt unser Artikel Der falsche Chef will eine Überweisung.
Du beginnst mit dem Beobachten (p=none). Zum Aussortieren und Abweisen gehst du erst weiter, wenn die Berichte keine vergessenen eigenen Absender mehr zeigen.
Was ändert der Ruf deiner Domain, und wie verbesserst du ihn?
Wie Google den Ruf deiner Domain misst
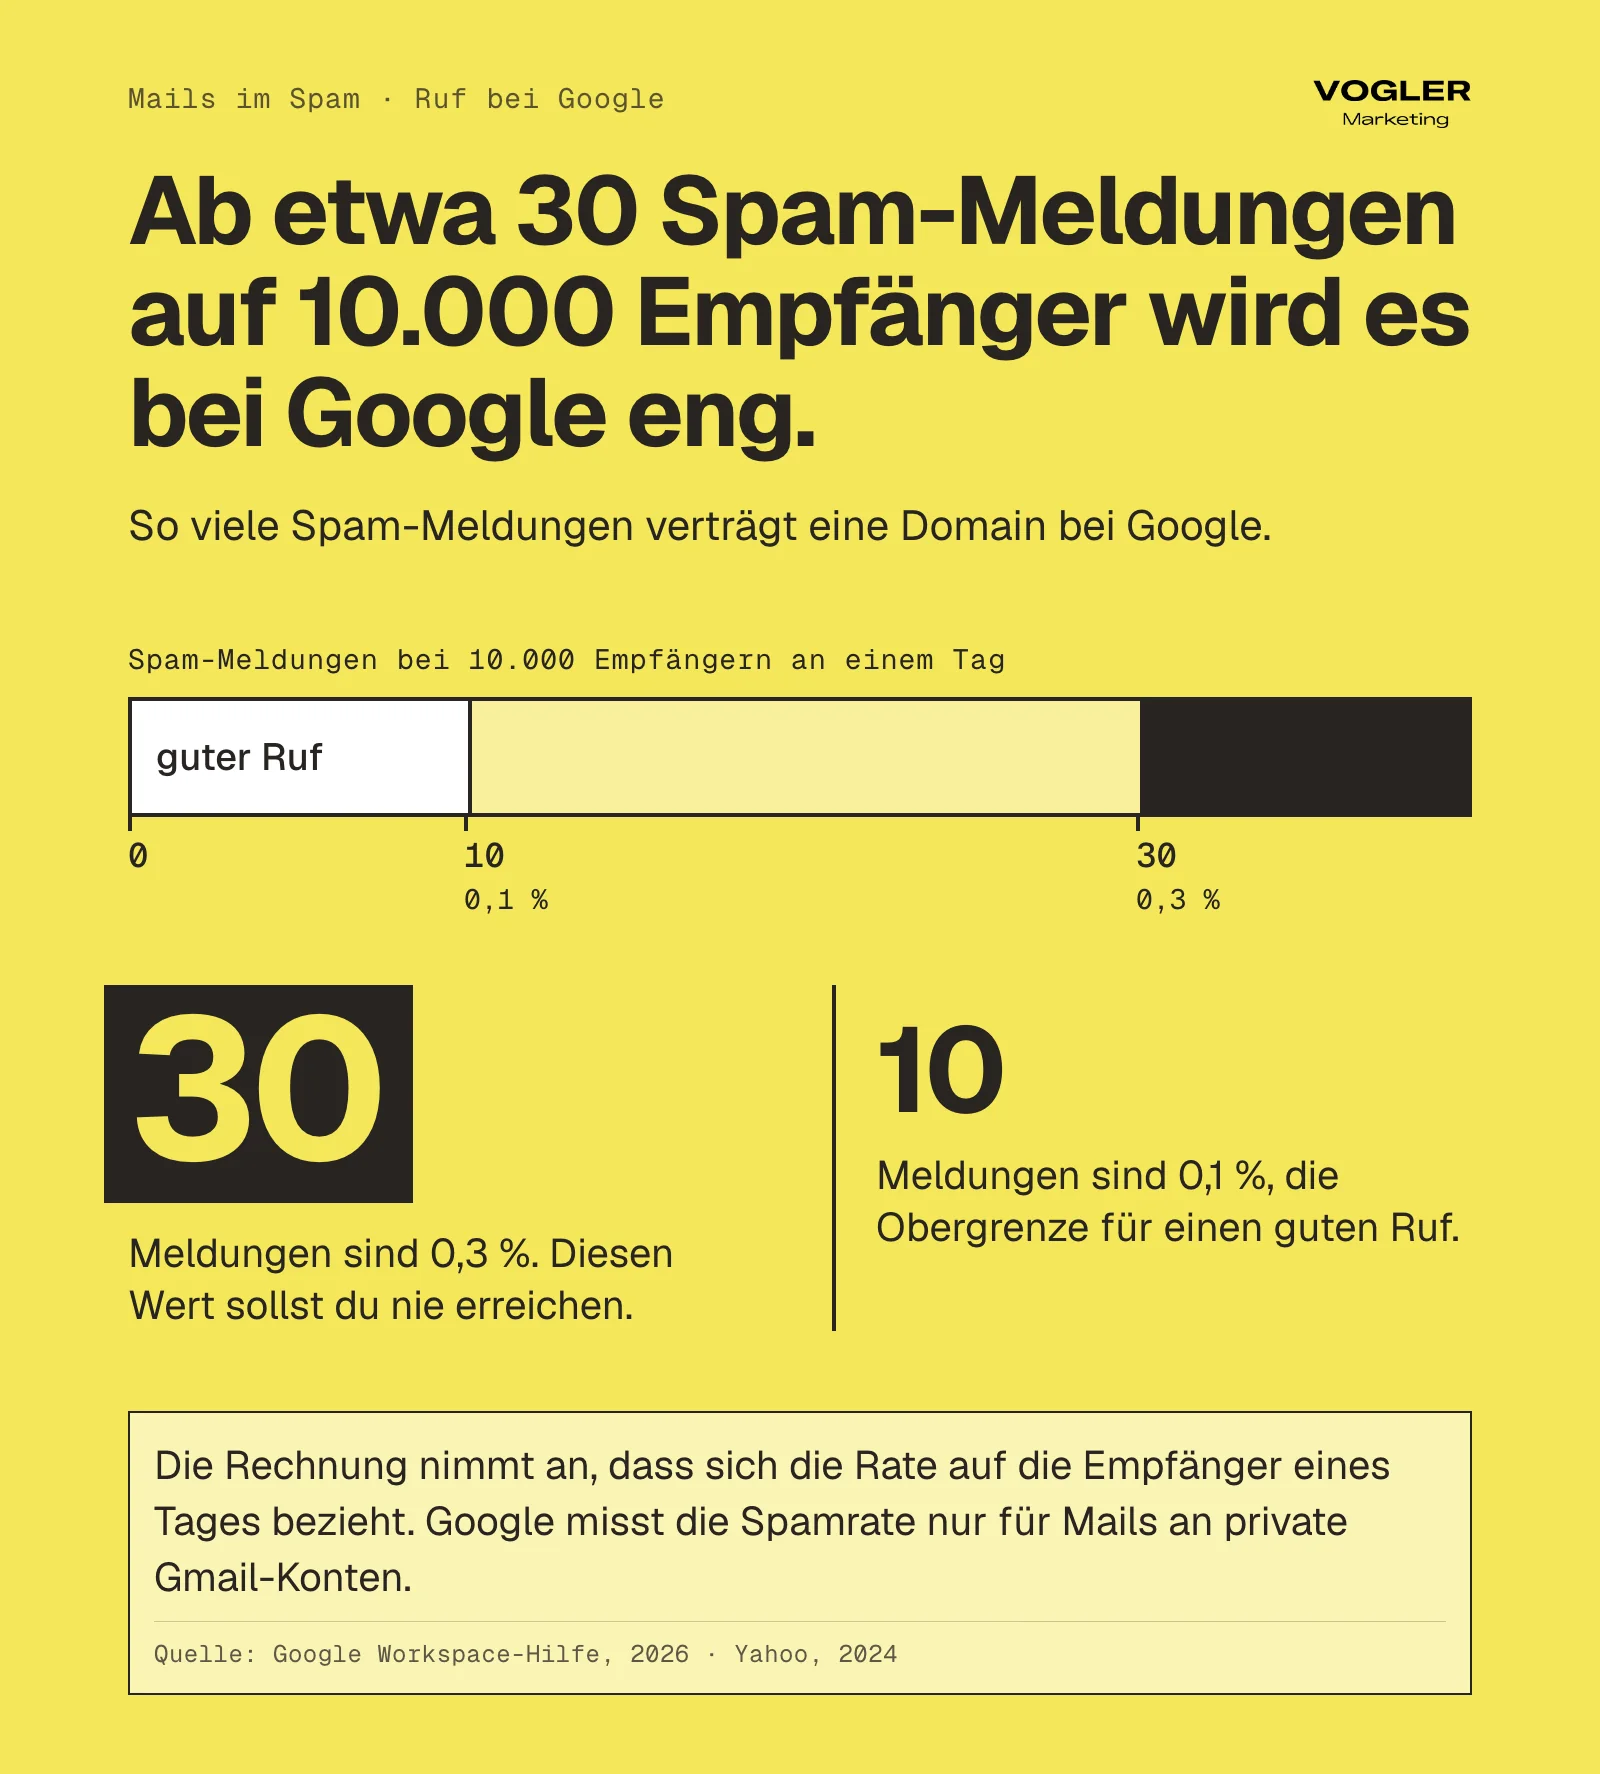
Auch mit perfekten Einträgen kann eine Domain im Spam landen, wenn Empfänger ihre Mails oft als Spam melden. Google misst das in den Postmaster Tools als Spamrate, also als Anteil der Mails, die Empfänger als Spam melden.
Der Wert soll unter 0,1 % liegen, und Absender sollen 0,3 % nie erreichen. Seit Juni 2024 kommen Massenabsender mit mehr als 0,3 % nicht mehr für eine Aussetzung der Maßnahmen infrage.
Eine Aussetzung kommt erst wieder in Betracht, wenn die Spamrate sieben Tage in Folge unter 0,3 % liegt2. Yahoo nennt 0,3 % als Grenze3.
Was die Spamrate senkt
- Nur an Menschen schreiben, die deine Mails wollen. Google empfiehlt, nur an Abonnenten zu senden und eine Abmeldung anzubieten1.
- Das Versandvolumen langsam steigern. Google rät, mit wenig Volumen an interessierte Nutzer zu beginnen, es über die Zeit zu erhöhen und plötzliche Verdopplungen zu vermeiden1.
- Nach Änderungen klein anfangen. Wer die Sendeinfrastruktur oder das Format ändert, beginnt für den geänderten Anteil wieder mit wenig Volumen1.
- Ungültige Adressen entfernen. Microsoft empfiehlt, Adresslisten regelmäßig zu bereinigen, um Beschwerden, Unzustellbarkeiten und wirkungslose Mails zu reduzieren4.
- Abmeldungen schnell umsetzen. Google verlangt die Bearbeitung binnen 48 Stunden, Yahoo binnen 2 Tagen23.
Was im Inhalt der Mail zählt
Auch der Inhalt zählt. Google verlangt, dass Betreff, Kopfzeilen und Anzeigenamen die Identität des Absenders und den Inhalt der Mail zutreffend darstellen. Ein Betreff mit „Re:“ oder „Fwd:“ ist nur erlaubt, wenn die Mail wirklich eine Antwort oder Weiterleitung ist.
Google warnt außerdem, dass Absender, die mit HTML oder CSS Inhalte verbergen, eine Einstufung als Spam riskieren1. HTML und CSS sind die Sprachen, mit denen Programme gestaltete Mails aufbauen.
Was das Gesetz für Werbemails verlangt
Für Werbe-Mails in Deutschland gilt zusätzlich das Gesetz gegen den unlauteren Wettbewerb (UWG). Nach § 7 Abs. 2 Nr. 2 UWG ist Werbung per elektronischer Post ohne vorherige ausdrückliche Einwilligung des Adressaten eine unzumutbare Belästigung. Absatz 3 nennt eine enge Ausnahme für Bestandskunden mit eigener Adresse20.
Eine Rechtsberatung ersetzt das nicht. Ob deine Liste rechtmäßig ist, prüft ein Fachanwalt für Wettbewerbsrecht. Für die Zustellung gilt ein einfacher Zusammenhang. Wer Menschen ohne Einwilligung anschreibt, bekommt mehr Spam-Meldungen.
Stets als unzumutbare Belästigung gilt nach dem UWG auch Werbung, bei der der Absender seine Identität verschleiert oder verheimlicht. Dasselbe gilt für Werbung ohne gültige Adresse, an die der Empfänger die Aufforderung richten kann, solche Nachrichten einzustellen (§ 7 Abs. 2 Nr. 3 UWG)20.
Was die Datenschutzaufsicht verlangt
Die deutschen Datenschutzaufsichtsbehörden sehen es in ihrer Orientierungshilfe zur Direktwerbung (Stand Februar 2022) aus Sicht des Datenschutzes ähnlich.
- Einwilligung. Ohne die Voraussetzungen von § 7 Abs. 3 UWG braucht die Nutzung von E-Mail-Adressen zu Werbezwecken grundsätzlich eine Einwilligung.
- Bestätigung per Mail. Für eine elektronisch erteilte Einwilligung halten die Behörden das Double-Opt-In-Verfahren für geboten. Dabei schickst du dem Empfänger nach der Anmeldung eine Bestätigungsmail, und die Einwilligung gilt erst nach seiner Bestätigung.
- Nachweis. Du musst die Einwilligung vollständig nachweisen können, auch ihren Wortlaut. Das bloße Speichern einer IP-Adresse genügt nicht.
- Abmeldung. Die Abmeldung soll möglichst mit einem Klick auf den Abmeldelink gehen, und der Empfänger muss dafür keinen Grund nennen24.
Gesetz, Datenschutzaufsicht und Postfach-Anbieter verlangen hier im Kern dasselbe. Schreib nur Menschen an, die deine Mails wollen, und mach die Abmeldung leicht. Auch das ist keine Rechtsberatung.
Deine Domain bekommt einen guten Ruf, wenn du gleichmäßig an Menschen schreibst, die deine Mails wollen, und Abmeldungen schnell umsetzt. Bei Google soll der Anteil der Spam-Meldungen unter 0,1 % bleiben.
Wie viele Firmen haben das schon im Griff, und was sagen die Zahlen?
Keine einzelne Datenquelle zeigt, wie weit Firmen sind. Wir setzen deshalb mehrere in Beziehung.
Wie viele Domains gefälschte Mails aussortieren oder abweisen lassen
Die Quellen messen unterschiedliche Gruppen und kommen zu unterschiedlichen Ergebnissen. Durchsetzung heißt, dass die Domain auf „quarantine“ (aussortieren) oder „reject“ (abweisen) steht.
| Messung | Stichprobe | Ergebnis |
|---|---|---|
| Valimail, Ende 2025 | Weltweit, verfolgte Domains aller Branchen | 42,06 % mit Durchsetzung (quarantine oder reject), Anfang 2025 etwa 35 %11 |
| Red Sift, Juni 2026 | Deutschlands 250 größte Unternehmen nach Umsatz | 44,8 % mit p=reject, zusammen 68 % mit Durchsetzung, 8,8 % ohne gültigen Eintrag12 |
| dmarcian, aktualisiert August 2026 | Top-Unternehmen, Banken und Brauereien in Deutschland | 31 % mit Durchsetzung, bei den Top 250 etwa 37 % mit p=reject13 |
| DmarcDkim.com, September 2026 | 101.857 Domains in Deutschland | 14,9 % mit p=reject bei 100 %, 11,6 % teilweise, 73,5 % ohne wirksamen Schutz14 |
Warum die Zahlen bei den größten Firmen auseinanderliegen
Die Zahlen widersprechen sich bei den größten 250 Unternehmen. Red Sift misst 44,8 % p=reject, dmarcian etwa 37 %. Beide Anbieter verkaufen DMARC-Werkzeuge, und die Methode oder der Stichtag unterscheiden sich.
Alle vier Quellen kommen von Anbietern, die davon leben, dass Firmen DMARC einführen. Nimm die Zahlen als Größenordnung. Eine unabhängige Erhebung für den deutschen Mittelstand haben wir nicht gefunden.
Je größer die Firma, desto höher die Quote
Das Muster ist trotzdem klar. Je größer und je regulierter die Firma, desto höher die Quote. Valimail nennt für Finanzdienstleister 59,18 % gegen 42,06 % über alle Branchen11.
In der breiten Stichprobe deutscher Domains haben knapp drei Viertel keinen wirksamen Schutz. Ob die Filter deiner Geschäftskunden Absender ohne DMARC schlechter behandeln, können wir von außen nicht messen.
Was die Regeln der Anbieter bewirkt haben
Google meldet, dass die Zahl der unauthentifizierten Nachrichten bei Gmail-Nutzern, also der Mails ohne Echtheitsnachweis, nach der ersten Pflicht zur Authentifizierung 2022 um 75 % gefallen ist15. Das ist die einzige Quelle für diese Zahl.
Valimail beobachtet dagegen für 2025 keinen großen Sprung bei der DMARC-Einführung, obwohl Microsoft im Mai und Google im November 2025 die Regeln verschärften11.
Beides kann stimmen. Die Google-Pflicht von 2022 verlangte irgendeine Authentifizierung, also SPF oder DKIM. Die Durchsetzung von DMARC ist eine eigene Stufe. Das ist unsere Einordnung, die Quellen sagen es nicht ausdrücklich.
Wonach Betroffene bei Google suchen
Laut eigener Auswertung (Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026) suchen in Deutschland monatlich 390 Menschen nach „mail kommt nicht an“. Dieser Begriff vermischt Firmen und Privatleute.
Die Google-KI-Übersicht zitiert dazu unter anderem hilfe.gmx.net und hilfe.web.de, also Hilfeseiten für Privatkonten (eigene Auswertung DataForSEO Live-SERP, Vogler Marketing, 31.10.2026). Nur 50 suchen nach „mails landen im spam was tun“.
Die Fachbegriffe liegen höher, „spf eintrag“ bei 480 Suchen, „spf dkim dmarc“ bei 320 und „spf eintrag prüfen“ bei 140.
Was Werbetreibende für diese Klicks bieten
Dazu kommt der Klickpreis, also das, was Werbetreibende bei Google für einen Klick auf ihre Anzeige bieten. Für „spf eintrag“ liegt die Spanne bei 0,11 bis 4,81 Euro, für „dkim einrichten“ bei 0,25 bis 3,44 Euro und für „email reputation“ bei 0,83 bis 4,08 Euro.
Die Anbieter-Anfrage „spf eintrag cleverreach“ erreicht 11,68 bis 22,39 Euro bei nur 20 Suchen im Monat.
Nach unserer Deutung sucht, wer mitten in der Einrichtung steckt, den technischen Begriff, und Anbieter zahlen für diese Klicks mehr als für die Suche nach dem Symptom. Wer nach dem Symptom sucht, steht am Anfang des Problems. Wer den Fachbegriff sucht, steckt schon in der Lösung.
Das passt zu den Hilfeseiten von Google, Microsoft und dem BSI. Sie rücken DNS-Einträge und Absender-Wege in den Vordergrund. Den Text der Mail behandeln sie nachrangig.
Große Firmen schützen ihre Domain deutlich häufiger als die breite Masse. In einer Stichprobe deutscher Domains haben knapp drei Viertel keinen wirksamen Schutz.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Leg Testpostfächer bei Gmail, Outlook.com und web.de an | du |
| ☐ | Schick aus Mailprogramm, Website-Formular, Newsletter-Programm und Rechnungsprogramm je eine Testmail an diese Postfächer | du |
| ☐ | Prüf in der Kopfzeile jeder Testmail, ob SPF, DKIM und DMARC „pass“ zeigen | du |
| ☐ | Liste alle Dienste auf, die Mails mit eurer Domain verschicken, vom Formular bis zum Scanner | du |
| ☐ | Prüf, ob es genau einen SPF-Eintrag gibt, ohne Tippfehler und mit höchstens zehn DNS-Abfragen | IT-Dienstleister oder wir (Sicherheits-Check) |
| ☐ | Stell im Website-Formular eine Adresse eurer Domain als Absender ein und setz die Adresse des Besuchers ins Feld „Antworten an“ | IT-Dienstleister |
| ☐ | Richte die digitale Unterschrift (DKIM) im Newsletter-Programm und in jedem anderen fremden Dienst nach der Anleitung des Anbieters ein | IT-Dienstleister |
| ☐ | Lass fremde Dienste, die du nicht selbst steuerst, über eine Unterdomain wie news.deine-domain.de senden |
IT-Dienstleister |
| ☐ | Veröffentliche DMARC im Beobachtungsmodus (p=none) mit einer Adresse für die Berichte |
IT-Dienstleister |
| ☐ | Richte die Google Postmaster Tools für deine Domain ein, wenn du viele Mails an Gmail-Konten schickst | du |
| ☐ | Entferne ungültige Adressen aus deinen Verteilern und setz Abmeldungen binnen 48 Stunden um | du |
| ☐ | Lass von einem Fachanwalt für Wettbewerbsrecht prüfen, ob deine Newsletter-Liste rechtmäßig ist | du |
| ☐ | Prüf nach jeder Änderung an den Einträgen mit einer neuen Testmail, ob alles ankommt | du |
Was kannst du abgeben, und was bleibt bei deinem IT-Dienstleister?
Manche Firmen führen die Prüfung nicht selbst durch. Das ist vernünftig, denn ein Fehler im SPF-Eintrag kann auch deine eigenen Mails blockieren. Das BSI empfiehlt bei komplexen E-Mail-Konfigurationen ein Vorgehen nach den Leitfäden der Hersteller oder die Einbeziehung eines Dienstleisters, um Ausfälle im E-Mail-Dienst zu vermeiden10.
| Aufgabe | Wer sie übernimmt |
|---|---|
| Öffentliche DNS-Einträge lesen, Absender-Wege erfassen, SPF, DKIM und DMARC bewerten, Domain-Einstellungen prüfen | Wir, im Sicherheits-Check von außen |
| SPF, DKIM und DMARC im DNS setzen, wenn du es beauftragst | Wir oder dein IT-Dienstleister, nach Absprache |
| Mailserver, Postfächer und Spamfilter im Postfach einstellen | Dein IT-Dienstleister |
| Schulung der Mitarbeiter, Virenschutz, Penetrationstests (gezielte Angriffsversuche im Auftrag) | Dein IT-Dienstleister oder ein Spezialist |
| Rechtmäßigkeit deiner Newsletter-Liste | Ein Fachanwalt |
Wir prüfen und sichern die Außenseite rund ums Marketing, also E-Mail-Absender (SPF, DKIM, DMARC), Website, Domain und DNS. Eure Werbe- und Social-Konten mit allen Zugängen prüfen wir auf Wunsch in einem Videotermin dazu. Der Basis-Check von außen ist der Einstieg. Danach kannst du jede Maßnahme einzeln beauftragen und eine Überwachung monatlich kündigen. Die Einzelheiten stehen auf der Seite Sicherheits-Check von außen.
Das Domain-Konto selbst gehört zu den Dingen, die oft niemand pflegt. Wenn dein DNS-Zugang bei einer alten Agentur oder einem Ex-Mitarbeiter liegt, kannst du keinen Eintrag ändern. Dazu lies unseren Artikel Die Domain ist weg.
FAQ
Warum landen meine Mails im Spam, obwohl ich nichts falsch mache?
Eine naheliegende Ursache ist ein Absender-Weg, den niemand im DNS erlaubt hat. Das Postfach-Programm besteht die Prüfung, aber das Website-Formular, das Newsletter-Werkzeug oder das Rechnungsprogramm sendet mit deiner Domain, ohne dass SPF oder DKIM dazu passen. Google beschreibt Formulare ausdrücklich als Absender deiner Domain. Weitere Ursachen sind ein schlechter Ruf durch viele Spam-Meldungen, ein plötzlich hohes Versandvolumen und irreführende Betreffzeilen. Prüfe jeden Absender-Weg mit einer eigenen Testmail an ein Gmail-Konto und lies das Ergebnis im Kopf der Mail.
Muss ich SPF, DKIM und DMARC einrichten, wenn ich weniger als 5.000 Mails am Tag verschicke?
Für SPF oder DKIM ja, denn Google und Yahoo verlangen von allen Absendern mindestens eines der beiden Verfahren. Die Pflicht zu DMARC gilt für Google und Microsoft ab 5.000 Mails am Tag. Microsoft schreibt in seinen Fragen, dass alle Absender von diesen Verfahren profitieren, auch unterhalb der Schwelle. Wer an Geschäftskunden schreibt, sollte alle drei Verfahren einrichten, weil Firmenfilter dieselben Signale auswerten. Eine gesetzliche Pflicht für diese Verfahren haben wir in den Quellen nicht gefunden.
Wie lange dauert es, bis Mails nach der Korrektur wieder ankommen?
Das hängt vom Problem ab. Eine Änderung an einem DNS-Eintrag sehen alle Empfänger spätestens, wenn die Gültigkeitsdauer des alten Eintrags abläuft. Diese Dauer steht im Eintrag selbst. Microsoft empfiehlt für SPF-Einträge mindestens eine Stunde (3600 Sekunden), rechne also mit mindestens einer Stunde. Beim Ruf nennt Google einen konkreten Wert: Massenabsender kommen wieder für eine Aussetzung der Maßnahmen infrage, wenn die Spamrate sieben Tage in Folge unter 0,3 % liegt. Für kleinere Versender nennen die Quellen keine feste Frist. Teste nach jeder Änderung erneut mit einer Testmail.
Kann ich die Einträge selbst setzen, oder brauche ich einen IT-Dienstleister?
Du kannst sie selbst setzen, wenn du Zugang zum DNS deiner Domain hast und die Anleitung deines Mailanbieters befolgst. Das BSI bittet Firmen ohne eigenes IT-Personal, ihren IT-Dienstleister damit zu beauftragen. Schon Tippfehler und doppelte Einträge können Einträge ungültig machen10. Ein stufenweises Vorgehen begrenzt das Risiko. Erst kommt die Inventur aller Absender, dann SPF und DKIM, dann DMARC mit p=none, und nach jeder Stufe eine Testmail aus jedem Absender-Weg.
Was ist der Unterschied zwischen einer Mail im Spam-Ordner und einer abgelehnten Mail?
Eine Mail im Spam-Ordner hat der Empfangsserver angenommen und einsortiert. Du erfährst davon nichts. Eine abgelehnte Mail weist der Empfangsserver bei der Übergabe ab, und dein Mailserver schickt dir eine Unzustellbarkeitsmeldung mit Fehlercode zurück. Die Codes beginnen bei vorübergehenden Fehlern mit 4 und bei dauerhaften mit 5. Gmail nennt dazu Codes wie 4.7.27 und 5.7.27 für fehlgeschlagenes SPF, Outlook.com nennt 550 5.7.515.
Wie viele Spam-Meldungen sind zu viele?
Google verlangt eine Spamrate unter 0,1 % und warnt vor 0,3 % oder mehr. Bei 10.000 Empfängern an einem Tag sind etwa 10 Meldungen die Obergrenze für einen guten Ruf. Ab etwa 30 Meldungen erreichst du die Grenze, ab der Google großen Absendern keine Aussetzung der Maßnahmen mehr gewährt. Yahoo nennt 0,3 % als Grenze. Die Rechnung ist ein Beispiel mit der Annahme, dass die Rate sich auf die Empfänger eines Tages bezieht. Google berechnet die Spamrate täglich in den Postmaster Tools, und sie gilt nur für Mails an private Gmail-Konten.
Quellen
- Gmail-Hilfe Absenderrichtlinien: „Richtlinien für E-Mail-Absender“ (2026), https://support.google.com/mail/answer/81126, Abruf 31.10.2026
- Google Workspace-Hilfe, Absender-FAQ: „Häufig gestellte Fragen zu den Richtlinien für E-Mail-Absender“ (2026), https://support.google.com/a/answer/14229414, Abruf 31.10.2026
- Yahoo: „Sender Hub, Best Practices“ (2024), https://senders.yahooinc.com/best-practices/, Abruf 31.10.2026
- Microsoft Community Hub: „Strengthening Email Ecosystem: Outlook’s New Requirements for High-Volume Senders“ (2025), https://techcommunity.microsoft.com/blog/microsoftdefenderforoffice365blog/strengthening-email-ecosystem-outlook%E2%80%99s-new-requirements-for-high%E2%80%91volume-senders/4399730, Abruf 31.10.2026
- IETF: „RFC 7208, Sender Policy Framework (SPF)“ (2014), https://www.rfc-editor.org/rfc/rfc7208, Abruf 31.10.2026
Alle 24 Quellen anzeigen
- IETF: „RFC 6376, DomainKeys Identified Mail (DKIM) Signatures“ (2011), https://www.rfc-editor.org/rfc/rfc6376, Abruf 31.10.2026
- IETF: „RFC 9989, Domain-Based Message Authentication, Reporting, and Conformance (DMARC)“ (2026), https://www.rfc-editor.org/rfc/rfc9989, Abruf 31.10.2026
- Microsoft Learn SPF: „Set up SPF to identify valid email sources for your custom cloud domains“ (2026), https://learn.microsoft.com/en-us/defender-office-365/email-authentication-spf-configure, Abruf 31.10.2026
- Microsoft Learn Authentifizierung: „Email authentication in cloud organizations“ (2026), https://learn.microsoft.com/en-us/defender-office-365/email-authentication-about, Abruf 31.10.2026
- BSI: „Upgrade für die E-Mail-Sicherheit, Handlungsempfehlungen für moderne E-Mail-Infrastrukturen in Unternehmen, BSI-CS 155, Version 1.00 vom 05.05.2025“ (2025), https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_155.pdf?__blob=publicationFile&v=3, Abruf 31.10.2026
- Valimail: „State of DMARC 2026, Vorschau“ (2026), https://www.valimail.com/dmarc-report-2026-preview/, Abruf 31.10.2026
- Red Sift: „DMARC in Germany: where the top 250 companies stand“ (2026), https://redsift.com/blog/dmarc-germany-top-250, Abruf 31.10.2026
- dmarcian: „Germany recommends DMARC“ (2025), https://dmarcian.com/germany-recommends-dmarc/, Abruf 31.10.2026
- DmarcDkim.com: „DMARC Adoption in Germany, September 2026“ (2026), https://dmarcdkim.com/dmarc-adoption/germany/september-2026, Abruf 31.10.2026
- Google Blog: „New Gmail protections for a safer, less spammy inbox“ (2023), https://blog.google/products-and-platforms/products/gmail/gmail-security-authentication-spam-protection/, Abruf 31.10.2026
- WordPress Developer Resources: „wp_mail()“ (2026), https://developer.wordpress.org/reference/functions/wp_mail/, Abruf 31.10.2026
- Google Workspace-Hilfe, Kontaktformulare: „Troubleshoot Gmail not getting contact form messages“ (2026), https://knowledge.workspace.google.com/admin/support/troubleshooting/troubleshoot-gmail-not-getting-contact-form-messages?hl=en, Abruf 31.10.2026
- Gmail-Hilfe Kopfzeilen: „Vollständigen E-Mail-Header lesen“ (2026), https://support.google.com/mail/answer/22454, Abruf 31.10.2026
- Gmail-Hilfe Postmaster: „Postmaster Tools einrichten“ (2026), https://support.google.com/mail/answer/9981691, Abruf 31.10.2026
- Gesetze im Internet: „§ 7 UWG, Unzumutbare Belästigungen“ (2026), https://www.gesetze-im-internet.de/uwg_2004/__7.html, Abruf 31.10.2026
- BSI: „TR-03182 E-Mail-Authentifizierung (BSI TR-03182 Email Authentication), Version 1.0 vom 24.01.2024“ und „Neue TR des BSI: Identitätsmissbrauch in E-Mail bekämpfen, Pressemitteilung vom 16.02.2024“ (2024), https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/TechGuidelines/TR03182/BSI-TR-03182.pdf?__blob=publicationFile&v=6 und https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2024/240216_TR-E-Mail-Authentifizierung.html, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025 (Lagebericht), Berichtszeitraum 1. Juli 2024 bis 30. Juni 2025“, Seite „Angriffe über digitale Kommunikationswege der Bundesverwaltung“ (2025), https://medien.bsi.bund.de/lagebericht/de/angriffe-ueber-digitale-kommunikationswege-der-bundesverwaltung, Abruf 31.10.2026
- BKA: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6, Abruf 31.10.2026
- Datenschutzkonferenz: „Orientierungshilfe der Aufsichtsbehörden zur Verarbeitung von personenbezogenen Daten für Zwecke der Direktwerbung unter Geltung der Datenschutz-Grundverordnung, Stand Februar 2022, Redaktion Bayerisches Landesamt für Datenschutzaufsicht“ (2022), https://www.datenschutzkonferenz-online.de/media/oh/OH-Werbung_Februar%202022_final.pdf, Abruf 31.10.2026