Jemand verlässt die Firma. Oder die Agentur wechselt. In beiden Fällen bleibt etwas zurück: ein Login, eine Admin-Rolle, ein Eintrag als Inhaber einer Seite. Du weißt nicht, wer sich noch einloggen kann, und niemand hat dir eine Liste gegeben.
Eine Liste der Zugänge ist Buchführung, so wie die Liste der ausgegebenen Schlüssel. Wer die Liste nicht hat, kann nicht belegen, dass niemand mehr hineinkommt. Und wer Konten auf eine private Adresse gelegt hat, verliert sie mit dem Menschen, der sie angelegt hat.
Mit einer Liste aller Zugänge und einer festen Reihenfolge beim Austritt und beim Agenturwechsel räumst du auf. Wem Konten gehören sollen und wie du Zugänge entziehst, beschreiben die Hilfeseiten von Google, Meta, LinkedIn und DENIC.
Dazu kommen Vorgaben des BSI, einer Landesdatenschutzbehörde, des Verfassungsschutzes und der Datenschutz-Grundverordnung sowie Zahlen aus der Bitkom-Studie Wirtschaftsschutz und der Verizon-Studie zu Datenpannen. Über einzelne Personen oder Agenturen urteilen wir hier nicht.
Das Wichtigste in Kürze
- Konten gehören dem Unternehmen. Inhaber ist die Firma, und mindestens zwei Personen mit voller Kontrolle arbeiten mit einer Firmenadresse1912.
- Ohne zentrale Liste kannst du beim Austritt nicht alle Zugänge in einem Arbeitsschritt sperren, schreibt das BSI. Aktuelle oder ehemalige Beschäftigte tauchen bei Bitkom als Täterkreis auf17.
- Beim Agenturwechsel trennst du das Konto der Agentur ab, bei Meta den „Partner“, bei Google Ads den „Manager“. Kläre vorher, wer die Rechnung zahlt, denn ein Trennen kann die Anzeigen stoppen15.
- In der Google Search Console löschst du bei ehemaligen Inhabern zusätzlich ihre Bestätigungscodes (Tokens). Mit ihnen können sie sich sonst wieder eintragen25.
- Gibst du jeder Person ein eigenes Konto und nutzt einen Passwortmanager, brauchst du keine geteilten Passwörter mehr. Beim Austritt genügt dann ein Klick114.
Für wen dieser Artikel ist: Geschäftsführung, Marketingleitung und Personalabteilung in Firmen, bei denen ein Mitarbeiter geht oder die Agentur wechselt, und alle, die Werbe- und Social-Konten, Website und Domain verwalten und wissen wollen, wer dort noch eingetragen ist.
Hat mein Ex-Mitarbeiter oder meine alte Agentur noch Zugang? So findest du es heraus
Du findest es heraus, indem du in jedem System die Liste der Personen öffnest. Jede Plattform zeigt sie an einer anderen Stelle. Die Tabelle weiter unten nennt die Orte.
Prüf mit einem Konto, das volle Kontrolle hat
Bei Meta siehst du die Bereiche „People“ (Personen) und „Partners“ (Partner) in den Einstellungen nur mit voller Kontrolle über das Business-Portfolio, den Firmenbereich, in dem Seiten und Werbekonten liegen. So steht es in der Hilfe von Meta zum Business-Portfolio16.
Bei LinkedIn verwaltet der Super-Admin, also die Person mit den höchsten Rechten auf der Firmenseite, alle Admin-Rollen22. Hast du kein solches Konto, ist das bereits ein Befund.
Such auch nach Rollen und nach Firmen
Eine Agentur taucht bei Meta als Partner auf, bei Google Ads als verknüpftes Verwaltungskonto (Manager-Konto). Beides siehst du nicht in der Liste der Personen.
Schreib auf, was du findest, bevor du etwas änderst
Du brauchst die Liste später als Beleg und als Vorlage für die nächste Prüfung.
Wer kein Konto mit voller Kontrolle hat, kann niemanden entfernen. Nimm diesen Befund ernst.
Wie ernst ist das? Daten zu ehemaligen Beschäftigten und Dienstleistern nebeneinander
Eine Zahl dafür, wie oft Täter Ex-Zugänge im deutschen Mittelstand missbrauchen, gibt es nicht. Studien von Bitkom und Verizon, das BSI, der Verfassungsschutz Sachsen und unsere eigene Suchmessung beschreiben das Risiko von verschiedenen Seiten.
Was die Studien und Behörden sagen
| Was die Quelle sagt | Was das bedeutet |
|---|---|
| Bitkom 2025: Von den betroffenen Unternehmen (868 befragte) nannten 25 Prozent unabsichtlich und 23 Prozent vorsätzlich handelnde (ehemalige) Beschäftigte als Täterkreis6 | Beschäftigte liegen hinter organisierter Kriminalität (68), Privatpersonen (42) und ausländischen Nachrichtendiensten (28), aber vor Wettbewerbern (22) |
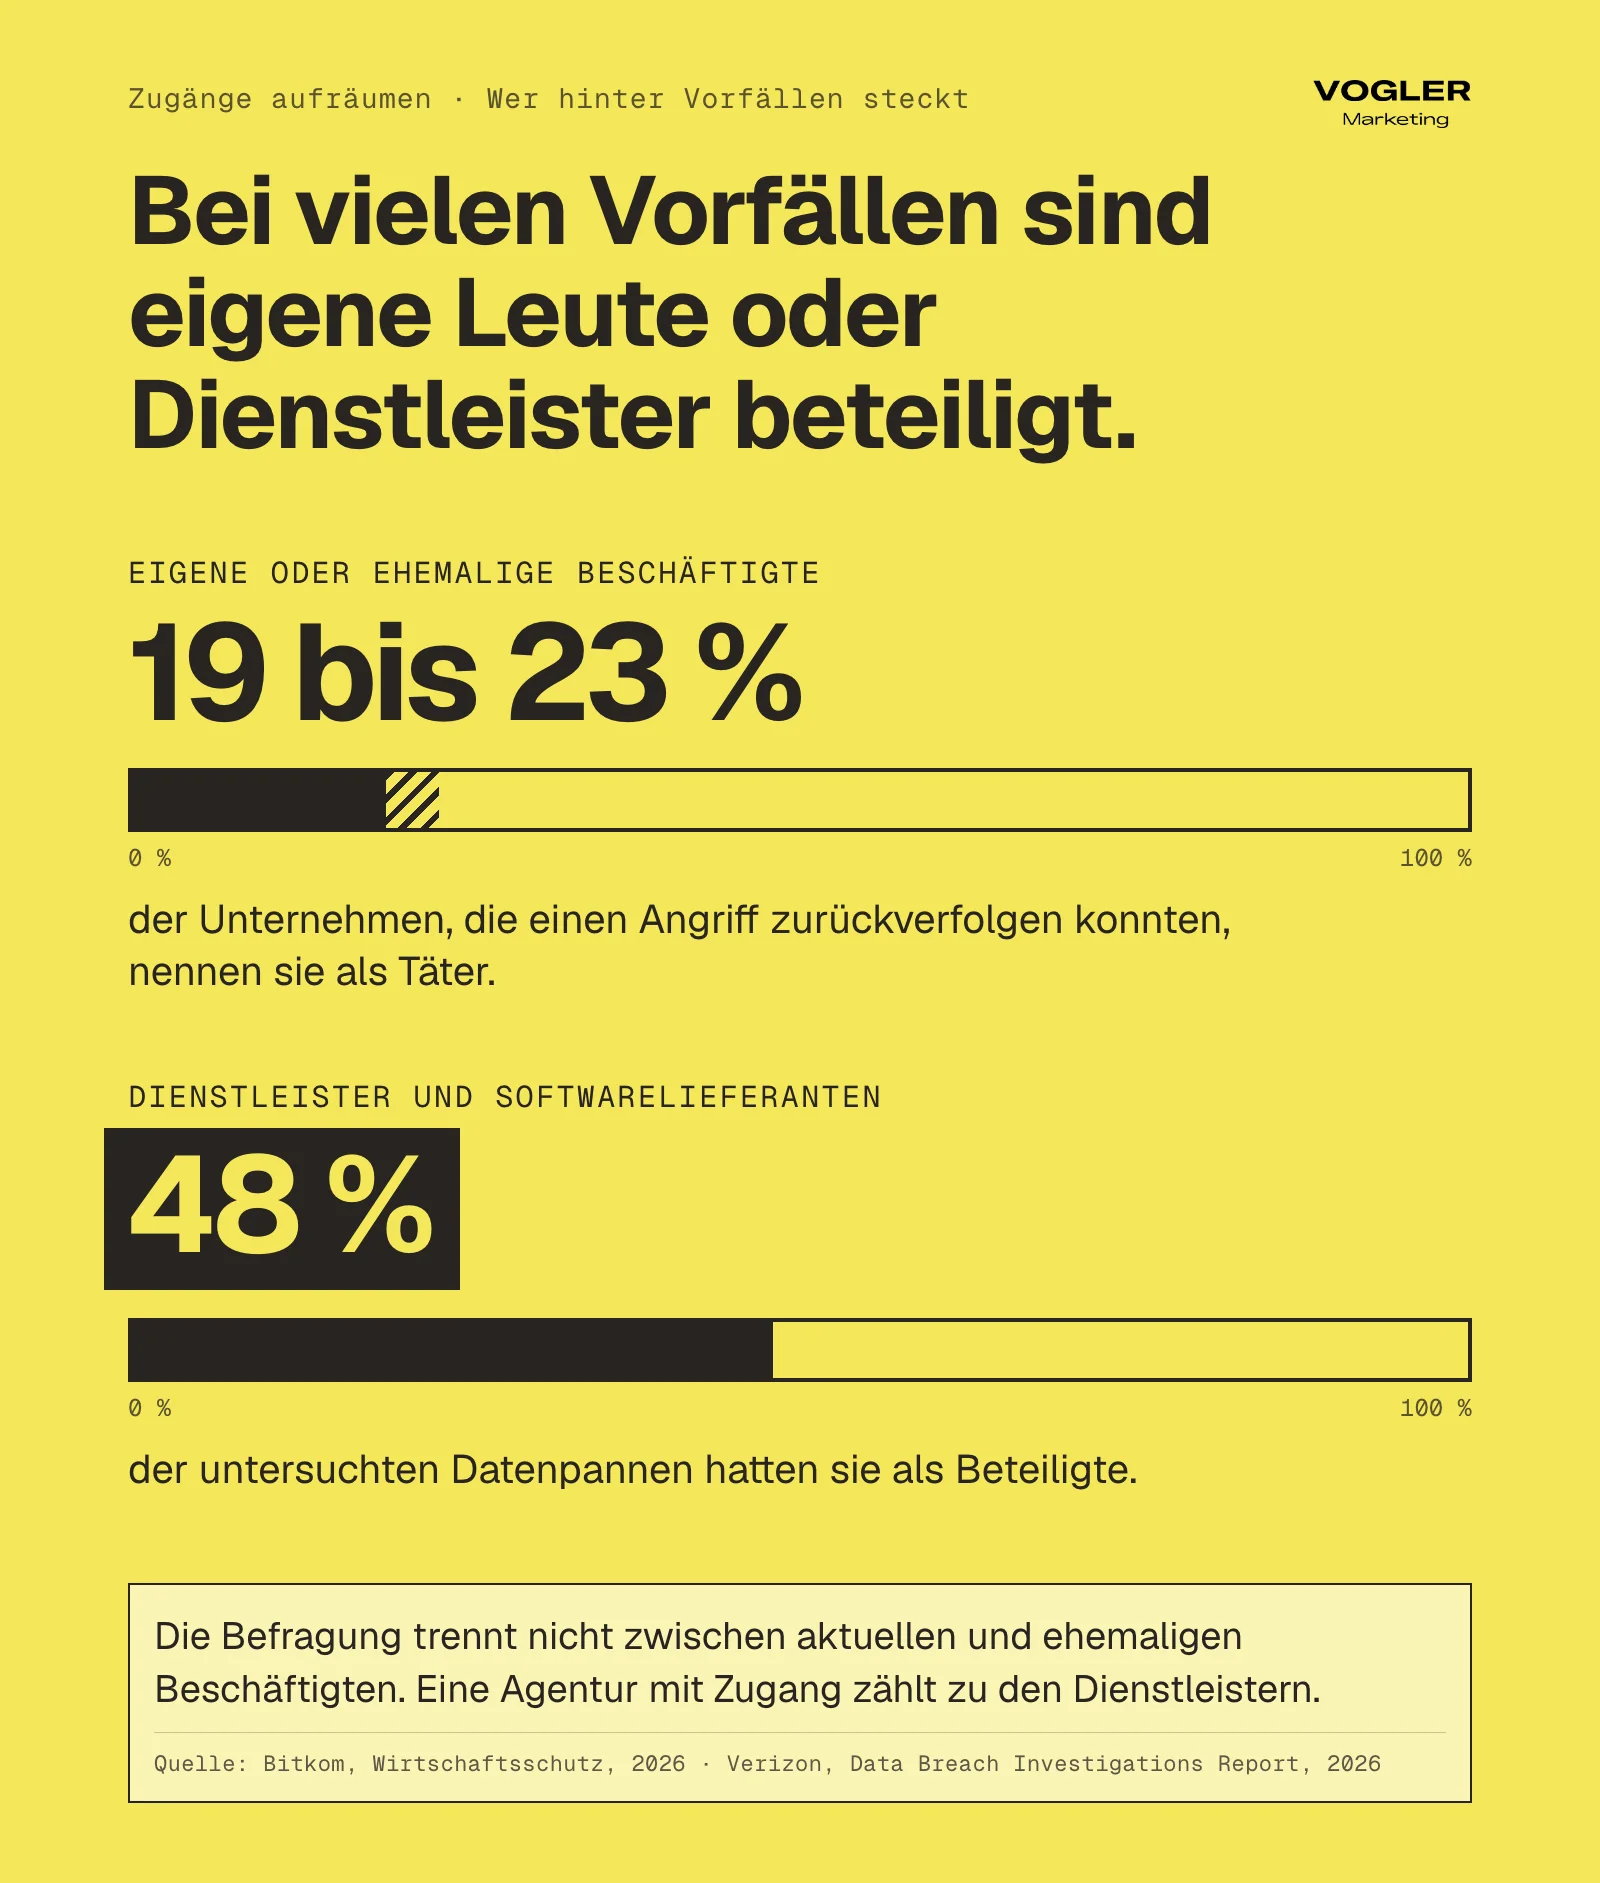
| Bitkom 2026: Von den Unternehmen, die einen Angriff zurückverfolgen konnten, nannten 23 Prozent unabsichtlich und 19 Prozent vorsätzlich handelnde (ehemalige) Beschäftigte7 | Zwei Ausgaben derselben Erhebung, keine zweite Quelle. Die Anteile sinken leicht und liegen zwischen 19 und 23 Prozent |
| Verizon-Studie zu Datenpannen 2026 (Data Breach Investigations Report, DBIR): Dritte waren an 48 Prozent der untersuchten Datenpannen beteiligt, also an Vorfällen, bei denen Daten nachweislich abgeflossen sind. Das sind 60 Prozent mehr als im Vorjahr910 | Verizon nennt als Dritte Dienstleister und Softwarelieferanten, eine genauere Aufteilung nennt die Zusammenfassung nicht. Eine Agentur mit Zugang ist in unserer Deutung so ein Dritter |
| BSI, Baustein ORP.4: Ohne zentrale Übersicht der Benutzerzugänge kann eine Institution beim Ausscheiden eines Mitarbeiters nicht alle Zugänge in einem Arbeitsschritt sperren1 | Ohne Liste fehlt der Überblick, auch wenn sich alle Beteiligten korrekt verhalten |
| Verfassungsschutz Sachsen, Infoblatt zum Wirtschaftsschutz 2022: Als mögliche Innentäter nennt das Blatt „aktuelle und ehemalige Beschäftigte“ und „externe Dienstleistungen (Beratung, IT-Service, Personal, Reinigung etc.)“. Es empfiehlt: „Managen Sie den Austritt von Beschäftigten.“34 | Eine Behörde aus der Spionageabwehr zählt ehemalige Beschäftigte und Dienstleister zum selben Kreis wie Bitkom. Zahlen nennt das Blatt nicht |
| Suchen pro Monat in Deutschland: „ex mitarbeiter hat noch zugang“ 0, „alte agentur hat zugang“ 0, „offboarding checkliste“ 110, „berechtigungsmanagement“ 260 (eigene Auswertung Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026) | Suchende kennen das Thema als Austritt von Beschäftigten (Offboarding) und als IT-Begriff. Mit den Worten „ex mitarbeiter“ oder „alte agentur“ sucht niemand nach dem Zugangsproblem |
Ehemalige Beschäftigte sind ein Täterkreis unter mehreren
Nach unserer Deutung ist der Täterkreis „(ehemalige) Beschäftigte“ in beiden Bitkom-Ausgaben nicht klein. Die Erhebung trennt aber nicht zwischen aktuellen und ehemaligen Beschäftigten und handelt von Diebstahl, Spionage und Sabotage. Sie sagt nichts über Werbe- und Social-Konten im Besonderen.
Der Verfassungsschutz Sachsen nennt in seinem Infoblatt ebenfalls aktuelle und ehemalige Beschäftigte sowie externe Dienstleister als mögliche Innentäter, also Täter mit Zugang von innen, ohne Zahlen anzugeben34.
Dienstleister sind häufiger an Datenpannen beteiligt
Die Verizon-Zahl erfasst Vorfälle aus der Zeit von November 2024 bis Oktober 2025, weltweit und aus Daten von Ermittlern, Forensikern und Versicherern98. Sie zeigt, dass Dritte häufiger beteiligt sind, ohne dass sie eine einzelne Agentur belastet.
Ohne Liste kein vollständiger Entzug
Das BSI beschreibt den Kern. Wo es keine Liste gibt, gibt es auch keinen sauberen Entzug.
Was Suchanfragen und Klickpreise zeigen
Für „offboarding checkliste“ zahlen Werbetreibende 0,67 bis 2,94 Euro je Klick, für „berechtigungsmanagement“ 3,44 bis 9,64 Euro und für „passwortmanager für unternehmen“ 17,44 bis 187,95 Euro bei 90 Suchen. Offboarding heißt der geordnete Austritt von Beschäftigten, Berechtigungsmanagement die Verwaltung, wer welche Rechte hat.
Die Treffer auf Seite 1 für „offboarding checkliste“ tragen Titel mit „Zeugnis“ und „Exit Management“ (eigene Auswertung DataForSEO, Vogler Marketing, Abruf 31.10.2026). Der Markt behandelt Offboarding als Personalthema und den Passwortmanager als Softwarekauf. Dazwischen fehlt der Blick auf die Frage, wer in Google Ads, Meta oder in der Domain noch eingetragen ist.
Wo die Zahlen an ihre Grenzen kommen
Bitkom befragt Unternehmen ab 10 Beschäftigten und 1 Million Euro Umsatz in Deutschland7. Eine Zahl nur für Deutschland nennt die Verizon-Zusammenfassung nicht. Beide Zahlen zeigen eine Richtung. Ein Risiko für den einzelnen Betrieb beziffern sie nicht.
In der Bitkom-Erhebung 2026 nennen 19 bis 23 Prozent der Unternehmen, die einen Angriff zurückverfolgen konnten, aktuelle oder ehemalige Beschäftigte als Täter. Laut Verizon waren Dritte an 48 Prozent der Datenpannen beteiligt.
Wem sollen Konten und Zugänge gehören?
Konten und Zugänge gehören auf jeder Ebene dem Unternehmen, vom Konto selbst bis zu dem Weg, auf dem jemand ein Passwort zurücksetzt.
Wem welche Ebene gehört
| Ebene | Wem sie gehört | Woran du das erkennst |
|---|---|---|
| Konto, Seite, Property (der Bereich einer Website in Google Analytics), Domain | Dem Unternehmen als Inhaber | Laut Meta gehört eine Seite im Business-Portfolio dem Unternehmen18. Bei Google Ads besitzt das Kundenkonto seine Daten selbst und kann Besitzrechte beenden, indem es die Verknüpfung trennt (Entlinken)13 |
| Verwaltung | Mindestens zwei Personen der Firma mit voller Kontrolle und Firmenadresse | Meta empfiehlt mehr als eine Person mit voller Kontrolle19. Google Ads kann Einladungen auf Firmen-Domains beschränken12 |
| Tägliche Arbeit | Eigene Zugänge pro Person mit der kleinsten nötigen Rolle | Laut Google nutzt jede Person ihr eigenes Google-Konto, ohne gemeinsame Zugangsdaten11. Laut BSI ist jede Benutzerkennung eindeutig einer Person zugeordnet1 |
| Wiederherstellung | Rollenadresse der Firma (etwa info@) und Firmentelefon | Das BSI rät, nach einem Angriff zu prüfen, ob jemand Rückfalloptionen wie eine hinterlegte Telefonnummer geändert hat5 |
Konten auf eine Firmenadresse legen
Ein Konto auf einer privaten Adresse, etwa bei Gmail, folgt der Person. Verlässt die Person die Firma, hängt der Zugang an einer Adresse, die du nicht kontrollierst.
In Google Ads kann ein Admin festlegen, dass er nur Adressen von erlaubten Domains zum Konto einlädt12. Das funktioniert nur, wenn die Firma ihre Konten auf eine Firmendomain legt.
Die Inhaberrolle bleibt beim Unternehmen
Beim Google Unternehmensprofil, dem Eintrag deiner Firma in der Google-Suche und in Google Maps, kann sich der primäre Inhaber erst entfernen, nachdem er die primäre Inhaberschaft übertragen hat.
Wechselt das Unternehmen den Eigentümer, muss auch die primäre Inhaberschaft wechseln, damit Rezensionen und Informationen erhalten bleiben. Wie die Übertragung geht, steht in der Hilfe zum Unternehmensprofil27.
Trage deshalb als primären Inhaber ein Google-Konto auf einer Firmenadresse ein und gib einer zweiten Person aus der Firma die Inhaberrolle. Google rät dazu, dass jede Person ein eigenes Google-Konto nutzt, statt ein Passwort weiterzugeben26. Die Aufteilung auf zwei Personen ist unsere Ableitung daraus.
Bei Meta entziehst du die Rolle, das Facebook-Konto bleibt bei der Person
Personen melden sich im Business-Portfolio von Meta in der Regel mit ihrem privaten Facebook-Konto an. Meta verlangt die Zwei-Faktor-Anmeldung, also Passwort plus zweiten Code, auf diesem persönlichen Konto20.
Das Konto der Person bleibt bei der Person. Du entziehst nur die Rolle im Portfolio. Darum zählt die zweite Person mit voller Kontrolle so viel.
Inhaber jedes Kontos ist die Firma. Mindestens zwei Personen der Firma haben volle Kontrolle und melden sich mit einer Firmenadresse an.
Welche Zugänge gehören ins Inventar?
Nimm diese Tabelle als Vorlage für dein Inventar, die Liste aller Zugänge. Sie nennt die Systeme, die in einem Mittelständler typischerweise zum Marketing gehören, den Ort der Personenliste und den Weg, jemanden zu entfernen. Wo wir keine Quelle haben, steht „Liste im Anbieter-Bereich“.
Wo du in jedem System die Liste findest
| System | Wer typischerweise Zugang hat | Wo du die Liste siehst, und wie du entfernst |
|---|---|---|
| Website, WordPress | Benutzerkonten mit der Rolle Administrator, die alle Verwaltungsfunktionen einer Seite haben30 | Benutzerliste im Verwaltungsbereich (Backend). Prüfe jede Rolle Administrator und entferne nicht mehr nötige Benutzer |
| Domain | Inhaber und Provider. Der Provider ist laut DENIC der erste Ansprechpartner für alle Fragen zur .de-Domain28 | Frage beim Provider, wer als Inhaber eingetragen ist. Einen Inhaberwechsel beauftragen alter und neuer Inhaber gemeinsam beim Provider29 |
| Hosting, E-Mail, Dateizugang (FTP) | Personen mit Zugang zum Anbieter-Bereich und technische Zugänge | Liste im Anbieter-Bereich. Lege einen Zugang je Person an und lösche ihn zum Austritt |
| Google Ads | Nutzer mit Zugriffsstufe (Admin, Standard, Nur lesen, Nur E-Mail) und verknüpfte Manager-Konten | Admin, „Zugriff und Sicherheit“, Reiter Nutzer und Verknüpfte Manager. Nutzer entfernst du dort, einen Manager über „Remove access“14 |
| Meta | Personen und Partner im Business-Portfolio, dazu Rollen auf Seite und Werbekonto | Einstellungen der Business Suite, „People“ und „Partners“. Partner entfernst du über „Options“ und „Remove from business portfolio“17 |
| LinkedIn-Seite | Super-Admin, Content-Admin, Analyst und Paid-Media-Admins | Super-Admin-Ansicht, Einstellungen, „Manage admins“, Löschsymbol neben dem Namen23 |
| Google Analytics | Administratoren, Bearbeiter, Betrachter auf Konto- und Property-Ebene | Verwaltung, „Zugriffsverwaltung“. Wer als Administrator der letzte ist, kann sich nicht selbst löschen24 |
| Google Search Console | Bestätigte und delegierte Inhaber, Nutzer | Einstellungen, „Nutzer und Berechtigungen“. Bestätigungstokens bleiben nach dem Entfernen bestehen und gehören ebenfalls gelöscht25 |
| Google Tag Manager | Nutzer mit Rechten pro Container (der Sammlung der Messcodes einer Website) | Liste im Admin-Bereich des Tools |
| Google Unternehmensprofil | Primärer Inhaber, Inhaber, Administratoren | Menü, „Einstellungen für das Unternehmensprofil“, „Personen und Zugriff“. Nur Inhaber entfernen andere26 |
| Newsletter-Tool, Social-Planung | Benutzer mit Tool-Zugang und Schnittstellen zu Social-Konten | Liste im Anbieter-Bereich. Entferne auch die verbundenen Konten |
| Passwortmanager | Personen mit Zugriff auf gemeinsame Tresore | Mitgliederliste des Tresors, Entzug zum Austritt |
| Rücksetz-Adressen und Telefonnummern | Jedes Konto hat eine Adresse und Nummer für die Wiederherstellung | In jedem Konto prüfen. Das BSI rät, nach einem Angriff geänderte Rückfalloptionen zu suchen5 |
Ein Zugang besteht aus Konto, Rolle und dem Weg, das Passwort zurückzusetzen. Prüfe bei jedem System alle drei.
Was tust du, wenn ein Mitarbeiter das Unternehmen verlässt?
Was das BSI beim Austritt verlangt
Das BSI formuliert im Baustein ORP.4 die Mindestregeln für Benutzerkennungen und Rechte1.
- Die Institution muss bei personellen Veränderungen nicht mehr benötigte Benutzerkennungen und Berechtigungen entfernen.
- Sie vergibt Berechtigungen nur nach tatsächlichem Bedarf.
- Inaktive Benutzerkennungen soll sie deaktivieren.
Der Baustein ORP.2 Personal ergänzt die Regeln für den Weggang31.
- Die Institution weist den oder die Nachfolgende rechtzeitig ein.
- Ist eine direkte Übergabe nicht möglich, erstellt die ausscheidende Person eine ausführliche Dokumentation.
- Die Institution zieht alle Unterlagen, Schlüssel, Geräte, Ausweise und Zutrittsberechtigungen ein.
- Sie informiert alle betroffenen Stellen, zum Beispiel die IT-Abteilung, über das Ausscheiden.
- Eine Checkliste soll alle Aufgaben beim Ausscheiden zusammenhalten.
Auf diesen beiden Bausteinen beruht die Reihenfolge in der Tabelle.
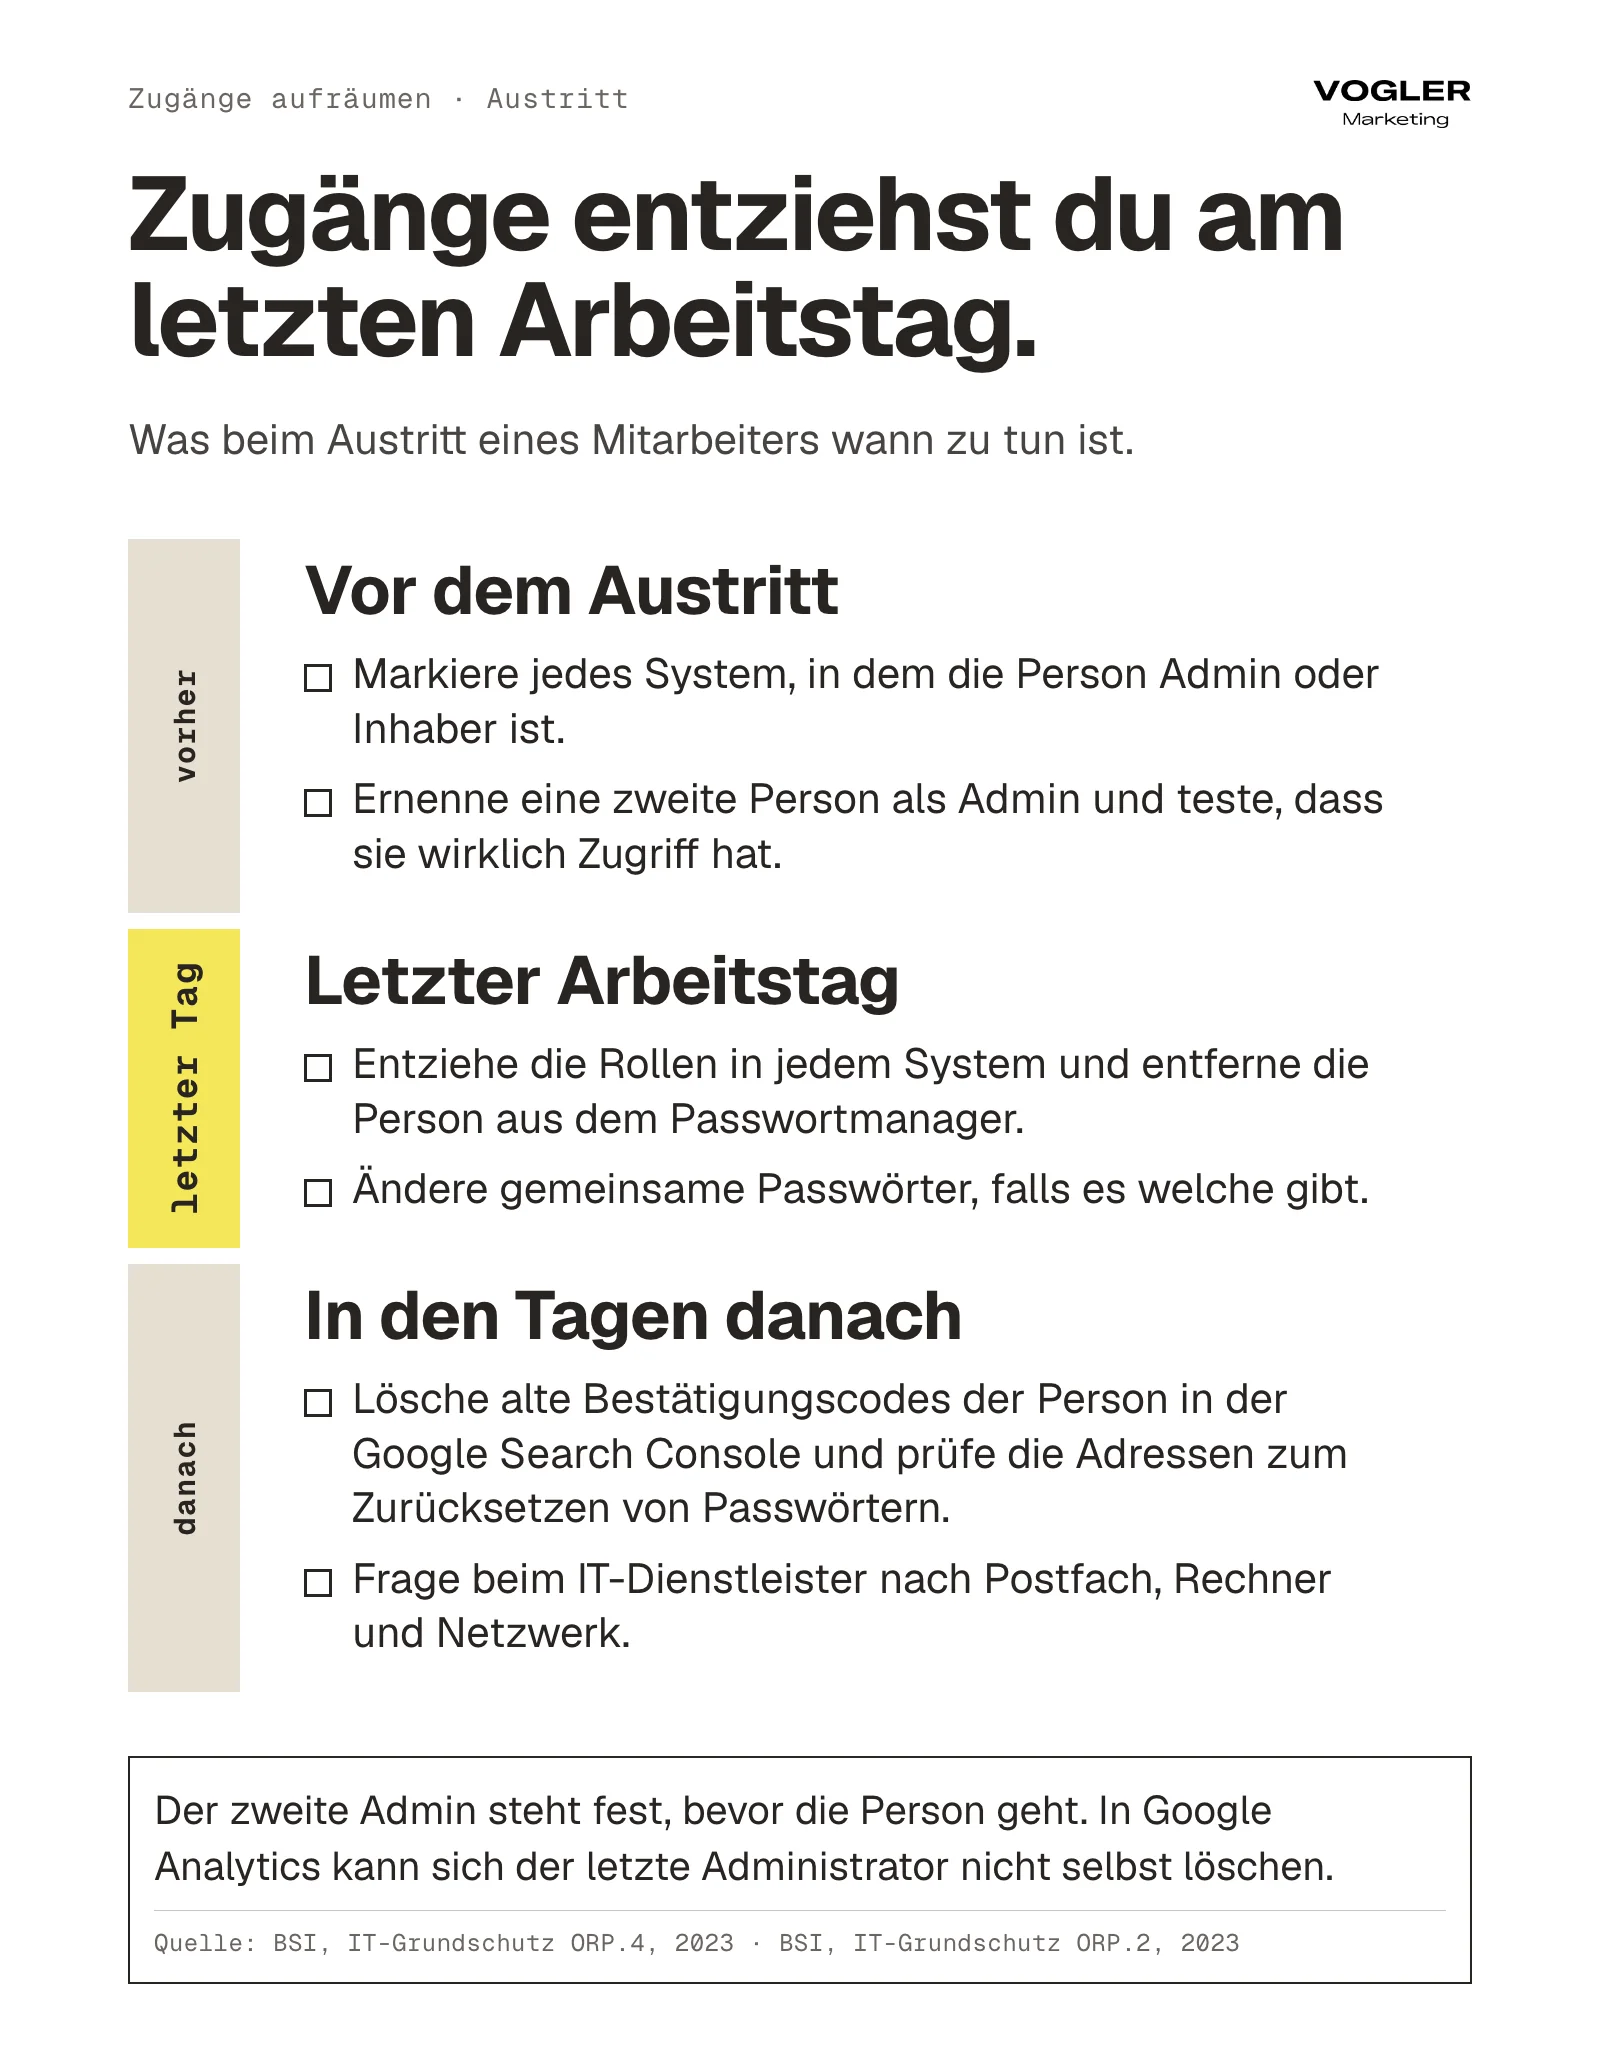
Die Reihenfolge vom Tag vor dem Austritt bis danach
| Zeitpunkt | Was du tust | Warum |
|---|---|---|
| Vor dem Austritt | Öffne das Inventar. Markiere jedes System, in dem die Person Admin, Inhaber oder letzter Administrator ist | In Google Analytics kann sich der letzte Administrator nicht selbst löschen, beim Unternehmensprofil muss der primäre Inhaber zuerst übertragen, bei LinkedIn muss jede Seite mindestens einen Super-Admin haben242723 |
| Vor dem Austritt | Ernenne eine zweite Person als Admin und teste, dass sie wirklich Zugriff hat | Bei Meta kann eine zweite Person mit voller Kontrolle die Verwaltung übernehmen19. Das BSI verlangt für alle wesentlichen Aufgaben Vertretungsregelungen31 |
| Letzter Arbeitstag | Entziehe die Rollen in jedem System der Tabelle oben. Entferne die Person aus dem Passwortmanager | Das BSI verlangt, Zugriffsrechte bei personellen Veränderungen zu entfernen1 |
| Letzter Arbeitstag | Ändere gemeinsame Passwörter, falls es welche gibt, und stelle Zwei-Faktor-Verfahren um, die am Privathandy der Person hingen | Google rät von gemeinsamen Zugangsdaten ab11 |
| In den Tagen danach | Prüfe in Search Console die Liste „Nicht verwendete Inhabertokens“ und entferne Tokens der Person. Prüfe Rücksetz-Adressen | Entfernte bestätigte Inhaber können sich mit einem Token wieder bestätigen25 |
| In den Tagen danach | Frage bei IT-Dienstleister nach Postfach, Rechner und Netzwerk | Dafür ist dein IT-Dienstleister zuständig. Es gehört nicht zu unserem Umfang |
Das Facebook-Konto bleibt bei der Person, Seite und Werbekonto bei der Firma
Das persönliche Facebook-Konto der Person bleibt bei der Person. Die Seite und das Werbekonto bleiben bei der Firma, solange sie im Business-Portfolio der Firma liegen18. Du entziehst nur die Rolle.
Postfach, Name und Foto der ausgeschiedenen Person
Zum Austritt gehört auch, was die Person auf der Außenseite hinterlässt. Die Landesbeauftragte für den Datenschutz in Sachsen-Anhalt (LfD Sachsen-Anhalt) hält es in der Regel für geboten, ein Postfach mit dem Namen der Person (vorname.nachname@firma.de) unverzüglich nach dem Ausscheiden zu deaktivieren.
Mit dem Ausscheiden fehlt meist der Rechtsgrund, den Namen weiter zu nutzen. Die Behörde zieht Funktionspostfächer ohne Namen vor, zum Beispiel info@, und nennt als Möglichkeit, Geschäftspartner vor dem Wechsel auf den neuen Ansprechpartner hinzuweisen.
Mails an die Adresse einfach an einen Nachfolger weiterzuleiten, hält sie für nicht möglich, weil im Postfach private Nachrichten liegen können. Auch das Portraitfoto der Person auf der Website trägt nach dem Ausscheiden in der Regel kein Einverständnis mehr32.
Das sind Hinweise einer einzelnen Landesbehörde und keine Rechtsberatung. Frag deinen Datenschutzbeauftragten oder deinen IT-Dienstleister, wie ihr das bei euch regelt.
Entziehe alle Zugänge am letzten Arbeitstag. Wer damit wartet, lässt einen Zugang offen, den niemand mehr braucht.
Was tust du beim Agenturwechsel?
Beim Agenturwechsel geht es um dieselben Systeme. Zusätzlich klärst du vor der Kündigung, wem jedes Konto gehört.
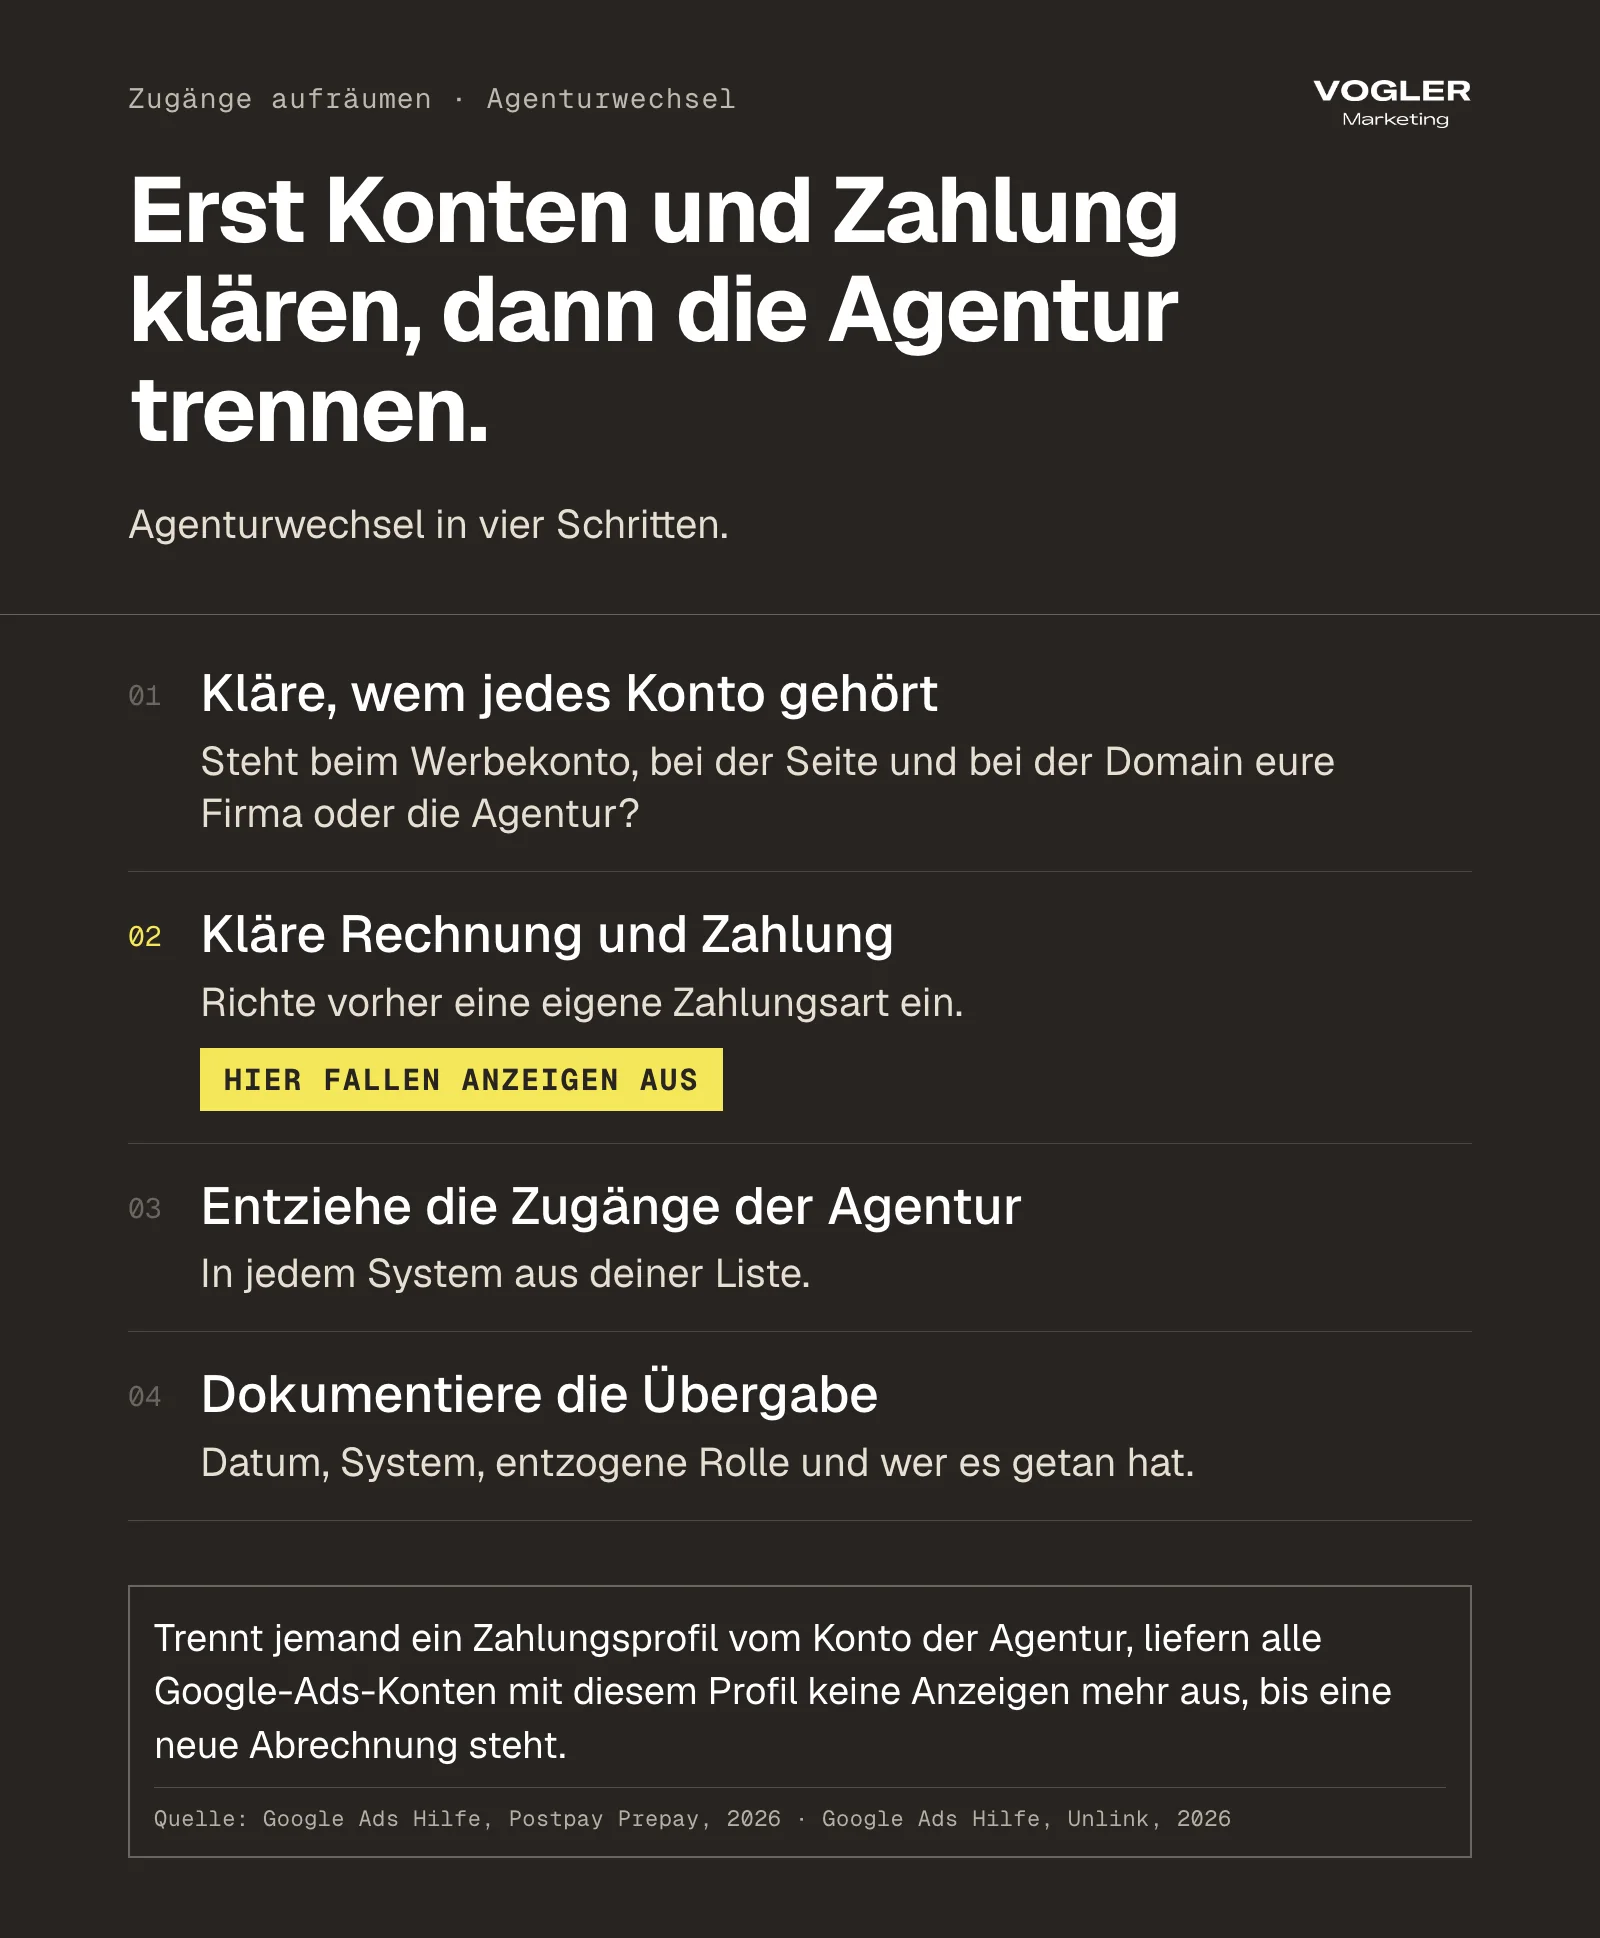
Kläre zuerst, wem jedes Konto gehört
Öffne für jedes System die Angaben zum Eigentümer.
- Meta. Gehören Seite und Werbekonto zu deinem Business-Portfolio? Teilt dir ein Partner ein Asset (eine Seite oder ein Werbekonto), bist du auf die Rechte beschränkt, die der Partner vergeben hat. Du kannst dann nicht jeder Person volle Kontrolle geben16.
- Google Ads. Läuft das Konto unter deinem eigenen Zugang oder nur über das Manager-Konto der Agentur? Ein Manager kann Besitzer eines Kundenkontos sein. Der Besitzer-Manager kann Admins einladen und entfernen, andere Manager entlinken und Sicherheitseinstellungen ändern. Das Kundenkonto kann die Besitzrechte jederzeit durch Entlinken beenden, und Google empfiehlt, einen Manager nur dann zum Besitzer zu machen, wenn er diese Rechte braucht13.
- Domain. Wer steht als Inhaber im Domain-Eintrag? Steht dort die Agentur, brauchst du einen Inhaberwechsel. Bei .de-Domains beauftragen alter und neuer Inhaber den Provider gemeinsam, oder der bisherige Inhaber erzeugt über seinen Provider ein AuthInfo-Passwort für den Wechsel und gibt es weiter29. Mehr zur Domain im Artikel Die Domain ist weg.
Kläre dann Rechnung und Zahlung
An dieser Stelle fallen Anzeigen aus. Google beschreibt, was passiert, wenn jemand ein Zahlungsprofil vom Manager-Konto trennt. Dann deaktiviert Google die Abrechnung aller Google-Ads-Konten, die dieses Profil nutzen. Diese Konten liefern keine Anzeigen mehr aus, bis du eine neue Abrechnung eingerichtet hast.
Vor dem Trennen zeigt Google eine Warnung mit den betroffenen Konten15. Richte also vorher eine eigene Zahlungsart ein. Die Hilfeseite von Google beschreibt das für Konten mit Postpay oder Prepay, also Zahlung nach oder vor der Werbung. Bei Rechnungsstellung gelten andere Regeln.
Entziehe danach die Zugänge der Agentur
Danach gehst du die Tabelle oben durch.
- Meta. Einstellungen, „Partners“, „Options“, „Remove from business portfolio“. So beschreibt es die Anleitung von Meta zum Entfernen von Partnern17.
- Google Ads. Im Kundenkonto Admin, „Zugriff und Sicherheit“, „Managers“, „Remove access“ und mit „Unlink“ bestätigen. Dafür brauchst du Admin-Zugriff, wie die Anleitung von Google zum Trennen erklärt14.
- Analytics, Search Console, Tag Manager, Unternehmensprofil, LinkedIn. Nutzer der Agentur entfernen, Search-Console-Tokens löschen242523.
- Website und Hosting. Benutzerkonten der Agentur löschen, Passwörter ändern, Rolle Administrator prüfen30.
Dokumentiere zum Schluss die Übergabe
Notiere Datum, System, entzogene Rolle und wer es getan hat. Bitte die Agentur um eine Liste aller Zugänge, die sie je hatte, und gleiche sie mit deinem Inventar ab. So erkennst du, ob etwas fehlt.
Was das BSI für externe Kräfte verlangt
Das BSI behandelt Externe wie eigene Beschäftigte. Verlässt externes Personal die Institution, muss es Arbeitsergebnisse geregelt übergeben und ausgehändigte Zugangsberechtigungen zurückgeben. Bevor Externe Zugang zu vertraulichen Informationen bekommen, verlangt das BSI außerdem schriftliche Vertraulichkeitsvereinbarungen31.
Der Baustein meint externes Personal, das du beschäftigst. Wir übertragen die Regel auf die Agentur, weil auch sie Zugänge bekommt.
Personenbezogene Daten bei der Agentur löschen oder zurückgeben lassen
Verarbeitet die Agentur personenbezogene Daten in deinem Auftrag, zum Beispiel Kontaktdaten aus Formularen oder Leads aus Anzeigen, regelt ein Vertrag mit ihr die Verarbeitung. Dieser Vertrag muss vorsehen, dass die Agentur nach dem Ende der Leistung alle personenbezogenen Daten nach deiner Wahl löscht oder zurückgibt, es sei denn, eine Rechtspflicht verlangt die Speicherung.
Die Agentur muss dir außerdem alle Informationen zum Nachweis ihrer Pflichten geben33. Wir empfehlen, dir Löschung oder Rückgabe in Textform bestätigen zu lassen. Die Rechtsfragen dahinter klärst du mit deinem Datenschutzbeauftragten oder einem Anwalt.
Kläre vor der Kündigung der Agentur, wem jedes Konto gehört und wer die Werbung bezahlt. Erst danach trennst du die Agentur von deinen Konten.
Was ist, wenn niemand mehr Admin ist?
Dann brauchst du den Wiederherstellungsweg der Plattform. Er unterscheidet sich je nach System.
- Meta, Business-Portfolio. Hat in deiner Organisation niemand mehr volle Kontrolle, verweist die Hilfeseite auf eine Anfrage, mit der du volle Kontrolle beantragst16. Verlust durch Hackerangriff läuft über das Formular für gehackte Seiten21.
- Google Search Console. Eine Property braucht mindestens einen bestätigten Inhaber. Bestätigte Inhaber weisen die Inhaberschaft per Token nach, etwa mit einer HTML-Datei auf der Website25. Wer die Website kontrolliert, kann sich also neu bestätigen. Das ist unsere Schlussfolgerung aus dieser Regel.
- Google Analytics und Unternehmensprofil. Beide verhindern, dass sich die letzte Admin-Person oder der primäre Inhaber selbst entfernt2427.
- LinkedIn. Jede Seite braucht mindestens einen Super-Admin. Wer als einziger Super-Admin geht, muss vorher einen weiteren benennen23.
Benenne deshalb den zweiten Admin, bevor jemand geht. Für Google-Dienste zeigt die Search Console einen Notweg. Wer die Website kontrolliert, bestätigt die Inhaberschaft per Token neu.
Das ist unsere Ableitung. Für andere Dienste sagt Google das nicht zu. Darum stehen Domain und Hosting an erster Stelle im Inventar. Bei Meta führt der Weg über die Anfrage an Meta. Eine Zusage, dass Meta sie bewilligt, gibt es nicht.
Missbraucht jemand einen alten Zugang, um Konten zu übernehmen, schilderst du das als Unternehmen der Zentralen Ansprechstelle Cybercrime (ZAC) im Land deines Firmensitzes.
Privatpersonen wenden sich an die Online-Wachen der Polizei in ihrem Land.
Benenne in jedem System einen zweiten Admin, bevor jemand geht. Ohne ihn hängt die Rückgewinnung an der Plattform, und bei Meta gibt es dafür keine Zusage.
Warum reicht ein Passwortwechsel nicht, und wann hilft er?
Wann du Passwörter wechselst
Das BSI hält regelmäßige, anlassunabhängige Passwortwechsel für überholt, weil sie erfahrungsgemäß zu schwächeren Passwörtern führen. Es empfiehlt, ein Passwort zu ändern, wenn der Verdacht besteht, dass es in einem Datenleck enthalten war2.
Wechsle Passwörter deshalb aus Anlass, also beim Austritt, beim Agenturwechsel und bei Verdacht. Mehr zu Datenlecks im Artikel Passwörter eurer Leute sind im Netz.
Mit eigenen Zugängen entfällt der Wechsel
Der Wechsel ist nur für geteilte Zugangsdaten nötig. Hat jede Person einen eigenen Zugang, entziehst du ihn und musst keine Passwörter ändern. Die Google-Ads-Hilfe rät dazu, dass jede Person über das eigene Google-Konto Zugriff erhält und niemand gemeinsame Zugangsdaten nutzt11.
Das BSI verlangt dasselbe. Jede Benutzerkennung muss einer Person eindeutig zugeordnet sein1.
Der Entzug ist damit ein Klick, wo ein geteiltes Passwort sonst mehrere Änderungen verlangt, und bei jedem Wechsel droht, dass du eine Stelle vergisst. Wo du geteilte Zugänge nicht vermeiden kannst, etwa bei einem Hosting-Zugang, ändere das Passwort am letzten Arbeitstag und trage es im Passwortmanager ein.
Gib jeder Person einen eigenen Zugang. Dann entziehst du beim Austritt den Zugang und musst kein Passwort für alle ändern.
Wie wählst du einen Passwortmanager für die Firma?
Was das BSI zu Passwortmanagern sagt
Laut BSI lohnt sich ein Passwortmanager in der Regel4. Ein Passwortmanager ist ein Programm, das alle Passwörter verschlüsselt speichert und hinter einem einzigen Hauptpasswort (Masterpasswort) schützt. Was das BSI dazu rät, steht auf seiner Seite zum Passwort-Manager.
Die Untersuchung von zehn Produkten, die das BSI im Dezember 2025 veröffentlichte, fand Mängel, etwa bei drei Produkten, die Passwörter so speicherten, dass Hersteller theoretisch darauf zugreifen konnten.
Der Nutzen überwiegt laut BSI trotzdem deutlich, weil Wiederverwendung von Passwörtern und Phishing sonst das Risiko erhöhen3. Das BSI empfiehlt das Werkzeug und kritisiert zugleich einzelne Produkte.
Worauf du bei der Auswahl achtest
Einen Anbieter nennen wir nicht. Die Kriterien unten leiten wir aus Aussagen des BSI und aus den Anforderungen oben ab.
- Eigene Zugänge pro Person und gemeinsame Tresore für Teams. Ein Tresor ist ein geteilter Ordner für Passwörter. So entziehst du eine Person in einem Schritt.
- Zwei-Faktor zusätzlich zum Passwortmanager. Das BSI empfiehlt für hochsensible Inhalte ergänzend zum Passwortmanager einen zweiten Faktor bei wichtigen Konten, etwa beim E-Mail-Konto4. Dass auch der Passwortmanager selbst einen zweiten Faktor bieten soll, ist unser zusätzliches Kriterium. Das BSI gibt das nicht vor.
- Ein Masterpasswort mit Notfallweg. Laut BSI sind im schlechtesten Fall alle Daten verloren, wenn du das Masterpasswort verlierst4. Lege deshalb fest, welche zweite Person der Geschäftsführung einen Notfallzugang hat.
- Ein eigenständiges Programm statt Browser-Speicher. Das BSI hält eingebaute Browser-Manager für weniger sicher, weil Schadsoftware Zugangsdaten dort leichter abgreift4.
- Prüfe den Speicherort. Das BSI rät bei cloudbasierter Speicherung, also im Rechenzentrum des Herstellers, dich beim Hersteller über den Ort der Speicherung und dessen Schutzniveau zu informieren3.
Ein Passwortmanager ersetzt keine Rollenvergabe. Er hilft dir, Zugänge sauber zu entziehen. Dass jemand nur die nötigen Rechte hat, legst du in jedem System selbst fest.
Ein Passwortmanager mit eigenen Zugängen pro Person, zweitem Faktor und Notfallzugang für die Geschäftsführung macht den Entzug beim Austritt einfach.
Wie oft prüfst du die Liste?
Das BSI verlangt, dass die Institution die Dokumentation der Benutzer und Rechte regelmäßig prüft, ob sie den tatsächlichen Stand widerspiegelt1. Google rät, regelmäßig zu prüfen, wer Zugriff hat, ob es unautorisierte Änderungen gibt, und inaktive Nutzer zu entfernen11. Beide Quellen nennen keinen Rhythmus.
Wir empfehlen, vierteljährlich und bei jedem Wechsel von Personen oder Dienstleistern zu prüfen. Die Quellen geben das nicht vor. Vierteljährlich heißt vier Termine im Jahr. Plane für jeden Termin eine Stunde ein, wenn die Liste steht. Notiere das Datum, damit du den Abstand siehst.
Prüf die Liste der Zugänge vierteljährlich und bei jedem Wechsel von Personen oder Dienstleistern. Plane eine Stunde je Termin ein.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Öffne in Meta „People“ und „Partners“ und entferne, wen du nicht kennst oder nicht mehr brauchst | Marketing |
| ☐ | Öffne in Google Ads „Zugriff und Sicherheit“, entferne inaktive Nutzer und prüf die verknüpften Manager | Marketing |
| ☐ | Prüf, wer in deiner Domain als Inhaber eingetragen ist und wer der Provider ist | du oder wir (Sicherheits-Check) |
| ☐ | Öffne in der Search Console „Nicht verwendete Inhabertokens“ und lösche alte | Website-Betreuer |
| ☐ | Entferne in WordPress Benutzerkonten ehemaliger Mitarbeiter und Agenturen und prüf jede Rolle Administrator | Website-Betreuer |
| ☐ | Benenne in jedem System zwei Personen deiner Firma mit voller Kontrolle | Geschäftsführung |
| ☐ | Leg Inhaber und Rücksetz-Adressen der Konten auf Firmenadressen, am besten auf eine Rollenadresse wie info@ | du |
| ☐ | Prüf in jedem Konto die hinterlegte Adresse und Telefonnummer für die Wiederherstellung | du |
| ☐ | Ändere geteilte Passwörter am letzten Arbeitstag und trag sie im Passwortmanager ein | du |
| ☐ | Klär mit deinem Datenschutzbeauftragten, wie ihr Postfach, Namen und Foto ausgeschiedener Personen behandelt | Geschäftsführung |
| ☐ | Richte vor einem Agenturwechsel eine eigene Zahlungsart in Google Ads ein | Buchhaltung |
| ☐ | Bitte die Agentur um eine Liste aller Zugänge, die sie je hatte, und gleich sie mit deinem Inventar ab | Geschäftsführung |
| ☐ | Lass dir von der Agentur Löschung oder Rückgabe personenbezogener Daten in Textform bestätigen | Geschäftsführung |
| ☐ | Leg fest, wer das Inventar führt, und trag den nächsten Prüftermin in den Kalender ein | Geschäftsführung |
Wenn du die Zugänge lieber mit uns prüfst, findest du die Konten-Prüfung auf der Seite Sicherheits-Check. Ist das Werbekonto der Anlass, hilft dir der Artikel Werbekonto gehackt oder gesperrt. Ist es eine verdächtige Mail, lies Mail von Meta droht mit Löschung deiner Facebook-Seite.
Wer macht was: IT-Dienstleister, Agentur, du?
| Wer | Aufgabe |
|---|---|
| Du als Geschäftsführung | Legst fest, dass Konten dem Unternehmen gehören, benennst zwei Personen mit voller Kontrolle und entscheidest über Entzug |
| Deine Agentur | Kennt die Konten und Rollen im Marketing. Listet alle Zugänge, die sie hat, und entzieht sie auf deinen Wunsch |
| Dein IT-Dienstleister | Betreut Rechner, Netzwerk, Postfächer, Mitarbeiterkonten im Firmennetz und die Schulung der Mitarbeiter. Das gehört nicht zu unserem Umfang |
| Wir | Prüfen die Außenseite rund ums Marketing: Absenderadresse deiner Domain, Website, Domain und DNS, Werbe- und Social-Konten mit allen Zugängen, Firmenadressen in Datenlecks, ähnlich aussehende Domains |
Bei den Werbe- und Social-Konten sehen wir uns in einem Videotermin Rollen, Partner und Zwei-Faktor-Status an. Du öffnest die Konten selbst, einen Zugang brauchen wir nicht. Der Sicherheits-Check liefert dir daraus eine Liste, die du als Inventar nutzen kannst. Penetrationstests, Virenschutz auf Rechnern und Server-Software gehören nicht dazu.
FAQ
Wie finde ich heraus, wer noch Zugang zu unseren Google- und Meta-Konten hat?
Du öffnest in jedem System die Personenliste mit einem Konto, das volle Kontrolle hat. Bei Meta findest du sie in den Einstellungen der Business Suite unter „People“ und „Partners“, bei Google Ads unter „Zugriff und Sicherheit“ in den Reitern Nutzer und Verknüpfte Manager1614. Prüfe auch Rücksetz-Adressen und Telefonnummern, denn wer sie kontrolliert, kontrolliert das Konto. Notiere jeden Fund, bevor du etwas entfernst.
Muss ich nach dem Austritt eines Mitarbeiters alle Passwörter ändern?
Nur die geteilten. Das BSI hält anlassunabhängige Passwortwechsel für überholt und empfiehlt den Wechsel bei Verdacht auf ein Datenleck2. Hat die Person einen eigenen Zugang, entziehst du ihn, und die Passwörter der anderen bleiben unberührt. Gibt es gemeinsame Zugangsdaten, etwa beim Hosting, änderst du sie am letzten Arbeitstag. Meide geteilte Zugänge auf Dauer, denn Google rät ausdrücklich zu eigenen Zugängen je Person11.
Darf die Agentur nach dem Vertragsende noch im Konto bleiben?
Das regelt dein Vertrag, und wir geben dazu keine Rechtsberatung. Technisch entscheidest du als Inhaber. Bei Meta entfernst du einen Partner mit voller Kontrolle über das Business-Portfolio17. Bei Google Ads entlinkst du den Manager über „Remove access“ im Kundenkonto, wofür du Admin-Zugriff brauchst14. Kläre vorher die Zahlung, denn ein Trennen kann Anzeigen stoppen.
Wem gehört das Werbekonto, wenn die Agentur es angelegt hat?
Das hängt vom Konto ab. Bei Meta gehört eine Seite dem Unternehmen, sobald sie im Business-Portfolio des Unternehmens liegt18. Teilt ein Partner dir ein Asset, bist du auf die Rechte beschränkt, die der Partner vergeben hat. Bei Google Ads besitzt das Kundenkonto seine Daten selbst, und ein Manager kann Besitzer sein13. Bitte die Agentur, dir in Textform zu bestätigen, welche Konten auf dich laufen.
Was ist besser: Privat-Gmail oder Firmenadresse für Konten?
Die Firmenadresse, am besten eine Rollenadresse, die mehrere Personen verwalten. Ein Konto auf einer privaten Adresse folgt der Person. Verlässt sie die Firma, hängt der Zugang an einer Adresse, die du nicht kontrollierst. Google Ads kann Einladungen auf Firmen-Domains beschränken12. Das BSI beschreibt, wie Täter über eine übernommene Mailadresse die Passwörter weiterer Konten zurücksetzen5. Lege daher Inhaber und Rücksetz-Adresse auf die Firma und halte privates und geschäftliches strikt getrennt. Richte die Rollenadresse so ein, dass mindestens zwei Personen sie lesen, damit ein Austritt den Zugang nicht blockiert.
Brauche ich einen Passwortmanager, wenn alle Zwei-Faktor nutzen?
Ja, beides ergänzt sich. Zwei-Faktor schützt die Anmeldung, der Passwortmanager ordnet die Zugänge und erleichtert den Entzug. Das BSI nennt den Einsatz in der Regel lohnend und empfiehlt für hochsensible Inhalte zusätzlich einen erweiterten Schutz4. Lege dazu fest, wer einen Notfallzugang hat, damit der Verlust des Masterpassworts nicht alle Konten blockiert. Prüfe zusätzlich, wo der Hersteller die Daten speichert, denn das BSI rät bei Cloud-Speicherung genau dazu3.
Quellen
- BSI: „IT-Grundschutz-Kompendium, Baustein ORP.4 Identitäts- und Berechtigungsmanagement“ (2023), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/02_ORP_Organisation_und_Personal/ORP_4_Identitaets_und_Berechtigungsmanagement_Editon_2023.pdf?__blob=publicationFile&v=3, Abruf 31.10.2026
- BSI: „Passwortwechseln war gestern: Wie Verbraucherinnen und Verbraucher ihre Benutzerkonten absichern können“ (2025), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/250131_Passwortwechsel_next-level.html, Abruf 31.10.2026
- BSI: „Untersuchung: BSI identifiziert Verbesserungsbedarf bei Passwortmanagern“ (2025), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251209_Verbesserungsbedarf_Passwortmanager.html, Abruf 31.10.2026
- BSI: „Passwörter verwalten mit dem Passwort-Manager“ (2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Sichere-Passwoerter-erstellen/Passwort-Manager/passwort-manager_node.html, Abruf 31.10.2026
- BSI: „Notfallplan gehacktes E-Mail-Konto: Hilfe für Betroffene“ (2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Identitaetsdiebstahl/Hilfe-fuer-Betroffene/hilfe-fuer-betroffene_node.html, Abruf 31.10.2026
Alle 34 Quellen anzeigen
- Bitkom: „Wirtschaftsschutz 2025, Präsentation zur Pressekonferenz am 18. September 2025“ (2025), https://www.bitkom.org/sites/main/files/2025-09/bitkom-pressekonferenz-wirtschaftsschutz-cybercrime.pdf, Abruf 31.10.2026
- Bitkom: „Angriffe auf die deutsche Wirtschaft: Spur führt immer öfter zu ausländischen Geheimdiensten“ (2026), https://www.bitkom.org/Presse/Presseinformation/Angriffe-auf-deutsche-Wirtschaft-Spur-auslaendische-Geheimdienste, Abruf 31.10.2026
- Help Net Security: „Verizon DBIR: Vulnerability exploitation is the dominant initial access vector“ (2026), https://helpnetsecurity.com/2026/05/20/verizon-2026-dbir-findings, Abruf 31.10.2026
- Verizon: „2026 Data Breach Investigations Report, Executive Summary“ (2026), https://www.verizon.com/business/resources/executivebriefs/2026-dbir-executive-summary.pdf, Abruf 31.10.2026
- Security Info Watch: „Verizon DBIR: Vulnerability Exploitation Surpasses Stolen Credentials as Top Breach Entry Point“ (2026), https://www.securityinfowatch.com/cybersecurity/news/55378754/verizon-dbir-vulnerability-exploitation-surpasses-stolen-credentials-as-top-breach-entry-point, Abruf 31.10.2026
- Google Ads Hilfe: „Secure your Google Ads account: Best Practices“ (2026), https://support.google.com/google-ads/answer/12864492, Abruf 31.10.2026
- Google Ads Hilfe: „Secure your Google Ads account: Allowed Email Domains“ (2026), https://support.google.com/google-ads/answer/12864084, Abruf 31.10.2026
- Google Ads Hilfe: „Manager Accounts (MCC): About ownership of client accounts“ (2026), https://support.google.com/google-ads/answer/7456532, Abruf 31.10.2026
- Google Ads Hilfe: „Manager Accounts: Unlink accounts from your manager account“ (2026), https://support.google.com/google-ads/answer/7456531, Abruf 31.10.2026
- Google Ads Hilfe: „Manager Accounts and Payments profile linking for customers on Postpay or Prepay“ (2026), https://support.google.com/google-ads/answer/14169584, Abruf 31.10.2026
- Meta Business Help Centre: „Add people to a business portfolio and assign a business asset“ (2026), https://www.facebook.com/business/help/2169003770027706, Abruf 31.10.2026
- Meta Business Help Centre: „Remove partners from your business portfolio“ (2026), https://www.facebook.com/business/help/2222659621282858, Abruf 31.10.2026
- Meta Business Help Centre: „Add a Facebook Page to your business portfolio“ (2026), https://www.facebook.com/business/help/720478807965744, Abruf 31.10.2026
- Meta Business Help Centre: „About Security Centre“ (2026), https://www.facebook.com/business/help/216940652189296, Abruf 31.10.2026
- Meta Business Help Centre: „How to require two-factor authentication for people in your Meta business portfolio“ (2026), https://www.facebook.com/business/help/280940009201586, Abruf 31.10.2026
- Facebook-Hilfebereich: „Eine gehackte Facebook-Seite, die du verwaltest, wiederherstellen“ (2026), https://www.facebook.com/help/738660629556925, Abruf 31.10.2026
- LinkedIn: „LinkedIn Page admin roles“ (2026), https://www.linkedin.com/help/linkedin/answer/a541981, Abruf 31.10.2026
- LinkedIn: „Remove your Page admin’s role“ (2026), https://www.linkedin.com/help/linkedin/answer/a1481276, Abruf 31.10.2026
- Google Analytics Hilfe: „Nutzer und Nutzergruppen in Analytics hinzufügen, bearbeiten und löschen“ (2026), https://support.google.com/analytics/answer/9305788, Abruf 31.10.2026
- Search Console Hilfe: „Verwalten von Inhabern, Nutzern und Berechtigungen“ (2026), https://support.google.com/webmasters/answer/7687615, Abruf 31.10.2026
- Google Unternehmensprofil Hilfe: „Inhaber und Administratoren Ihres Unternehmensprofils verwalten“ (2026), https://support.google.com/business/answer/3403100, Abruf 31.10.2026
- Google Unternehmensprofil Hilfe: „Primäre Inhaberschaft eines Unternehmensprofils übertragen“ (2026), https://support.google.com/business/answer/3415281, Abruf 31.10.2026
- DENIC: „DENIC eG: FAQs for domain holders“ (2026), https://www.denic.de/en/faq/faqs-for-domain-holders/, Abruf 31.10.2026
- DENIC: „DENIC eG: Domain Holder Change for .de“ (2026), https://www.denic.de/en/products/de-domains/holder-change/, Abruf 31.10.2026
- WordPress: „Roles and Capabilities“ (2026), https://wordpress.org/documentation/article/roles-and-capabilities/, Abruf 31.10.2026
- BSI: „IT-Grundschutz-Kompendium, Baustein ORP.2 Personal“ (2023), https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/02_ORP_Organisation_und_Personal/ORP_2_Personal_Editon_2023.pdf?__blob=publicationFile&v=4, Abruf 31.10.2026
- LfD Sachsen-Anhalt: „Datenschutzfragen beim Ausscheiden von Beschäftigten“ (Hinweis der Landesbeauftragten für den Datenschutz Sachsen-Anhalt, Stand August 2025) (2025), https://datenschutz.sachsen-anhalt.de/fileadmin/Bibliothek/Landesaemter/LfD/Informationen/Hinweise/Ausscheiden_von_Beschaeftigten.pdf, Abruf 31.10.2026
- Europäische Union: „Verordnung (EU) 2016/679, Datenschutz-Grundverordnung (Art. 28 Auftragsverarbeiter)“ (2016), https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32016R0679, Abruf 31.10.2026
- Verfassungsschutz Sachsen: „Informationsblätter zum Wirtschaftsschutz, Bedrohung durch Innentäter“ (2022), https://www.verfassungsschutz.sachsen.de/download/Infoblatt_Bedrohung_durch_Innentaeter_11-2022.pdf, Abruf 31.10.2026