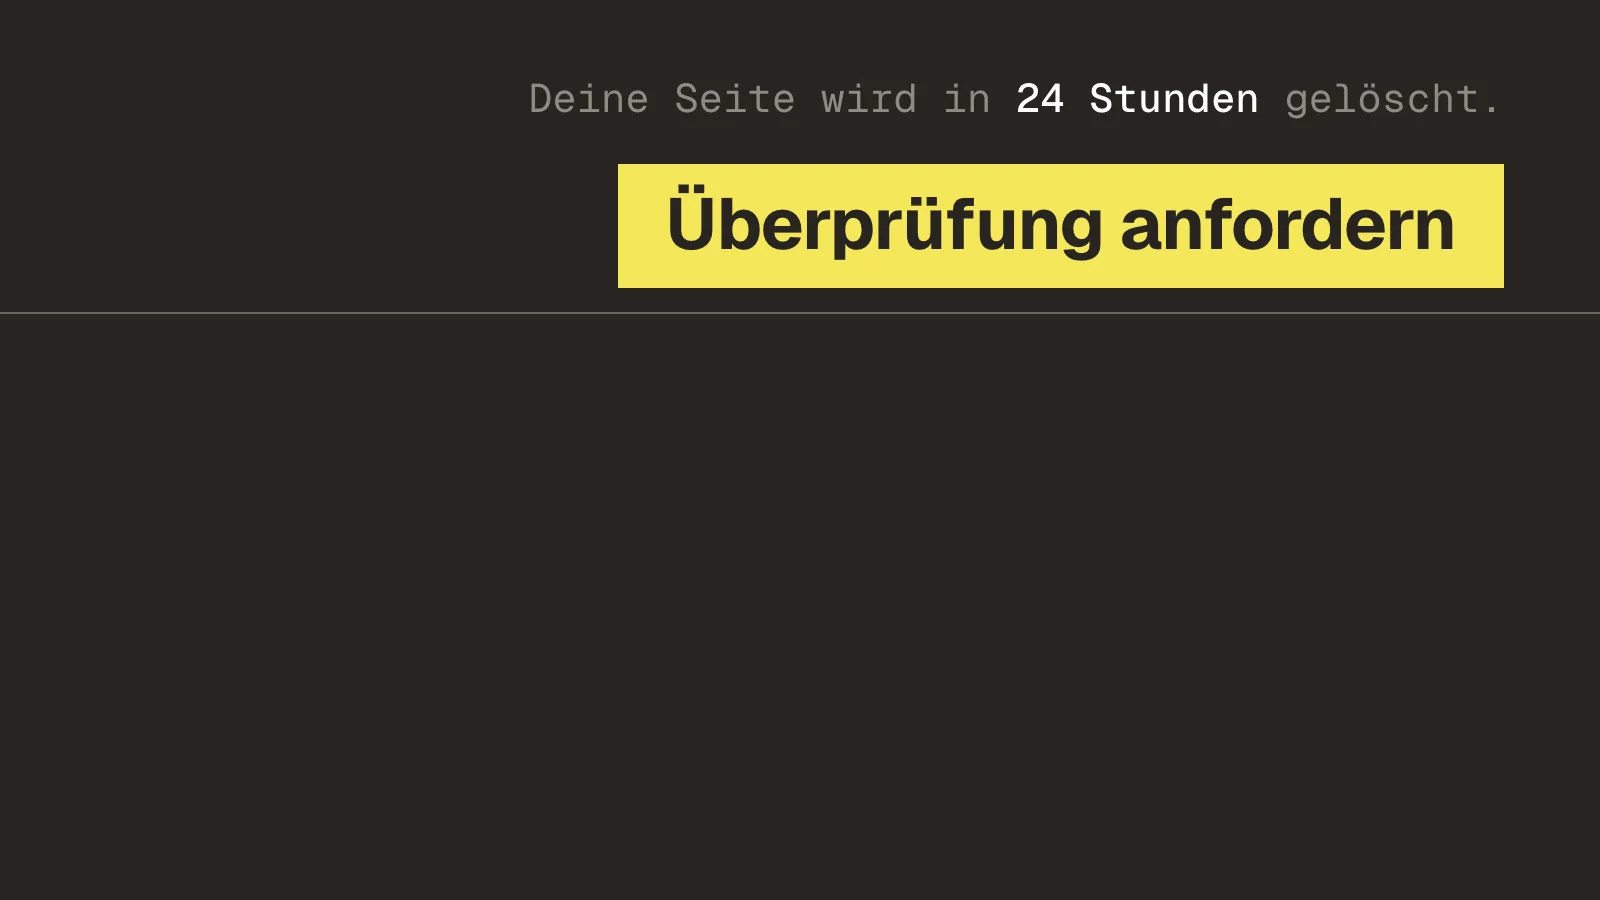
Es ist früh am Morgen. Im Postfach liegt eine Mail von „Meta“. Sie behauptet, deine Unternehmensseite habe gegen Richtlinien verstoßen und verschwinde bald. Eine Frist läuft, oft 24 Stunden bis zwei Tage. Darunter steht ein Button, der „Einspruch einlegen“ oder „Überprüfung anfordern“ heißt.
Ist die Mail echt? Verlieren wir gerade die Seite, über die unsere Anzeigen laufen? In den dokumentierten Fällen ist eine solche Mail Phishing. Bei Phishing geben sich Betrüger als vertraute Stelle aus, locken dich auf eine nachgebaute Seite und greifen dort Passwort und Sicherheitscode ab.
Ob Meta wirklich ein Problem meldet, prüfst du in zwei Minuten in deinem eigenen Konto, ohne auf die Mail zu klicken. Hast du schon geklickt, hängt dein nächster Schritt davon ab, was du auf der fremden Seite eingegeben hast.
Im September 2026 bekam auch ein Kunde von uns so eine Mail. Daten von Behörden, Sicherheitsherstellern und Forschern zeigen, wie verbreitet die Masche ist.
Das Wichtigste in Kürze
- Echte Probleme mit deiner Seite zeigt Meta auch in deinem Konto an, in der Übersicht Business Support Home, auf Deutsch Business-Support-Center2.
- Gefälschte Mails drohen mit Löschung, setzen oft eine Frist von 24 Stunden und führen über einen Button auf eine nachgebaute Seite1613.
- Auch eine echte Absenderadresse beweist nichts. Angreifer haben schon Googles Plattform AppSheet und Metas eigene Einladungsfunktion als Absender genutzt1317.
- Hast du Passwort oder Sicherheitscode eingegeben, setzt du das Passwort zurück, meldest das Konto bei Meta als von Fremden übernommen und erstattest Anzeige bei der Polizei1030.
- Am besten schützen dich Einstellungen im Konto. Jede Person meldet sich per Fingerabdruck oder Gesichtserkennung (Passkey) oder mit Passwort plus Code vom Handy (Zwei-Faktor-Anmeldung) an, zwei Personen haben volle Kontrolle, alle anderen nur den nötigen Zugriff428.
Für wen dieser Artikel ist: Geschäftsführung, Marketing und alle, die eure Facebook-Seite oder euer Werbekonto bei Meta verwalten, dazu Agenturen und IT-Verantwortliche, bei denen solche Mails zur Prüfung landen.
Droht Meta wirklich mit der Löschung meiner Seite?
In den allermeisten Fällen nein. Die Drohung mit der Löschung gehört zum Muster gefälschter Mails.
Was gefälschte Meta-Mails behaupten
Meta beschreibt auf seinen Hilfeseiten, wie gefälschte Mails aussehen. Sie behaupten zum Beispiel, du habest als Unternehmen gegen die Werbestandards, Handelsrichtlinien oder andere Richtlinien verstoßen.
Oder sie warnen, dass mit deinem Konto etwas geschieht, wenn du es nicht aktualisierst oder eine bestimmte Handlung ausführst9. Beides steckt auch in der Mail, die dich nervös macht.
Was Meta nie von dir verlangt
Laut Meta fragen Meta-Mitarbeiter nie per Chat, SMS, Mail oder Telefon nach deinem Passwort, deinen Zahlungsdaten oder anderen vertraulichen Angaben1. Facebook schickt dir auch nie ein Passwort als Anhang9.
Nimm die Mail deshalb als Anlass, in deinem Konto nachzusehen. In der Mail selbst klickst du nichts an.
Ob Meta wirklich ein Problem mit deiner Seite hat, siehst du in deinem Konto, das du selbst im Browser öffnest.
Wie sah ein echter Fall aus?
Die Mail an unseren Kunden im September 2026
Im September 2026 bekam ein Kunde von uns eine Mail, die die Löschung seiner Unternehmensseite ankündigte. Als Absender stand eine App-Plattform, die mit Meta nichts zu tun hat. Die Frist lief in zwei Tagen ab. Ein Button hieß „Überprüfung anfordern“.
Was wir geprüft haben
Der Kunde klickte nicht. Er leitete die Mail an uns weiter. Seinen IT-Dienstleister fragte er nicht.
Wir prüften die Seite und den Business Manager. Das ist die zentrale Verwaltung für Seiten und Werbekonten, bei Meta heute „Business-Portfolio“ genannt5. Es lag kein Verstoß vor. Die Mail war Phishing.
Welche Lücke der Fall zeigt
Der Kunde hat die Stelle gefragt, die sein Meta-Konto betreut. Wir kennen das Portfolio und die Menschen mit Zugriff. Sein IT-Dienstleister betreut Rechner, Netzwerk und Postfächer.
Prüfe bei dir, ob euer Meta-Konto bei jemandem auf der Liste für Sicherheitsprüfungen steht. Fehlt es dort, schaut erst jemand hin, wenn eine Mail auftaucht.
Das ist ein einzelner Fall. Wir leiten daraus keine Häufigkeit ab. Die Daten weiter unten zeigen, wie verbreitet die Masche in dokumentierten Wellen ist.
Leite eine verdächtige Meta-Mail an die Person weiter, die euer Meta-Konto betreut, und klick selbst nichts darin an.
Woran erkenne ich eine gefälschte Meta-Mail?
Die dokumentierten Wellen der letzten Jahre folgen einem Muster. Die Wortwahl wechselt von Welle zu Welle. Drohung, Frist, Button, fremder Absender und nachgebaute Seite tauchen in den Berichten immer wieder auf.
Die typischen Bausteine einer gefälschten Meta-Mail
| Was in der Mail steht | So sah es in den dokumentierten Wellen aus |
|---|---|
| Drohung | Löschung oder Sperre wegen angeblichem Verstoß, etwa gegen Urheber- oder Markenrecht oder die Richtlinien. Eine Betreffzeile behauptete sinngemäß, du habest geistige Eigentumsrechte verletzt, und kündigte die Löschung des Kontos an1613 |
| Frist | 24 Stunden bis zur „dauerhaften Deaktivierung“, auf den Seiten dazu oft ein Countdown, also eine ablaufende Uhr. Bei unserem Kunden waren es zwei Tage1316 |
| Aufforderung zum Klicken | Ein Button wie „Submit an Appeal“ (Einspruch einreichen), „Confirm“ (Bestätigen) oder bei uns „Überprüfung anfordern“1619 |
| Absender | Eine fremde Plattform wie AppSheet, eine echte Meta-Einladung oder eine nachgemachte Adresse1317 |
| Nachgebaute Seite | Eine Seite im Meta-Look bei einem fremden Webhoster, oft mit gefälschter „Ich bin kein Roboter“-Abfrage. Danach fragt sie Passwort, Code und Ausweisfoto ab13 |
Welche Warnzeichen das BSI nennt
Das BSI nennt dieselben Grundzeichen20.
- Die Mail drängt zu dringendem Handeln.
- Sie droht mit Konsequenzen wie einer Kontosperrung.
- Sie fordert dich auf, vertrauliche Daten einzugeben.
- Sie enthält Links oder Formulare.
- Der Absender wirkt bekannt, kommt aber mit einem ungewöhnlichen Anliegen.
Wenn eine Seite nach dem Login bekannte Daten erneut abfragt, sollst du laut BSI misstrauisch werden.
Verrät schlechtes Deutsch die Fälschung?
Die Verbraucherzentrale und das BSI beantworten diese Frage unterschiedlich. Die Verbraucherzentrale führt fehlerhafte Sprache als erstes Merkmal auf23.
Das BSI schreibt, Tippfehler seien nur noch selten ein eindeutiger Hinweis auf Phishing, und rät auch bei gut formuliertem Text zur Wachsamkeit20.
Das BKA stützt das BSI. Nach dem Bundeslagebild Cybercrime 2025 sorgt Künstliche Intelligenz für fehlerfreie Texte und ahmt Darstellung und Stil bekannter Unternehmen glaubhafter nach. Empfänger finden dadurch weniger Anhaltspunkte für Zweifel an der Echtheit26.
Wir folgen BSI und BKA. Auch eine Mail in sauberem Deutsch kann gefälscht sein.
Drohung, kurze Frist und ein Button, der auf eine fremde Seite führt, kennzeichnen gefälschte Meta-Mails. Gutes Deutsch spricht nicht für Echtheit.
Von welchen Adressen kommen echte Mails von Meta?
Die Absenderadressen, die Meta selbst nennt
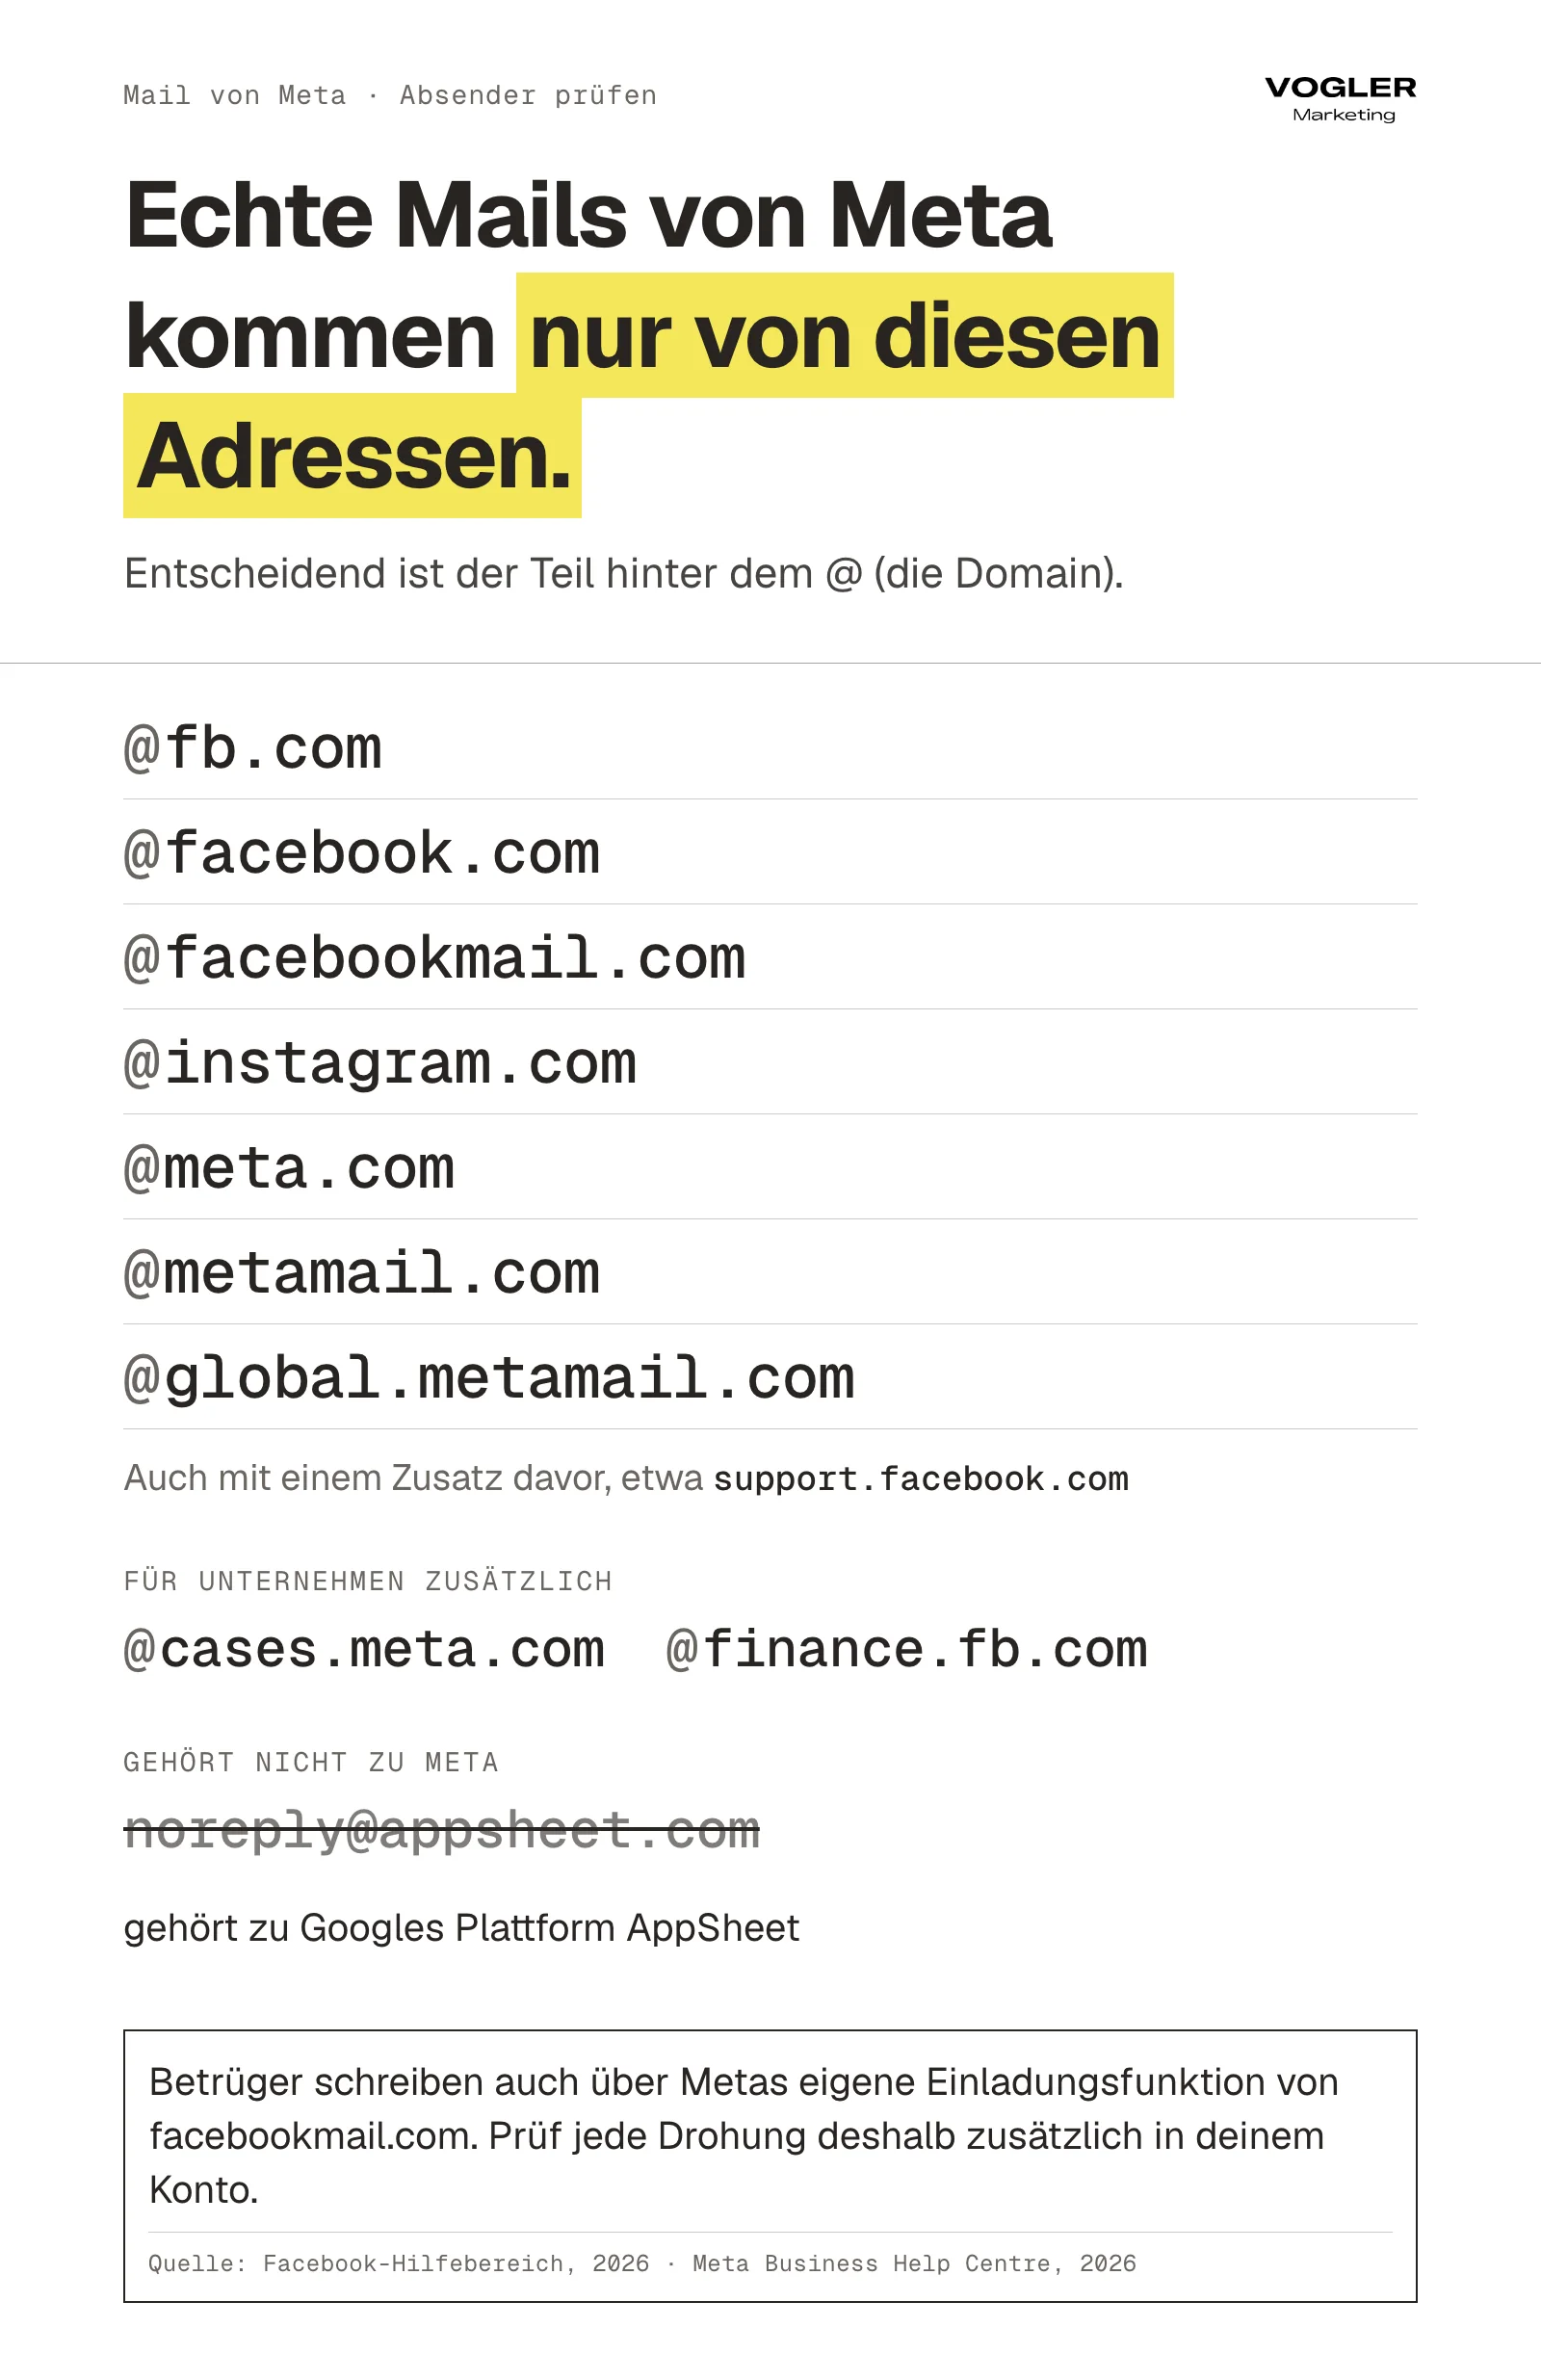
Meta nennt die Domains, also den Teil hinter dem @, von denen echte Mitteilungen kommen. Die Hilfeseite für Facebook-Nutzer führt diese Domains auf.
- fb.com
- facebook.com
- facebookmail.com
- instagram.com
- meta.com
- metamail.com
- global.metamail.com
Mails dürfen auch von Unteradressen (Subdomains) wie support.facebook.com oder business.fb.com kommen8. Die Hilfeseite für Unternehmen ergänzt cases.meta.com und finance.fb.com1.
Meta warnt, die Schreibweise ganz genau zu prüfen, weil jemand sich mit ähnlicher Schreibweise als Meta ausgeben kann.
Welche Absender zu Meta gehören und welche nicht
| Absenderadresse | Gehört sie zu Meta? | Was das für dich heißt |
|---|---|---|
| noreply@appsheet.com | Nein, die Domain gehört zu Googles Plattform AppSheet. Sie steht auf keiner der beiden Meta-Listen | Die Mail besteht die technischen Prüfungen, weil sie über die echte Plattform läuft13 |
| security@facebookmail.com | Ja | Meta nutzt diese Adresse zum Beispiel für Mails zu Advanced Protection, dem erweiterten Kontoschutz12 |
| Eine Adresse bei Gmail oder GMX mit „Meta“ im Namen | Nein | Fälschung, Meta schreibt nur von den oben genannten Domains |
| Einladung über facebookmail.com mit unbekanntem Partner | Absender ja, Inhalt unklar | Meta warnt selbst vor Partneranfragen mit Phishing-Links über diese Domain10 |
Warum auch eine echte Meta-Adresse kein Beweis ist
Im November 2025 beschrieb Check Point eine Kampagne, die Metas Einladungsfunktion für Business-Konten nutzte. Die Mails kamen von facebookmail.com. Im Betreff standen Sätze wie „Account Verification Required“ (Kontobestätigung erforderlich) oder „Meta Agency Partner Invitation“ (Einladung als Agenturpartner von Meta).
Die Links führten auf nachgebaute Seiten beim Webhoster Vercel1718. Prüfe deshalb auch Mails von einer echten Meta-Adresse im Konto nach.
Echte Meta-Mails kommen nur von den Domains, die Meta nennt. Weil Betrüger auch über Metas eigene Einladungsfunktion schreiben, prüfst du jede Drohung zusätzlich im Konto.
Wie prüfe ich in zwei Minuten, ob Meta wirklich ein Problem meldet?
Für die Prüfung brauchst du eine Person mit Zugriff auf euer Business-Portfolio. IT-Kenntnisse braucht diese Person nicht.
Die Prüfung Schritt für Schritt
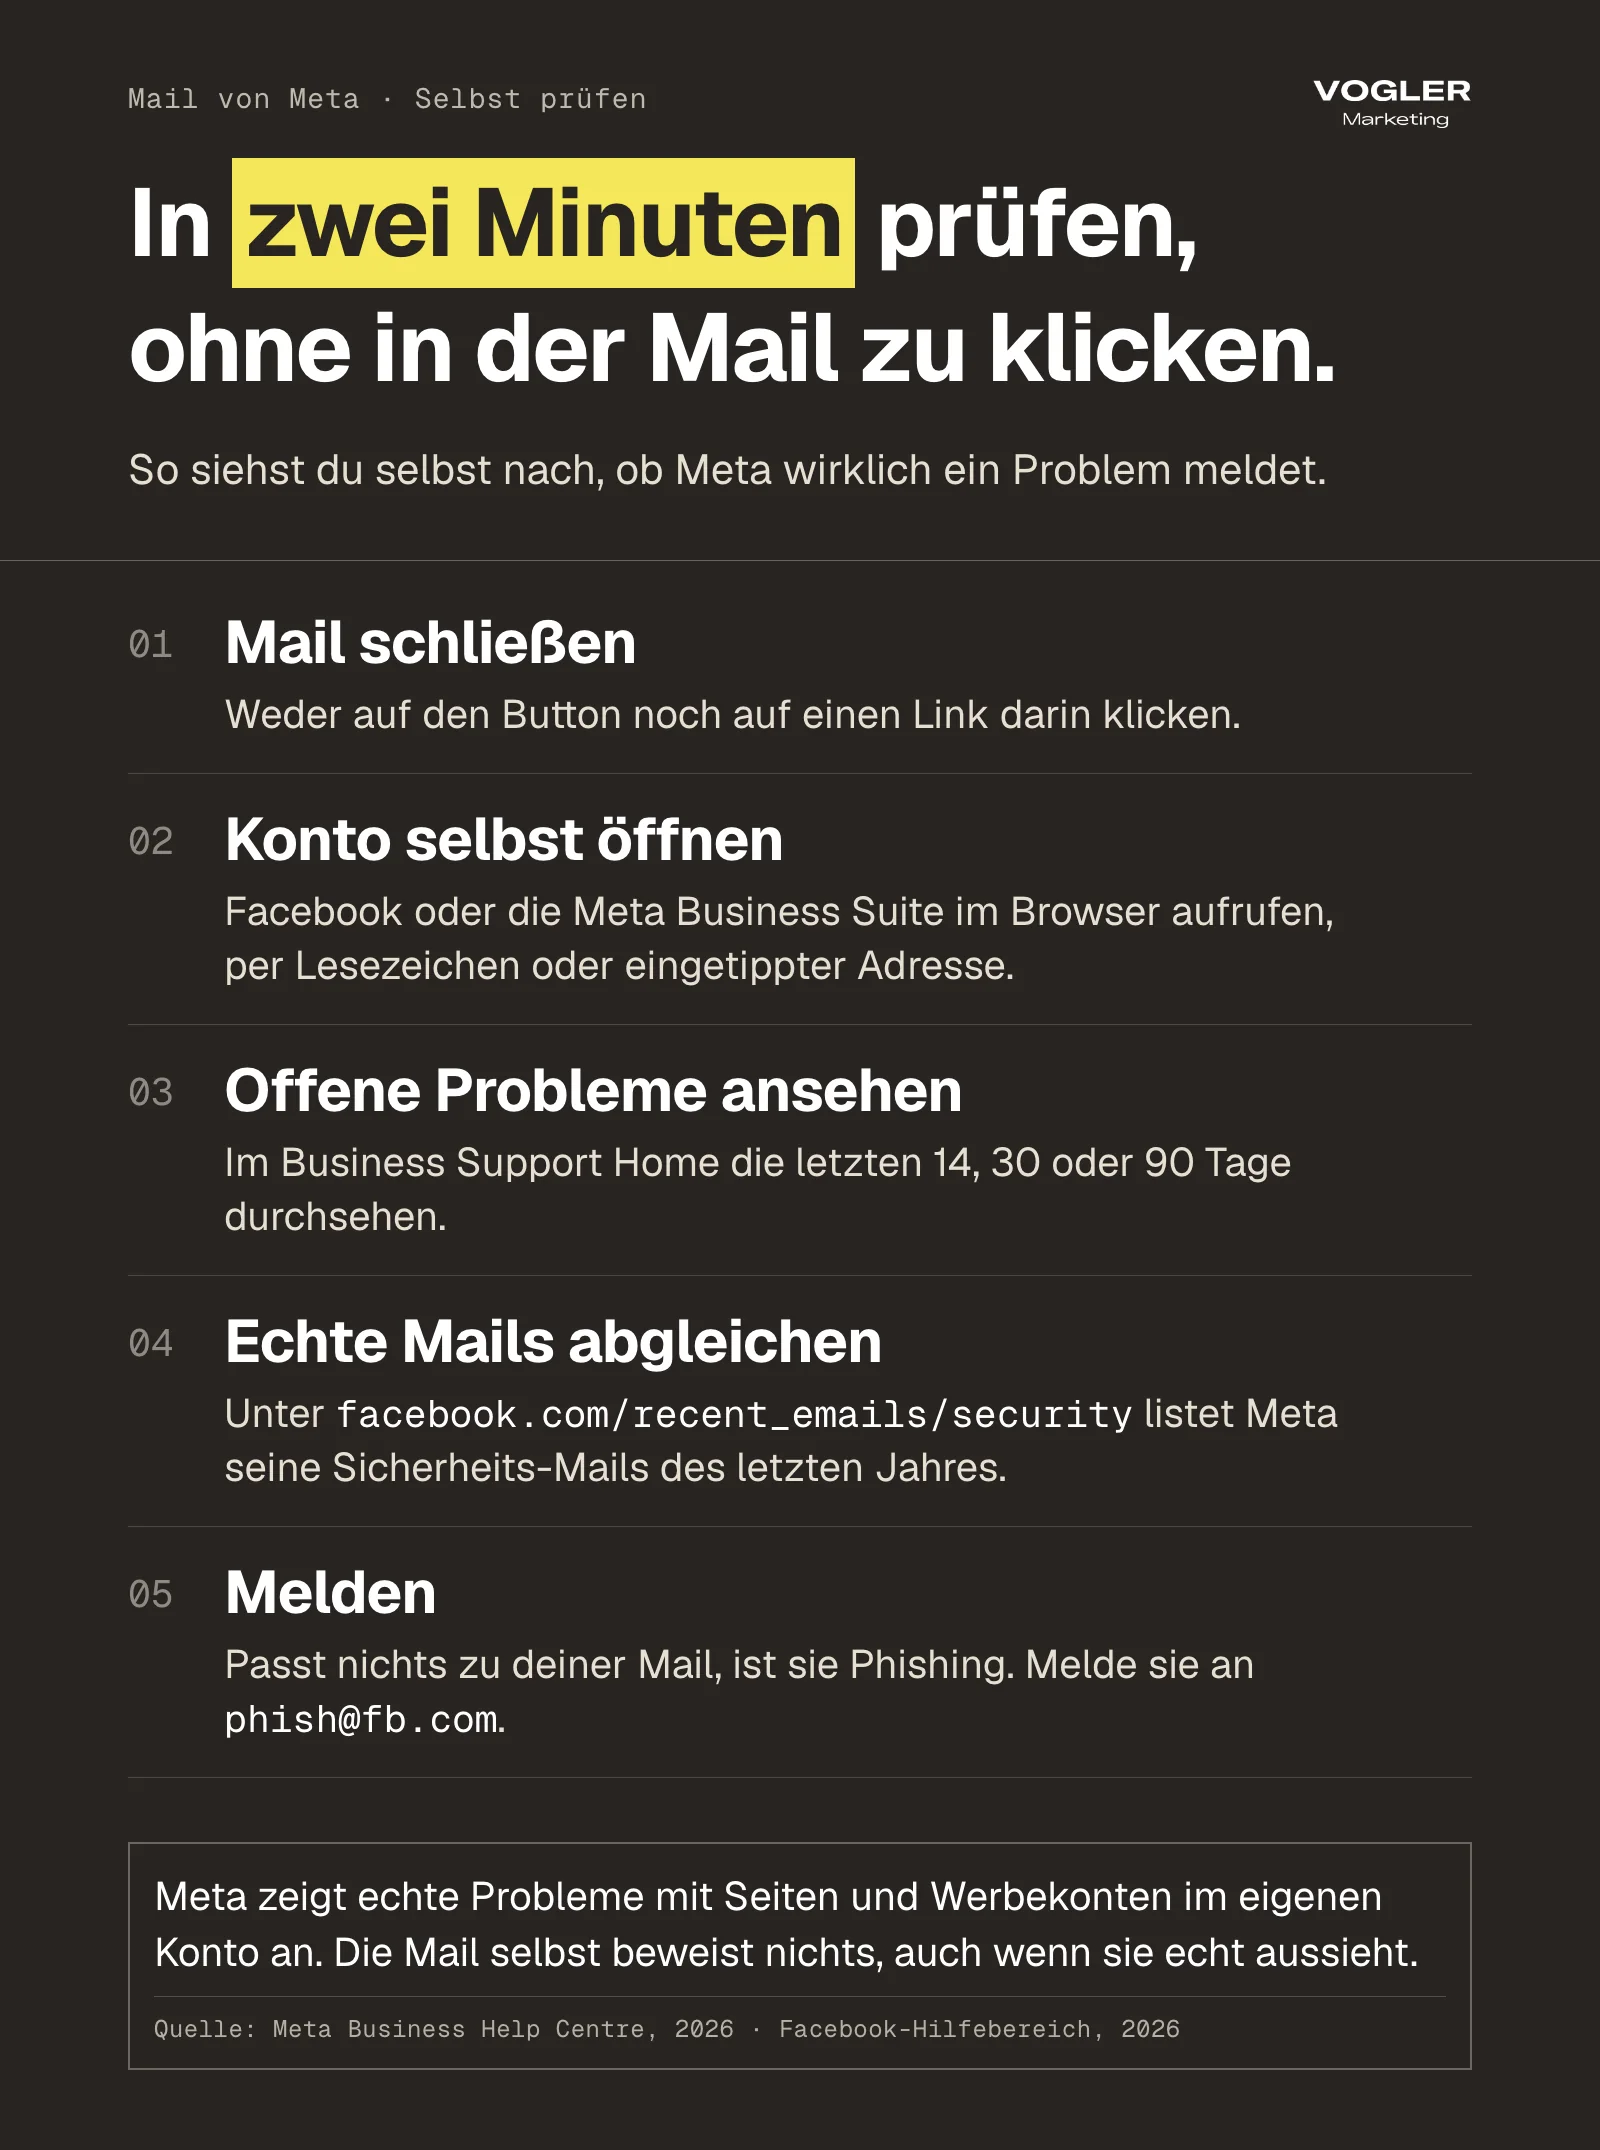
- Schließe die Mail. Klicke weder auf den Button noch auf einen Link darin. Für Rückfragen rät die Verbraucherzentrale zur offiziellen Website des Anbieters. Links und Kontaktdaten aus der verdächtigen Mail nutzt du dafür nicht23.
- Öffne Facebook oder die Meta Business Suite, Metas Verwaltungsoberfläche für Firmen, selbst im Browser. Tippe die Adresse ein oder nutze ein Lesezeichen.
- Öffne das Business Support Home. Dort siehst du den Status deiner Business-Portfolios, Werbekonten und Seiten. Laut Metas Hilfeseite zum Business Support Home wählst du den Zeitraum der letzten 14, 30 oder 90 Tage und öffnest unter „Recent account issues“ (aktuelle Kontoprobleme) den Reiter „Outstanding“ (offen). Dort stehen aktuelle Probleme samt möglicher Schritte2. Das ist Metas Angabe, Stand Oktober 2026. Meta ändert Menüs und Beschriftungen immer wieder, deine Oberfläche kann deutsche Namen tragen. Sieh deshalb selbst nach, wie die Bereiche bei dir heißen.
- Öffne in Facebook die Seite facebook.com/recent_emails/security. Im Reiter „Sicherheit“ siehst du Sicherheits-Mails des letzten Jahres, im Reiter „Sonstige E-Mails“ alle Mails der letzten zwei Tage. Meta weist darauf hin, dass es Mails mit besonderen Links oder Codes dort womöglich nicht anzeigt8.
- Steht dort nichts, das zu deiner Mail passt, ist sie Phishing. Melde sie an phish@fb.com1.
Warum Meta selbst diese Prüfung empfiehlt
Meta rät Unternehmen selbst, im Business-Support-Center den Kontostatus zu prüfen und nach Support-Problemen zu suchen8.
Meta nennt diese Übersicht ausdrücklich als Weg, Mails, SMS und Anrufe angeblicher Meta-Vertreter zu prüfen, die dir Probleme mit deinen Business-Konten melden1.
Zeigt das Business Support Home kein offenes Problem und passt keine Mail unter facebook.com/recent_emails/security zu deiner, ist die Mail Phishing.
Warum landet so eine Mail bei der Agentur und nicht bei der IT?
Eine solche Mail landet aus organisatorischen und aus technischen Gründen eher bei der Agentur.
Wer im Unternehmen sich mit Meta auskennt
Die Kontakte zu Meta laufen über Menschen im Marketing und bei der Agentur, so wie im Fall oben. Der IT-Dienstleister betreut Rechner, Server und Postfächer. Wer im Postfach eine Mail von „Meta“ sieht, fragt den, der sich mit Meta auskennt.
Warum der Spamfilter die Mail durchlässt
Guardio beschreibt für die Kampagne „AccountDumpling“, dass die Mails von noreply@appsheet.com kamen und Google sie auslieferte. SPF, DKIM und DMARC bestanden. Das sind die technischen Absenderprüfungen, die eine Mail als „echt“ markieren.
Laut Guardio belegt eine bestandene Prüfung nur, dass die Plattform die Mail verschickt hat. Ob die Nachricht vertrauenswürdig ist, sagt sie nicht13.
KnowBe4 beschrieb dieselbe Technik schon im Mai 2025. Als Grund nennt KnowBe4, dass die Absenderadresse einer legitimen Domain die Prüfungen umgeht16. Beide Berichte beschreiben dokumentierte Wellen. Über den Absender in unserem Fall sagen sie nichts aus.
Warum die Prüfung im Konto auch für Direktnachrichten gilt
Das BSI stellt im Lagebericht 2025 fest, dass Angriffe per E-Mail spürbar zurückgingen. Eine Zahl dazu nennt die Zusammenfassung nicht. Als möglichen Hintergrund nennt das BSI die Verlagerung der Kommunikation auf Social Media und Messenger, die Angreifer seit Jahren zunehmend für Phishing nutzen.
Außerdem nennt das BSI E-Mail-Adressen und Social-Media-Accounts weiterhin große, schwer zu schützende Angriffsflächen27.
Wir folgern daraus, dass du jede Meldung im Namen von Meta im Konto prüfst. Das gilt für Mails ebenso wie für Direktnachrichten. Die Gegenprobe im Business Support Home funktioniert unabhängig vom Weg, auf dem die Meldung kommt.
Was Spamfilter und DMARC hier leisten
Ein Spamfilter im Postfach, Virenschutz und Schulung deiner Mitarbeiter gehören zum IT-Dienstleister und zur Weiterbildung. Das ist nicht unser Umfang.
Das Absenderverfahren DMARC schützt deine eigene Domain davor, dass jemand sie fälscht. Den Inhalt einer Mail, die über die Plattform eines Dritten kommt, bewertet DMARC nicht. Mehr dazu steht im Artikel Jemand verschickt Mails mit eurer Adresse.
Gefälschte Meta-Mails bestehen oft alle technischen Absenderprüfungen, weil sie über eine echte Plattform laufen. Deshalb ist die Prüfung im eigenen Konto der verlässlichste Weg.
Wie läuft die Masche von der Mail bis zum Verkauf des Kontos ab?
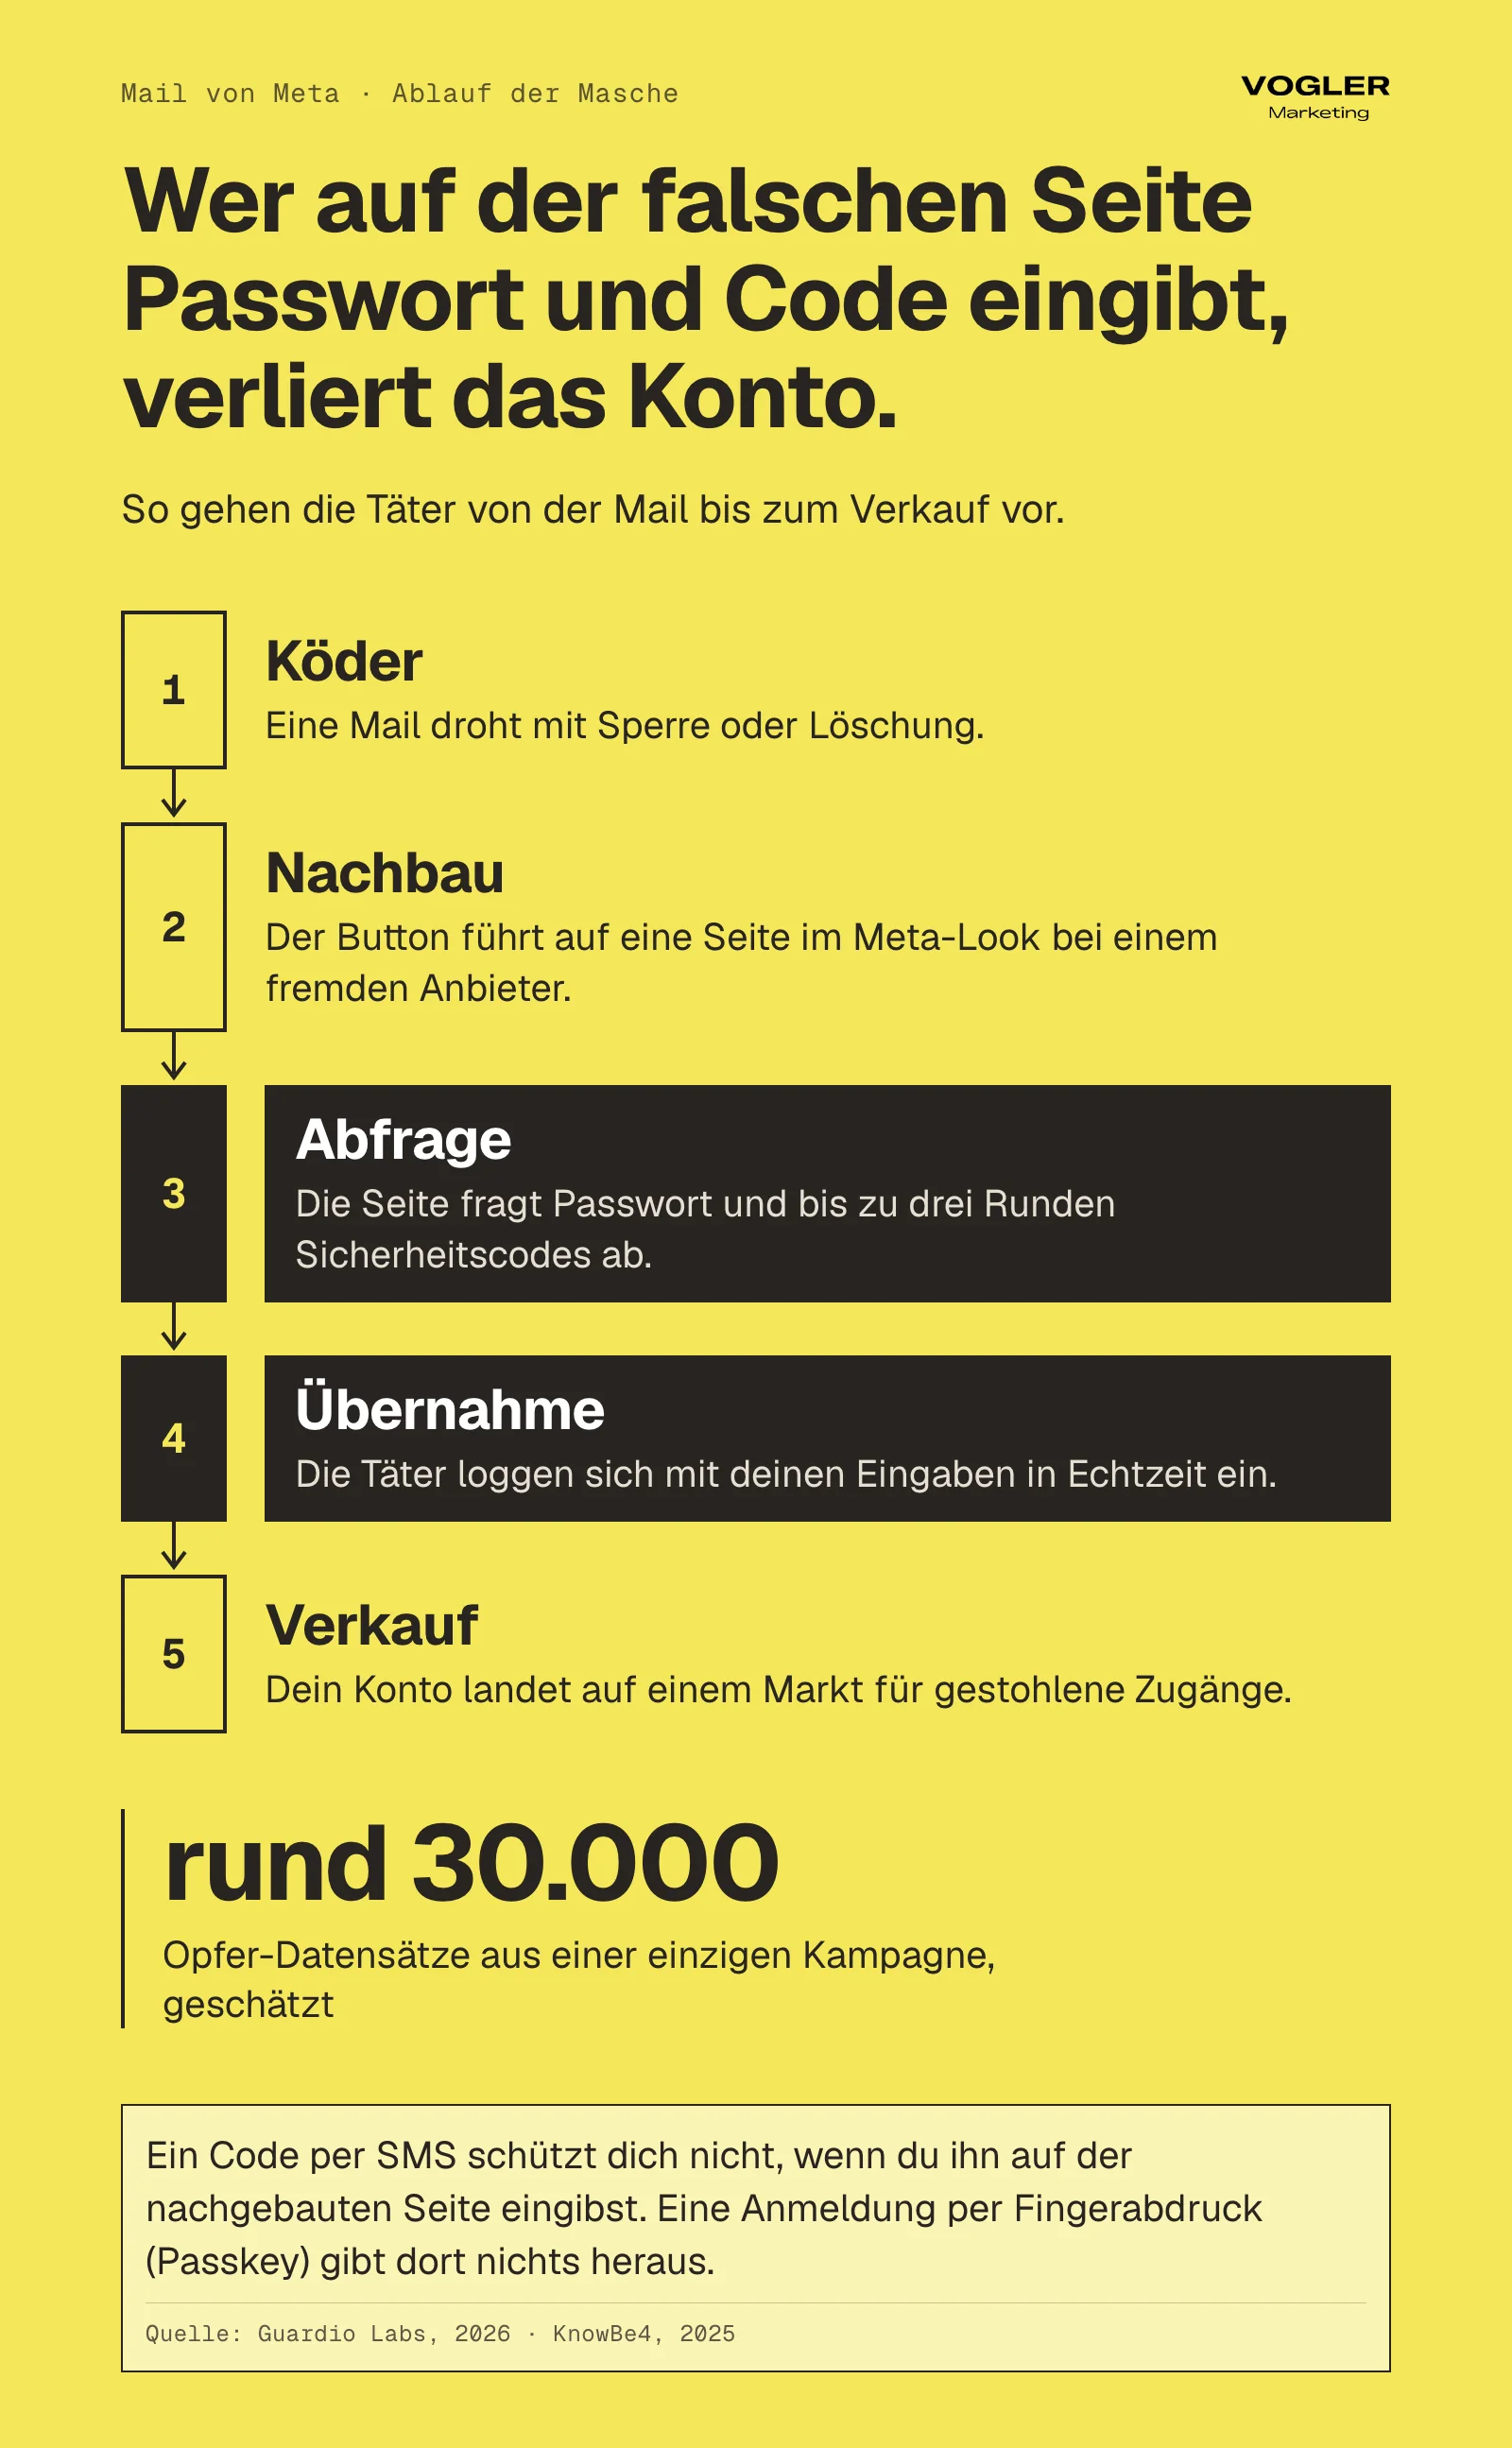
Guardio hat die Kampagne „AccountDumpling“ Ende April 2026 beschrieben. Die Schritte in der Tabelle folgen dieser Beschreibung13. Die Fachpresse berichtet über dieselben Eckpunkte und stützt sich dabei auf Guardio1415.
Vom Köder bis zum Verkauf des Kontos
| Schritt | Was passiert | Was das für dich heißt |
|---|---|---|
| 1. Köder | Eine Mail kommt über AppSheet. Sie droht mit Sperre oder Urheberrechtsverstoß oder bietet ein „Verifizierungsabzeichen“ an. In der Welle, die Check Point beschrieb, kam der Köder als Facebook-Einladung17 | Die Mail wirkt echt und kommt im Posteingang an |
| 2. Nachbau | Du landest auf einer Seite im Meta-Look bei den Webhostern Netlify oder Vercel, oft mit gefälschter Roboter-Abfrage oder Countdown | Die Adresszeile zeigt eine fremde Domain statt facebook.com |
| 3. Abfrage | Die Seite fragt Kontaktdaten, Firmendaten, Passwort, einen zweiten Versuch und bis zu drei Runden Sicherheitscodes. Teils fordert sie ein Foto des Ausweises | Auch ein Code per SMS oder App hilft nicht, wenn du ihn auf der falschen Seite eingibst |
| 4. Übernahme | Die Eingaben gehen sofort an die Täter, die sich in Echtzeit einloggen können | Die Übernahme geschieht, bevor du etwas merkst15 |
| 5. Verkauf | Konten, Firmenidentität und Werbereputation landen in einem Markt für gestohlene Zugänge. Guardio spricht von einer „access economy“ | Dein Konto kann für Schadsoftware, Falschinformation und Betrug an deinen Followern und Kunden dienen19 |
Warum die Täter auch den Sicherheitscode abfangen
KnowBe4 beschreibt für die Welle von 2025 dasselbe Vorgehen. Die Seite leitet Passwort und Zwei-Faktor-Code in Echtzeit an den echten Dienst weiter und fordert die Eingabe danach erneut an16.
Seit wann es die Masche gibt
Bitdefender fand schon im April 2023 eine ähnliche Welle mit Meta-Imitation. Die Täter wollten die Konten für Schadsoftware (Malware), Falschinformation und Betrug an Followern und Kunden nutzen19. Die Masche ist damit seit mindestens 2023 dokumentiert und hat ihre Absender gewechselt.
Warum ein Passkey besser schützt als ein Code
Ein Passkey ist eine Anmeldung ohne Passwort. Dein Gerät bestätigt dich per Fingerabdruck, Gesichtserkennung oder Bildschirmsperre.
Das BSI schreibt, Passkeys seien immun gegen die breite Masse bekannter Phishing-Angriffe. Landet jemand über eine Phishing-Mail auf einer gefälschten Seite und versucht dort die Anmeldung, gibt der Passkey den geheimen Schlüssel nie heraus. Der Login scheitert, und die Täter erfahren nichts28.
Google schreibt, dass du einen Passkey nicht teilen, kopieren oder versehentlich weitergeben kannst, und nennt ihn deshalb besseren Schutz vor Phishing25. Das BSI empfiehlt, zusätzlich zu starken Passwörtern die Zwei-Faktor-Authentisierung zu aktivieren oder ganz auf Passkeys umzusteigen22.
Plane den Verlust des Geräts ein. Das BSI nennt lokale Sicherungen oder eine Synchronisierung der Passkeys in der Cloud, also über ein Online-Konto. Für einen FIDO2-Sicherheitsschlüssel, ein eigenes kleines Gerät für die Anmeldung, nennt es einen zweiten Schlüssel als Ersatz28.
Ein Code per SMS oder App schützt dich nicht, wenn du ihn auf der nachgebauten Seite eingibst. Ein Passkey gibt seinen Schlüssel auf einer falschen Seite gar nicht erst heraus.
Wie häufig sind solche Mails, und wie ernst ist die Lage?
Eine Zahl für „Meta-Business-Konten in Deutschland, die Täter per Phishing übernommen haben“ gibt es nicht. Im Volltext des Bundeslagebilds Cybercrime 2025 haben wir nach Konto-Übernahme, Social Media, Meta, Facebook und Werbung gesucht und dazu nichts gefunden26.
Die Seite der Bundesregierung zum Bundeslagebild enthält ebenfalls keine Angaben zu Betrug mit Konten oder Account-Übernahme24. Das BKA nennt Phishing aber weiterhin einen beliebten Weg in fremde Systeme (Eintrittsvektor), weil er simpel und effektiv funktioniert26.
Was die einzelnen Messungen zeigen
| Was gemessen wurde | Was das zeigt |
|---|---|
| 382.470 Phishing-Mails verzeichnete die Verbraucherzentrale NRW 2025 in Deutschland, rund 10 Prozent weniger als 20242624. Es ist die einzige Erhebung dieser Art, andere fehlen | Rund 1.050 Mails am Tag, nach eigener Rechnung. Die Masse ist hoch, die Richtung leicht fallend |
| Am 20. April 2025 kamen 10,88 Prozent der von KnowBe4 erkannten und abgewehrten Phishing-Mails über AppSheet, davon 98,23 Prozent mit Meta-Imitation16. Die Zahl stammt aus einer Quelle, von einem Tag und von einem Hersteller | Rechnerisch rund 10,7 Prozent aller abgewehrten Phishing-Mails dieses Tages kamen über AppSheet und ahmten Meta nach |
| Mehr als 40.000 Mails an mehr als 5.000 Kunden von Check Point. Die meisten Firmen bekamen weniger als 300, eine mehr als 4.2001718. Die Zahl ist eine Einzelmessung aus den Daten eines Herstellers, eSecurityPlanet gibt Check Point wieder | Rechnerisch rund acht Mails je Kunde. Ziel waren vor allem kleine und mittlere Betriebe |
| Rund 30.000 Opfer-Datensätze, geschätzt von Guardio. In einem von vier Datensätzen (2.898 Opfer) lagen 68,6 Prozent in den USA, Deutschland fehlt unter den zehn häufigsten Ländern dieses Datensatzes13. Die Zahl ist eine Einzelmessung eines Herstellers. The Hacker News und it-daily geben Guardio wieder1415 | Die Kampagne ist global, ihr Schwerpunkt lag in den USA. Eine Zahl für Deutschland nennt Guardio nicht. Unseren einzelnen Fall ordnen wir keiner dieser Kampagnen zu |
| In Deutschland suchen im Monat rund 170 Menschen nach „aktuelle phishing mails facebook“ und 30 nach „facebook phishing mail“. Für alle fünf Begriffe, mit denen Betroffene die Seitenlöschung per Mail beschreiben, zeigt der Planner 0 (eigene Auswertung Google Keyword Planner, Vogler Marketing, Abruf 31.10.2026) | Wenige tippen das Problem so ein, wie es sie trifft |
Was wir aus den Daten ableiten
Die Schlüsse in dieser Liste sind unsere Deutung der Daten.
- Die Köder sind häufig. Früher oder später hast du so eine Mail im Postfach.
- Die Masche zielt auf Konten mit Werbebudget. Dazu passt unsere Auswertung der Klickpreise. Für „meta agentur“ zahlen Werbetreibende laut Planner zwischen 6,13 und 25,93 Euro je Klick, für „facebook ads agentur“ zwischen 6,40 und 24,63 Euro. Was Firmen für Aufmerksamkeit im Meta-Umfeld zahlen, zeigt, was ein Konto mit Reichweite und Zahlungsmittel wert ist. Guardio schreibt, dass Täter diese Werbereputation weiterverkaufen.
- Nach der Mail selbst sucht fast niemand. Unser Kunde fragte seine Agentur. Ob andere Betroffene es genauso machen, zeigen die Daten nicht.
Wo die Daten an Grenzen stoßen
Drei der fünf Datenpunkte stammen von Sicherheitsherstellern, die eigene Produkte verkaufen. Jeder dieser drei ist eine Einzelmessung, die keine zweite unabhängige Stelle nachgezählt hat.
Die Zahl der Verbraucherzentrale stammt aus ihrem Phishing-Radar für Verbraucher und sagt nichts über Firmenkonten.
Das BKA weist außerdem darauf hin, dass im Bereich Cyberkriminalität das Dunkelfeld nach Studien weit überdurchschnittlich ausgeprägt ist26. Zum Dunkelfeld zählen Taten, die nie bei der Polizei ankommen. Ein Suchvolumen von 0 oder 10 im Planner heißt außerdem nicht, dass niemand sucht.
Phishing-Mails im Namen von Meta kommen in großer Zahl, und die Täter wollen Konten mit Werbebudget. Eine verlässliche Zahl für Deutschland fehlt.
Die erste Stunde nach dem Vorfall
Hast du auf den Button geklickt oder auf der fremden Seite etwas eingegeben, gehst du diese Schritte ohne Pause nacheinander durch21.
- Schließe die fremde Seite. Gib dort nichts mehr ein. Prüfe im Business Support Home, das du selbst im Browser öffnest, ob Meta wirklich ein Problem meldet.
- Setze dein Passwort sofort zurück, wenn du es eingegeben hast. Beende danach alle aktiven Sitzungen, also Anmeldungen auf anderen Geräten21.
- Melde das Konto bei Meta als kompromittiert, also als von Fremden übernommen. Wie das geht, beschreibt Meta auf der Hilfeseite für Phishing-Opfer. Das geht auch, wenn du noch Zugriff hast10.
- Prüfe Personen, Partner und Zahlungsmittel. Entferne in der Business Suite unter Personen und Partner jede unbekannte Person oder Firma.
- Informiere die Bank, wenn du Ausweisfoto oder Zahlungsdaten abgegeben hast23.
- Behalte die Mail als Beweismittel und melde sie an phish@fb.com1.
- Erstatte Anzeige bei der Polizei, auch bei einem vagen Verdacht, dass die Täter deine Daten abgegriffen haben30. Als Firma wendest du dich an die Zentrale Ansprechstelle Cybercrime (ZAC) deines Bundeslandes29.
Gehe in einem Zug vor. Erst das Passwort, dann die Sitzungen, dann die Personenliste, dann die Zahlungsmittel.
Was tue ich, wenn ich schon geklickt habe?
Entscheidend ist, was du auf der fremden Seite eingegeben hast. Gehe in einem Zug vor, damit die Täter möglichst wenig Zeit haben21.
Was du je nach Eingabe tust
| Was du getan hast | Was du jetzt tust |
|---|---|
| Nur die Seite geöffnet, nichts eingegeben | Tab schließen, Business Support Home prüfen. Lass den Rechner von deinem IT-Dienstleister prüfen, wenn du etwas heruntergeladen oder geöffnet hast23 |
| Passwort eingegeben | Passwort sofort zurücksetzen. Alle fremden Anmeldungen und Geräte entfernen. Das Aktivitätenprotokoll prüfen, also die Liste der letzten Aktionen im Konto. Konto bei Meta als kompromittiert melden. Das geht auch, wenn du noch Zugriff hast10. Anzeige bei der Polizei erstatten, auch bei einem vagen Verdacht, dass die Täter deine Daten abgegriffen haben30 |
| Sicherheitscode eingegeben | Wie oben. Dazu in der Business Suite unter Personen und Partner jede unbekannte Person oder Firma entfernen und Zahlungsmittel prüfen. Alle aktiven Sitzungen beenden21 |
| Ausweisfoto oder Zahlungsdaten abgegeben | Wie oben. Dazu die Bank informieren und Anzeige bei der Polizei erstatten. Die Mail behältst du als Beweismittel23 |
Polizei und Zentrale Ansprechstelle Cybercrime einschalten
Als Firma kannst du dich bei einem Angriff zusätzlich an die Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei deines Bundeslandes wenden. Sie unterstützt mit einer ersten Einschätzung, Beratung und der Einleitung der nötigen Schritte der Strafverfolgung. Zuständig ist die ZAC am Sitz deiner Firma oder am Ort des Vorfalls29.
Die Anzeige erstattest du bei der Polizei. Die Polizeien der Länder bieten dafür auch Online-Wachen im Internet an.
Verlangen Unbekannte nach einem Klick Geld von dir, zahlst du nicht. Du wendest dich an die Polizei, die Verbraucherzentrale oder einen Rechtsbeistand, so steht es in der Checkliste für den Ernstfall von Polizei und BSI30.
Wenn du dich nicht mehr einloggen kannst
Meta empfiehlt zusätzlich, im Postfach nach echten Mails von Facebook zu suchen, die Hinweise auf Probleme geben, und unerwünschte Beiträge im Feed zu löschen10.
Wenn du dich nicht mehr einloggen kannst, hat vermutlich schon jemand die Kontrolle übernommen. Dann gilt Metas Formular für gehackte Seiten. Meta antwortet nach eigener Angabe normalerweise innerhalb eines Tages, manche Prüfungen dauern länger. Meta kann nur handeln, wenn es die Kompromittierung bestätigt11.
Die Antwortzeit ist Metas Angabe, Stand Oktober 2026. Sieh auf der Hilfeseite selbst nach, was Meta aktuell nennt. Eine Zusage, dass Meta die Seite zurückgibt, gibt es nicht. Wie du dabei vorgehst, steht im Artikel Werbekonto gehackt oder gesperrt.
Was du nach dem Klick tust, hängt davon ab, was du auf der fremden Seite eingegeben hast. Kannst du dich nicht mehr anmelden, nutzt du Metas Formular für gehackte Seiten.
Wie sichere ich Seite und Business-Portfolio, damit ein Klick weniger anrichtet?
Phishing-Mails wirst du weiter bekommen. Mit den richtigen Einstellungen kostet der Fehler einer Person aber nicht das ganze Konto. Jede Einstellung in diesem Abschnitt stützt sich auf eine Hilfeseite von Meta.
Anmeldung mit Passkey oder Zwei-Faktor-Anmeldung
Bei der Zwei-Faktor-Anmeldung kommt zum Passwort ein Code vom Gerät. Laut seiner Hilfeseite verlangt Meta bei bestimmten Business-Portfolios, die älter als 90 Tage sind, automatisch Zwei-Faktor4.
Das ist Metas Angabe, Stand Oktober 2026. Ob die Pflicht für dein Portfolio gilt, siehst du selbst in den Einstellungen des Portfolios.
Für Konten, die zu Portfolios mit Werbung auf Meta gehören, ist Advanced Protection, Metas erweiterter Kontoschutz, verpflichtend. Dann brauchst du entweder Zwei-Faktor oder einen Passkey12.
Prüfe das für jede Person mit Zugriff, auch für dich selbst. Das BSI sieht in der Anmeldung per Passkey, wenn ein Dienst sie anbietet, einen Gewinn an Sicherheit und Komfort28.
Mehr als eine Person mit voller Kontrolle
Meta schreibt, dass mehr als eine Person mit voller Kontrolle sinnvoll ist. Geht eine Person, kann jemand anderes die Verwaltung übernehmen3.
Zugriff nur nach Bedarf
Vergib nur die Zugriffsstufe, die jemand für die Arbeit braucht. Neue Personen erhalten standardmäßig Basiszugriff5.
Personen und Partner aufräumen
Prüfe Personen und Partner im Business-Portfolio. Partner, etwa Agenturen, entfernst du in den Einstellungen unter „Partners“ (Partner), wenn du volle Kontrolle hast6.
Rollen, Zwei-Faktor-Status und Partner im Business-Portfolio sehen wir uns auch in der Konten-Prüfung unseres Sicherheits-Checks an. Dabei öffnest du dein Konto in einem Videotermin, und wir führen dich durch. Wie du das bei Austritten und Agenturwechseln regelst, zeigt der Artikel Der Ex-Mitarbeiter oder die alte Agentur hat noch Zugang.
Passkey oder Zwei-Faktor für jede Person, zwei Personen mit voller Kontrolle und wenig Zugriff für alle anderen begrenzen den Schaden eines einzelnen Klicks.
Welche Regel gilt im Team?
Eine kurze Regel im Team ist schnell aufgeschrieben und schnell gelernt. Wir schlagen dir diese Sätze vor, abgeleitet aus den Hilfeseiten von Meta und den Empfehlungen des BSI.
- Jede Mail, die im Namen von Meta, Google oder LinkedIn mit einer Frist droht, geht an eine feste Person und nicht an den ganzen Verteiler.
- Niemand klickt in der Mail. Die Person öffnet das Konto selbst und prüft das Business Support Home.
- Niemand gibt Passwörter oder Sicherheitscodes auf Seiten ein, die du über eine Mail geöffnet hast.
- Die Person meldet die Mail an phish@fb.com und informiert die Geschäftsführung kurz.
- Wer geklickt hat, sagt es sofort. Es gibt keine Vorwürfe, denn Schnelligkeit zählt.
Jede Drohmail im Namen von Meta geht an eine feste Person, die im Konto prüft. Wer geklickt hat, sagt es sofort.
Das kannst du heute tun
Geh die Aufgaben von oben nach unten durch und hak ab, was erledigt ist. In der Spalte „Wer“ steht, wer die Aufgabe in der Regel übernimmt.
| ☐ | Aufgabe | Wer |
|---|---|---|
| ☐ | Öffne das Business Support Home selbst im Browser und prüf, ob dort offene Probleme stehen | du |
| ☐ | Öffne facebook.com/recent_emails/security und vergleich verdächtige Mails mit den Sicherheits-Mails von Meta | du |
| ☐ | Melde verdächtige Mails im Namen von Meta an phish@fb.com | du |
| ☐ | Öffne die Liste der Personen und Partner im Business-Portfolio und entferne, wen du nicht kennst oder nicht mehr brauchst | du |
| ☐ | Frag jede Person mit Zugriff, ob sie auf ihrem Facebook-Konto Passkey oder Zwei-Faktor-Anmeldung nutzt | du |
| ☐ | Prüf in den Einstellungen des Portfolios, ob Meta dort Zwei-Faktor verlangt | du |
| ☐ | Sorg dafür, dass mehr als eine Person volle Kontrolle über das Business-Portfolio hat | Geschäftsführung |
| ☐ | Gib allen anderen nur die Zugriffsstufe, die sie für ihre Arbeit brauchen | du |
| ☐ | Leg fest, wer Mails im Namen von Meta prüft, gib dieser Person eine Vertretung und sag es dem Team | Geschäftsführung |
| ☐ | Schreib die Teamregel für Drohmails im Namen von Meta, Google oder LinkedIn auf und häng sie dort aus, wo das Team sie sieht | Geschäftsführung |
| ☐ | Lass den Rechner prüfen, wenn jemand nach einem Klick etwas heruntergeladen oder geöffnet hat | IT-Dienstleister |
| ☐ | Prüf Rollen, Zwei-Faktor-Status und Partner im Business-Portfolio | du oder wir (Konten-Prüfung) |
Was liegt bei deinem IT-Dienstleister, und was prüfen wir?
Dein IT-Dienstleister kümmert sich um Spamfilter im Postfach, Virenschutz, Rechner und die Schulung der Mitarbeiter. Das gehört nicht zu unserem Umfang, und wir ersetzen es nicht.
Wir prüfen die Außenseite rund ums Marketing. Dazu zählen die Absenderadresse deiner Domain, Website, Domain sowie Werbe- und Social-Konten mit allen Zugängen. Dazu gehört der Blick auf Rollen im Business-Portfolio, Zwei-Faktor-Status und Partner.
Das Ergebnis ist eine Liste mit Befunden. Dass nichts passiert, sagen wir damit nicht zu. Wenn du die Prüfung lieber mit uns machst, findest du die Konten-Prüfung auf der Seite Sicherheits-Check.
Bei Phishing im Umfeld von Überweisungen hilft dir der Artikel Der falsche Chef will eine Überweisung.
FAQ
Ist eine Mail von Meta, die mit Löschung meiner Seite droht, echt?
In aller Regel nein. Meta zeigt Probleme mit Seiten und Werbekonten im Business Support Home. Steht dort nichts, ist die Mail Phishing. Meta fordert dich nie per Mail zur Eingabe von Passwort oder Sicherheitscode auf1. Öffne Facebook oder die Meta Business Suite deshalb selbst im Browser und klick nicht auf die Links der Mail. Melde die Mail an phish@fb.com und leite sie an eine feste Person im Unternehmen weiter. Ein einzelner Fall ist kein Beweis für eine Regel, aber alle dokumentierten Wellen folgen demselben Muster.
Wo sehe ich, ob Meta meine Seite wirklich eingeschränkt hat?
Im Business Support Home. Dort prüfst du den Status deiner Business-Portfolios, Werbekonten und Seiten. Laut Meta (Stand Oktober 2026) wählst du 14, 30 oder 90 Tage und öffnest den Reiter „Outstanding“ bei den aktuellen Problemen. Hältst du eine Einschränkung für falsch, beantragst du dort eine Überprüfung. Meta nennt als typische Dauer 48 Stunden, in manchen Fällen dauert es länger. Du erhältst die Entscheidung per Mail7. Diese Dauer nennt nur Meta selbst, eine zweite Quelle fehlt.
Was mache ich, wenn ich auf den Button in der Mail geklickt habe?
Zuerst entscheidest du, ob du etwas eingegeben hast. Wenn nicht, schließe den Tab und prüfe das Business Support Home. Wenn ja, setze das Passwort sofort zurück, entferne fremde Anmeldungen und melde das Konto bei Meta als kompromittiert, auch wenn du noch Zugriff hast10. Prüfe danach Personen, Partner und Zahlungsmittel im Business-Portfolio. Bei Ausweisfoto oder Zahlungsdaten informierst du Bank und Polizei23.
Wohin melde ich eine Phishing-Mail von Meta?
An phish@fb.com, so nennt es Meta1. Zusätzlich nimmt die Verbraucherzentrale NRW verdächtige Mails unter phishing@verbraucherzentrale.nrw entgegen, am besten direkt weitergeleitet und nicht als Anhang23. Bei Schaden erstattest du Anzeige bei der Polizei, als Firma auch bei der Zentralen Ansprechstelle Cybercrime deines Bundeslandes29. Das BSI nennt für Unsicherheit zudem das BSI-Service-Center unter 0800 274 100020. Behalte die Original-Mail, bis du entschieden hast, ob du Anzeige erstattest.
Hilft ein Spamfilter oder DMARC gegen solche Mails?
Nur begrenzt. Die dokumentierten Mails kamen über die Plattform AppSheet von Google und bestanden SPF, DKIM und DMARC13. Ein Spamfilter sieht dann eine technisch saubere Mail. DMARC schützt deine eigene Absenderdomain vor Fälschung, bewertet aber keine Mails Dritter. Einen Spamfilter stellt dein IT-Dienstleister ein, und er fängt viele Fälschungen ab. Bei Mails, die scheinbar von Meta kommen, bleibt die Prüfung im Konto der verlässlichste Weg, weil sie unabhängig vom Absender funktioniert.
Wer im Unternehmen sollte solche Mails prüfen?
Eine Person mit voller Kontrolle über das Business-Portfolio, denn nur sie sieht Personen, Partner und Einstellungen vollständig5. Gib ihr eine Vertretung, damit die Prüfung nicht an einer Abwesenheit hängt. Der IT-Dienstleister bleibt zuständig für Rechner und Postfächer. Wenn beide Stellen wissen, wer was prüft, bleibt keine Mail liegen, weil niemand sich zuständig fühlt. Schreibe die Zuständigkeit in zwei Sätzen auf und hänge sie dort aus, wo das Team sie sieht.
Quellen
- Meta Business Help Centre: „You've been contacted by a Meta representative. Learn how to verify if the phone call and/or email that you received is real“ (2026), https://www.facebook.com/business/help/372703956148310, Abruf 31.10.2026
- Meta Business Help Centre: „About Meta Business Support Home“ (2026), https://www.facebook.com/business/help/254088759757736, Abruf 31.10.2026
- Meta Business Help Centre: „About Security Centre“ (2026), https://www.facebook.com/business/help/216940652189296, Abruf 31.10.2026
- Meta Business Help Centre: „How to require two-factor authentication for people in your Meta business portfolio“ (2026), https://www.facebook.com/business/help/280940009201586, Abruf 31.10.2026
- Meta Business Help Centre: „Add people to a business portfolio and assign a business asset“ (2026), https://www.facebook.com/business/help/2169003770027706, Abruf 31.10.2026
Alle 30 Quellen anzeigen
- Meta Business Help Centre: „Remove partners from your business portfolio“ (2026), https://www.facebook.com/business/help/2222659621282858, Abruf 31.10.2026
- Meta Business Help Centre: „Ads review policy for businesses on Facebook and Instagram“ (2026), https://www.facebook.com/business/ads/review-policy-guidelines, Abruf 31.10.2026
- Facebook-Hilfebereich: „Feststellen, ob eine E-Mail tatsächlich von Facebook stammt“ (2026), https://www.facebook.com/help/1634546593478660, Abruf 31.10.2026
- Facebook-Hilfebereich: „Du hast eine verdächtige E-Mail oder Nachricht erhalten, die angeblich von Facebook stammt“ (2026), https://www.facebook.com/help/225602007465207, Abruf 31.10.2026
- Facebook-Hilfebereich: „Was du tun kannst, wenn du auf Facebook Opfer von Phishing wurdest“ (2026), https://www.facebook.com/help/434918221794966, Abruf 31.10.2026
- Facebook-Hilfebereich: „Eine gehackte Facebook-Seite, die du verwaltest, wiederherstellen“ (2026), https://www.facebook.com/help/738660629556925, Abruf 31.10.2026
- Facebook-Hilfebereich: „Advanced Protection auf Facebook aktivieren“ (2026), https://www.facebook.com/help/1052552578831700, Abruf 31.10.2026
- Guardio Labs: „AccountDumpling: The Google-Sent Phishing Wave Hijacking 30k Facebook Accounts“ (2026), https://guard.io/labs/accountdumpling---hunting-down-the-google-sent-phishing-wave-compromising-30-000-facebook-accounts, Abruf 31.10.2026
- The Hacker News: „30,000 Facebook Accounts Hacked via Google AppSheet Phishing Campaign“ (2026), https://thehackernews.com/2026/05/30000-facebook-accounts-hacked-via.html, Abruf 31.10.2026
- it-daily: „30.000 Facebook-Konten über AppSheet gehackt“ (2026), https://www.it-daily.net/shortnews/330-000-facebook-konten-gehackt/, Abruf 31.10.2026
- KnowBe4: „AppSheet Abused in Meta Impersonation Phishing Campaign“ (2025), https://blog.knowbe4.com/appsheet-meta-phishing-campaign, Abruf 31.10.2026
- Check Point: „New Phishing Campaign Exploits Meta Business Suite to Target SMBs Across the U.S. and Beyond“ (2025), https://blog.checkpoint.com/email-security/new-phishing-campaign-exploits-meta-business-suite-to-target-smbs-across-the-u-s-and-beyond/, Abruf 31.10.2026
- eSecurityPlanet: „Phishing Campaign Exploits Meta Business Suite to Target SMBs“ (2025), https://www.esecurityplanet.com/de/threats/phishing-campaign-exploits-meta-business-suite-to-target-smbs/, Abruf 31.10.2026
- Bitdefender: „Spam trends of the week: Cybercrooks phish for Facebook and Instagram business accounts, Bitdefender Antispam Lab warns“ (2023), https://www.bitdefender.com/en-au/blog/hotforsecurity/spam-trends-of-the-week-cybercrooks-phish-for-facebook-and-instagram-business-accounts-bitdefender-antispam-lab-warns, Abruf 31.10.2026
- BSI: „Wie erkenne ich Phishing in E-Mails und auf Webseiten?“ (2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/Wie-erkenne-ich-Phishing-in-E-Mails-und-auf-Webseiten/wie-erkenne-ich-phishing-in-e-mails-und-auf-webseiten_node.html, Abruf 31.10.2026
- BSI: „Notfallplan gehacktes E-Mail-Konto: Hilfe für Betroffene“ (2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Identitaetsdiebstahl/Hilfe-fuer-Betroffene/hilfe-fuer-betroffene_node.html, Abruf 31.10.2026
- BSI: „Passwortwechseln war gestern: Wie Verbraucherinnen und Verbraucher ihre Benutzerkonten absichern können“ (2025), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/250131_Passwortwechsel_next-level.html, Abruf 31.10.2026
- Verbraucherzentrale: „Phishing-Mails: Woran Sie sie erkennen und worauf Sie achten müssen“ (2026), https://www.verbraucherzentrale.de/wissen/digitale-welt/phishingradar/phishingmails-woran-sie-sie-erkennen-und-worauf-sie-achten-muessen-6073, Abruf 31.10.2026
- Bundesregierung: „Bundeslagebild: Cyberkriminalität nimmt zu“ (2026), https://www.bundesregierung.de/breg-de/schwerpunkte/wirksam-regieren/bundeslagebild-cybercrime-2025-2430048, Abruf 31.10.2026
- Google-Konto-Hilfe: „Für die Anmeldung Passkeys statt Passwörter verwenden“ (2026), https://support.google.com/accounts/answer/13548313, Abruf 31.10.2026
- BKA: „Bundeslagebild Cybercrime 2025“ (2026), https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6, Abruf 31.10.2026
- BSI: „Die Lage der IT-Sicherheit in Deutschland 2025“ (2025), https://medien.bsi.bund.de/lagebericht/de/index.html, Abruf 31.10.2026
- BSI: „Anmelden ohne Passwort mit Passkey“ (o. J., Abruf 2026), https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Passkeys/passkeys-anmelden-ohne-passwort_node.html, Abruf 31.10.2026
- Polizei: „Zentrale Ansprechstellen Cybercrime der Polizeien für Wirtschaftsunternehmen und Behörden“ (o. J., Abruf 2026), https://www.polizei.de/Polizei/DE/Einrichtungen/ZAC/zac_node.html, Abruf 31.10.2026
- Polizei-Beratung und BSI: „Phishing: Checkliste für den Ernstfall“ (o. J., Abruf 2026), https://www.polizei-beratung.de/fileadmin/Dokumente/Phishing-Schutz-Checkliste-Ernstfall-BSI-ProPK.pdf, Abruf 31.10.2026